Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-109618 — Consulenza tecnica sulle vulnerabilità RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) che copre causa principale, vettori di sfruttamento, controlli di rilevamento e indicazioni per la mitigazione di PHP. | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-109618
Strumenti DifensiviAnalisi delle VulnerabilitàExploitSicurezza WebThreat IntelligencePaper e RicercaRisposta agli Incidenti
GitHub0xblackash/cve-2026-109618

CVE-2026-109618

Consulenza tecnica sulle vulnerabilità RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) che copre causa principale, vettori di sfruttamento, controlli di rilevamento e indicazioni per la mitigazione di PHP.

Vedi Repository
521 giorno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

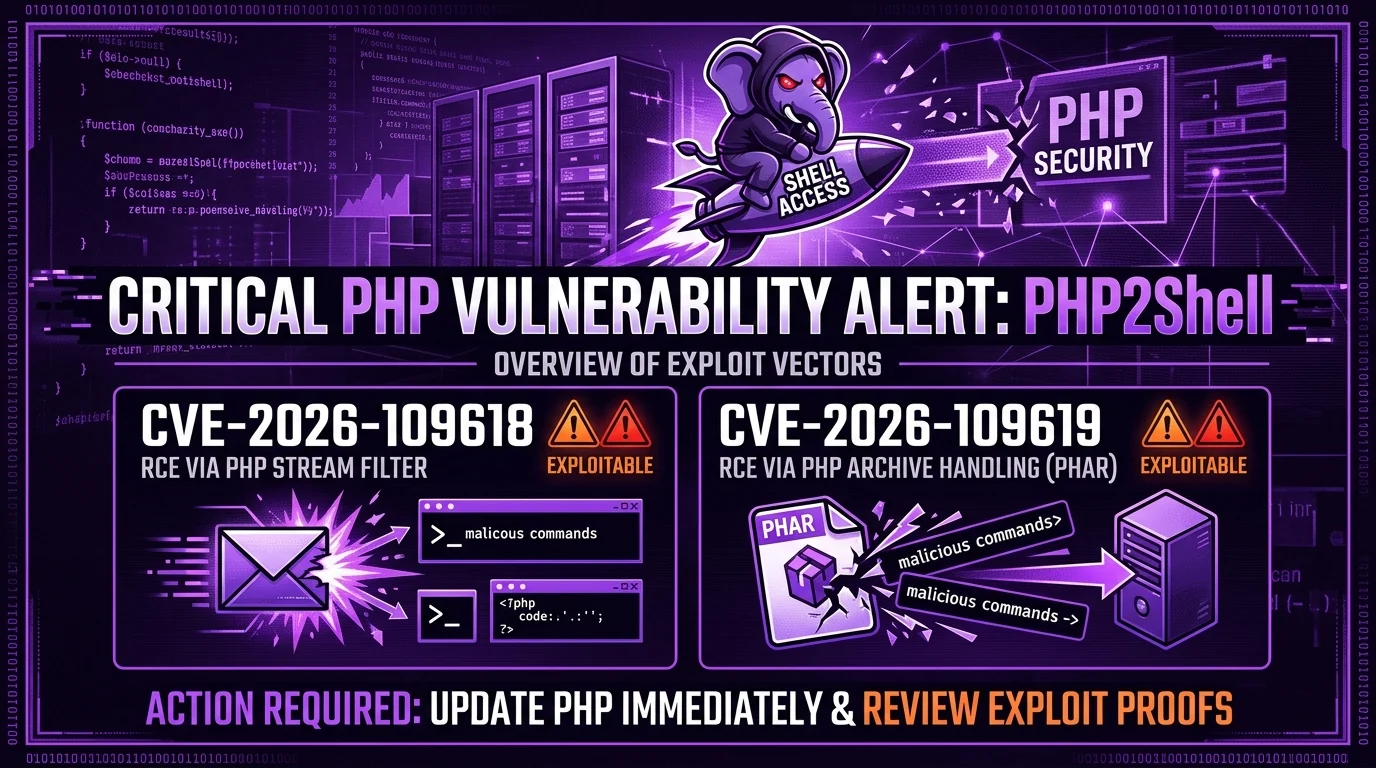
🟣 PHP2Shell: Analisi critica di RCE e guida alla mitigazione

Gemini_Generated_Image_cro94bcro94bcro9

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Avviso tecnico, threat intelligence e firme di rilevamento per le vulnerabilità di Remote Code Execution PHP2Shell.


📌 Panoramica

PHP2Shell indica una coppia di vulnerabilità zero-day/critiche scoperte nel motore core di PHP (CVE-2026-109618 e CVE-2026-109619). Queste vulnerabilità consentono ad attaccanti non autenticati di eseguire codice arbitrario (RCE) su server che eseguono configurazioni vulnerabili di PHP.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Dettagli della vulnerabilità

ParametroDettagli
VulnerabilitàCVE-2026-109618 e CVE-2026-109619
Punteggio CVSS v4.09.2 (Critico)
VettoreCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
ImpattoEsecuzione di codice remoto non autenticata (RCE)
Software interessatoPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Analisi delle minacce

1. CVE-2026-109618: Corruzione della memoria heap nei filtri di stream

  • Meccanismo: Violazione della sicurezza della memoria attivata durante l'elaborazione del buffer interno nei filtri di stream di PHP.
  • Vettore di sfruttamento: La manipolazione dei parametri dello stream consente a un attaccante di controllare gli indirizzi di memoria e ottenere l'esecuzione di codice.

2. CVE-2026-109619: Difetto logico nella gestione degli archivi PHAR

  • Meccanismo: Difetto nella logica di parsing e deserializzazione dei wrapper degli archivi PHP (.phar).
  • Vettore di sfruttamento: Input di intestazione controllati dall'attaccante portano all'invocazione arbitraria di funzioni.

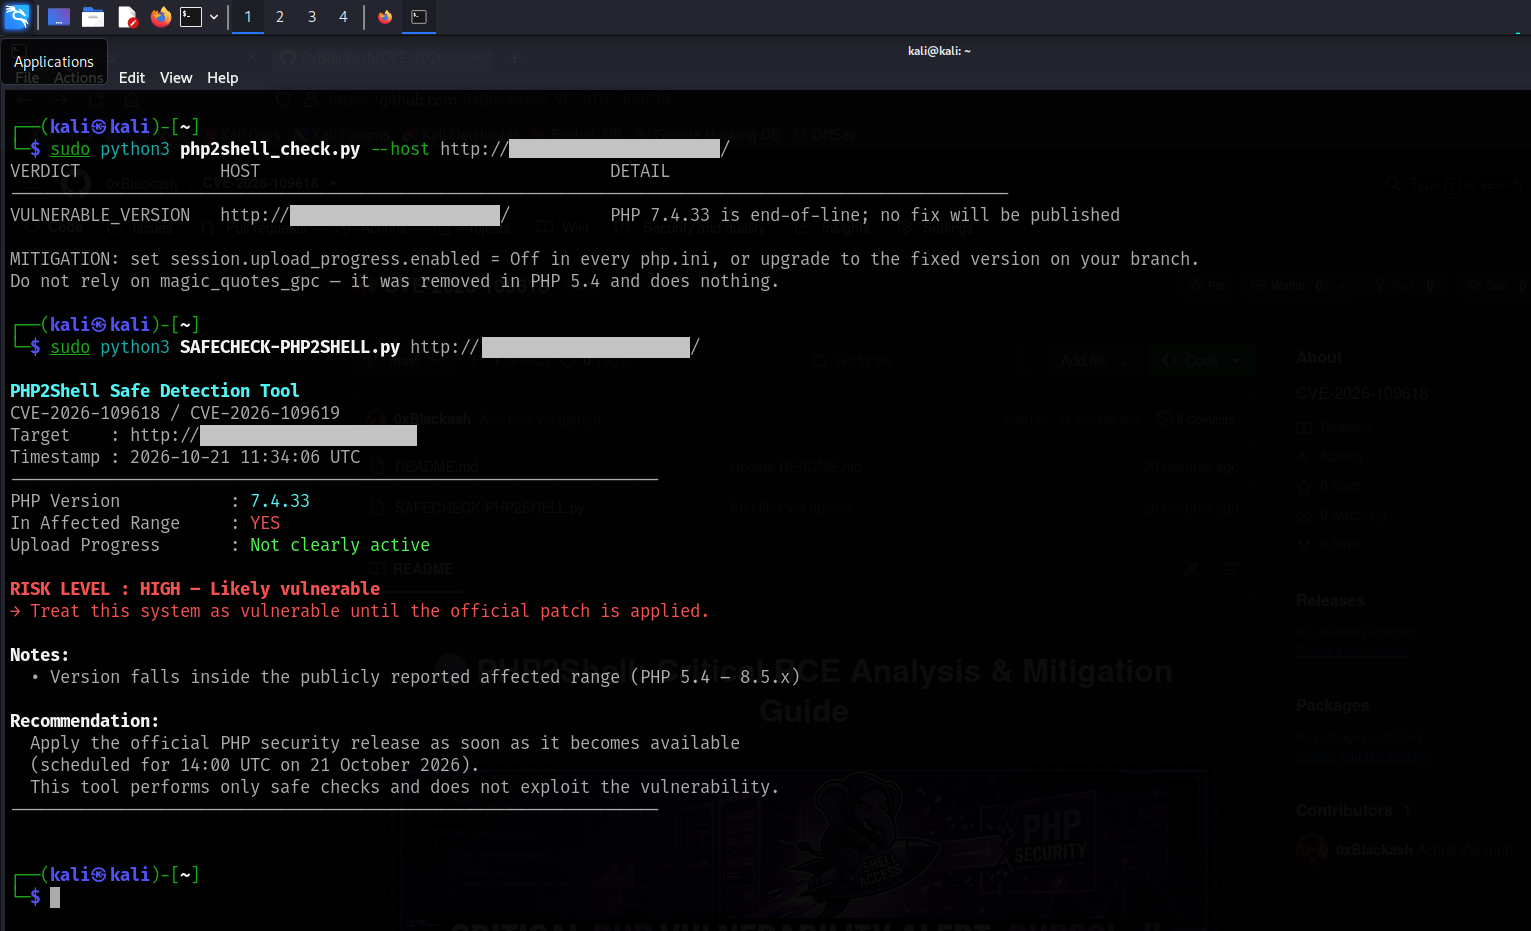
📸 Demo

php2shell1

🛡️ Mitigazione e rimedio

1. Aggiornare i pacchetti PHP

La soluzione più efficace è aggiornare immediatamente il server ai più recenti binari PHP corretti:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Soluzioni di emergenza (per ambienti EOL)

Se la tua applicazione si basa su versioni End-of-Life (EOL) (ad esempio PHP 7.x o 8.0) che non ricevono patch di sicurezza ufficiali:

  • 🟣 Disabilita i filtri di stream / le funzioni pericolose: Modifica il tuo file php.ini:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / Filtraggio di rete: Implementare regole rigorose per il web application firewall (WAF) al fine di bloccare le richieste contenenti protocolli di stream serializzati (php://filter/, phar://).
  • 🟣 Isolamento di rete: Isolare i server legacy dietro reti interne/VPN rigorose.

🔍 Rilevamento e verifica

Per verificare se il tuo server che esegue PHP è potenzialmente vulnerabile:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Contribuire

Contributi, aggiornamenti sulle minacce e regole di rilevamento (YARA / Sigma) sono benvenuti!

  1. Esegui il fork del repository
  2. Crea un branch per la funzionalità (git checkout -b feature/sigma-rule)
  3. Esegui il commit delle modifiche (git commit -m 'Add Sigma detection rule')
  4. Esegui il push sul branch (git push origin feature/sigma-rule)
  5. Apri una Pull Request

📜 Disclaimer

Questo repository è creato puramente per scopi educativi, difensivi e di ricerca. I manutentori non sono responsabili per usi impropri o attività illegali compiute con le informazioni qui fornite.

Scarica lo strumento