
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
detections — Uno spazio per i contenuti di detection sviluppati dal team di delivr.to | Kitploit
Strumenti/GitHubGitHub/delivr-to/detections
PhishingAnalisi MalwareThreat IntelligenceRilevamento IntrusioniSicurezza Email
GitHubdelivr-to/detections

detections

Uno spazio per i contenuti di detection sviluppati dal team di delivr.to

Vedi Repository
757241 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Rilevamenti

Questo repository è dedicato ai contenuti di rilevamento sviluppati dal team di delivr.to.

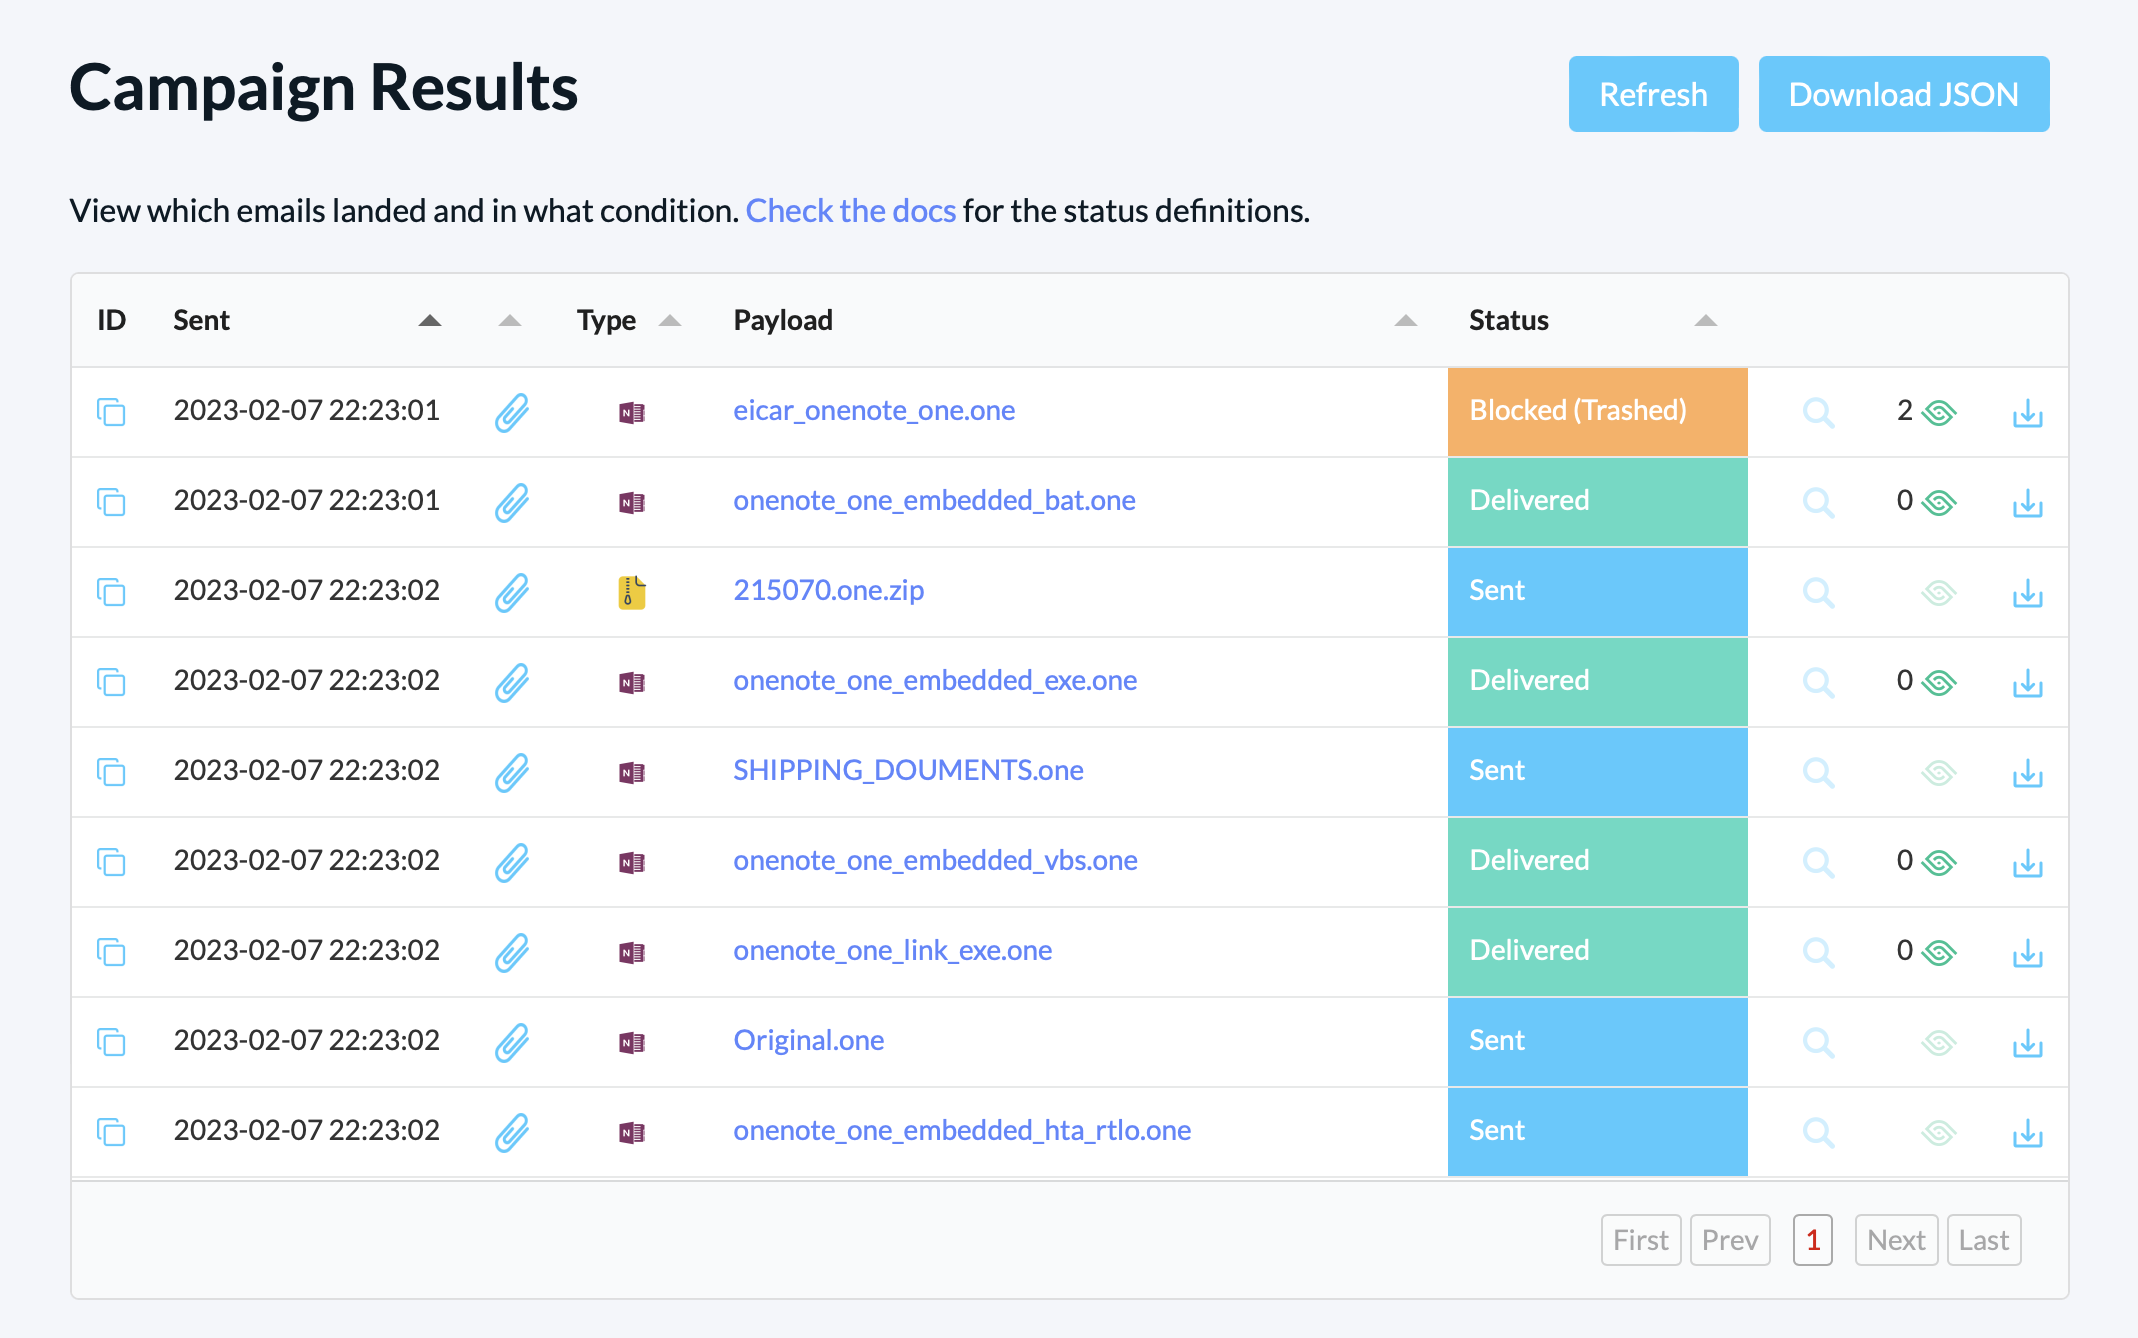
Tutte le regole presenti in questo repository hanno payload corrispondenti (collegati nei riferimenti e mostrati di seguito) che possono essere utilizzati per testare i contenuti di rilevamento.

Il repository contiene attualmente i seguenti tipi di rilevamenti:

  • Regole Sublime
  • Regole Yara
  • Regole Sigma

Regole Sublime

Di seguito è riportato l'elenco delle regole per Sublime Security, organizzate in cartelle specifiche General e Threat Intel.

Puoi anche integrare delivr.to direttamente con Sublime come menzionato qui e documentato qui.
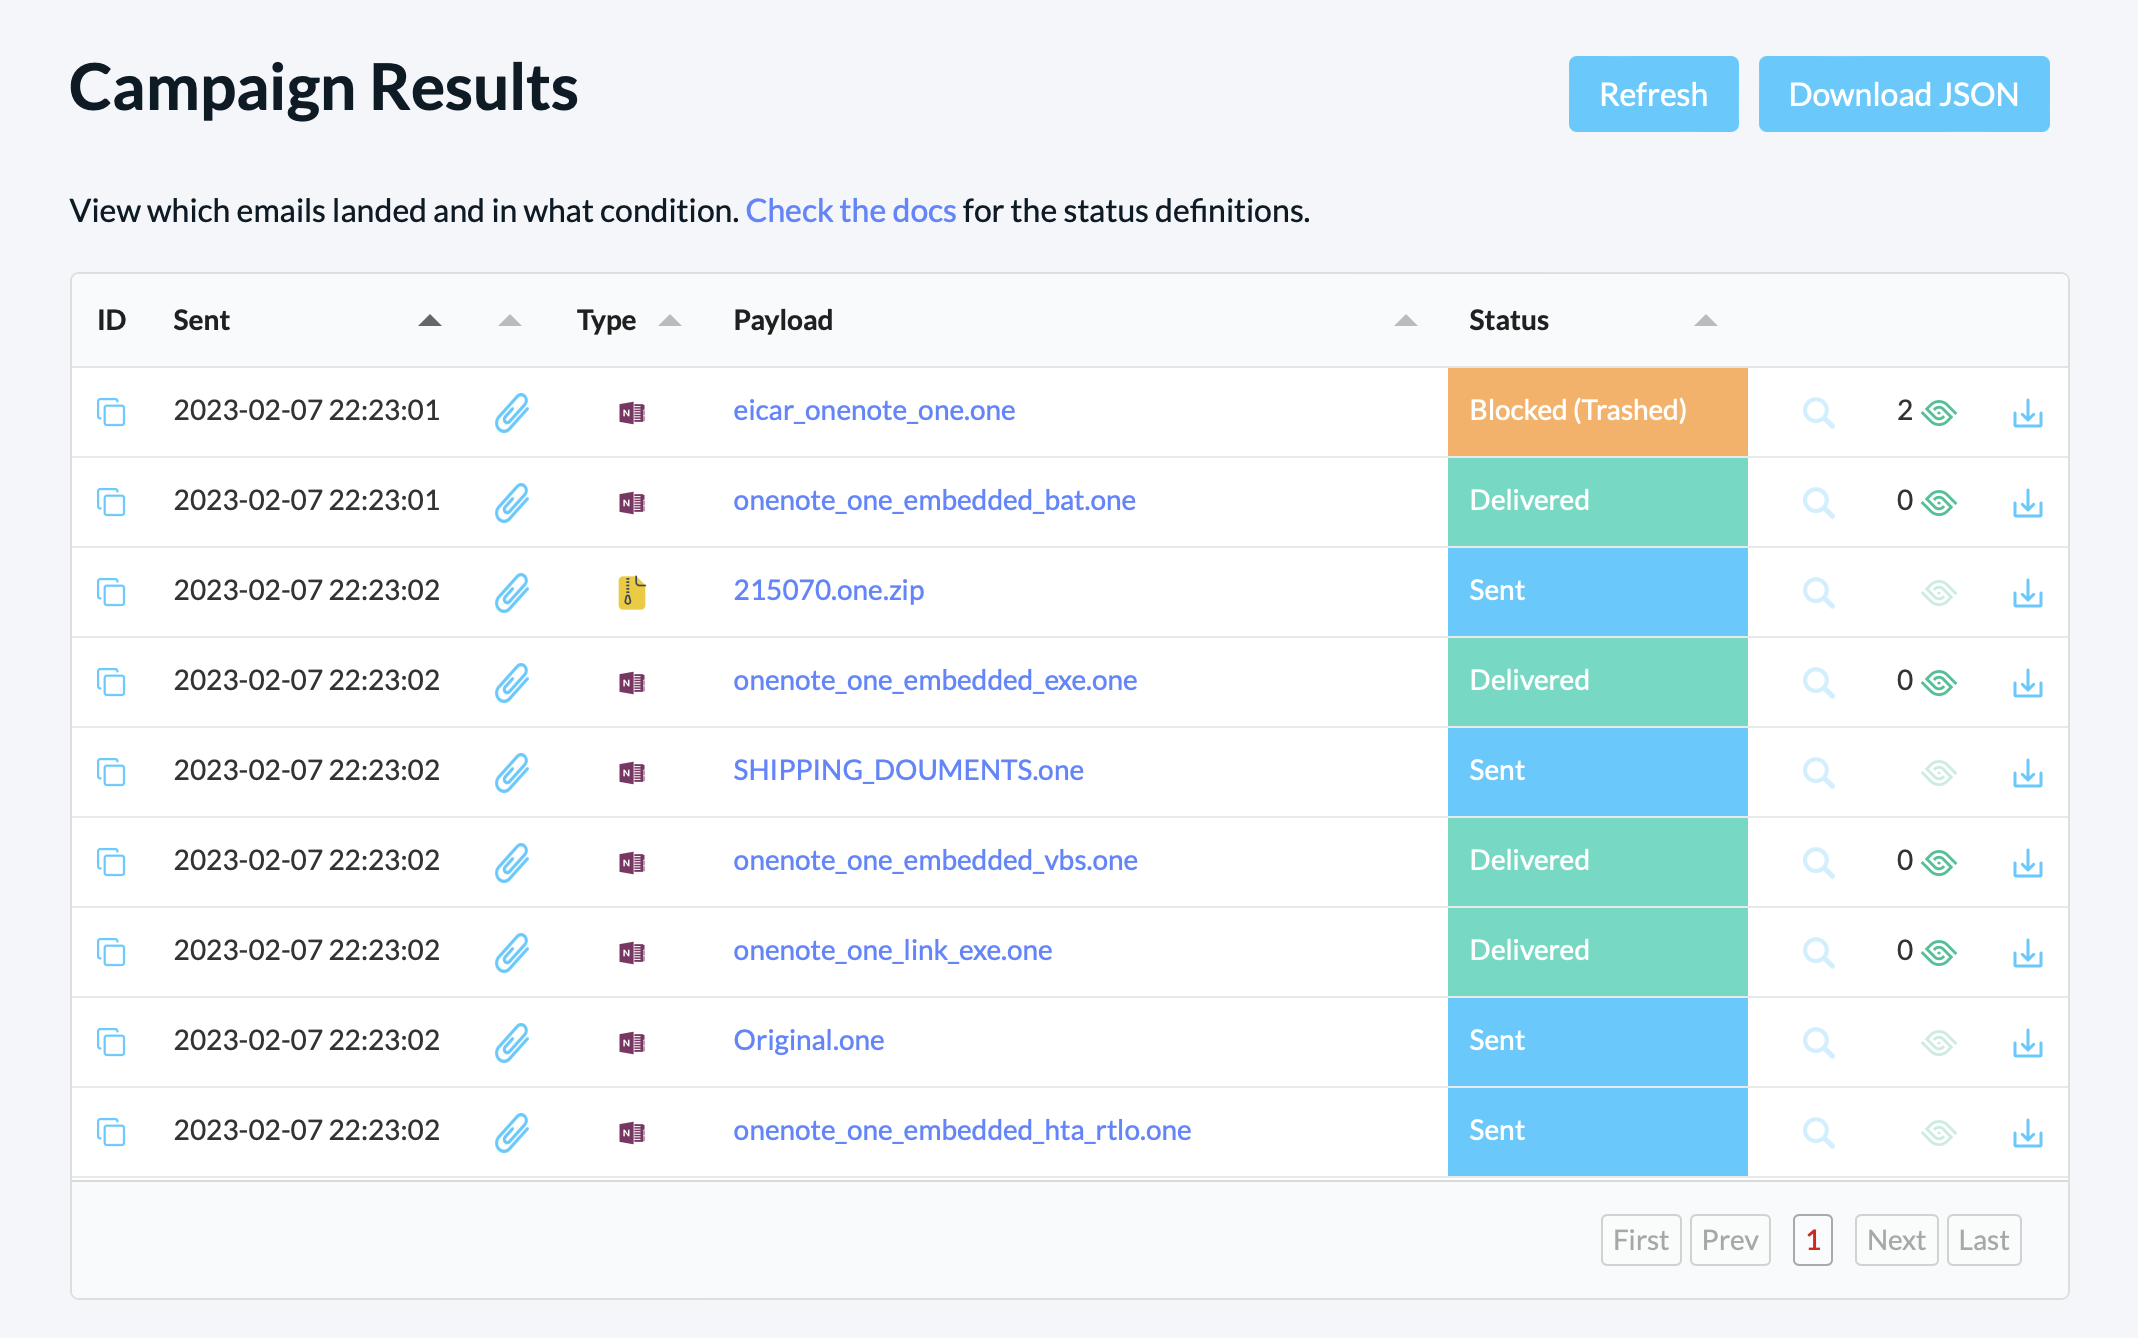
Nome RegolaTipoPayload
Allegato: Archivio con Directory Traversal CVE-2025-6218 (Non richiesto)Threat Intel
Allegato: Archivi 7-Zip annidati CVE-2025-0411 (Non richiesto)Threat Intel
Allegato: RTF con oggetto OLE incorporato (Non richiesto)Threat Intel
Corpo: Elemento img che sfrutta CVE-2024-38021 (Non richiesto)Threat Intel
Collegamento: File PIF da fonte sospetta (AgentTesla)Threat Intel
Allegato: HTML con gestore di protocollo URI search-ms (DarkGate)Threat Intel
Allegato: HTML con Meta Tag Refresh e gestore di protocollo file (Pikabot)Threat Intel
Allegato: Collegamento PDF con branding Microsoft OneDrive (Pikabot)Threat Intel
Allegato: ZIP contenente LNK con one-liner minimizzato (Non richiesto)Threat Intel
Allegato: Smuggling HTML di file Zip con indicatori di evasione (Non richiesto)Threat Intel
Allegato: PDF con MHT incorporato che utilizza oggetti ActiveMime (Non richiesto)Threat Intel
Allegato: Zip che sfrutta CVE-2023-38831 (Non richiesto)Threat Intel
Allegato: PDF con file di smuggling incorporato ad apertura automaticaThreat Intel
Allegato: File OneNote con stringhe sospetteThreat Intel
Collegamento: File OneNote zippato con esca di download di documenti (QakBot)Threat Intel
Scarica lo strumento