 laugiov/scambuster
Laboratorio di ricerca per l'engagement difensivo e il threat intelligence. Converte le email di truffa in arrivo in IOC utilizzabili attraverso un engagement AI controllato e guidato da policy. Architettura LLM multi-agente con selezione adattiva delle strategie.

Honeypot automatizzato per scambaiting e piattaforma di threat intelligence


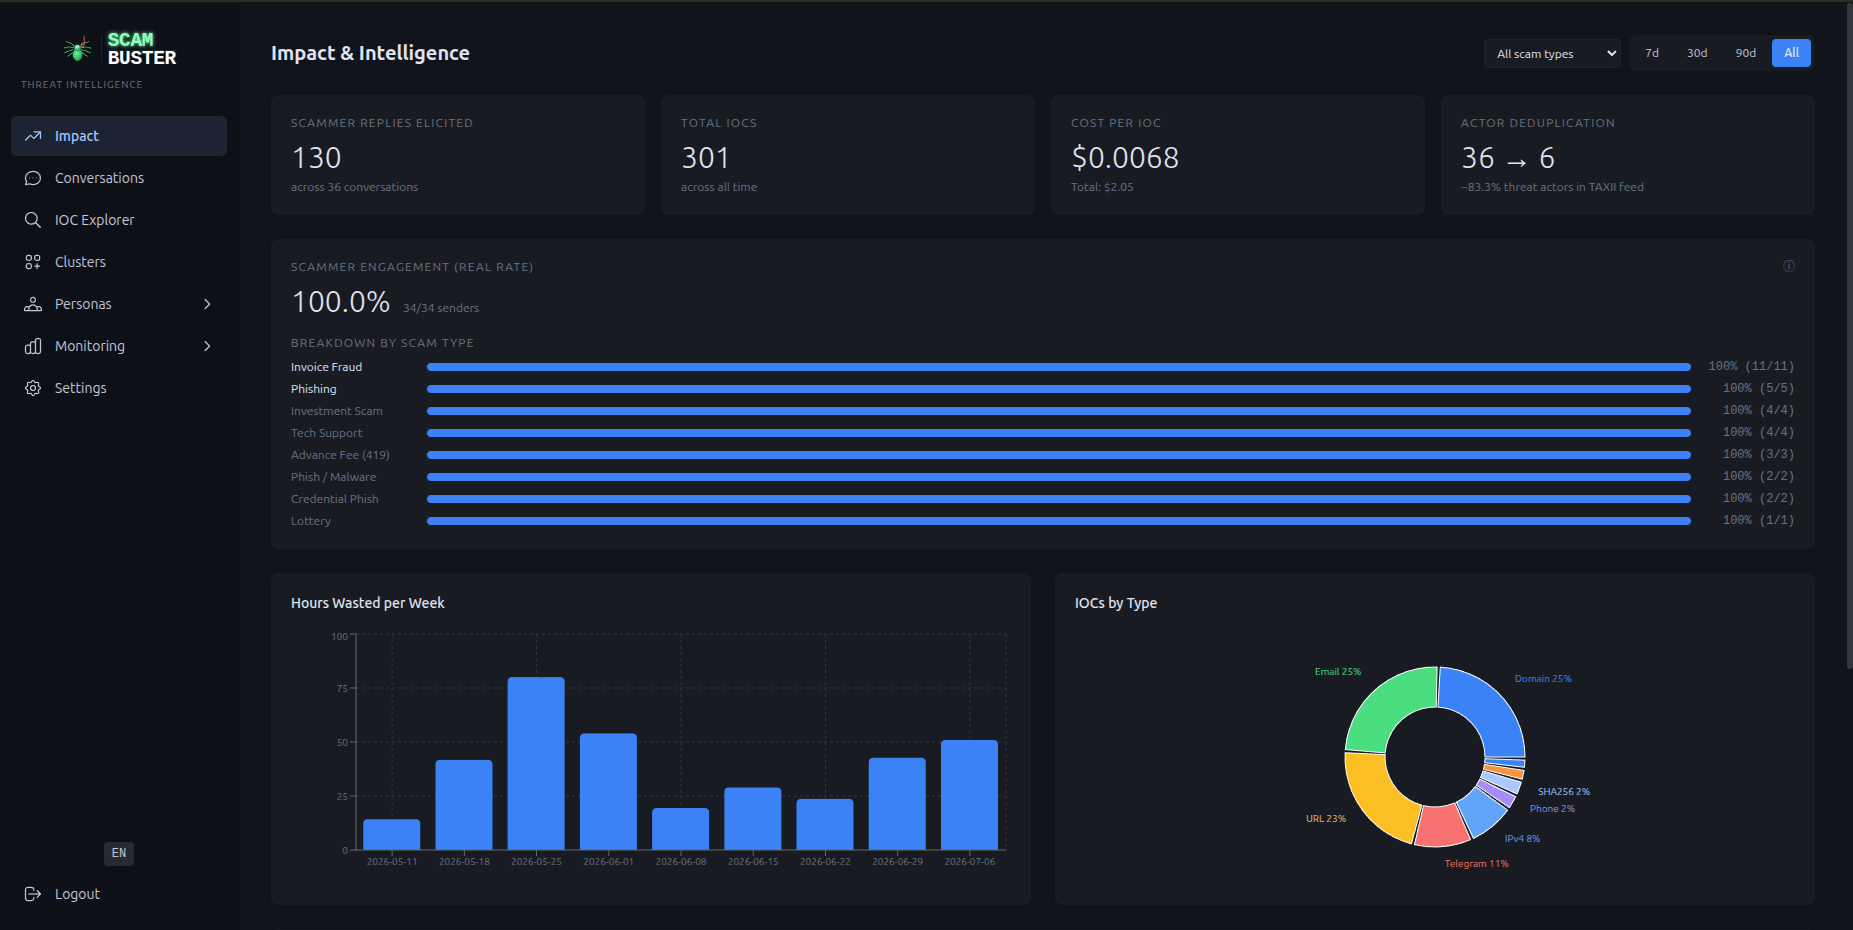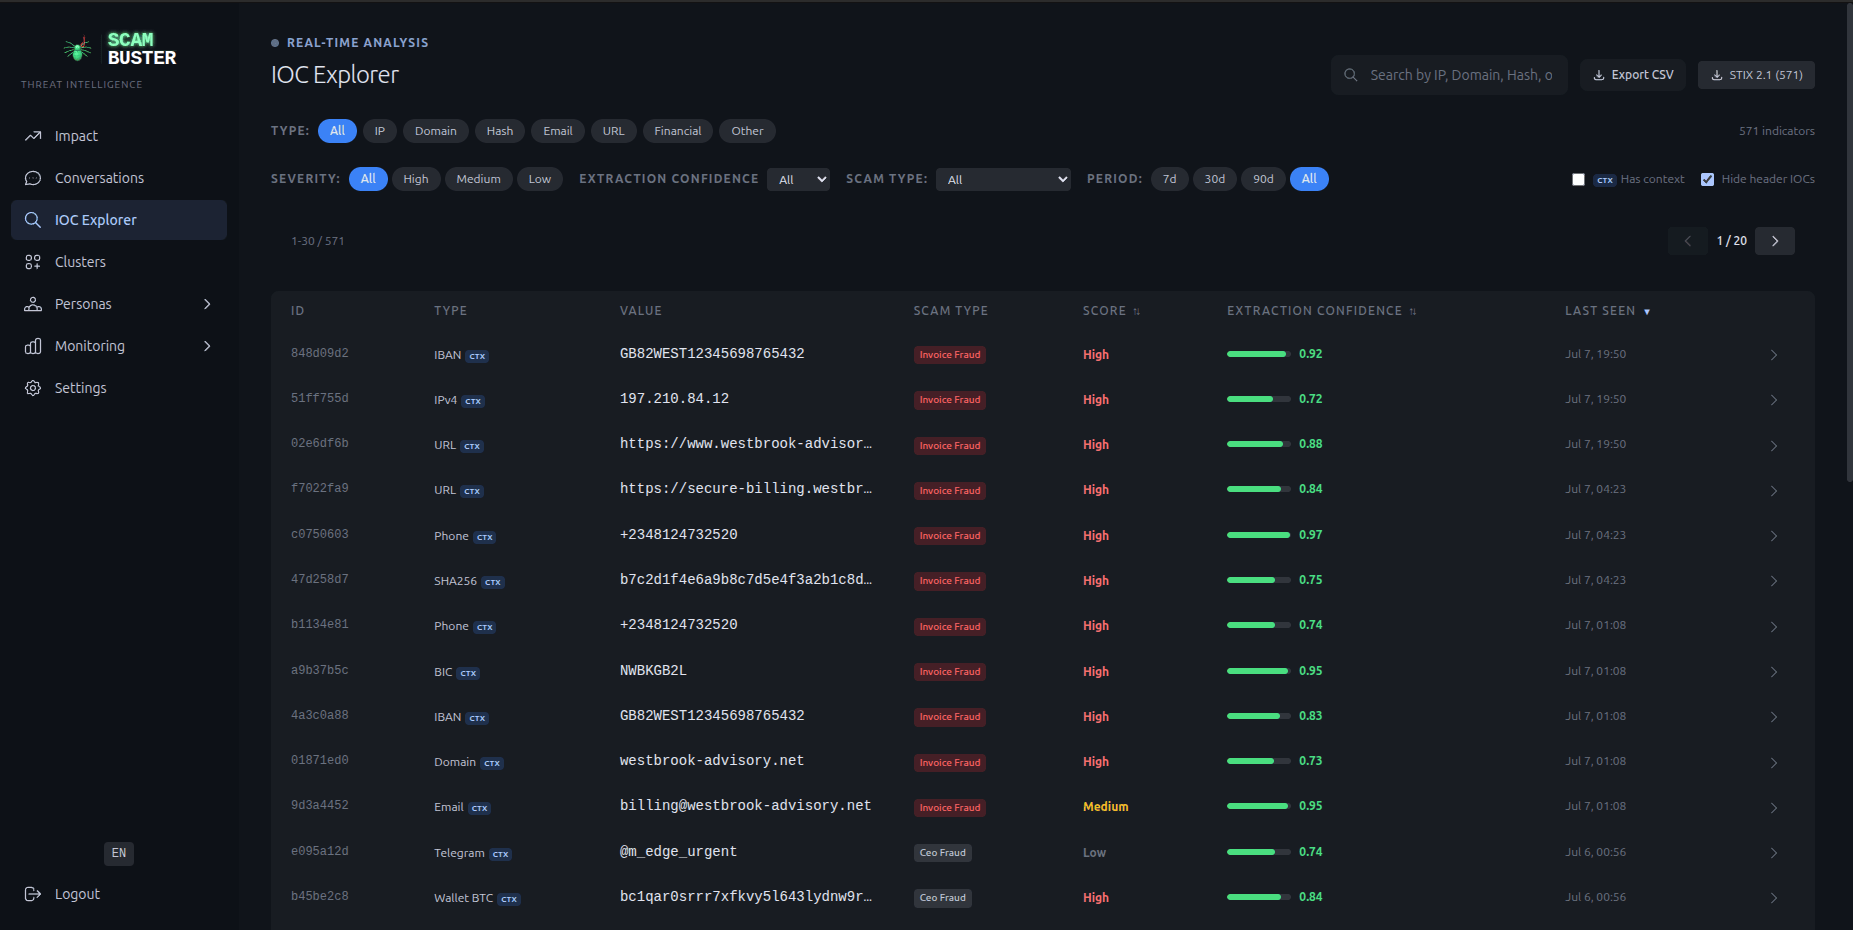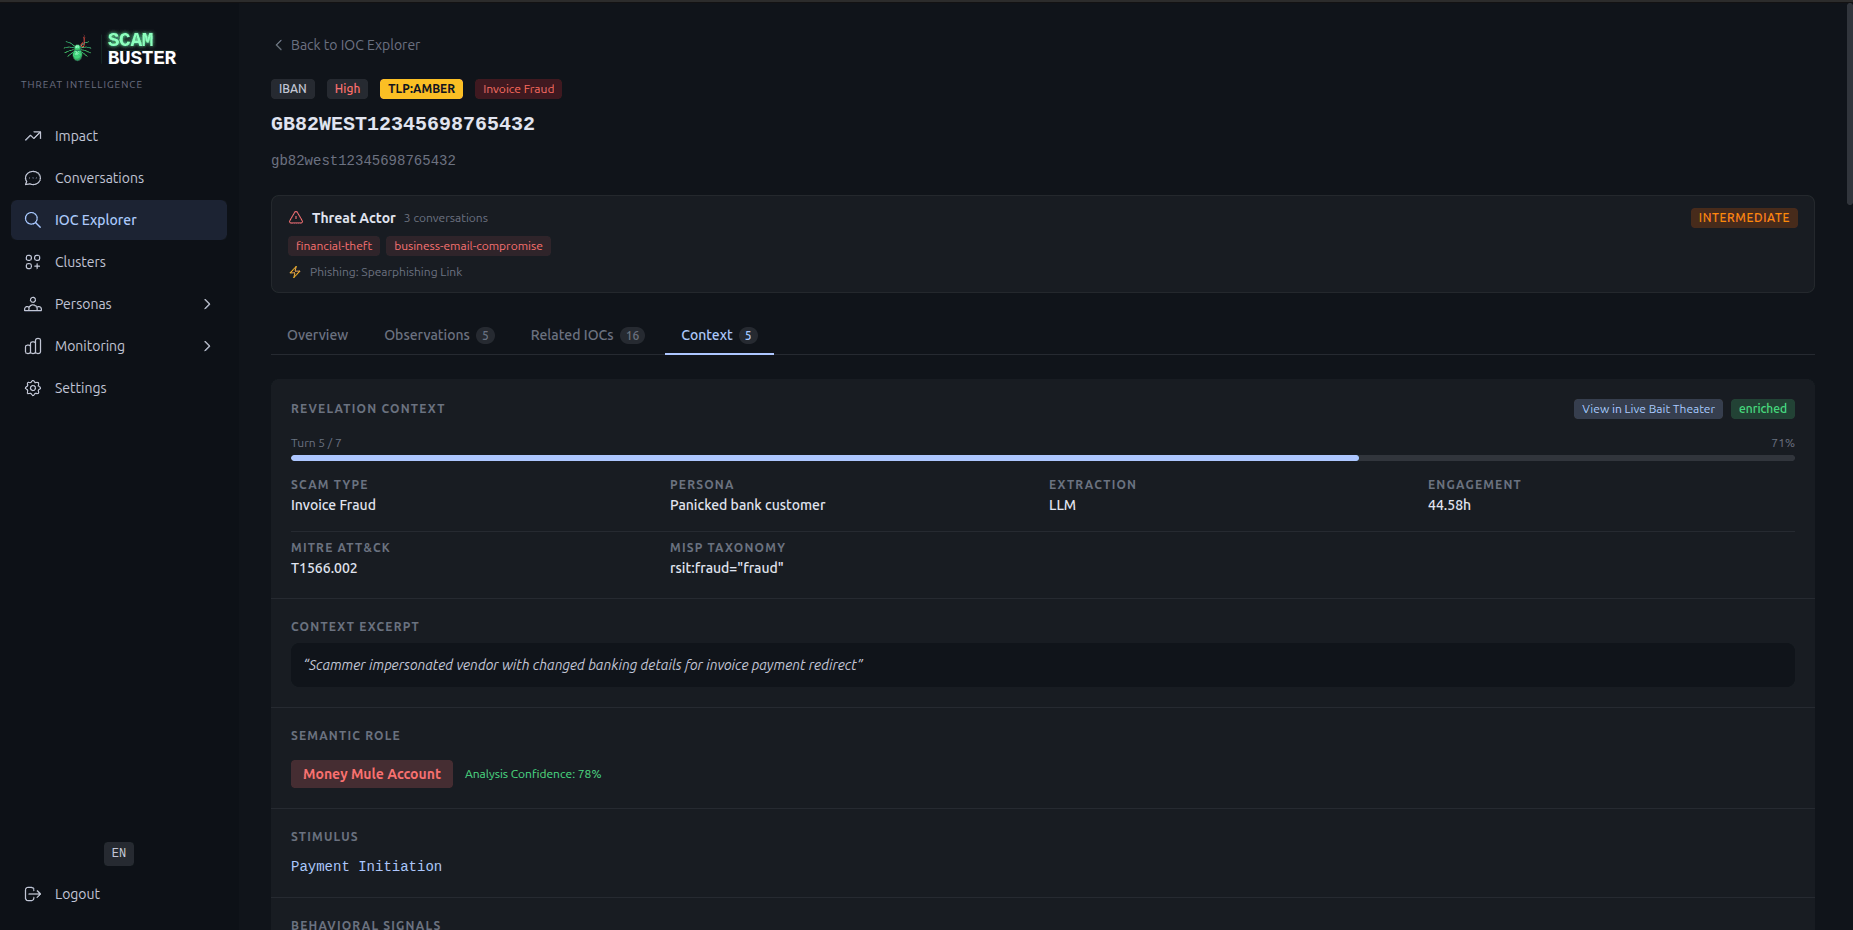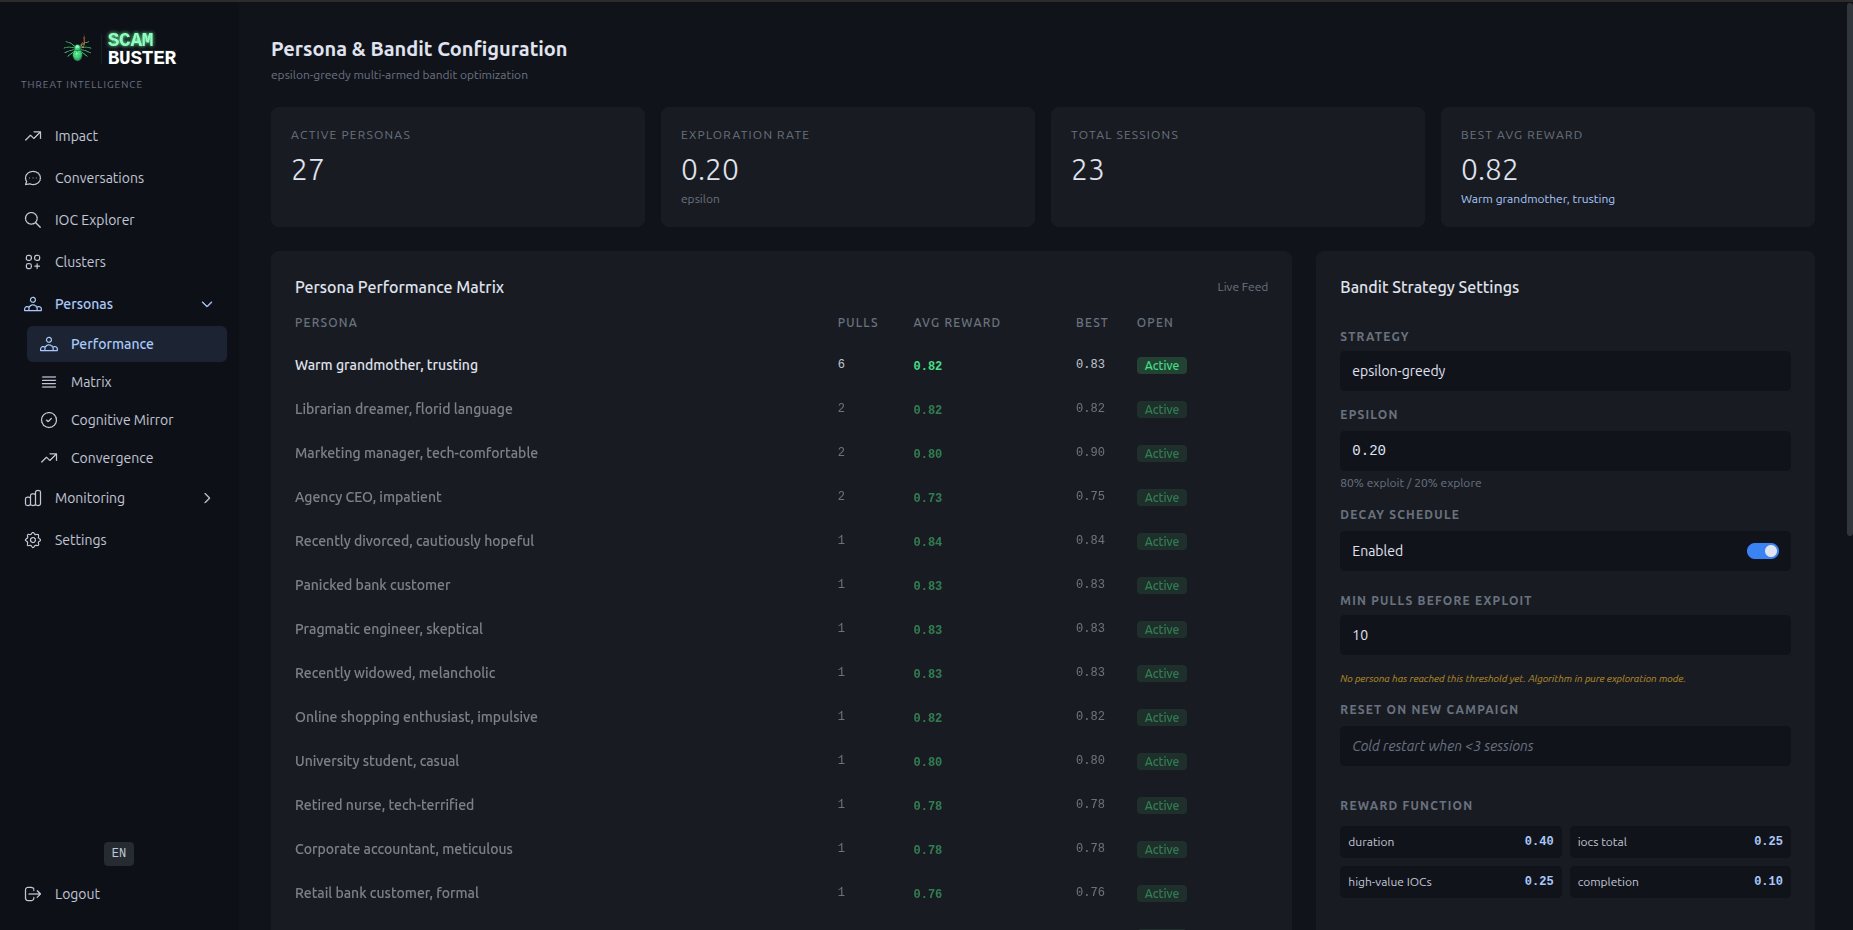
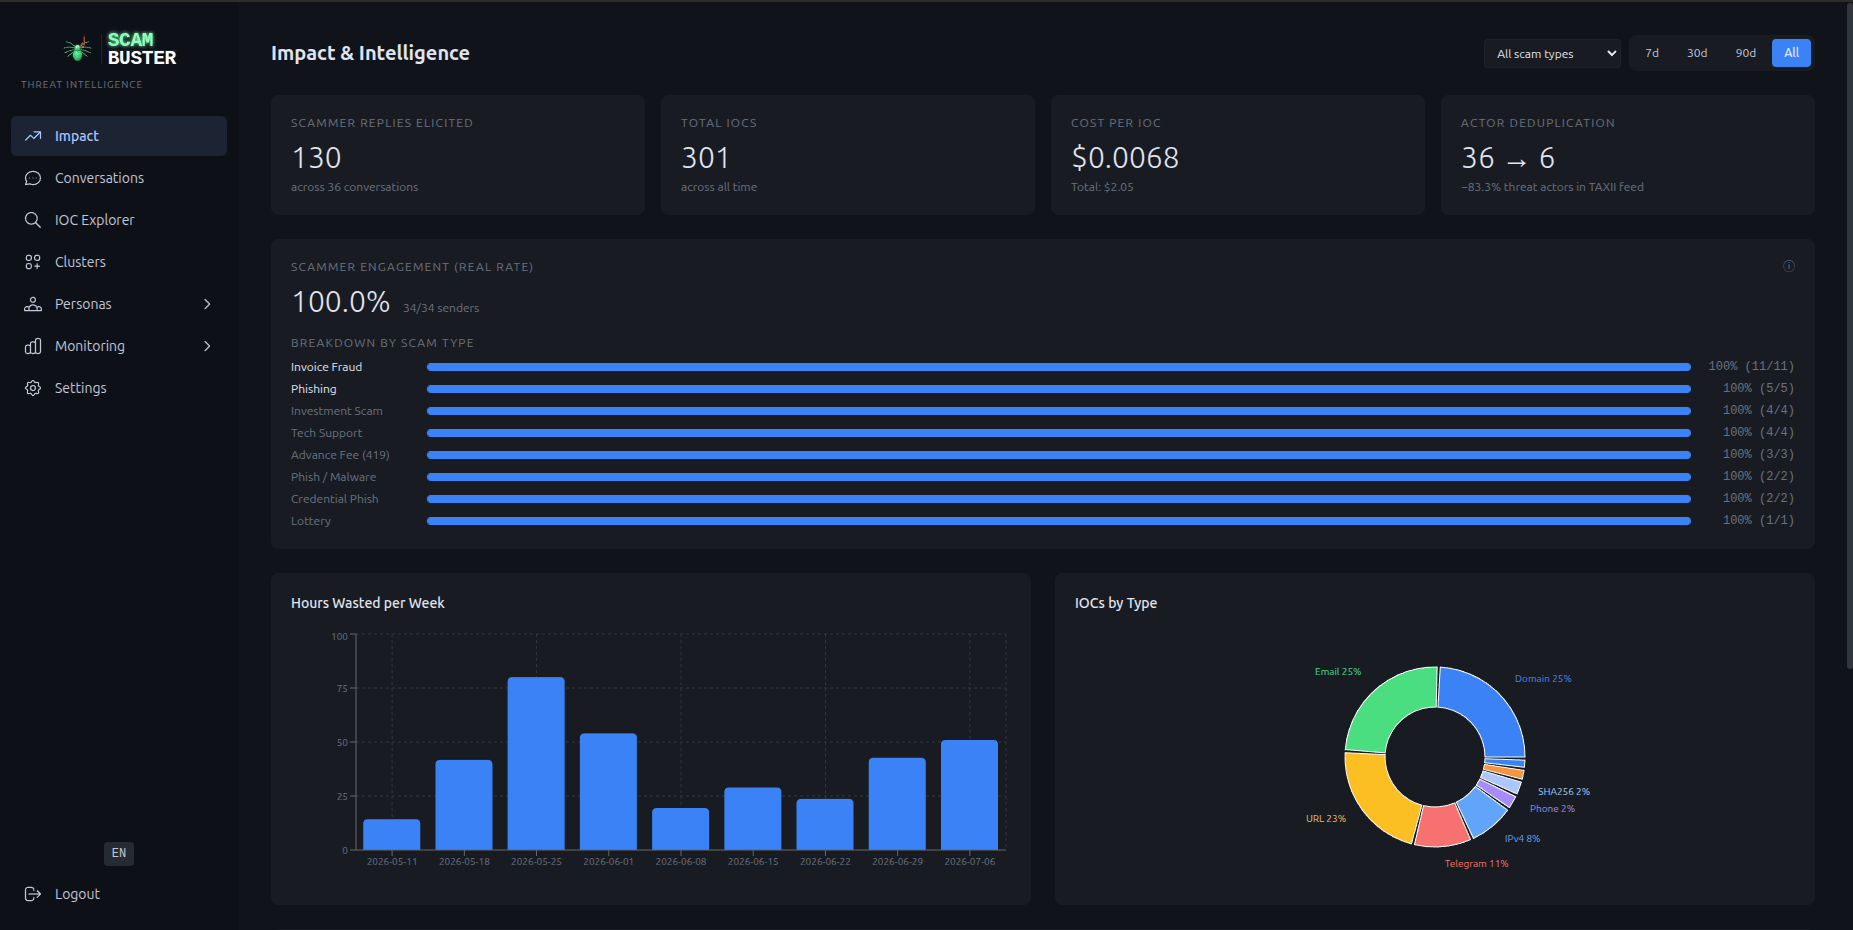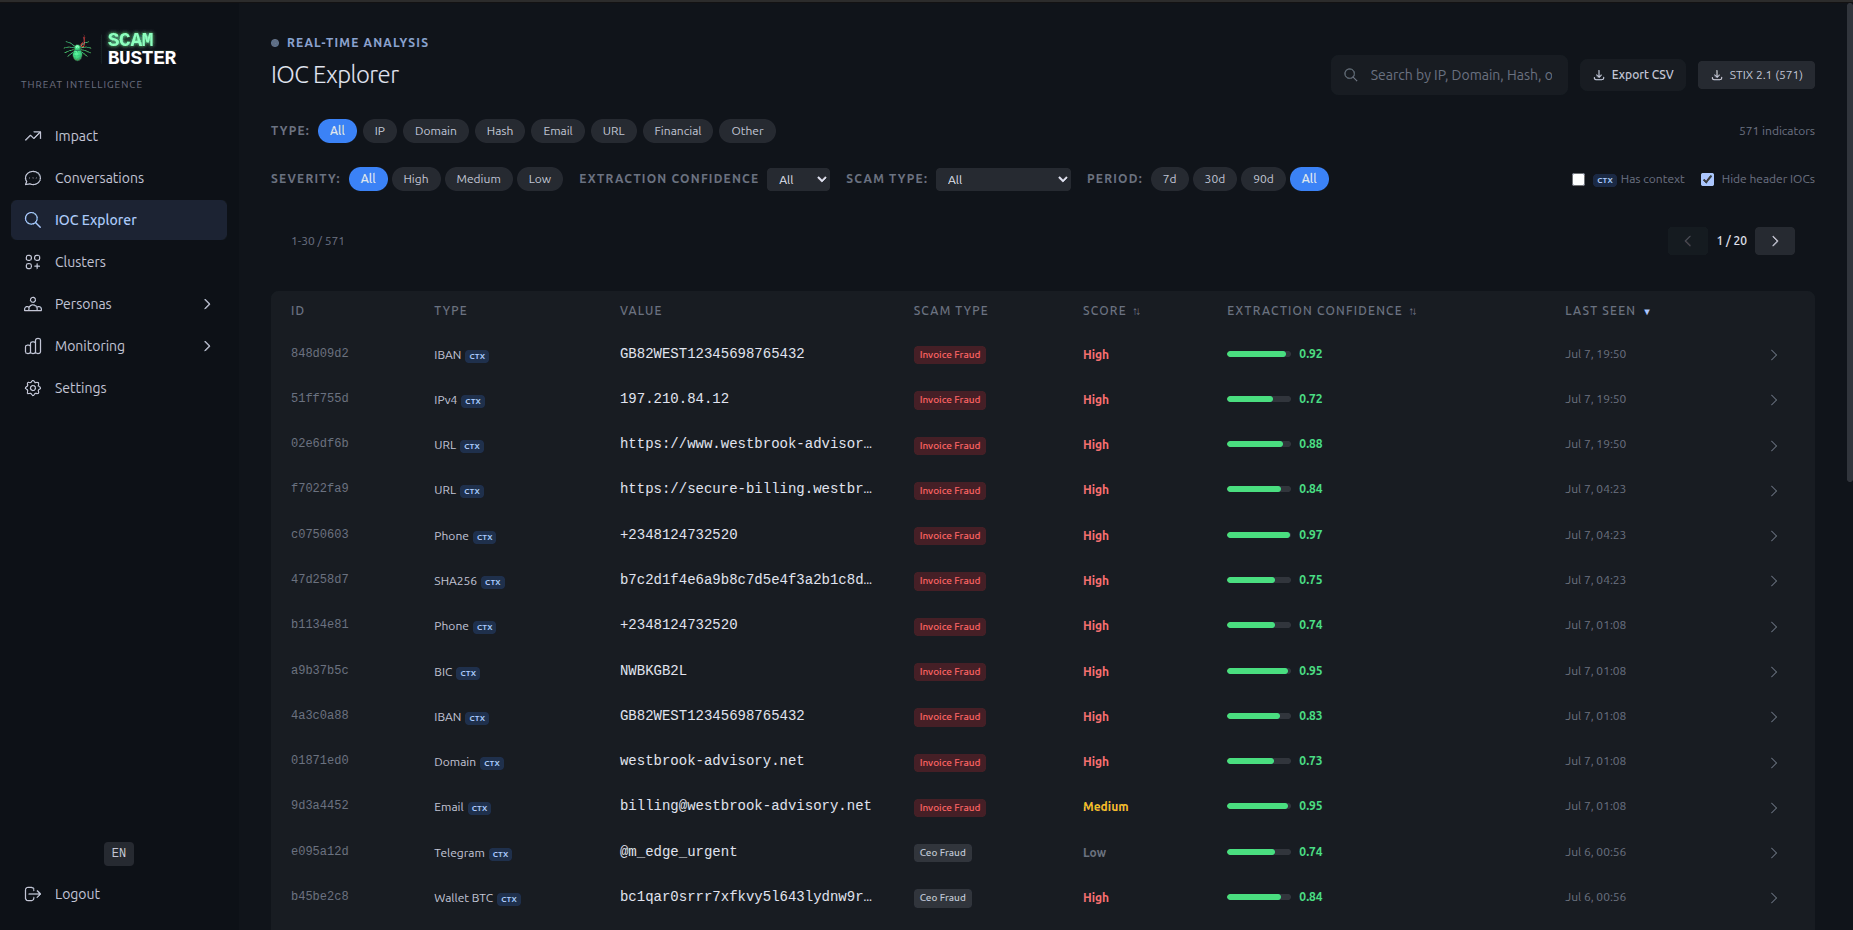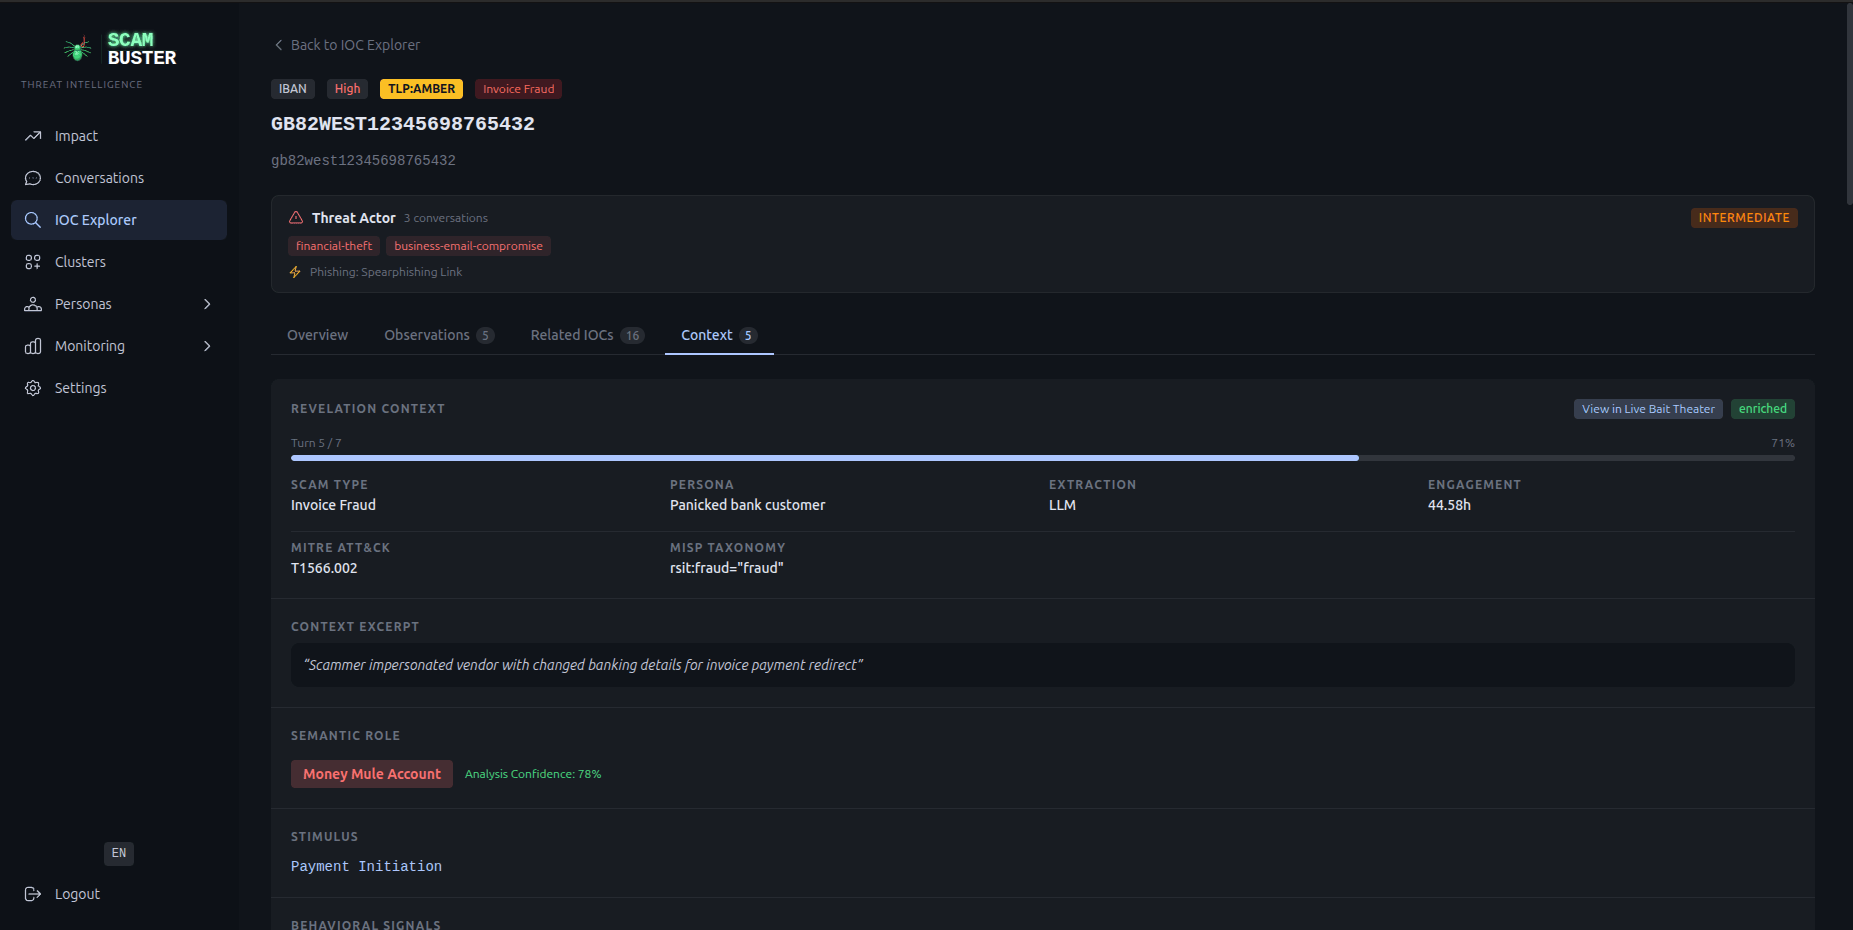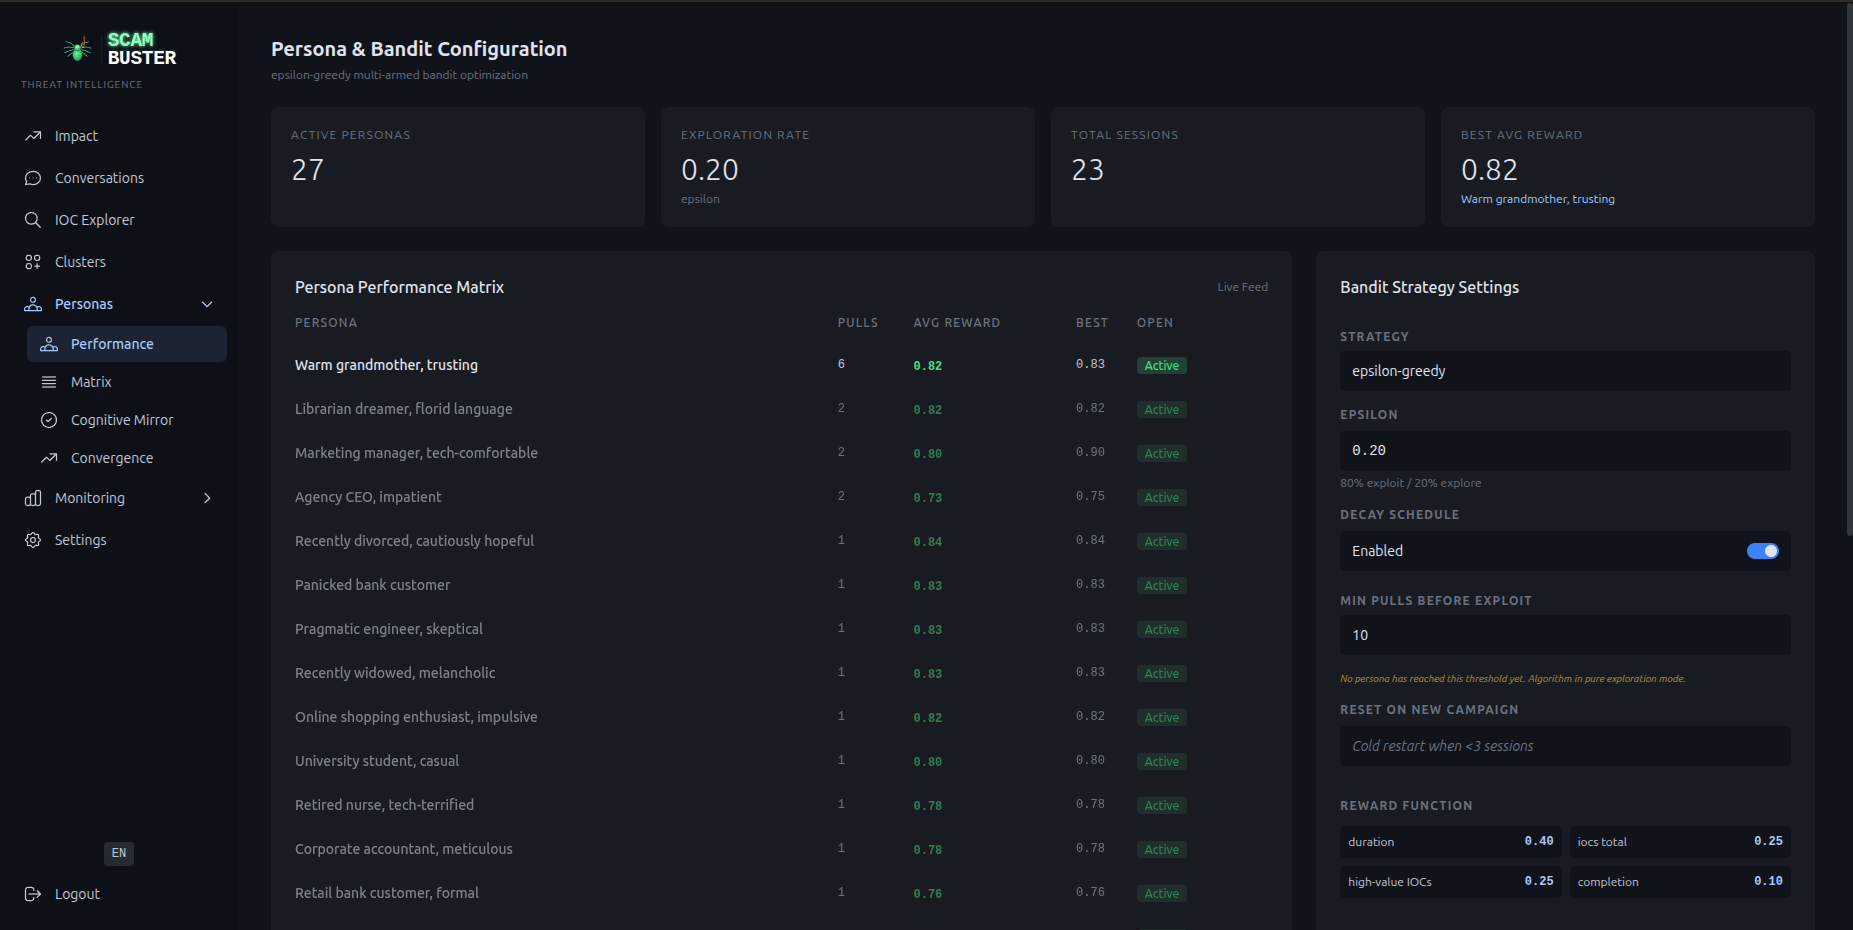
La maggior parte dei programmi di sicurezza blocca e dimentica: la posta se ne va, l'infrastruttura dell'attaccante e i canali del denaro restano inosservati. ScamBuster invece interagisce, solo in entrata e nel rispetto delle policy, trasformando lo scambio in IOC, profili degli attori e tattiche etichettate (perché).
ScamBuster è stato presentato al Black Hat USA 2026 nella track Human Factor.
Demo ospitata -- demo.scambuster.ai, login [email protected] / Un1que$trongPassword2024.
Demo locale -- make demo-up, poi http://localhost:3002: nessuna API key, nessun account, nessuna casella di posta (guida).
| Agente | Ruolo |
|---|---|
| ScamClassifier | Classifica la truffa (13 tipi), rileva la lingua |
| IocExtractor | Estrae 36 tipi di IOC con contesto |
| Generator | Scrive la risposta guidata dalla persona |
| Validator | Controllo di sicurezza e qualità (PolicyGuard + LLM) |
| ConversationDirector | Legge la conversazione, guida ogni turno |
| Orchestrator | Esegue la pipeline, traccia costi e trace |
| InjectionDetector | Analisi del prompt injection su due livelli |
| TtpExtractor | Etichetta le tattiche del truffatore, tassonomia chiusa |
La scelta della persona è adattiva: epsilon-greedy con UCB1 apprende quale persona produce i risultati migliori per ciascun tipo di truffa.
Multilingue per progettazione: le regole di rilevamento e i prompt delle persona contengono di proposito contenuti in lingue diverse dall'inglese, così risponde ai truffatori nella loro lingua (dettagli).
Standard, non connettori specifici per fornitore. Verificato end to end con OpenCTI (cosa arriva dove); gli altri tre seguono gli stessi standard, non testati dal vivo.
Ogni conversazione produce un threat-actor:
{
  "type": "threat-actor",
  "name": "ScamBuster Actor - INVESTMENT #02114290",
  "sophistication": "minimal",
  "goals": ["financial-theft"],
  "primary_motivation": "personal-gain",
  "threat_actor_types": ["criminal"],
  "description": "Criminal actor operating investment scam."
}
Gli attori includono la mappatura ATT&CK, relazioni indicates verso ogni IOC e un profilo psicologico (profiling, TTPs, API).
git clone https://github.com/laugiov/scambuster.git
cd scambuster
cp .env.dist .env    # edit it first, see below
make quickstart      # build, start, migrate, seed, JWT keys, n8n
Compila queste 4 variabili in .env prima dell'uso reale:
| Variabile | Cosa fare |
|---|---|
LLM_API_KEY | Chiave OpenAI (oppure LLM_PROVIDER=mock, senza chiave) |
HONEYPOT_IMAP_USER | Casella honeypot (IMAP, riceve le truffe) |
HONEYPOT_IMAP_PASSWORD | Password per app, non la password dell'account |
MAILER_DSN | SMTP per le risposte, @ scritto come %40 |
Lasciate come segnaposto, si avvia in modalità demo e lo segnala. Quickstart · demo · installazione AI · produzione · architettura · roadmap · tutti i documenti.
ScamBuster è uno strumento di ricerca difensivo, non un'arma offensiva.
L'uso responsabile è responsabilità dell'operatore. Verifica che il tuo deployment sia legale dove operi, mantienilo solo in ingresso e non usarlo mai per avviare contatti, prendere di mira individui, molestare o fare doxing. Leggi il Disclaimer & Responsible Use prima di effettuare il deployment.
Altro: Sicurezza e guardrail, SECURITY.md.
Codice MIT; documentazione e dataset CC BY-NC-SA 4.0.
Vedi CONTRIBUTING.md, Discussions e Issues.
Laurent Giovannoni -- scambuster.ai · LinkedIn · SECURITY.md.
