Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AntiVE-BehaviorWatch — Rete neurale GRU incorporata per la verifica in tempo reale del comportamento umano tramite analisi del movimento del mouse, rilevando sistemi di analisi automatizzata, sandbox e ambienti di emulazione su Windows. | Kitploit
Strumenti/GitHubGitHub/nirvanaon/antive-behaviorwatch
Analisi Dinamica (Sandboxing)Evasione IDS/IPSAnalisi MalwareMachine LearningRed TeamingAnti-Bot
GitHubnirvanaon/antive-behaviorwatch

AntiVE-BehaviorWatch

Rete neurale GRU incorporata per la verifica in tempo reale del comportamento umano tramite analisi del movimento del mouse, rilevando sistemi di analisi automatizzata, sandbox e ambienti di emulazione su Windows.

Condividi
Vedi Repository
361464 mesi faRevisionato da Kitploit

AntiVE-BehaviorWatch

Language Platform AI Inference Detection Status

AntiVE_BehaviorWatch

Verifica del comportamento umano basata su AI integrata per la ricerca in cybersecurity.


Cos'è AntiVE-BehaviorWatch?

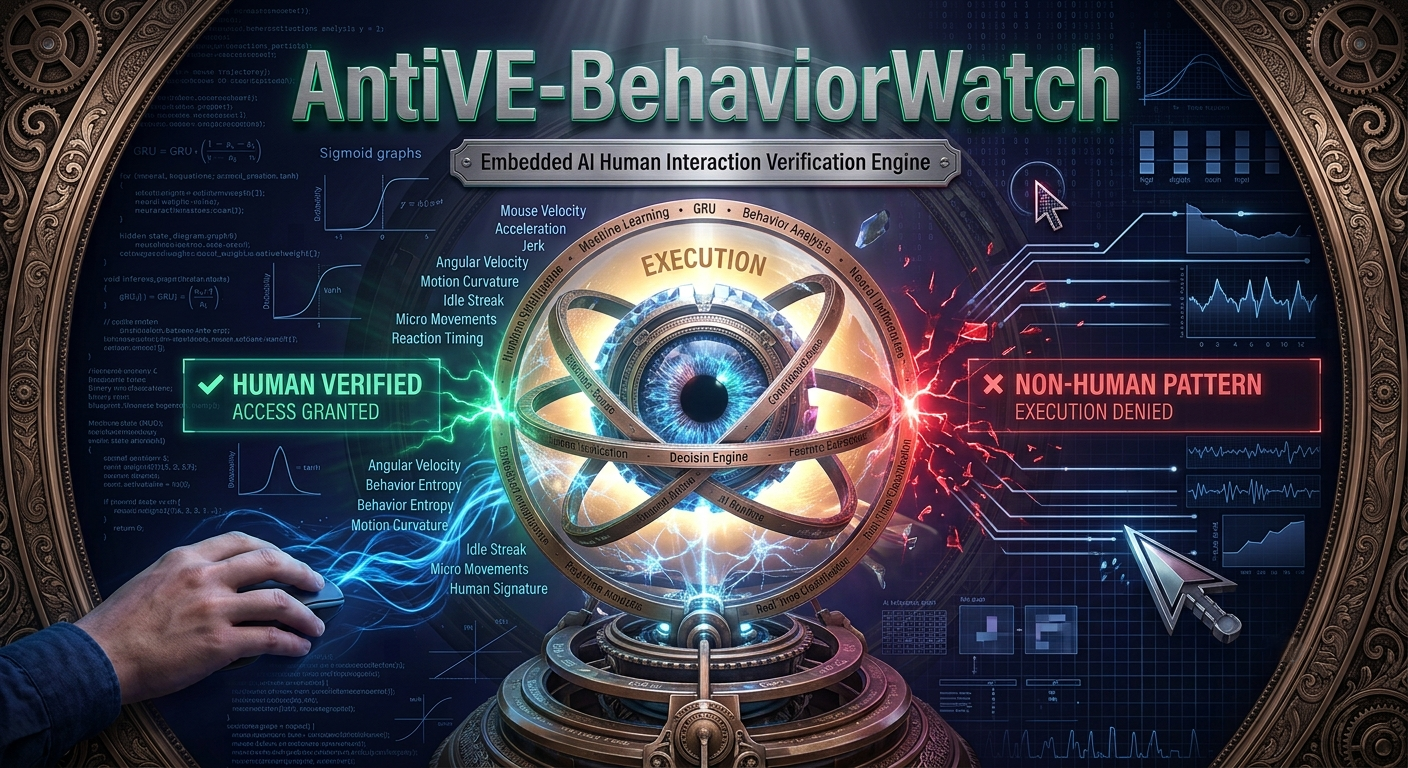
AntiVE-BehaviorWatch è un progetto di ricerca sulla cybersecurity basato su Windows che esplora un nuovo approccio al controllo dell'esecuzione utilizzando intelligenza artificiale integrata.

Invece di fare affidamento sulle tradizionali tecniche anti-analisi come il rilevamento di macchine virtuali, sandbox, controlli del debugger o fingerprinting hardware, il progetto utilizza una rete neurale GRU (Gated Recurrent Unit) integrata per determinare se un essere umano reale sta interagendo con il sistema.

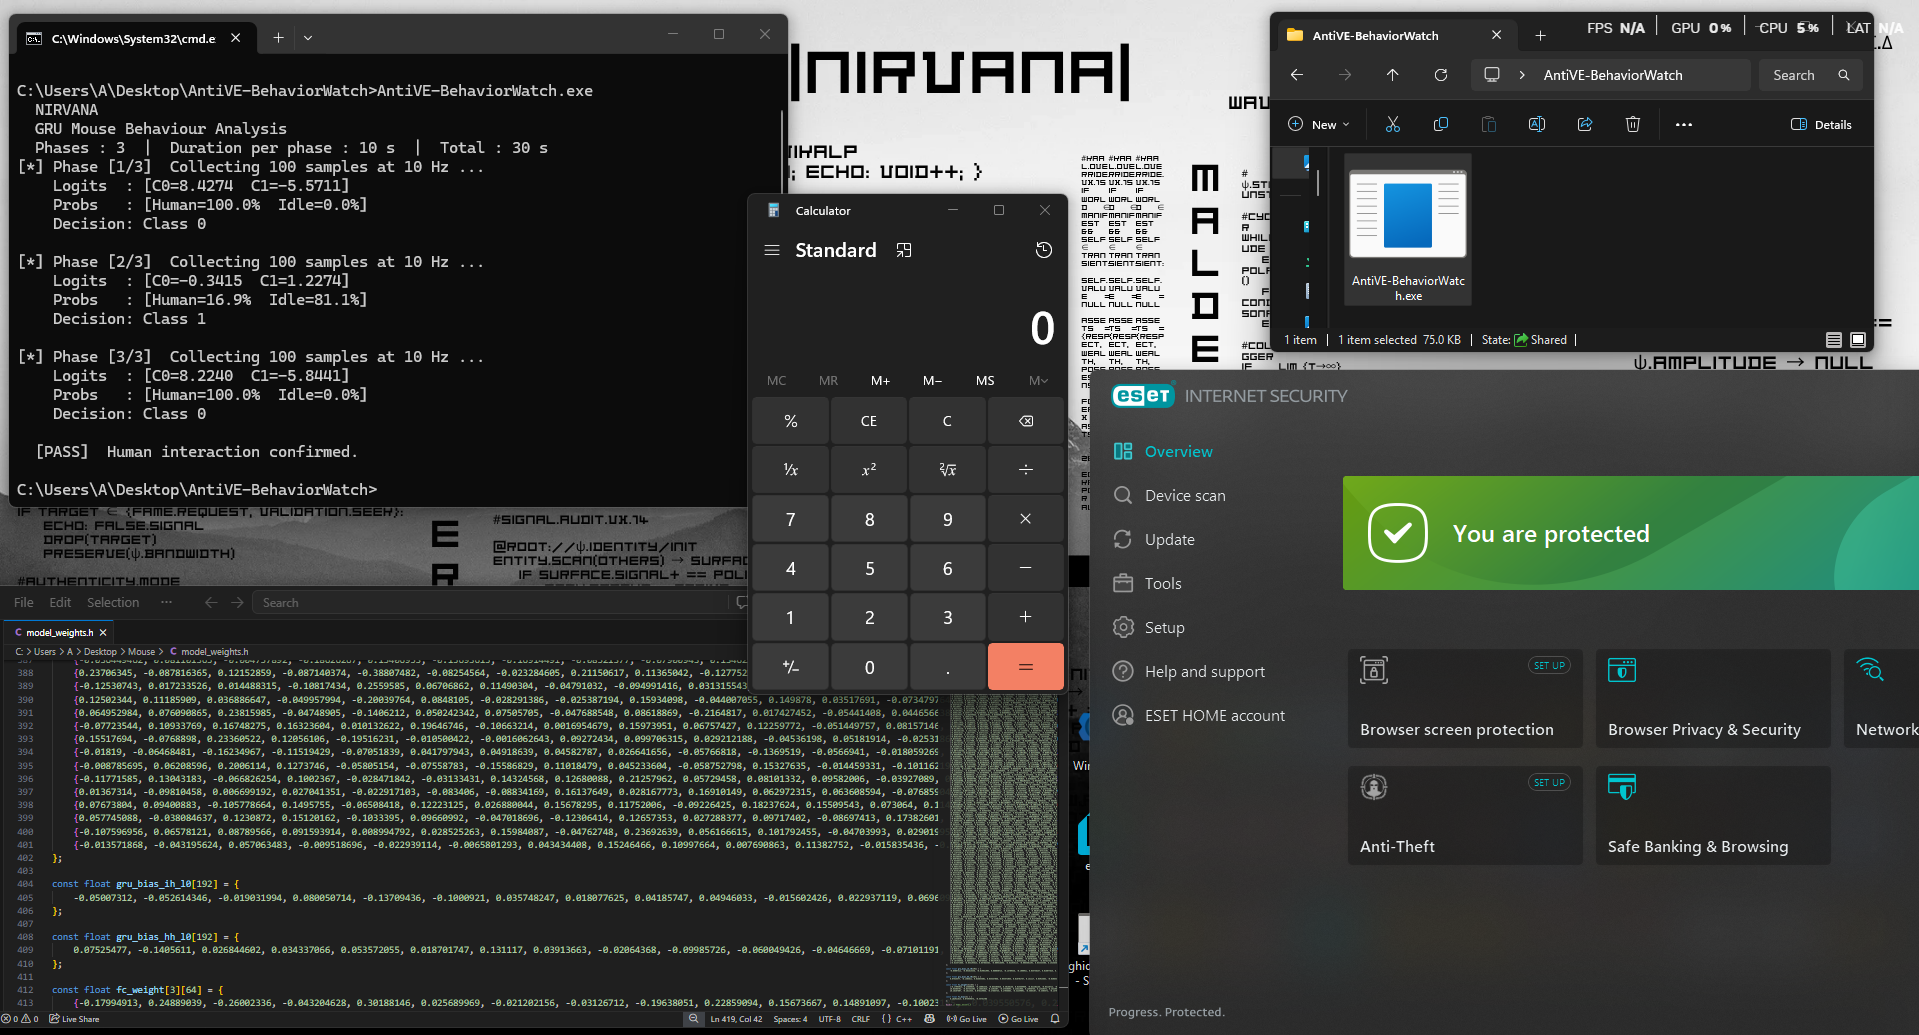
Il modello analizza il comportamento del mouse in tempo reale — inclusi movimento del cursore, velocità, accelerazione, jerk, velocità angolare, schemi di inattività e caratteristiche di movimento — per prendere una decisione intelligente in fase di esecuzione prima di consentire la prosecuzione del percorso di esecuzione protetto.

AntiVE

Architettura

Mouse Movement
       │
       ▼
Feature Extraction
       │
       ▼
Embedded GRU Neural Network
       │
       ▼
Behavior Classification
       │
 ┌─────┴────────┐
 │              │
 ▼              ▼
Human      Idle / Artificial
Verified      Behavior
 │              │
 ▼              ▼
Continue     Abort
Execution


Caratteristiche Comportamentali

Il modello integrato analizza molteplici caratteristiche comportamentali:

  • Distanza del Cursore
  • Velocità del Cursore
  • Accelerazione
  • Jerk
  • Angolo del Mouse
  • Movimento sull'asse X
  • Movimento sull'asse Y
  • Stato di Inattività
  • Lunghezza della Sequenza di Inattività

Queste caratteristiche vengono raccolte continuamente in più fasi di osservazione prima dell'inferenza.


Funzionalità

  • Rete neurale GRU integrata
  • Inferenza AI offline
  • Nessun runtime AI esterno richiesto
  • Telemetria comportamentale in tempo reale
  • Verifica dell'interazione umana
  • Analisi multifase
  • Motore decisionale a maggioranza
  • Implementazione C leggera
  • Applicazione nativa Windows
  • Pesi del modello integrati
  • Classificazione del comportamento in fase di esecuzione

Disclaimer

Questo progetto è destinato esclusivamente alla ricerca sulla cybersecurity, alla sperimentazione di machine learning, all'istruzione e ai test di sicurezza autorizzati.

Dimostra come l'AI integrata possa essere utilizzata per la verifica comportamentale e il processo decisionale in fase di esecuzione. Non è destinato a un uso non autorizzato o malevolo.


Autore

Nirvana (0xNirSec)

"Fidati del comportamento, non dell'ambiente."

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →