 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit
 sysnets/atfuzzer
Fuzzer evolutivo guidato da grammatica per l'analisi dinamica delle interfacce dei comandi AT su smartphone Android tramite Bluetooth e USB,…
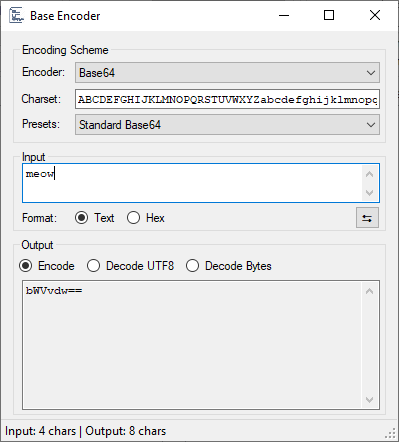 demonslay335/cryptotester
Un'utilità per giocare con la crittografia, orientata all'analisi dei ransomware.
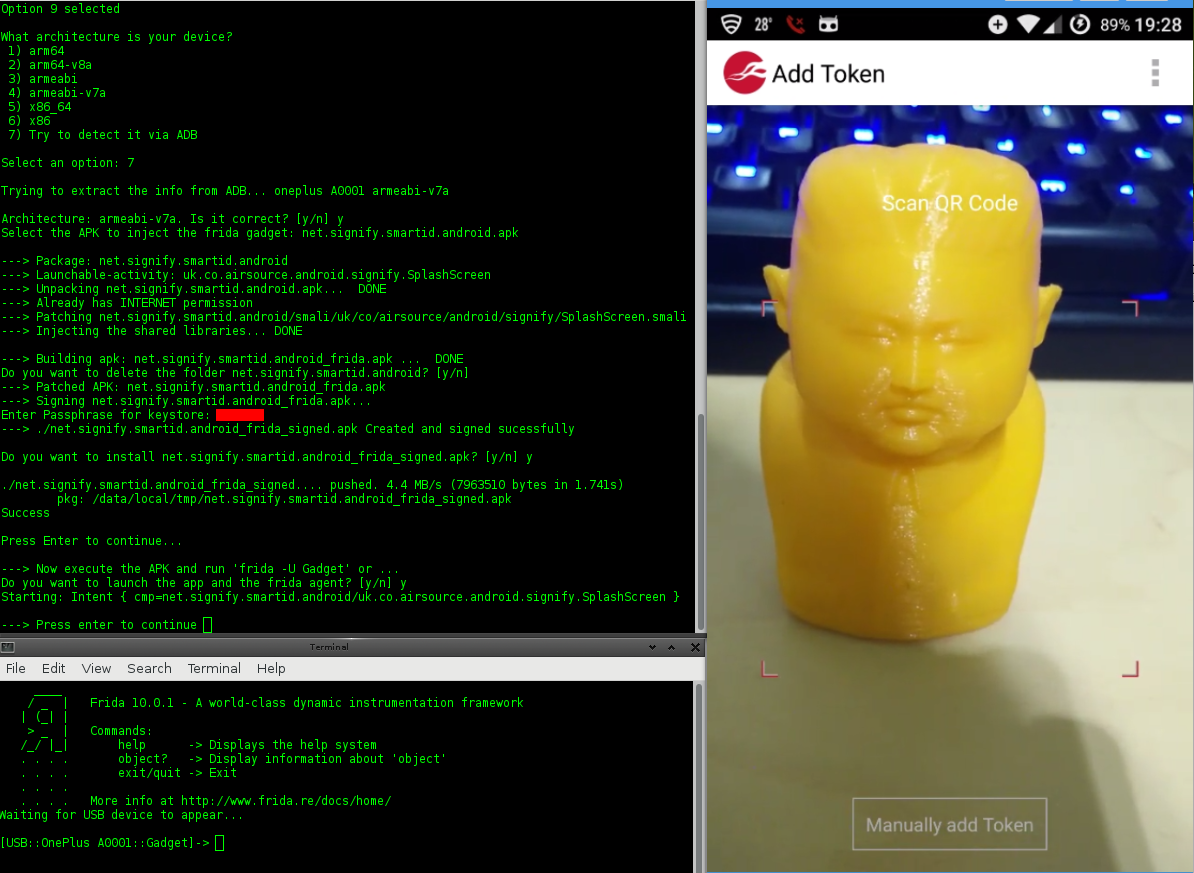 nccgroup/lazydroid
script bash per facilitare alcuni aspetti della valutazione di un'applicazione Android
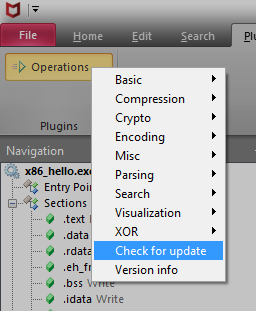 nmantani/fileinsight-plugins
FileInsight-plugins: toolbox di decodifica dell'editor esadecimale McAfee FileInsight per l'analisi di malware
 xoreaxeaxeax/schrodingers-toctou
Rileva i caricamenti di memoria inventati dal compilatore che trasformano C sicuro in vulnerabilità TOCTOU. Include audit automatici del codice…
 hahwul/mzap
⚡️ Scansione ZAP su più target
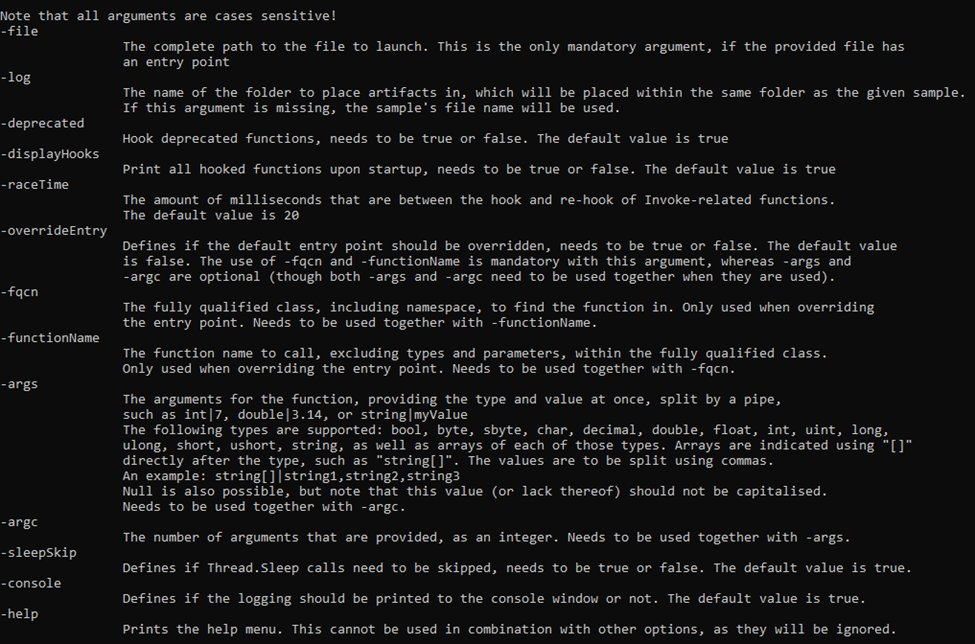 advanced-threat-research/dotdumper
Un unpacker e logger automatico per file destinati a DotNet Framework
 cybermaggedon/cyberprobe
Catturare, analizzare e rispondere agli attacchi informatici
 ngwg/ceasta
Disassembler, decompilatore e debugger in stile x64dbg per binari PE/ELF con listing in stile IDA, grafi delle funzioni, plugin Lua, CLI e un server…
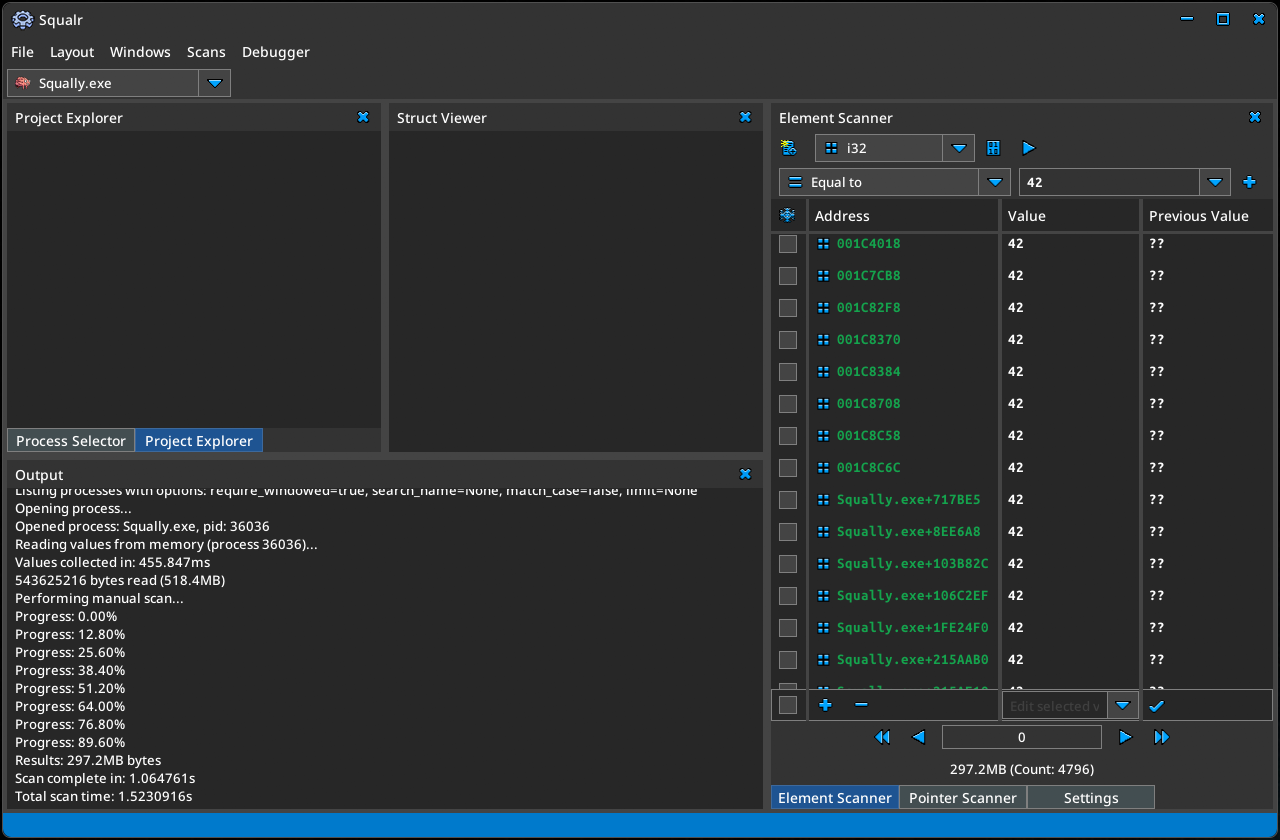 squalr/squalr
Uno strumento generico per hacking di giochi/software scritto da zero in Rust.
 facebook/mcpguard-dynamic
Sandbox eBPF a livello di kernel per proteggere le chiamate agli strumenti degli agenti LLM effettuate tramite il Model Context Protocol (MCP)
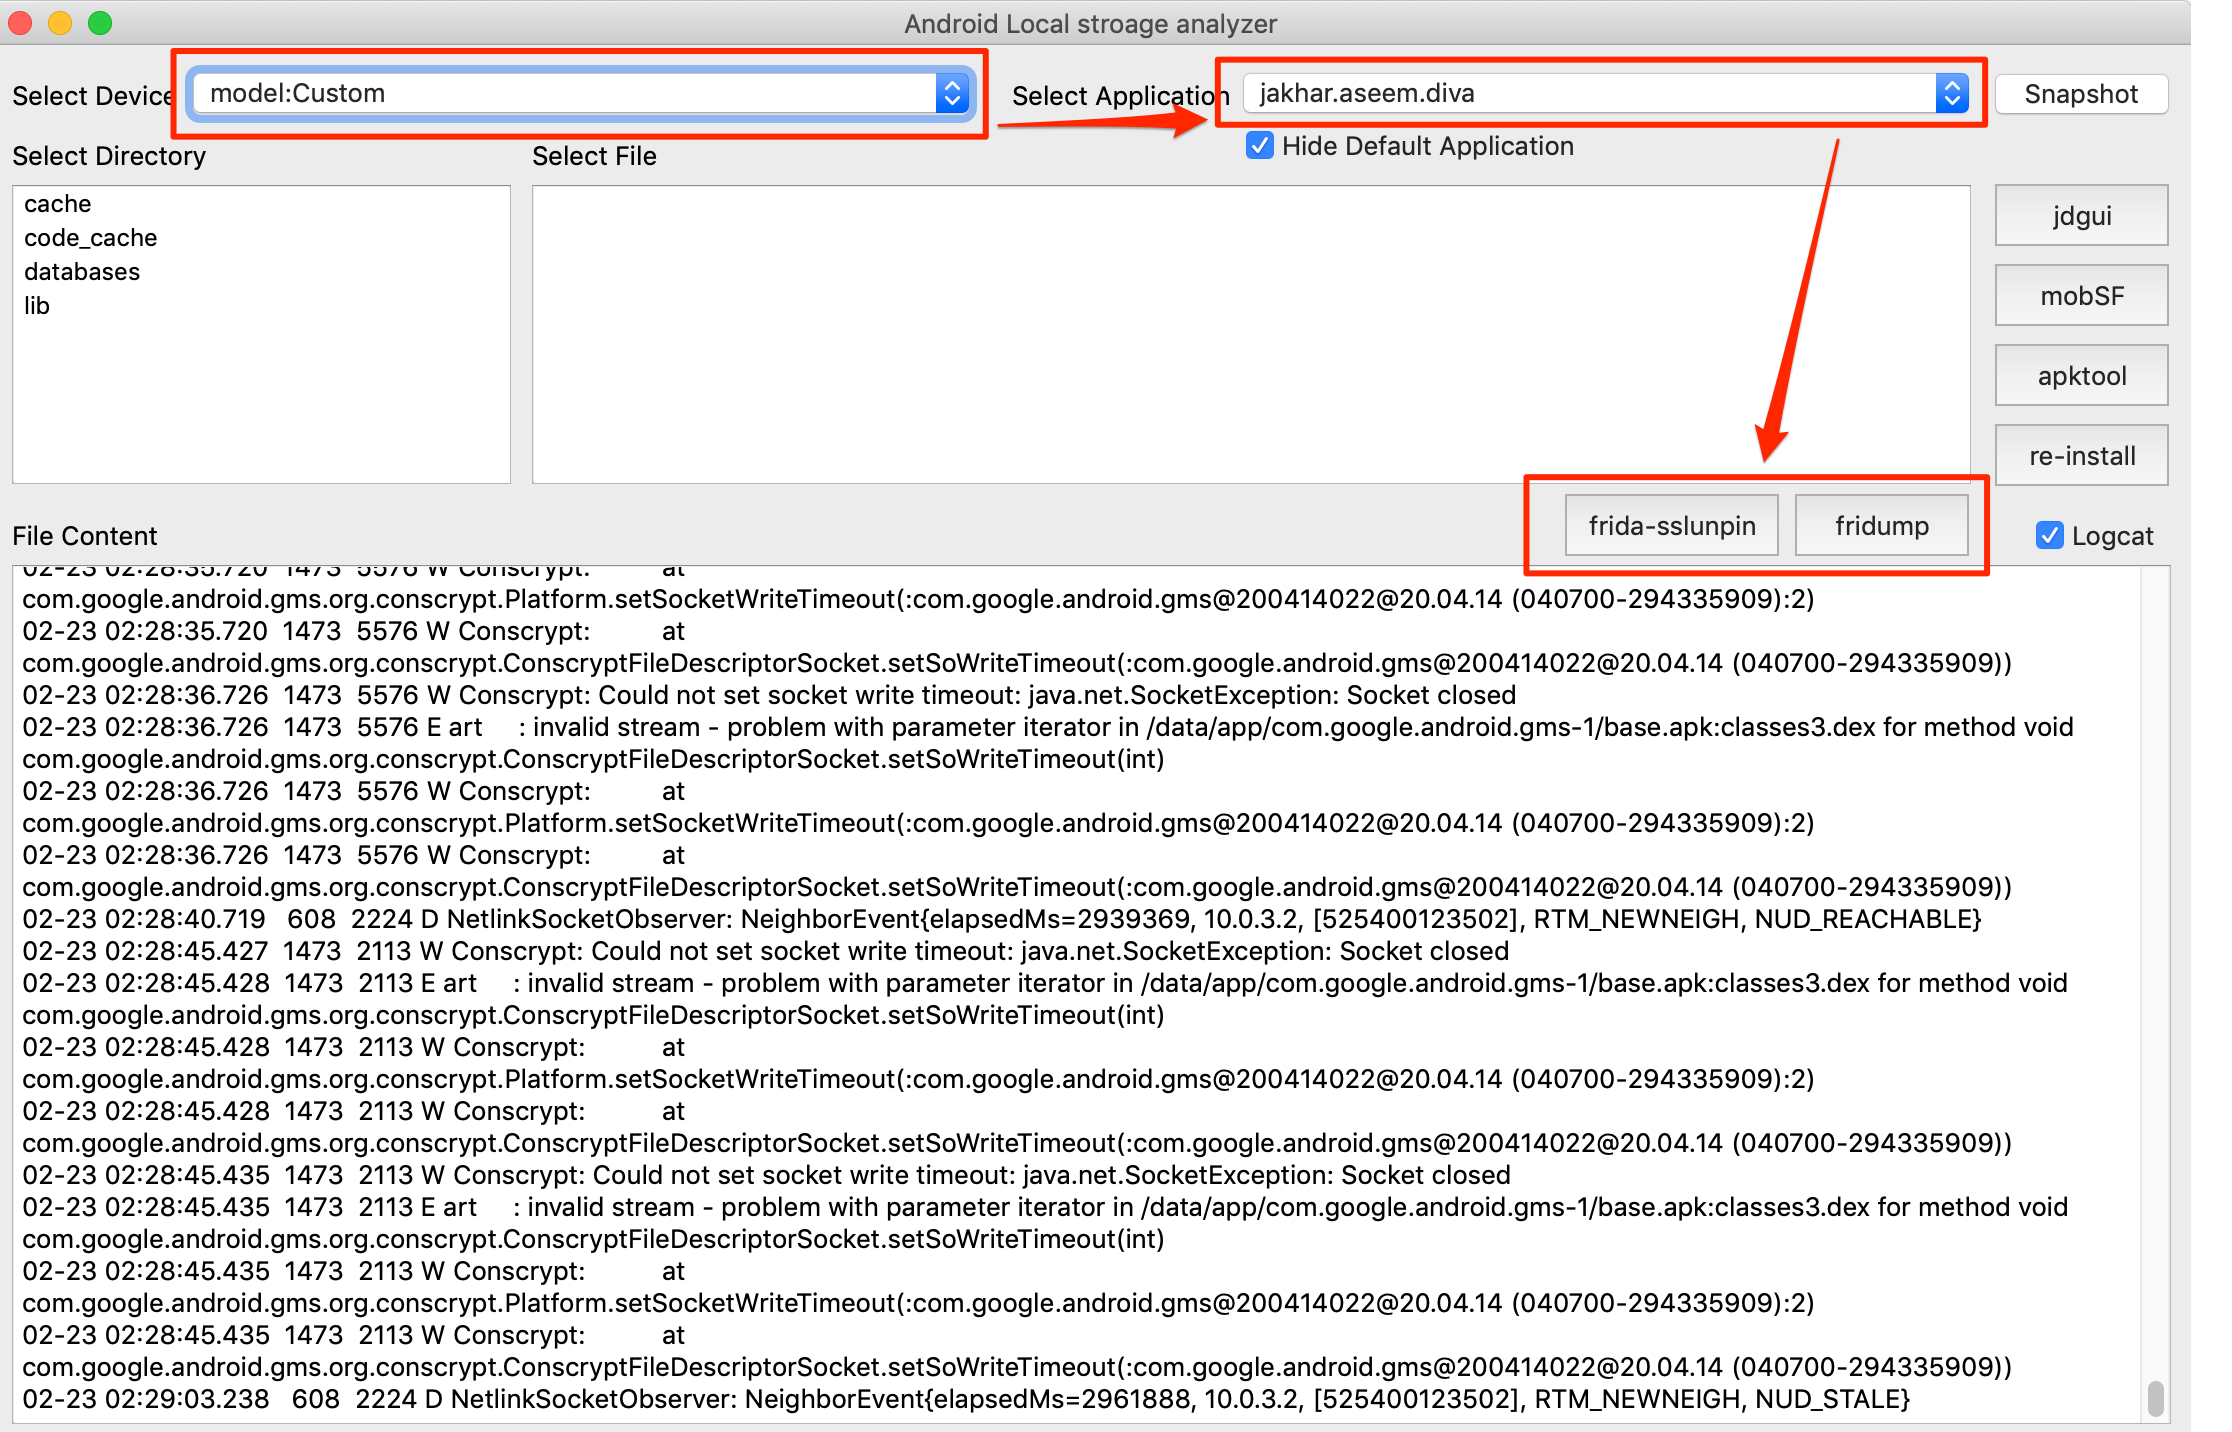 notsosecure/android_application_analyzer
Lo strumento è utilizzato per analizzare il contenuto dell'applicazione Android nella memoria locale.
 ricccrd/dd
Kernel Linux in userspace basato su JIT che esegue contenitori nativamente su macOS con Apple Silicon senza una VM. Sostituto drop-in dell'API di…
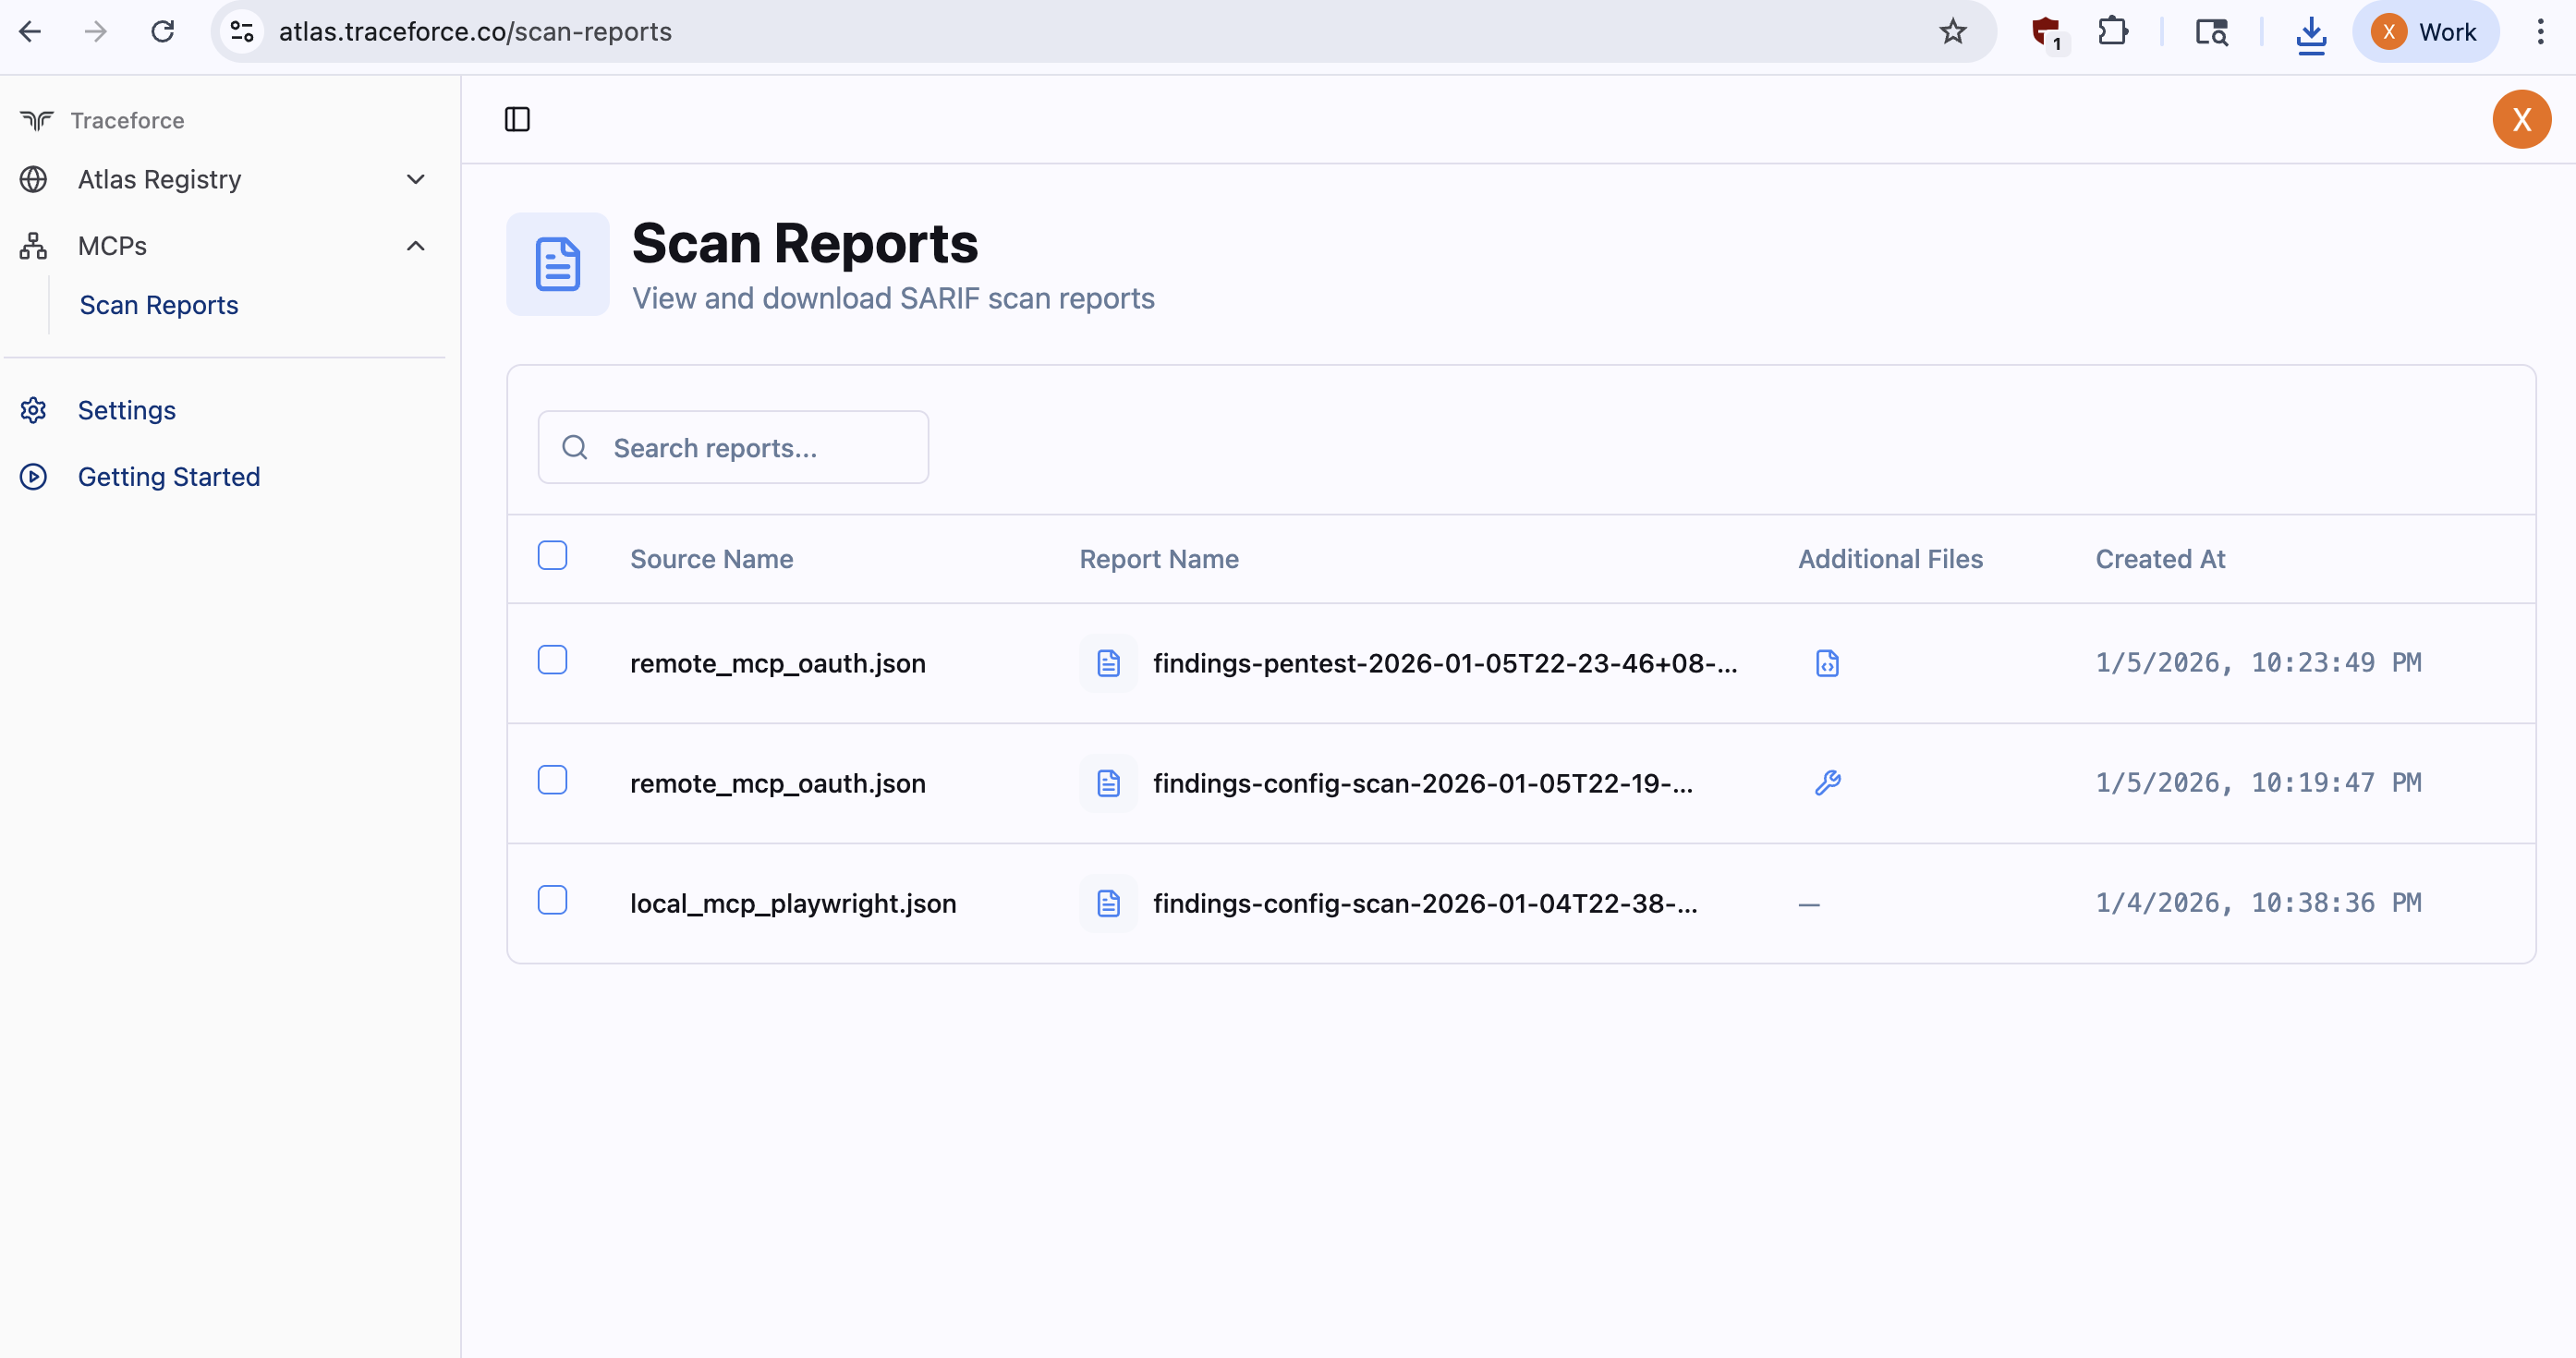 traceforce/mcp-xray
Scanner di sicurezza unificato per server MCP con modalità config, pentest e repo-scan. Genera report SARIF per l'integrazione CI/CD, rileva segreti,…

 icicle-emu/icicle
Fuzzer basato su emulazione per firmware MSP430 che trova e analizza bug di corruzione della memoria con report di crash dettagliati e input…
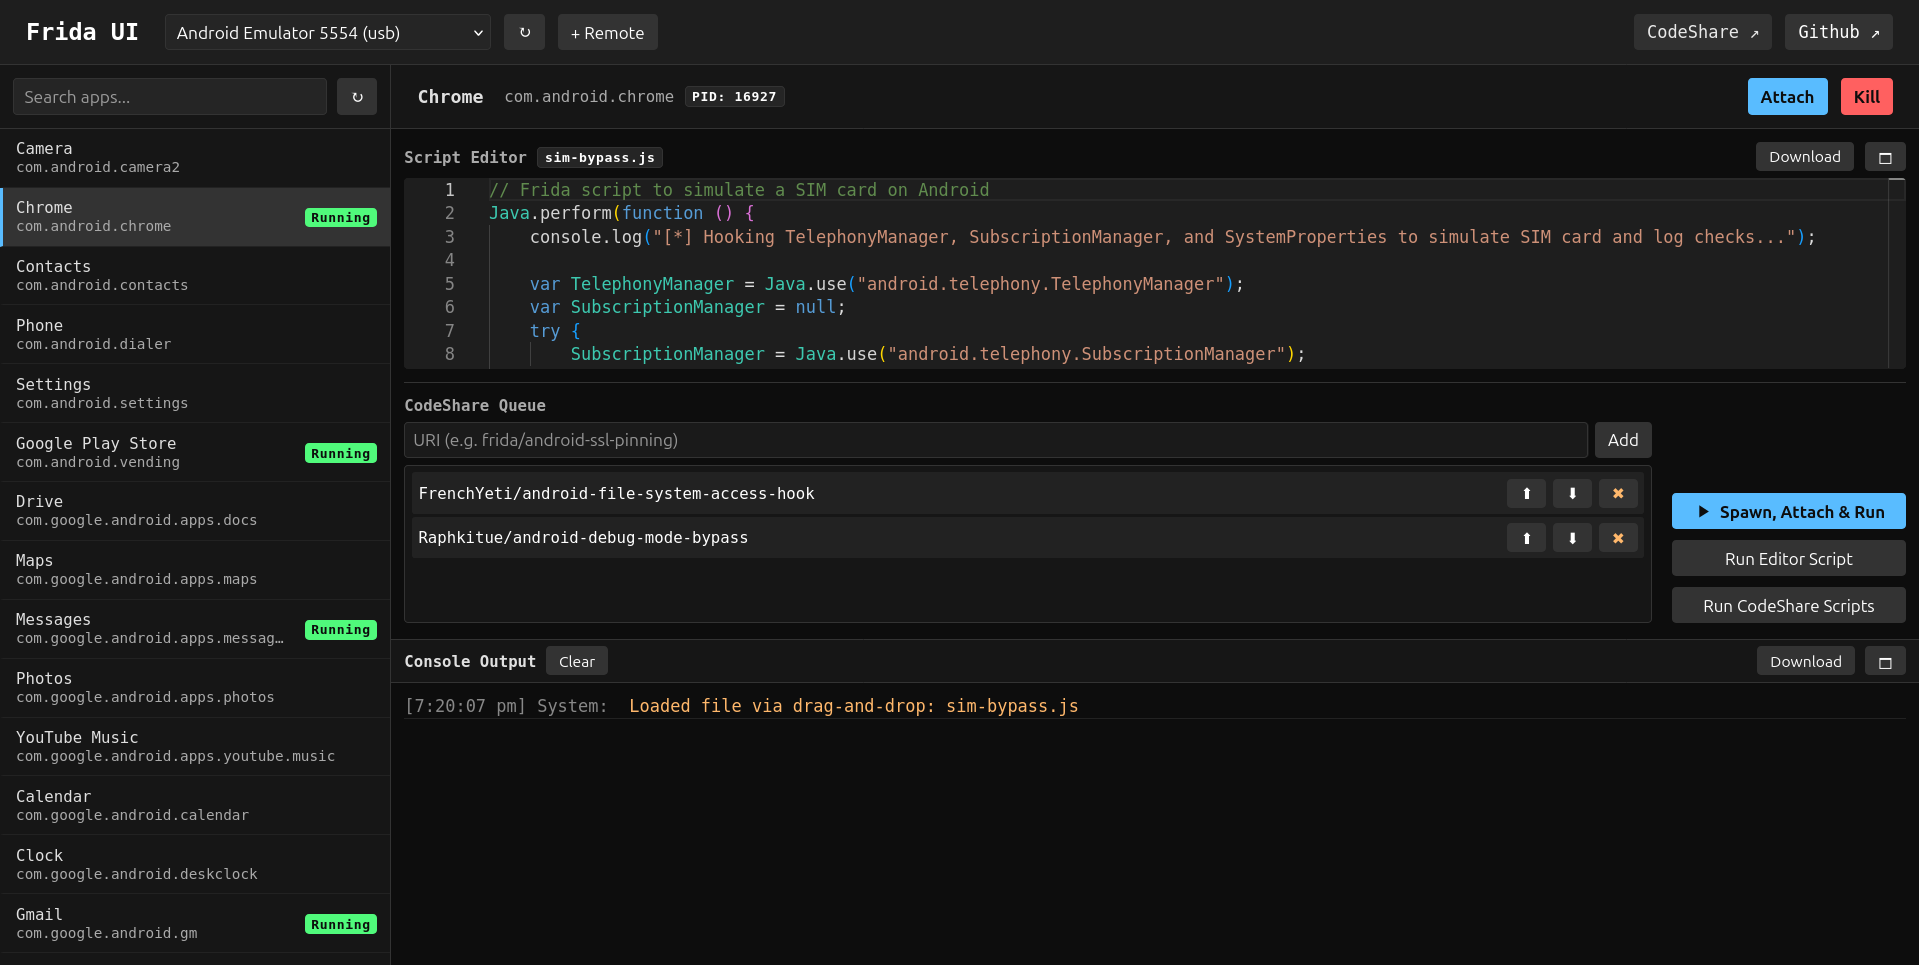 adityatelange/frida-ui
Interagisci con dispositivi Frida, processi e script direttamente dal tuo browser.
 zeromemoryex/c2-hunter
Estrattore di traffico C2 in tempo reale per analisti malware. Aggancia le API di connessione Win32 per intercettare e analizzare la comunicazione di…