 #2
Strumenti per l'osservazione del comportamento del malware in ambienti isolati per comprenderne le azioni e l'impatto.
Raccomandato da Kitploit

 malwaretech/appcontainersandbox
Una sandbox di esempio che utilizza AppContainer (Windows 8+)
 livecvebench/cve-factory
CVE-Factory
 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
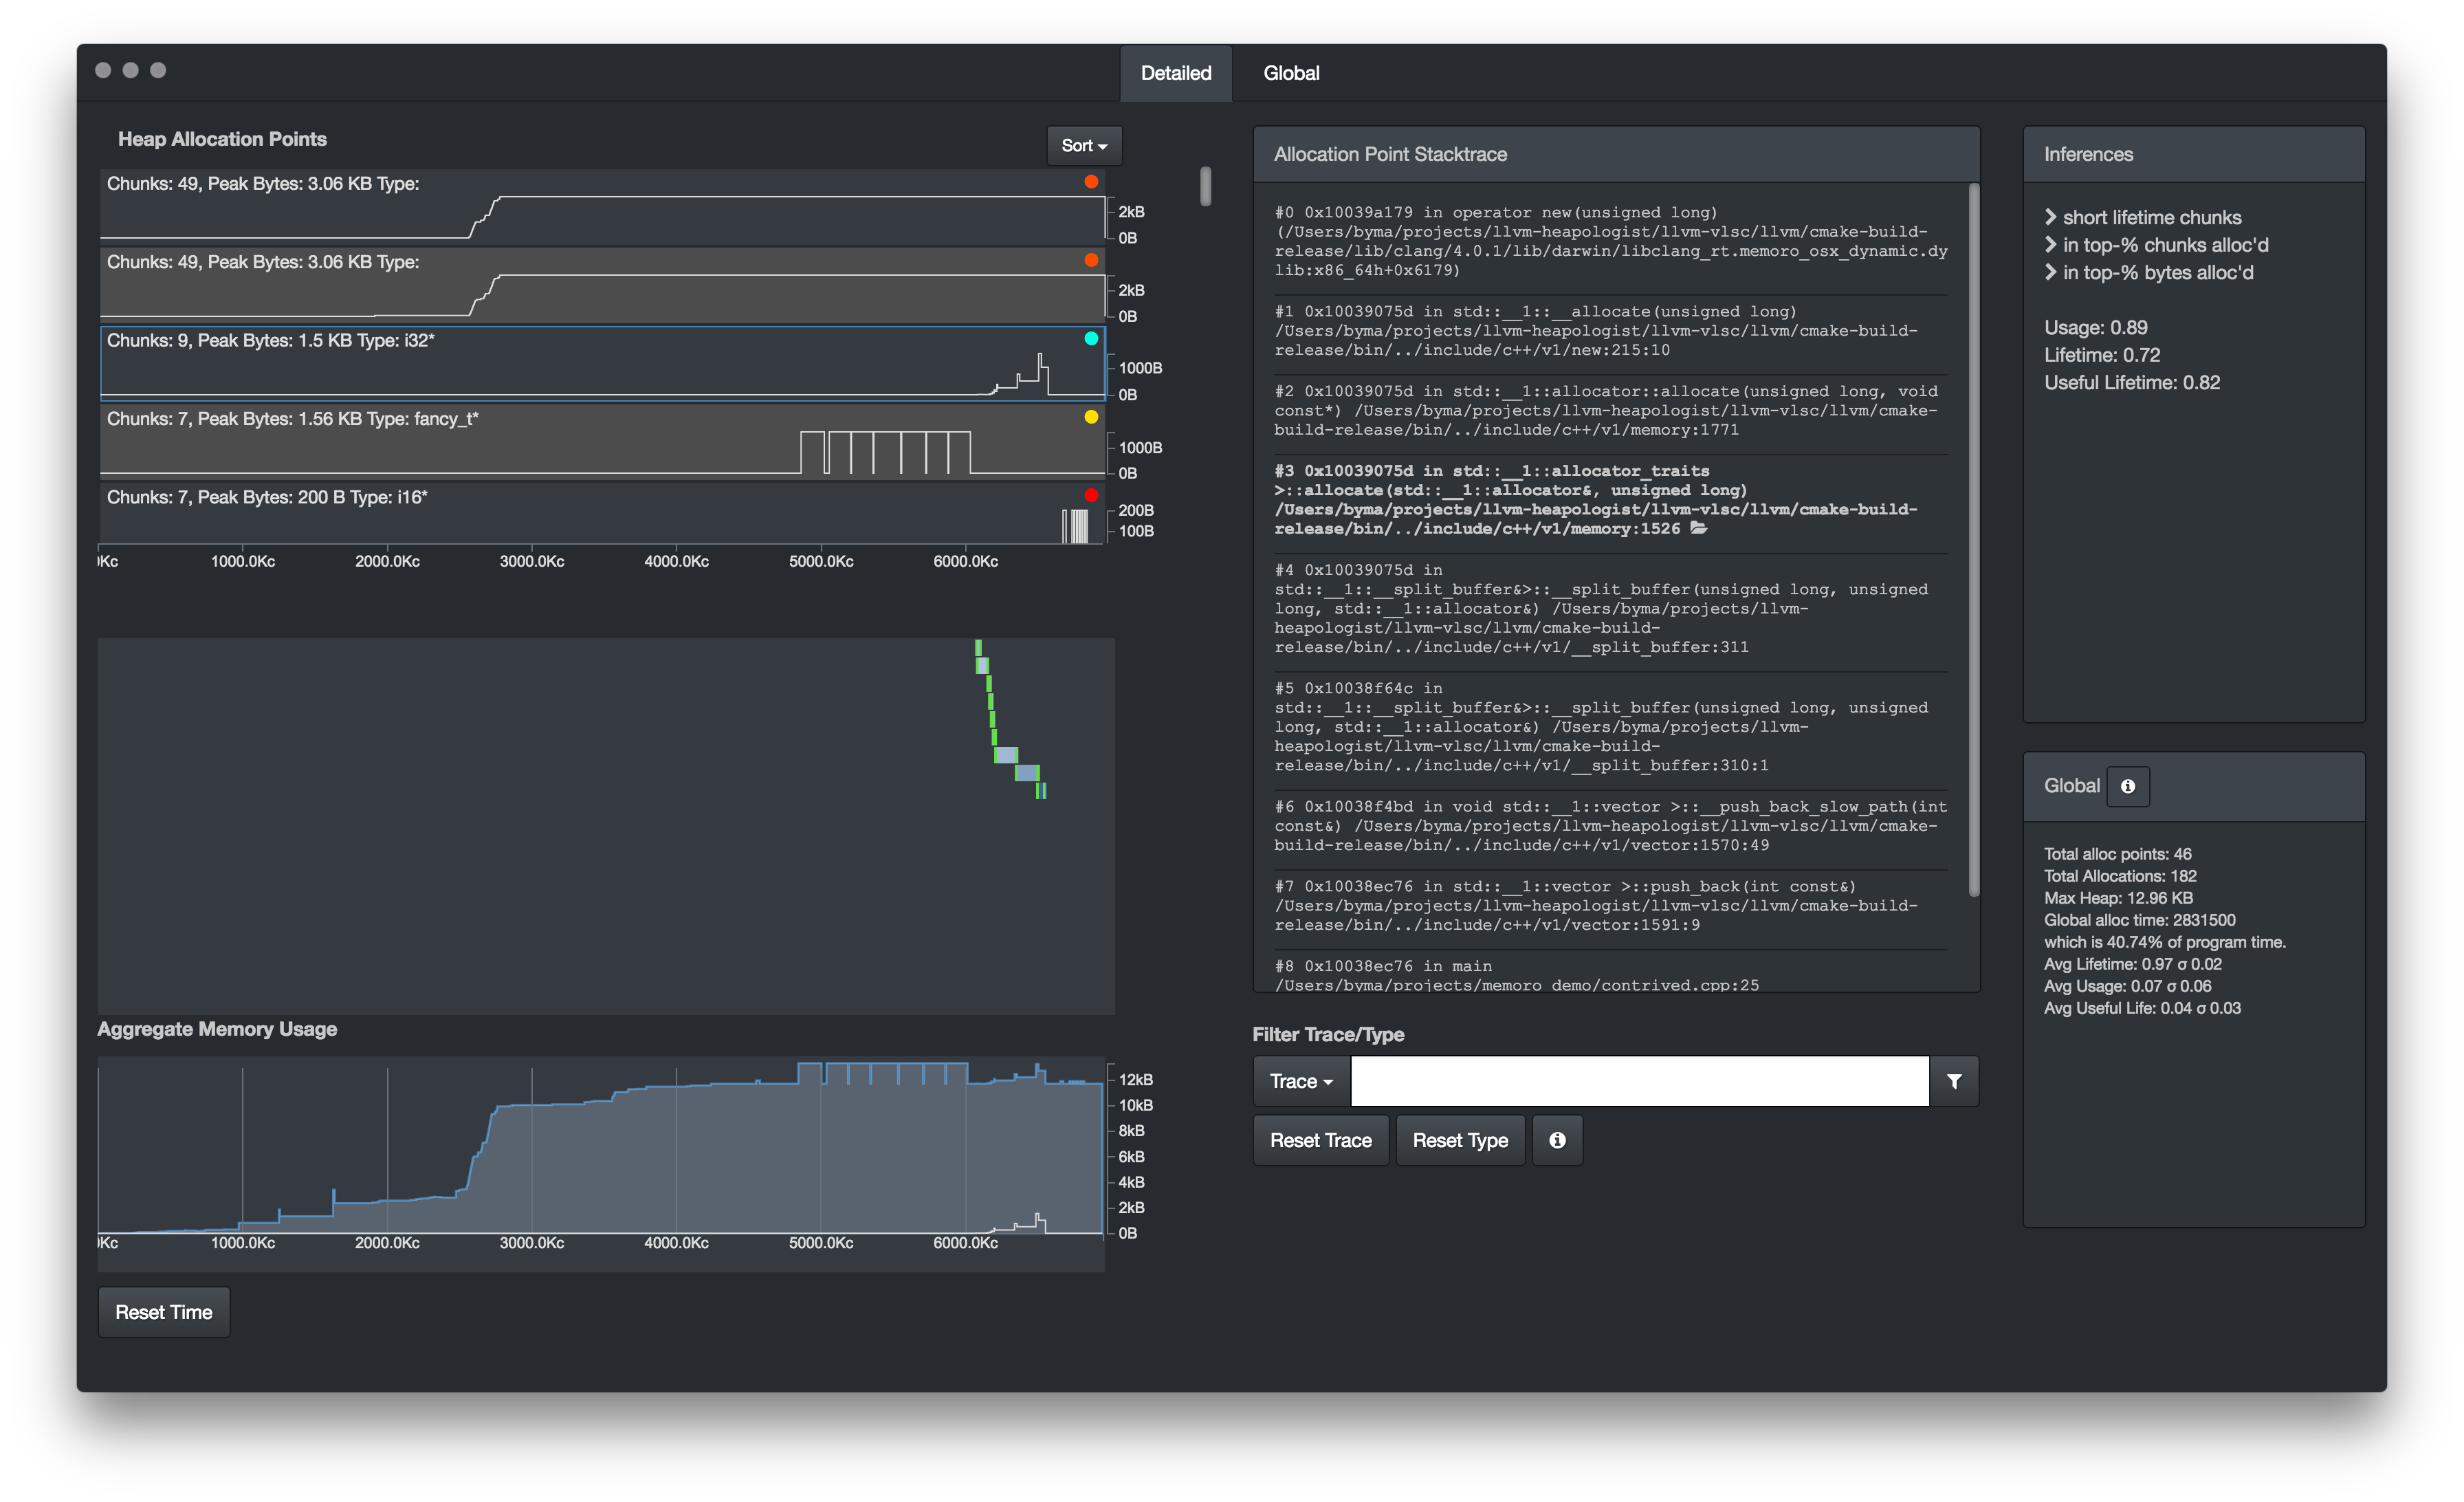 epfl-vlsc/memoro
Memoro: Un Profiler Dettagliato dell'Heap
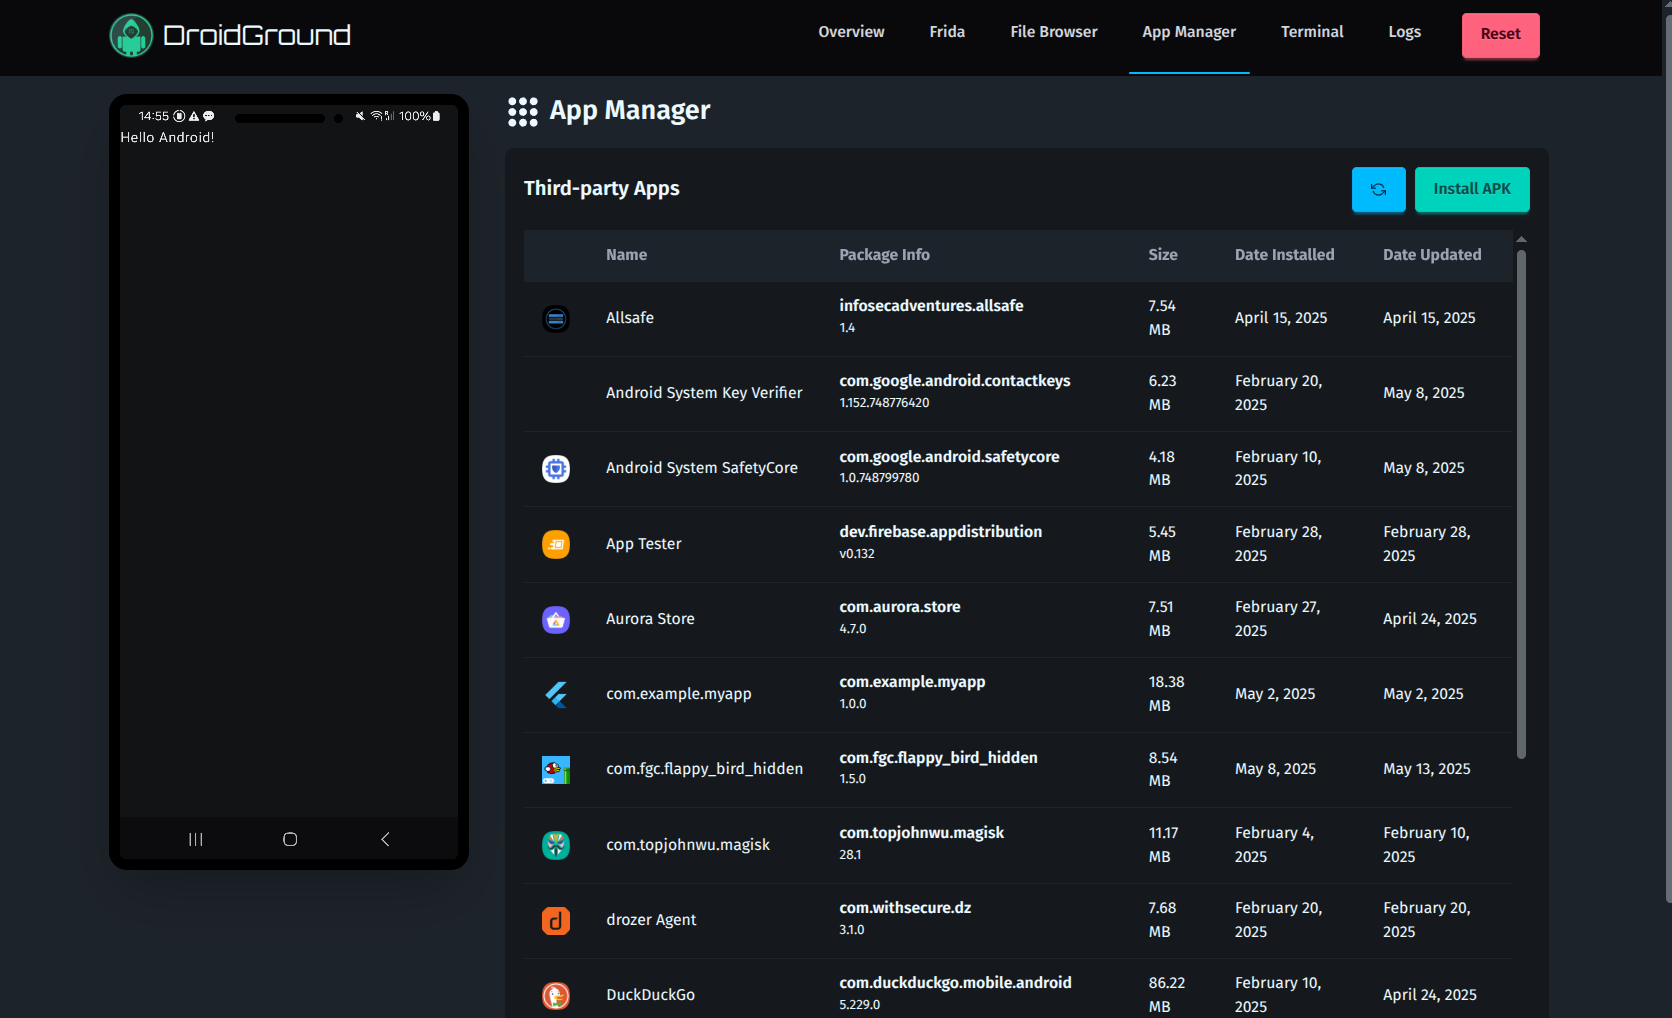 secforce/droidground
Un parco giochi flessibile per le sfide CTF su Android.
 deputation/instrumentation_callbacks
Una prova di concetto che dimostra callback di instrumentazione su Windows 10 21h1 con una variabile TLS per garantire che tutte le syscall vengano…
 sfaci/masc
Uno scanner di malware web
 ohjeongwook/shellcodeemulator
Emulatore di shellcode scritto con Unicorn Framework con ambiente di emulazione di dump di processo
 security-prince/resources-for-application-security
Alcune buone risorse per iniziare con la sicurezza delle applicazioni
 leandrofroes/gftrace
Uno strumento di tracciamento delle API di Windows da riga di comando per binari Golang.
 rasetsuu/vmp-devirt
Piattaforma di ricerca per la devirtualizzazione di VMProtect assistita da trace: i front-end delle versioni alimentano un backend condiviso…
 nanashili/rea-rust
Port Rust di REA, uno strumento di reverse engineering solo locale con flussi di lavoro CLI/MCP e un worker Ghidra nativo
 idiom/pftriage
Strumento e libreria Python per aiutare ad analizzare file durante il triage e l'analisi di malware.
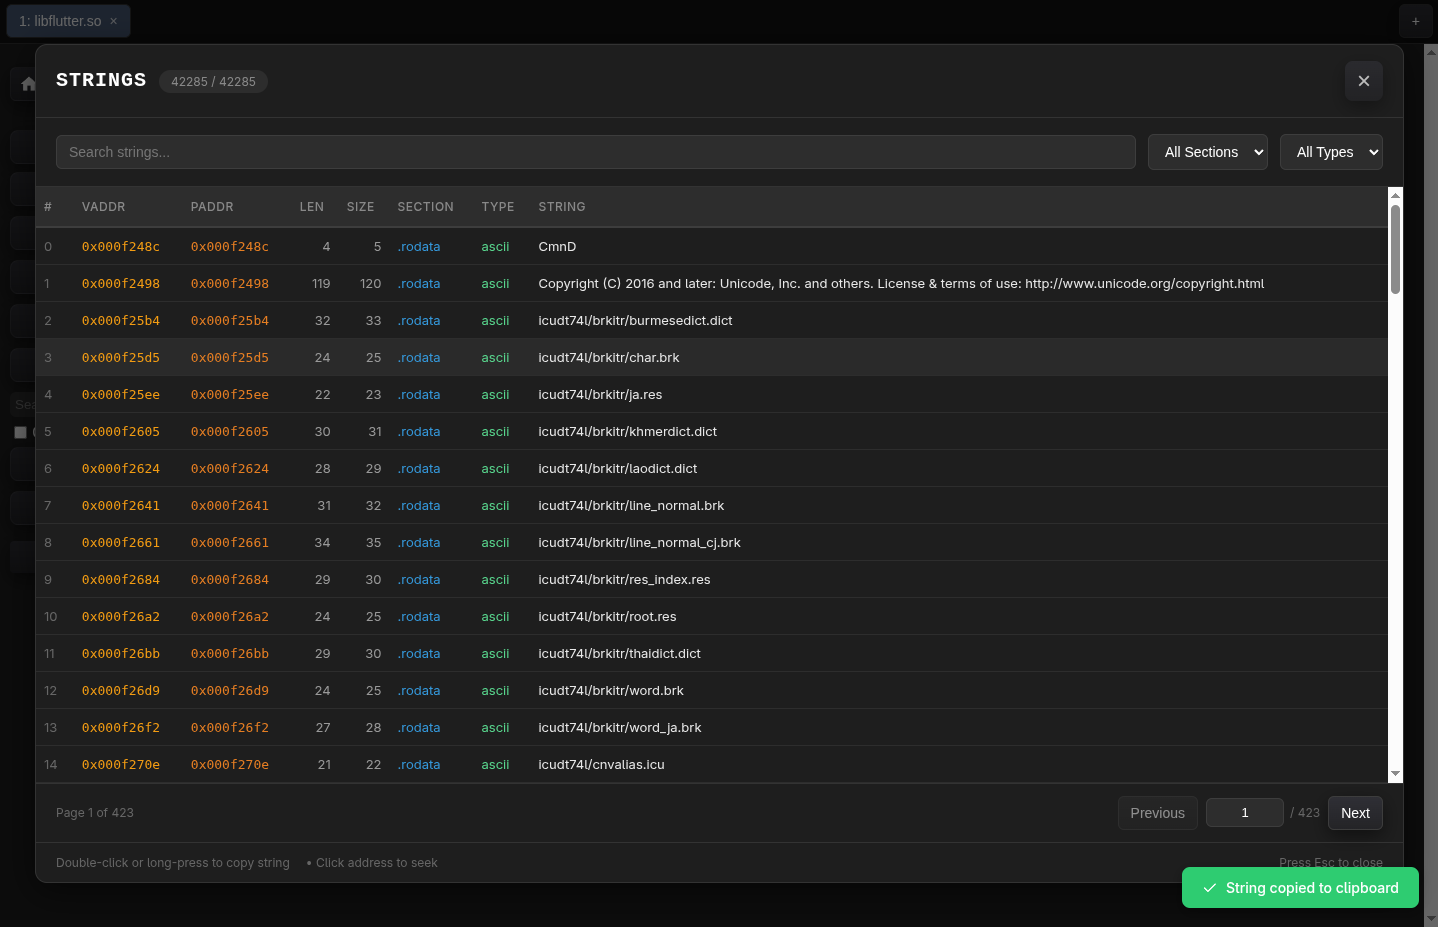 radareorg/r2web
Accedi a radare2 da qualsiasi luogo, in qualsiasi momento.
 rog3rsm1th/frelatage
Fuzzer basato sulla copertura per applicazioni python
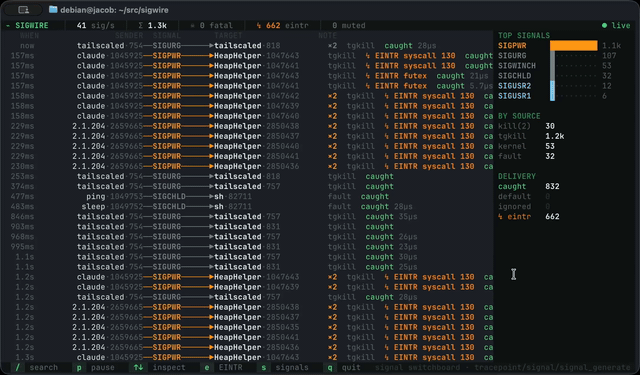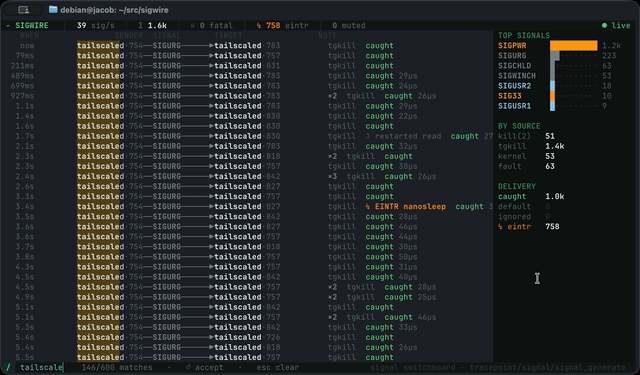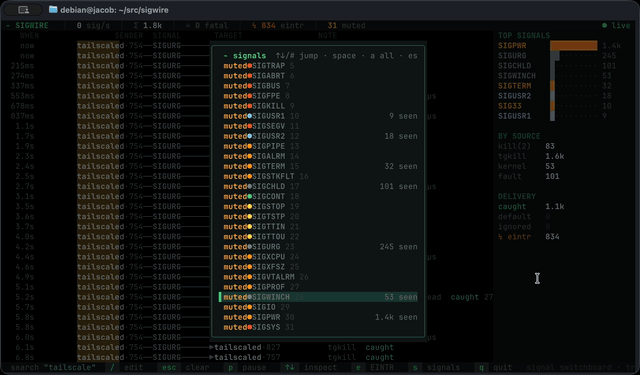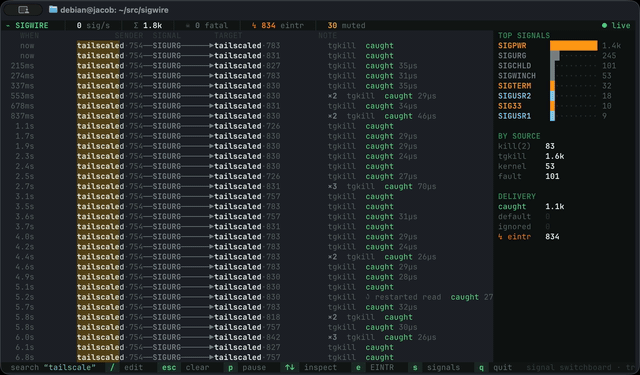 yeet-src/sigwire
Strumento di osservabilità dei segnali del kernel in tempo reale che utilizza eBPF tracepoint per trasmettere ogni segnale generato su un host Linux,…
 hamz-a/frida-android-libbinder
Script Frida PoC per visualizzare il traffico libbinder di Android
 0x742/noia
Strumento basato sul web per navigare nei sandbox delle applicazioni mobili, visualizzare in anteprima database SQLite e file binari, e scaricare…