
 #1
Strumenti per integrazione sicurezza in pipeline CI/CD, shift-left e automazione sicurezza DevOps.
Raccomandato da Kitploit
 dnscontrol/dnscontrol
Infrastructure as code for DNS!
 semgrep/semgrep-rules
Pacchetto di regole di analisi statica per rilevare vulnerabilità di sicurezza, pattern di codice pericolosi e problemi di configurazione in molti…
 cerbos/cerbos
Motore di autorizzazione per il controllo degli accessi sensibile al contesto con policy YAML, supporto RBAC/ABAC, API check/plan e distribuzione…
 google/osv.dev
Database di vulnerabilità open source e servizio di triage.
 99designs/aws-vault
Un vault per archiviare e accedere in modo sicuro alle credenziali AWS negli ambienti di sviluppo
 nestybox/sysbox
Un "runc" open-source di nuova generazione che consente ai container rootless di eseguire carichi di lavoro come Systemd, Docker, Kubernetes, proprio…
 deepfence/threatmapper
Piattaforma di protezione delle applicazioni cloud native open source (CNAPP)
 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 yandex/gixy
Analizzatore statico di configurazione Nginx
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
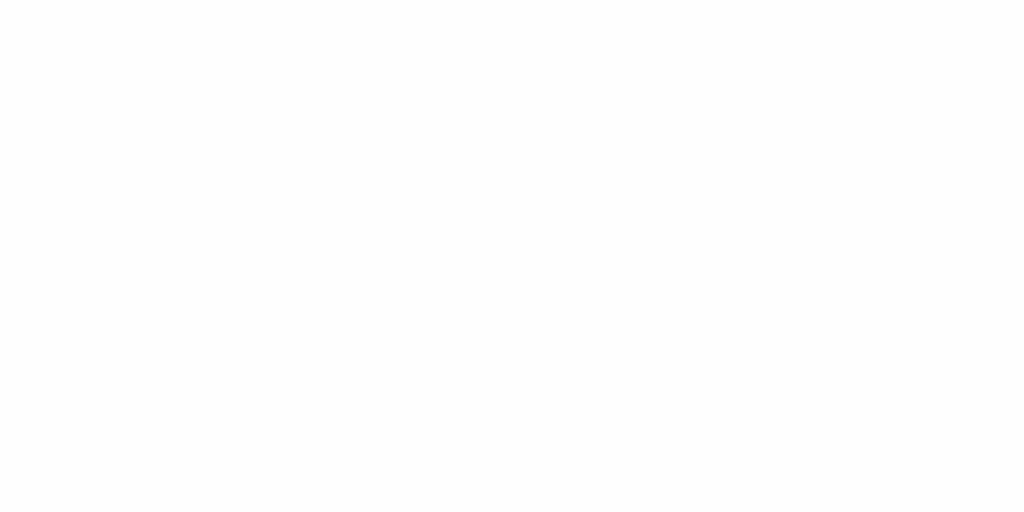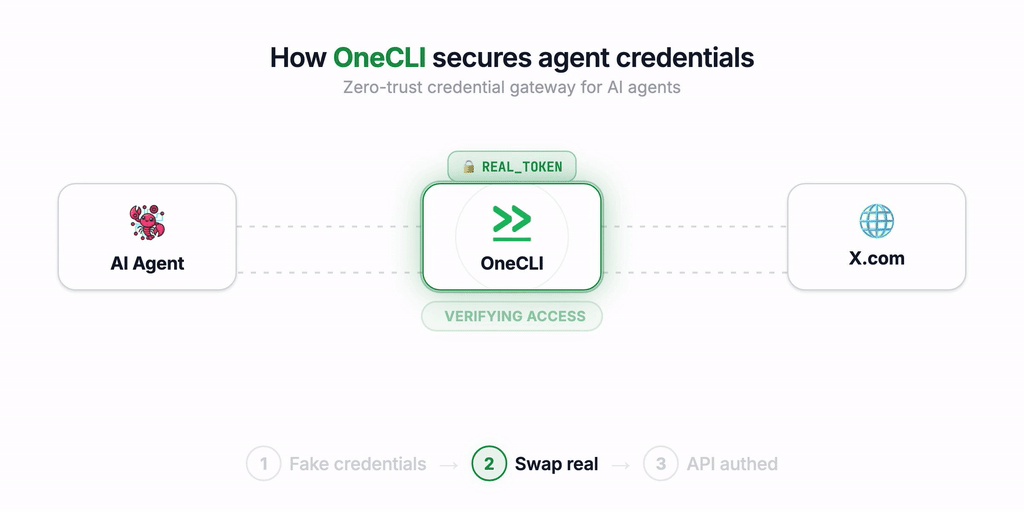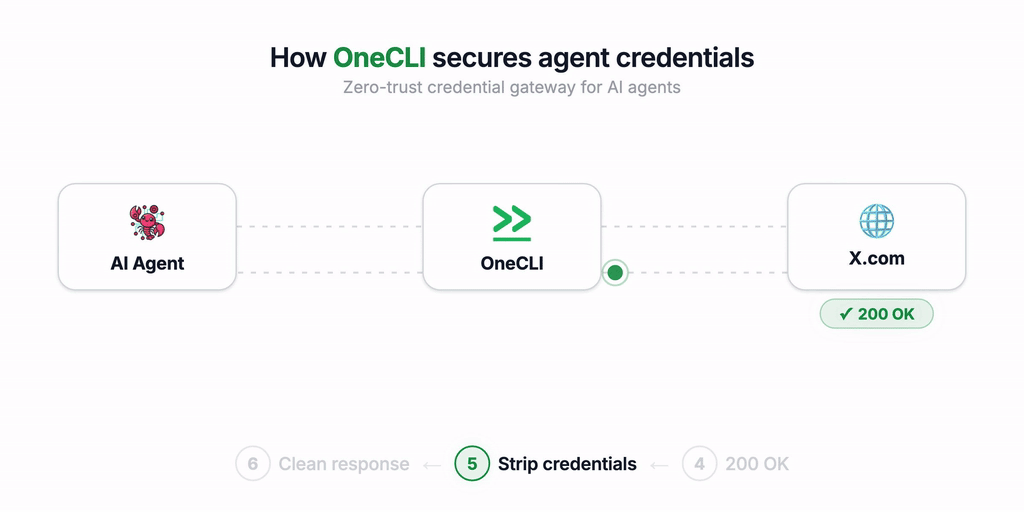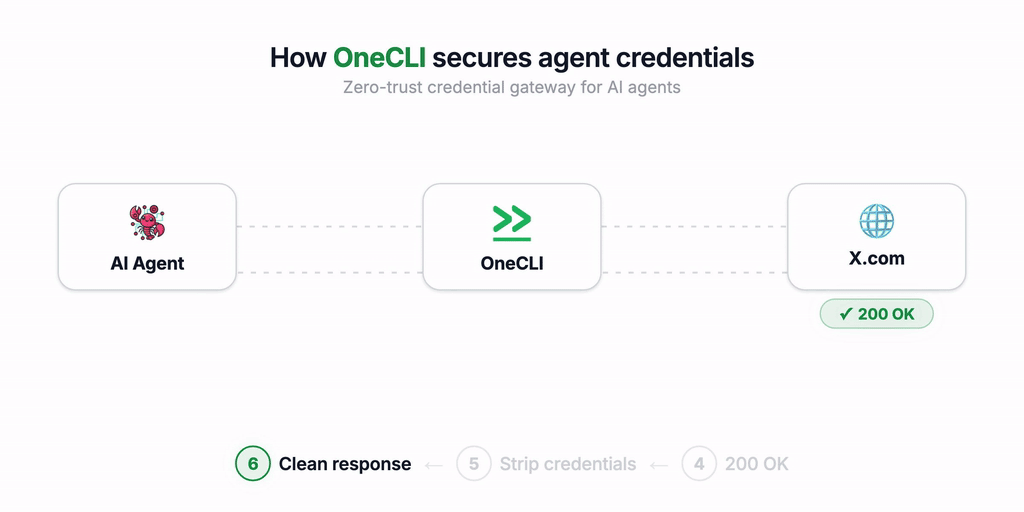 onecli/onecli
Harness open-source sandboxato per agenti per team. Offre a ogni dipendente un agente personale protetto.
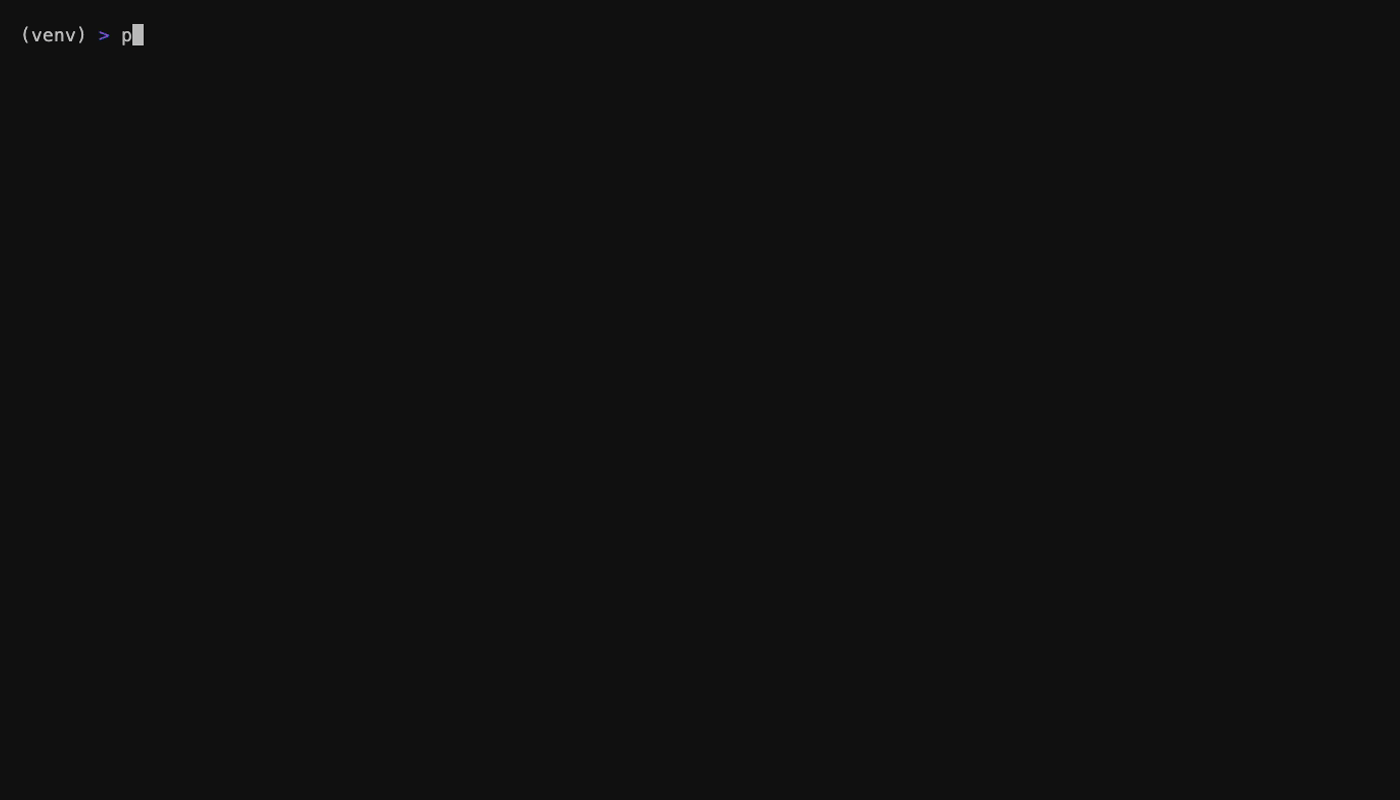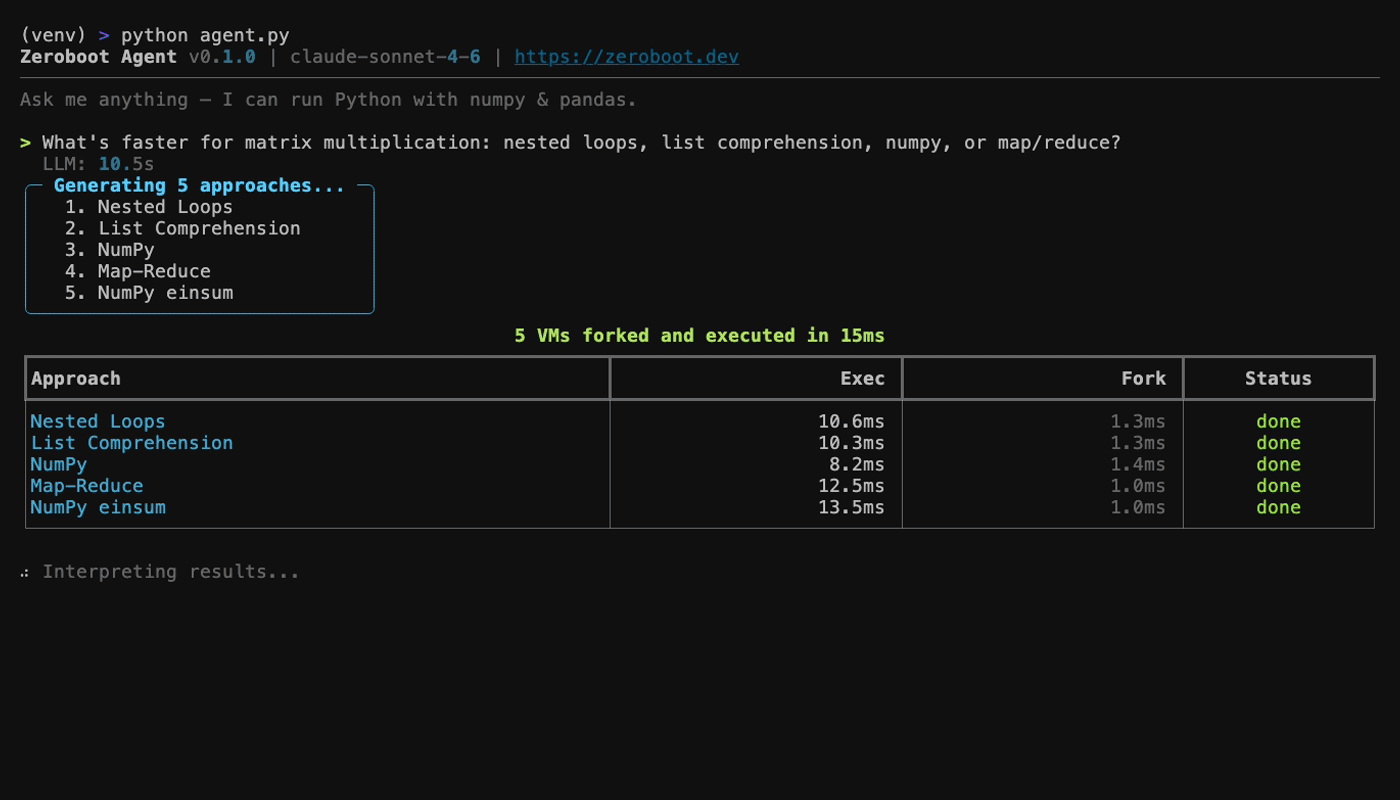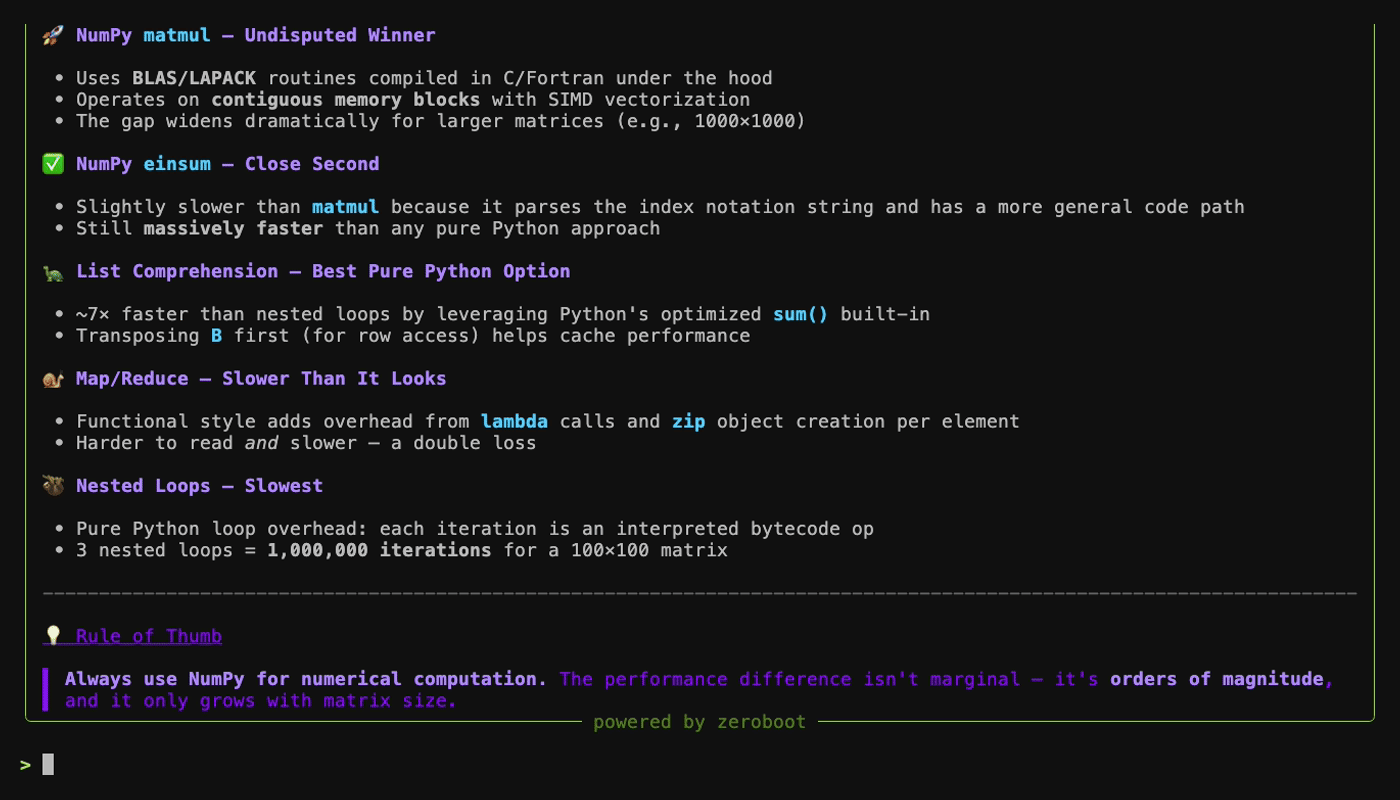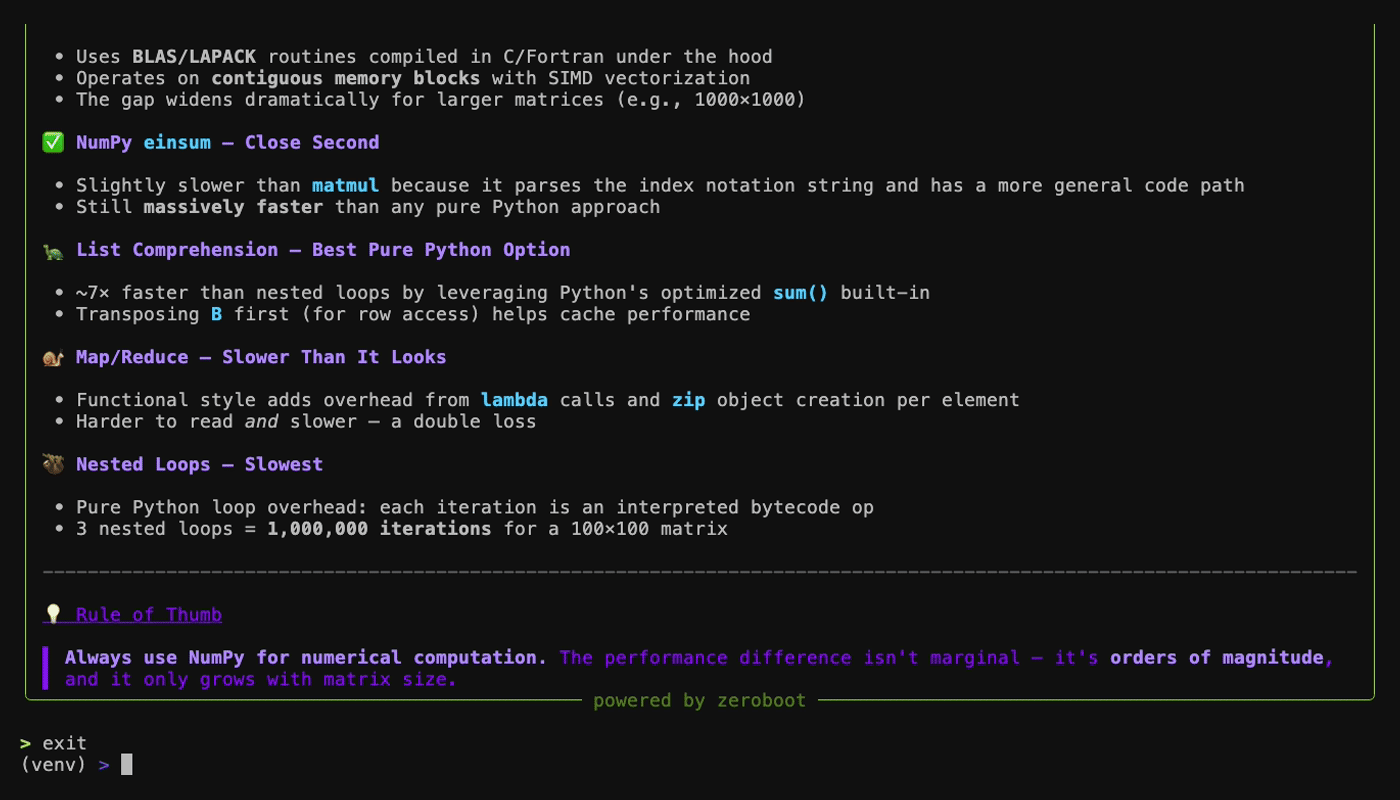 zerobootdev/zeroboot
Sandbox VM sub-millisecondi per agenti AI tramite fork copy-on-write
 microsoft/applicationinspector
Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…
 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
 open-policy-agent/conftest
Scrivi test su dati di configurazione strutturati utilizzando il linguaggio di query Rego di Open Policy Agent.
 microsoft/whatthehack
Una raccolta di hackathon basati su sfide che include guida per studenti, guida per coach, presentazioni di lezioni, codice di esempio/didattico e…
 aquasecurity/tfsec
Tfsec ora fa parte di Trivy
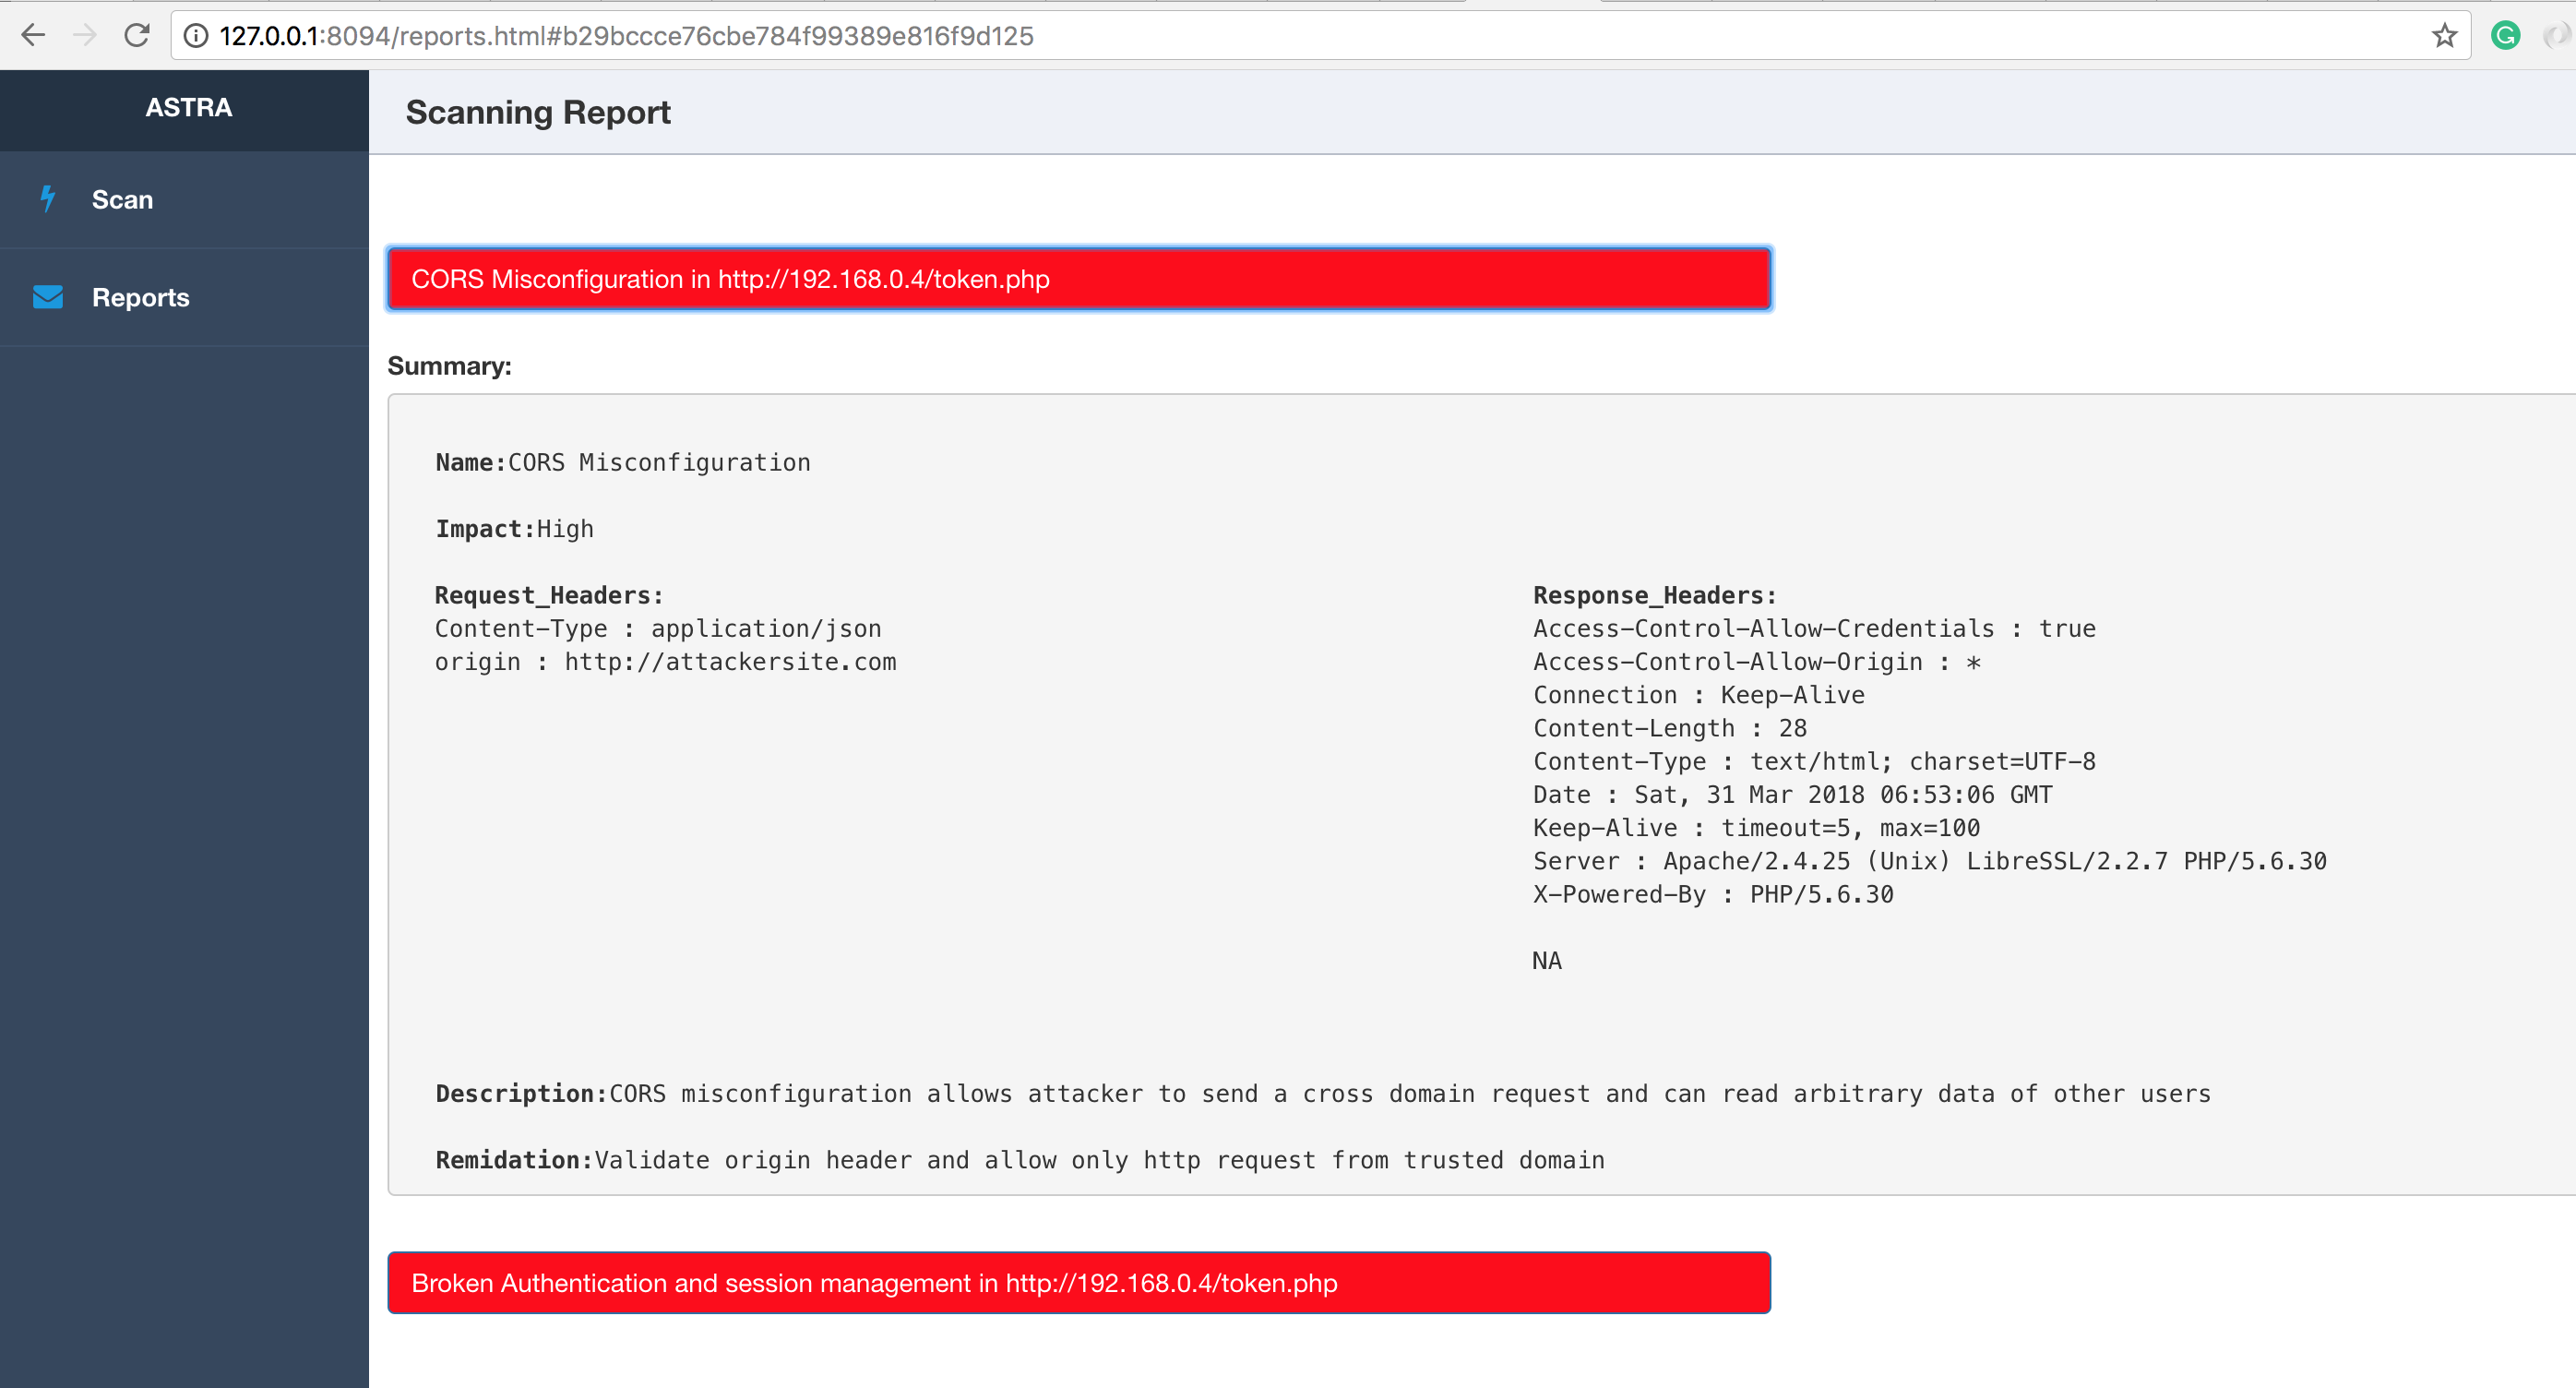 flipkart-incubator/astra
Test di sicurezza automatizzato per le API REST








