#1
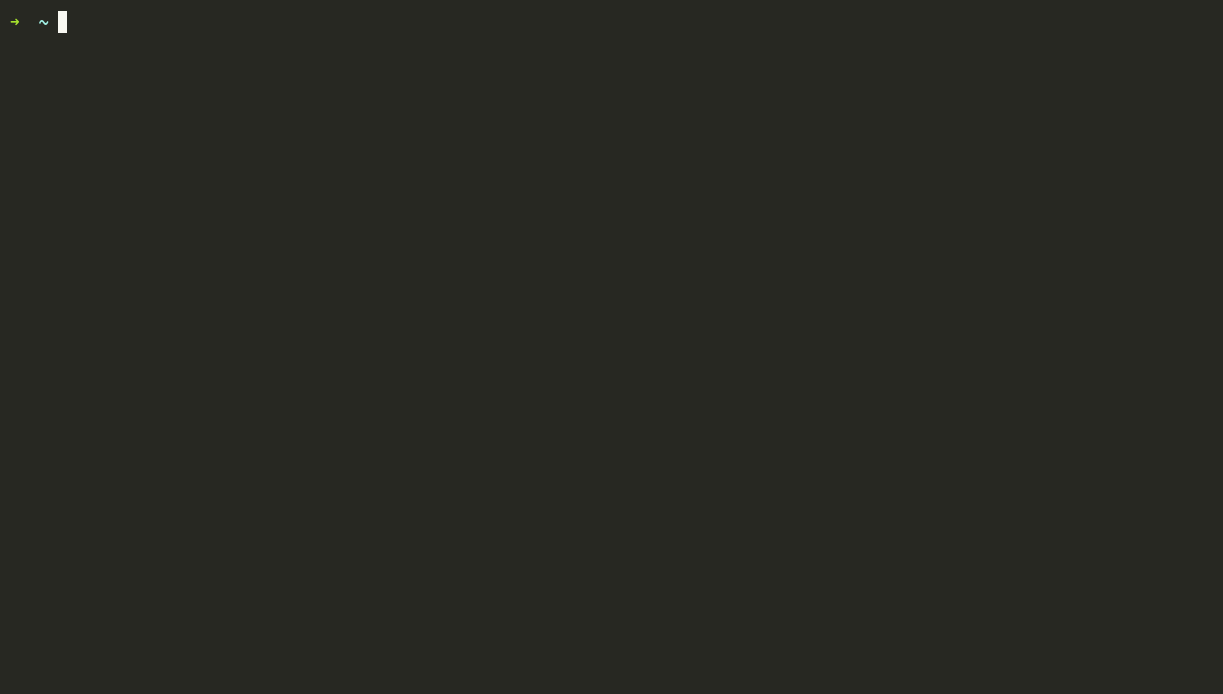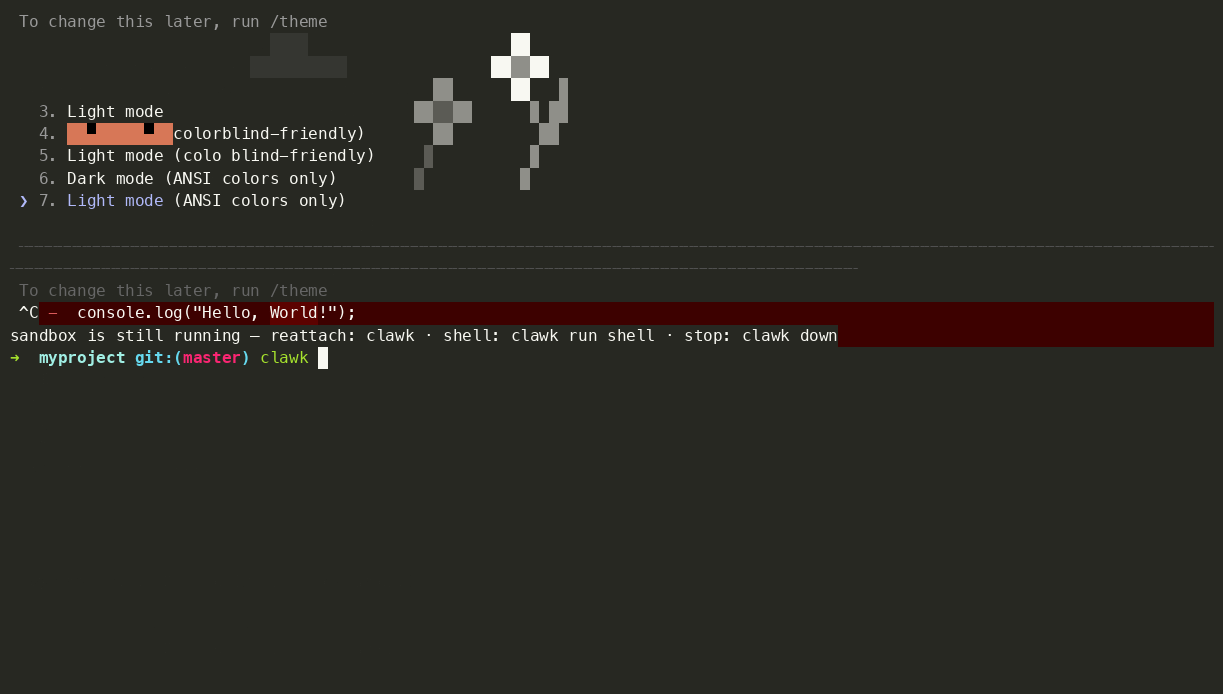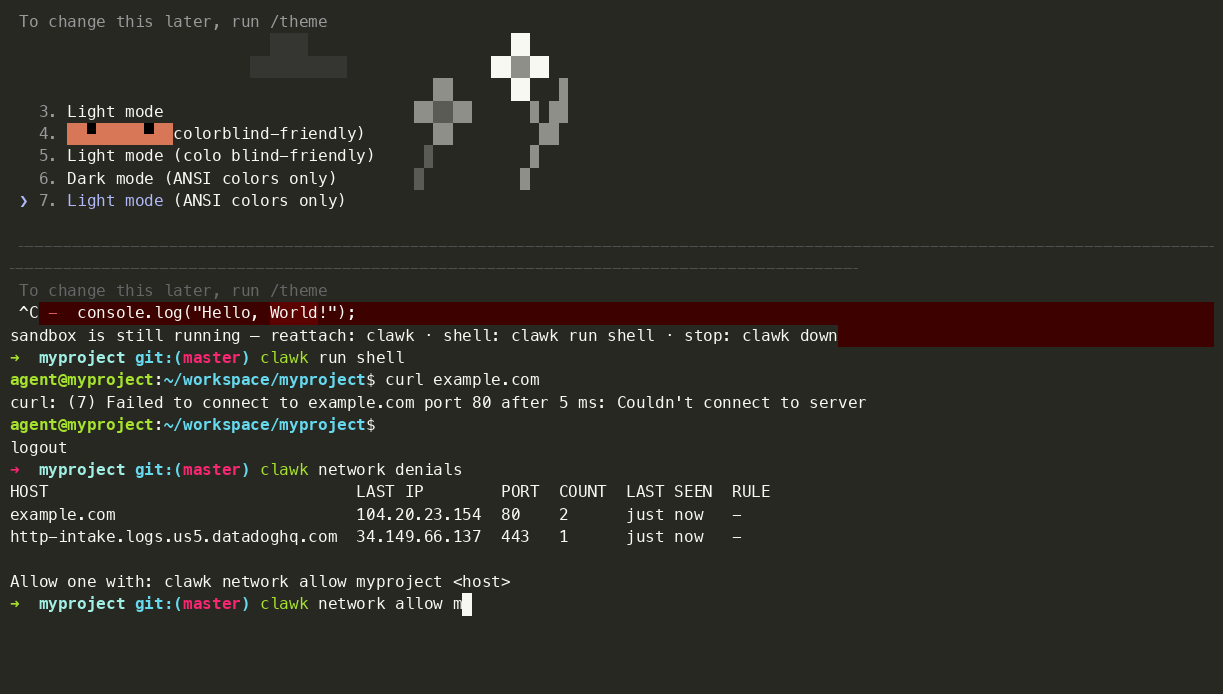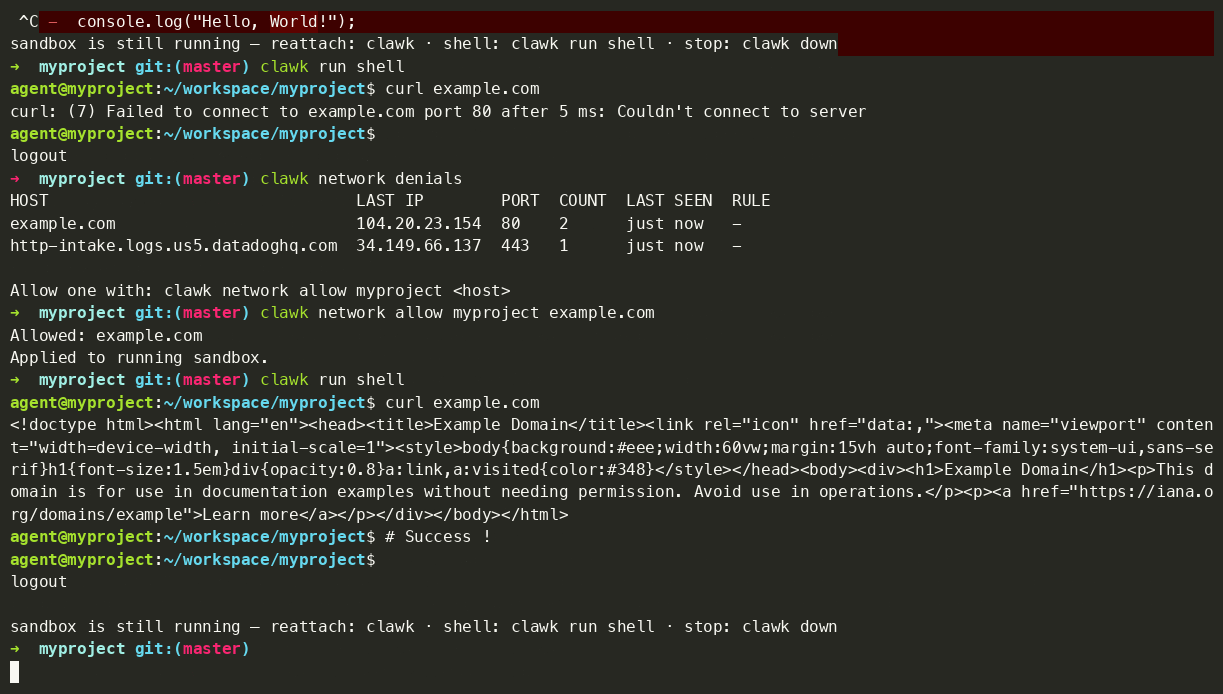
 clawkwork/clawk
Dai agli agenti di codifica una VM Linux usa e getta, non il tuo laptop
 0sec-labs/0
Open-source AI security harness with a local web UI for code review, vulnerability research, verification, and fixes. CLI and MCP for coding agents.
 shiftleftsecurity/sast-scan
Scan è uno strumento DevSecOps gratuito e Open Source per eseguire test di sicurezza basati su analisi statica delle tue applicazioni e delle loro…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 olacabs/jackhammer
Jackhammer - Uno strumento di valutazione/gestione delle vulnerabilità di sicurezza per risolvere tutti i problemi del team di sicurezza.
 adversis/tailsnitch
Un auditor di sicurezza per le configurazioni di Tailscale. Analizza la tua tailnet alla ricerca di configurazioni errate, controlli di accesso…
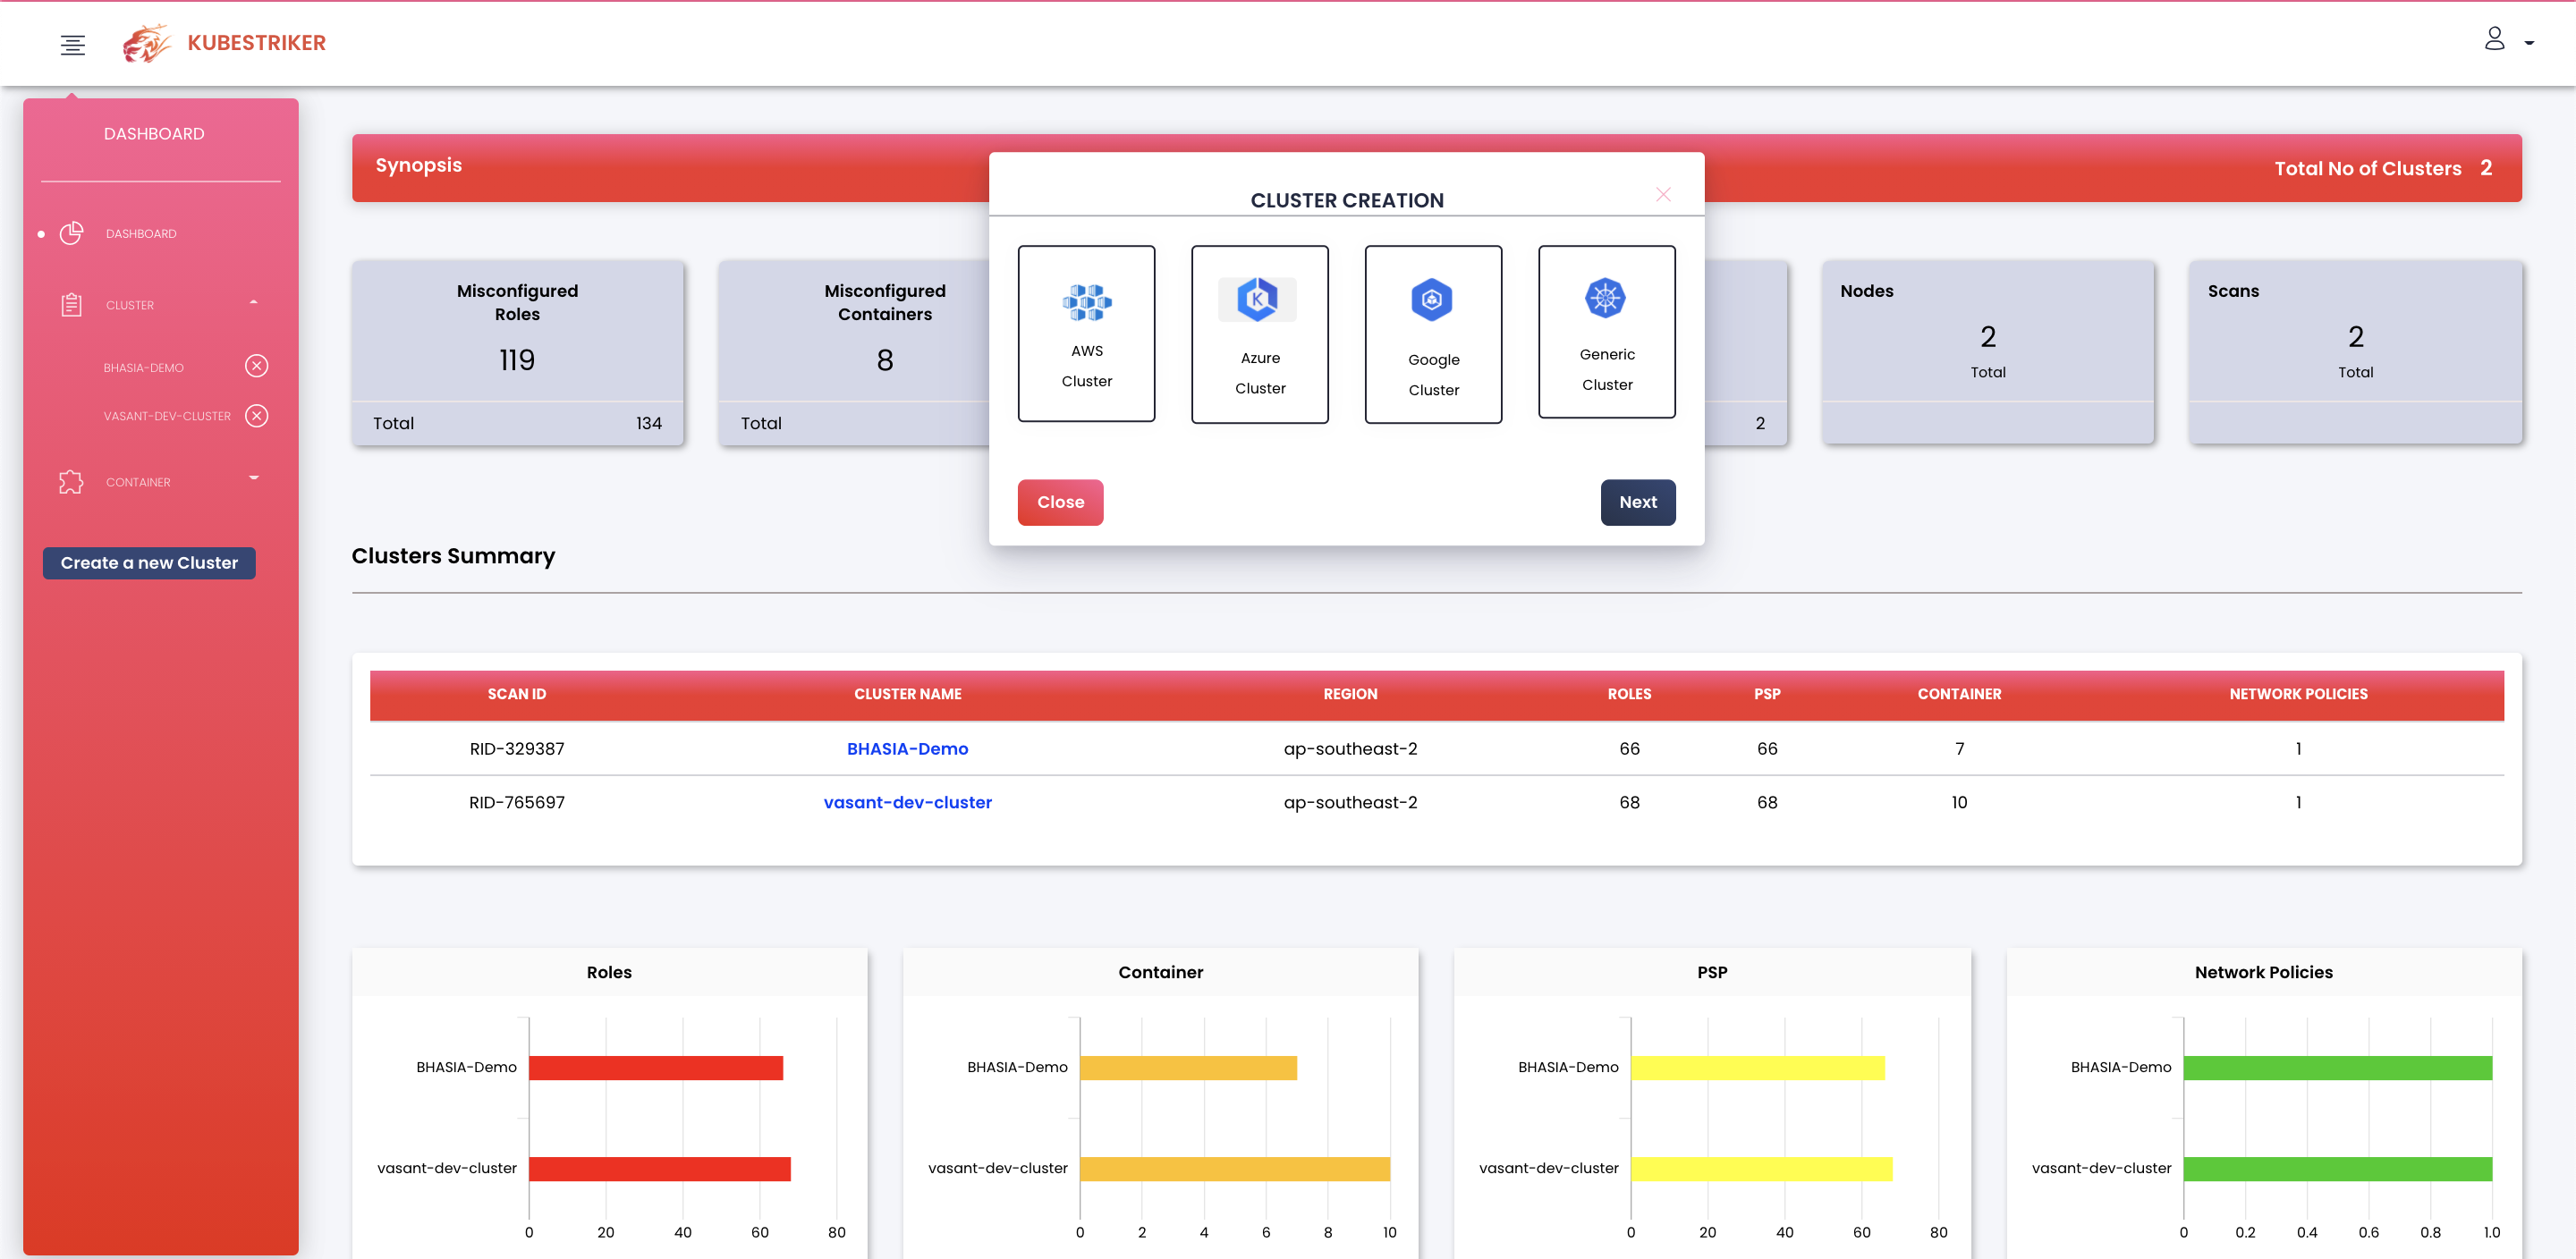 vchinnipilli/kubestriker
Uno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce
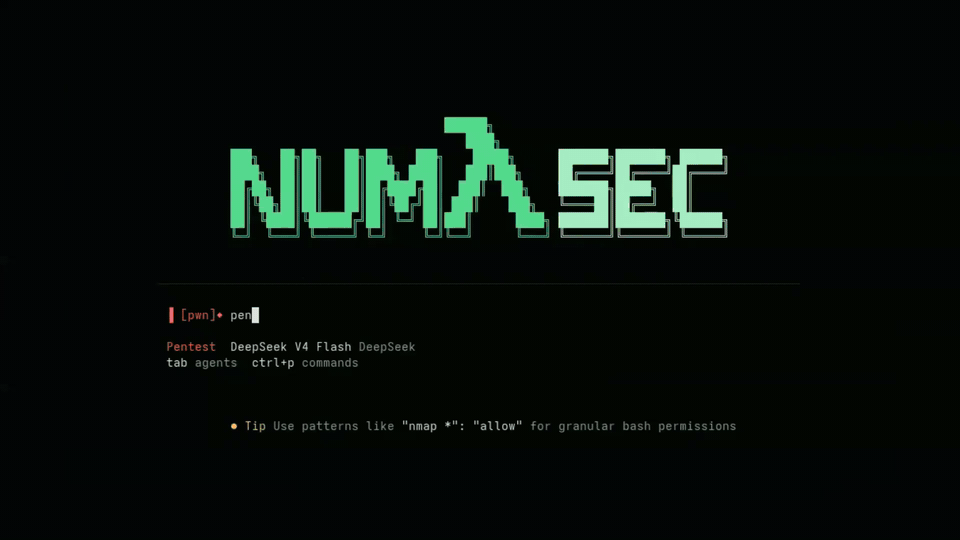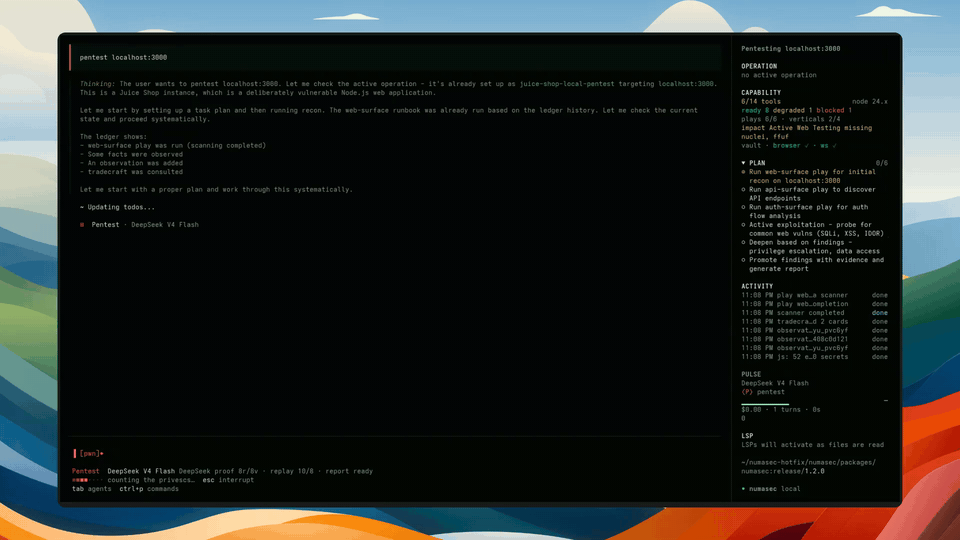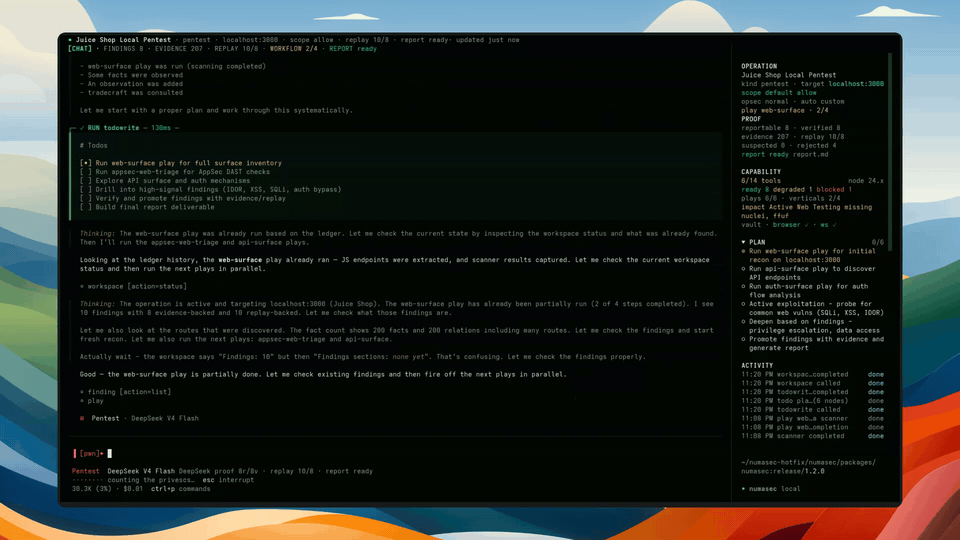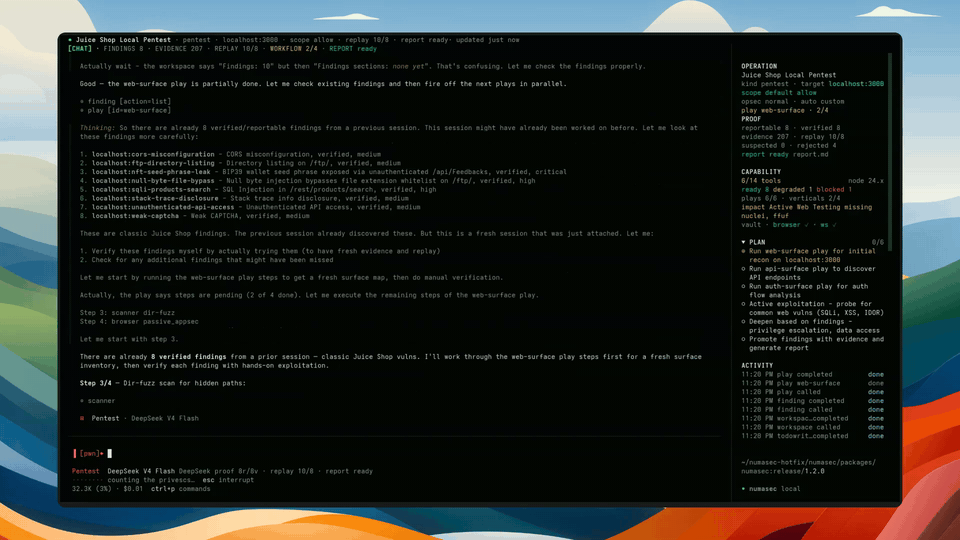 francescostabile/numasec
Agente di sicurezza AI che funziona nel tuo terminale, orchestrando strumenti locali, runbook e agenti per flussi di lavoro autorizzati di AppSec,…
 p0ssuidao/terraguard
🛡️ 🔒 L'obiettivo di questo progetto è di rendere semplice creare e distruggere il proprio servizio VPN utilizzando WireGuard.
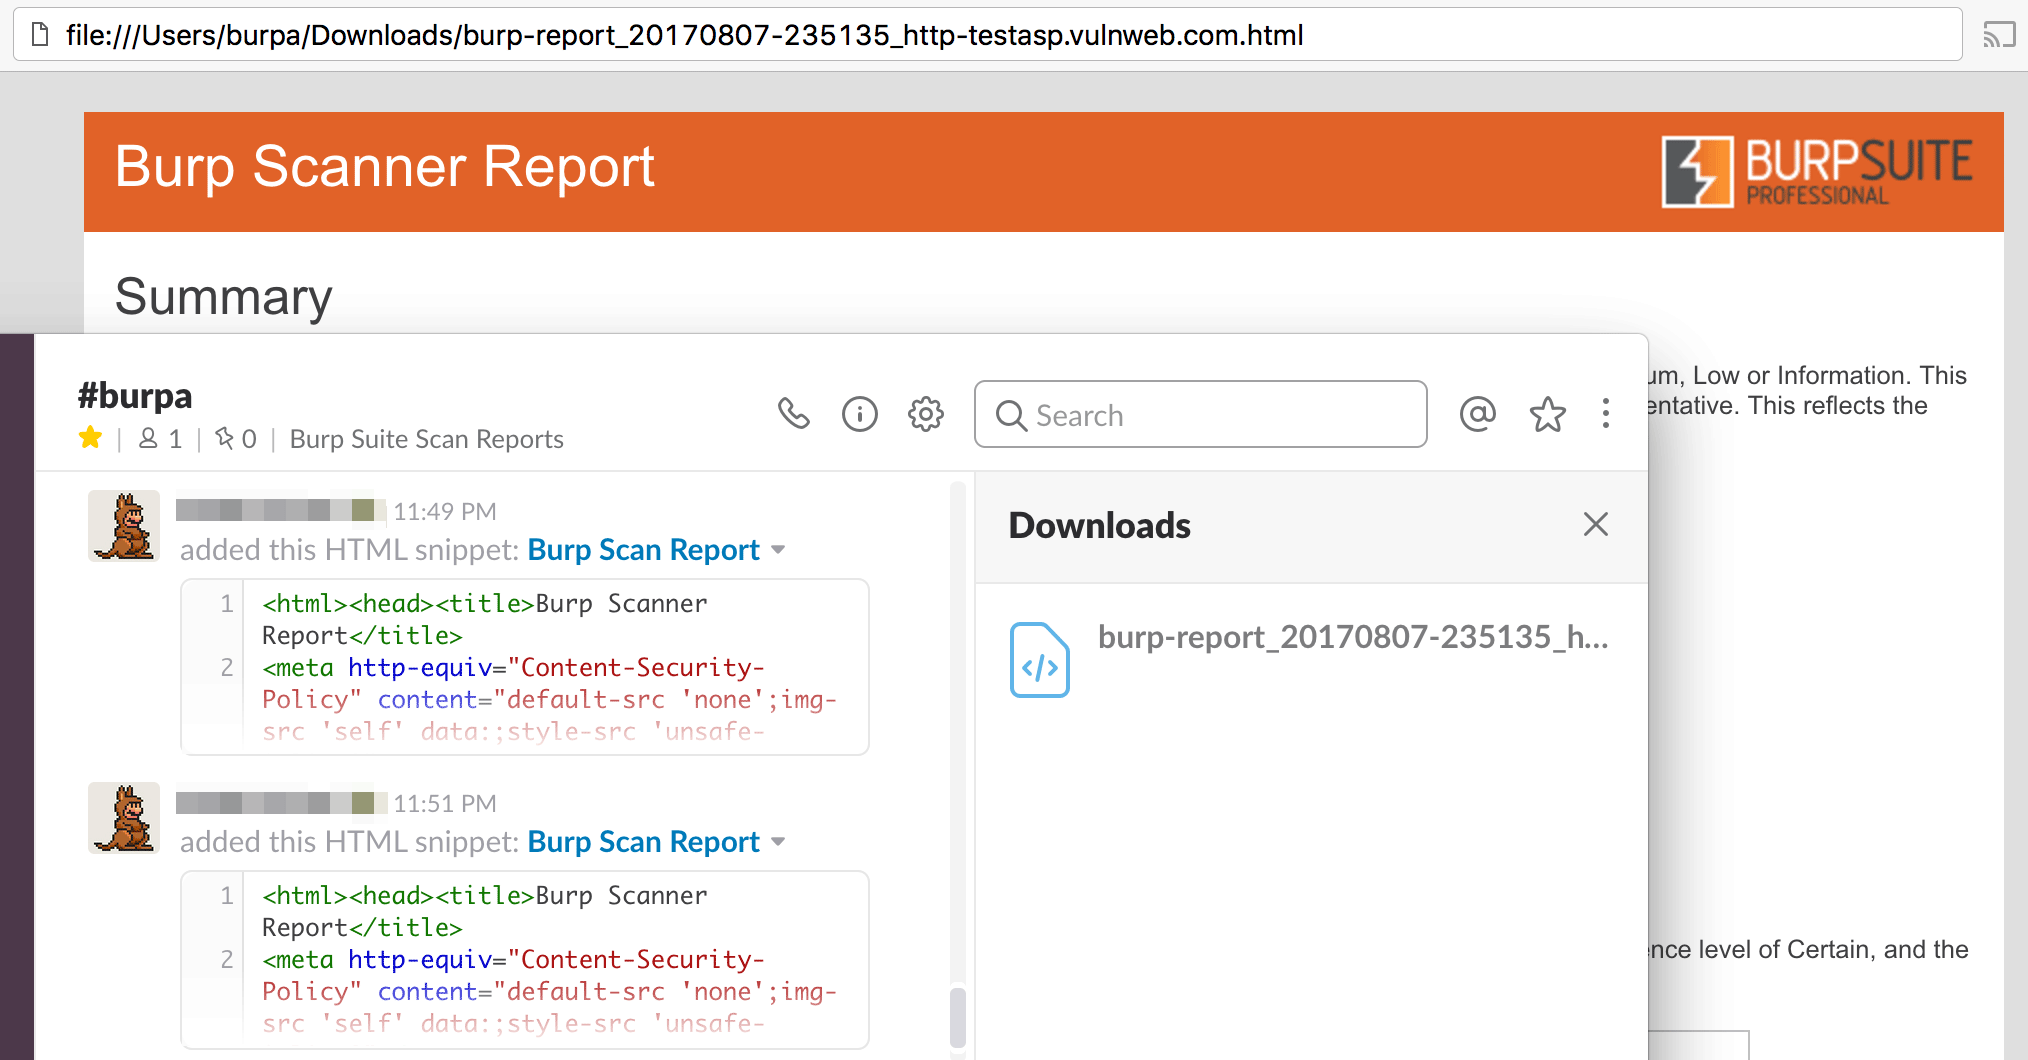 0x4d31/burpa
Burp-Automator: uno strumento di automazione per Burp Suite con integrazione Slack. Può essere utilizzato con Jenkins e Selenium per automatizzare i…
 secdevops-cuse/cyberrange
Il Cyber Range AWS Open-Source
 harbor-framework/terminal-bench-2
Benchmark per valutare agenti AI su compiti del mondo reale, tra cui risoluzione di vulnerabilità, debug del codice e assemblaggio di proteine in…
 newrelic/rusty-hog
Scanner di segreti multi-fonte che rileva chiavi API, password e PII attraverso repository Git, bucket S3, filesystem, Confluence, JIRA, Slack e…
 dev-sec/puppet-os-hardening
Questo modulo Puppet fornisce numerose configurazioni relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 ossillate-inc/packj
Strumento di analisi statica e dinamica che verifica i pacchetti open-source per attributi dannosi, vulnerabili e rischiosi, con installazione in…
 liske/needrestart
Utilità di sistema che identifica e riavvia i daemon che utilizzano librerie obsolete dopo gli aggiornamenti dei pacchetti per mantenere la…
 threatcl/threatcl
Documentare i tuoi modelli di minaccia con HCL