Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/vchinnipilli/kubestriker
Scanner di VulnerabilitàSicurezza dei ContenitoriSicurezza CloudDevSecOpsConfigurazione Errata
GitHubvchinnipilli/kubestriker

kubestriker

Uno strumento di audit per la sicurezza di Kubernetes eccezionalmente veloce

Vedi Repository
1k109345 anni faRevisionato da Kitploit
Condividi


Uno strumento di audit della sicurezza incredibilmente veloce per kubernetes!!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

Panoramica e percorso di Kubestriker

Kubestriker è uno strumento agnostico rispetto alla piattaforma progettato per affrontare i problemi di sicurezza del cluster Kuberenetes dovuti a configurazioni errate e aiuterà a rafforzare l'infrastruttura IT complessiva di qualsiasi organizzazione.

Esegue numerosi controlli approfonditi su una serie di servizi e porte aperte su più piattaforme come kubernetes self-hosted, Amazon EKS, Azure AKS, Google GKE ecc., per identificare eventuali configurazioni errate che rendono le organizzazioni un facile bersaglio per gli aggressori. Inoltre, aiuta a proteggersi da potenziali attacchi ai cluster Kubernetes eseguendo una scansione continua delle anomalie.

Inoltre, comprende la capacità di visualizzare alcuni componenti dell'infrastruttura Kubernetes e fornisce percorsi di attacco visualizzati su come gli hacker possono avanzare nei loro attacchi.

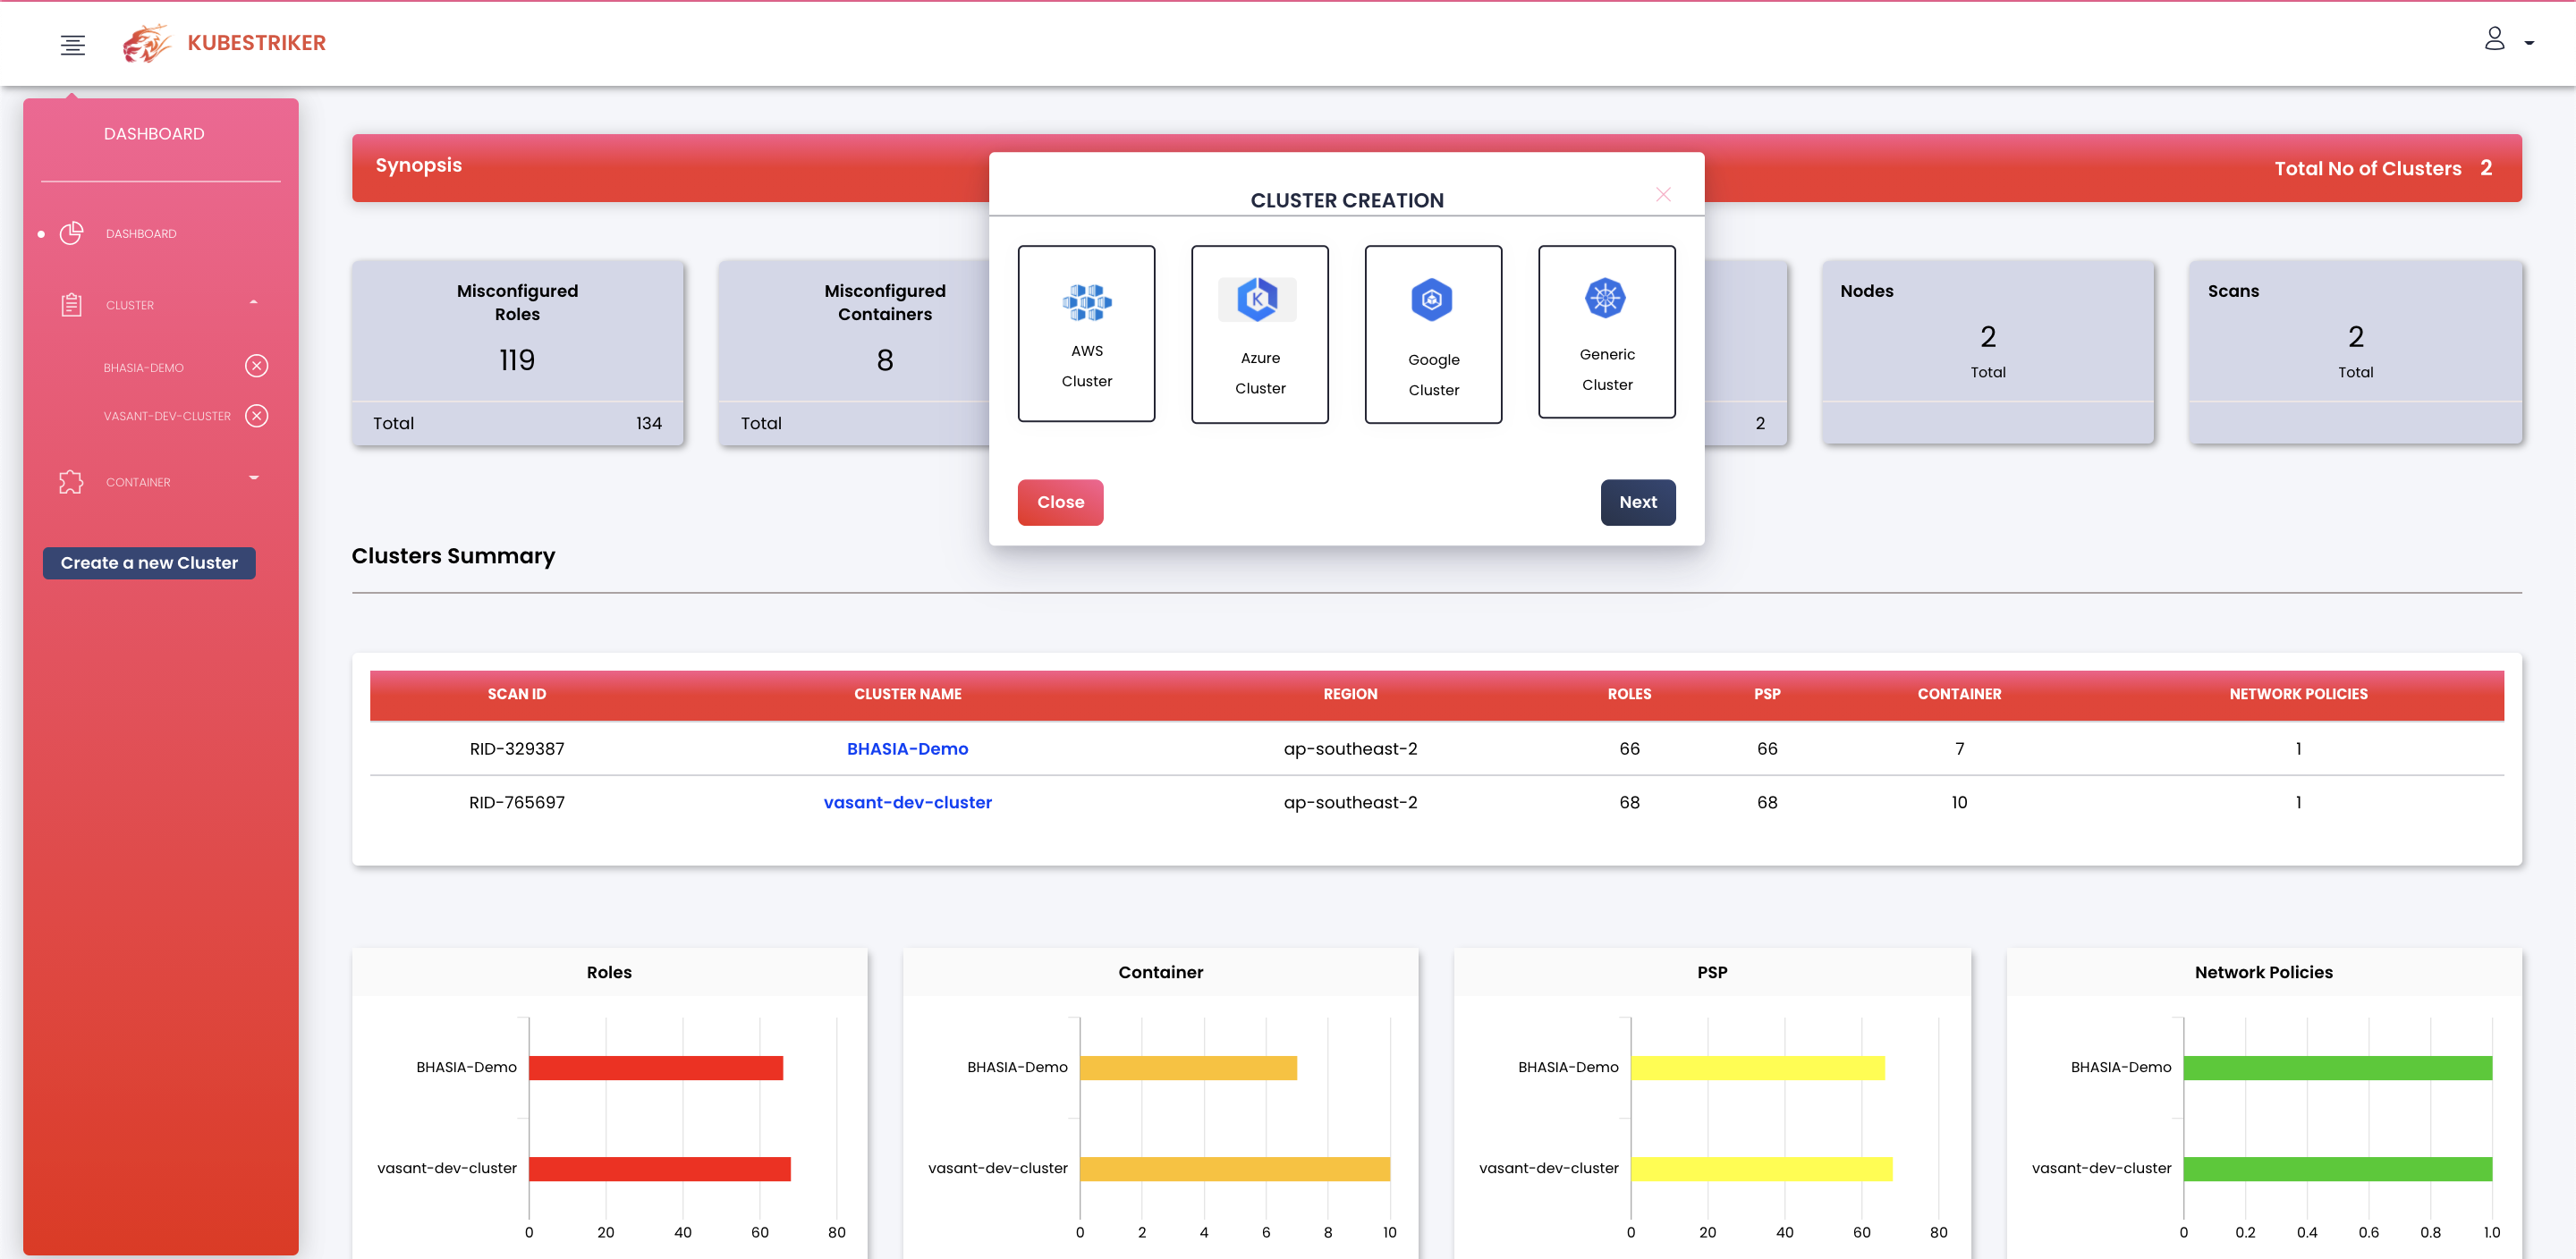

Interfaccia a riga di comando


Link utili per l'installazione e l'uso della CLI

  • Capacità attuali
  • Installazione
  • Vari casi d'uso
  • Reportistica
  • Kubestriker per varie piattaforme


Versione applicazione web


Link utili per l'installazione e l'uso dell'applicazione web

  • Capacità attuali
  • Distribuzione di Kubestriker
  • Kubestriker per varie piattaforme


Integrazione CI/CD

Kubestriker è stato reso in grado di integrarsi con strumenti di pipeline DevOps come Jenkins, Azure Pipelines e Bamboo. Ciò consente una scansione continua dell'infrastruttura per identificare eventuali configurazioni errate prima della distribuzione in ambienti di Sandbox o Produzione.

Roadmap del prodotto

Nonostante la sua rapida adozione, Kubernetes rimane una tecnologia in evoluzione e l'uso dei container per le distribuzioni in produzione nelle organizzazioni è ancora limitato da preoccupazioni riguardanti sicurezza e monitoraggio. Quindi, vedo questa come un'opportunità per affrontare queste preoccupazioni e offrire capacità più avanzate e rendere Kubestriker l'applicazione preferita per l'audit di sicurezza. Sarà una strada entusiasmante!

Contributi benvenuti

Il viaggio di Kubestriker è appena iniziato. Quindi, mentre la comunità di adottanti e contributori di Kubestriker cresce costantemente, spero di continuare l'espansione del suo utilizzo e portarlo ancora oltre collaborando con più utenti e accogliendo più contributori a bordo.

Mani d'aiuto

  • Nag Meruva
  • Chaitanya Nampalli
  • Rupali Dash
  • Pralhad Chaskar

Supporto

Vasant Chinnipilli sviluppa e mantiene kubestriker per audit e sicurezza dell'infrastruttura Kubernetes.

Inizia con la Documentazione per tutorial rapidi ed esempi.

Se ti è piaciuto usare questo strumento o ti è stato d'aiuto in qualche modo o se hai suggerimenti/miglioramenti, ti invito a inviarmi un'email a [email protected] su qualsiasi cosa tu voglia dire riguardo a questo strumento. Lo apprezzerei davvero!
Kubestriker nei media

Licenza

Trovami qui!!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →