
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 stavhaygn/cve-2019-10708
CVE-2019-10708 PoC di iniezione SQL
 strobelpierre/cve-2026-9082
Scanner semi-passivo che rileva installazioni Drupal vulnerabili a CVE-2026-9082 (SQL injection su PostgreSQL) tramite fingerprinting, rilevamento…
 ccchme/cve-2018-1058
Dimostrazione riproducibile basata su Docker dell'escalation dei privilegi di PostgreSQL CVE-2018-1058 tramite percorso di ricerca non controllato,…
 horkimhab/cve-langgraph
CVE langgraph
 amaansiddd787/cve-2025-65354
Divulgazione tecnica e proof-of-concept per SQL injection in PuneethReddyHC event-management v1.0, che dettaglia endpoint interessato, payload e…
 boompig/cve-2016-6662
Codice exploit per l'esecuzione remota di codice root e l'escalation di privilegi in MySQL (CVE-2016-6662), incluse implementazioni in Python e C.
 kelnor/cve-2026-3494_verfication
Riproduce e analizza CVE-2026-3494, un bypass del logging di audit nel plugin server_audit di MariaDB, utilizzando test multi-versione basati su…
 v1c0mmrt/redis-cve-2026-23479-scanner
Strumento di rilevamento della vulnerabilità Use-After-Free di Redis (CVE-2026-23479)
 eyesecurity/wp2shell-compromise-scanner-plugin
Plugin WordPress di sola lettura che scansiona gli artefatti della catena di exploit wp2shell (CVE-2026-63030 / CVE-2026-60137)
 ivansmc/cve-2025-10351-poc
Exploit per CVE-2025-10351. SQL Injection su Melis Platform Framework
 zenniskayy2k4/cve-2024-36039_poc
PoC per CVE-2024-36039: Dimostrazione di SQL Injection tramite difetto di serializzazione Object-to-String in PyMySQL
 msd0pe-1/cve-2023-31714
Proof-of-concept exploit per CVE-2023-31714, un'iniezione SQL pre-autenticazione in Chitor-CMS < 1.1.2. Automatizza l'enumerazione del database e il…
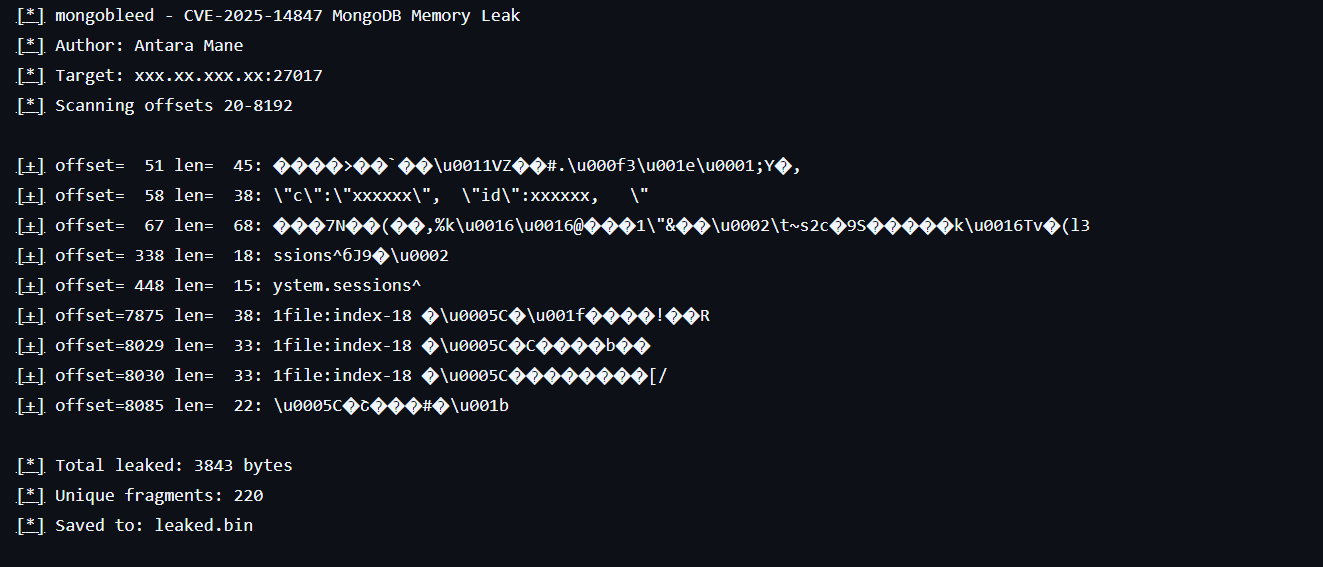 infosecantara/cve-2025-14847-mongodb
Strumento di ricerca educativa che dimostra la divulgazione di memoria CVE-2025-14847 nella decompressione BSON di MongoDB. Simula errori di…
 andreaf17/poc-cve-2024-44349
Exploit proof-of-concept per CVE-2024-44349, un'iniezione SQL in Anteeo WMS v4.7.x, che consente il dump del database e l'esecuzione di query SQL…
 furkankayapinar/cve-2025-14847-mongobleed-exploit
CVE-2025-14847 MongoBleed - PoC della vulnerabilità di perdita di memoria di MongoDB
 ffasterss/cve-2026-31891
SQL Injection in MongoLite Aggregation Optimizer via toJsonExtractRaw()
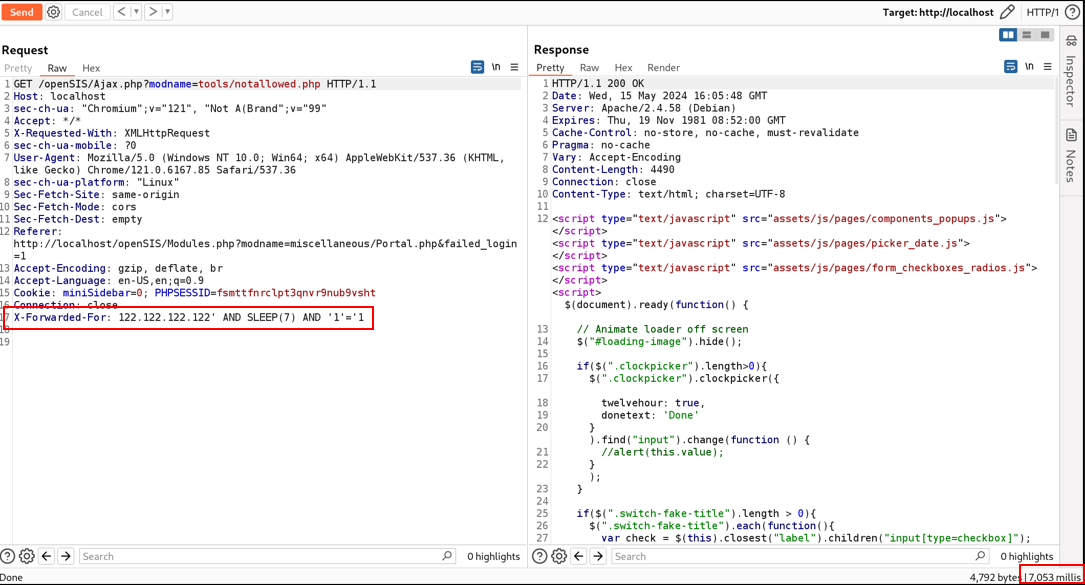 whwhwh96/cve-2024-35584
OpenSIS SQLi Injection








