
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
 4minx/cve-2026-48842
PoC Python per CVE-2026-48842, un'SQL injection pre-auth nel plugin virtuser_query di Roundcube. Conferma la vulnerabilità tramite differenziale…
 dev-sec/chef-mysql-hardening
Questa cookbook di chef fornisce la configurazione di sicurezza per mysql.
 0xsemz/magento-cve-2019-7139-sqli-poc
Exploit proof-of-concept in Python per CVE-2019-7139, un'iniezione SQL non autenticata nell'endpoint product_frontend_action di Magento, che enumera…
 qucklecrabik/cve-2026-23921
Proof-of-concept di exploit per CVE-2026-23921, un'iniezione SQL blind basata sul tempo nell'API di Zabbix tramite il parametro sortfield, che…
 abraxas/cve-2026-77635
Disclosure pack e PoC in Python per CVE-2026-77635, un'iniezione SQL non autenticata in jsonValue() di CakePHP con PostgresDriver, incluso un…
 abraxas/cve-2026-79752
Pacchetto di divulgazione CVE-2026-79752 per l'iniezione SQL in CakePHP 5.2.13 tramite FunctionsBuilder::cast, con uno script PoC in Python e un…
 shentao83/news-8.6.0-cve-2026-8726-backport
Backport di sicurezza minimale per CVE-2026-8726 in georgringer/news 8.6.0
 hex0user/cve-2025-69295
Documenta CVE-2025-69295, un'iniezione SQL cieca nel componente WordPress TeconceTheme Coven Core, coprendo dettagli tecnici, impatto e indicazioni…
 isaca0315/cve-2026-44840-poc
Docker lab che riproduce CVE-2026-44840, un'iniezione DQL nella query GraphQL checkUserPassword di Dgraph, con script di exploit e confronto tra…
 34zy/cve-2026-72898
Exploit Python per CVE-2026-72898, un'iniezione SQL non autenticata nell'endpoint di reimpostazione della password di Metabase che crea account…
 repo4chu/cve-2026-78804_dolibarr_authenticated_sql_injection
L'azione responsabile dell'impostazione della soglia di allerta scorte per magazzino (`seuil_stock_alerte`) accetta input controllati dall'utente e…
 ivanesk315/cve-2023-25157
Laboratorio locale GeoServer/PostGIS che riproduce l'iniezione SQL di OGC Filter (CVE-2023-25157/25158) con modalità di test A/B vulnerabili,…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Read-only IOC scanner and mitigation toolkit for cPanel & WHM EmailTrack SQL injection (CVE-2026-67401). Performs version fingerprinting, file…
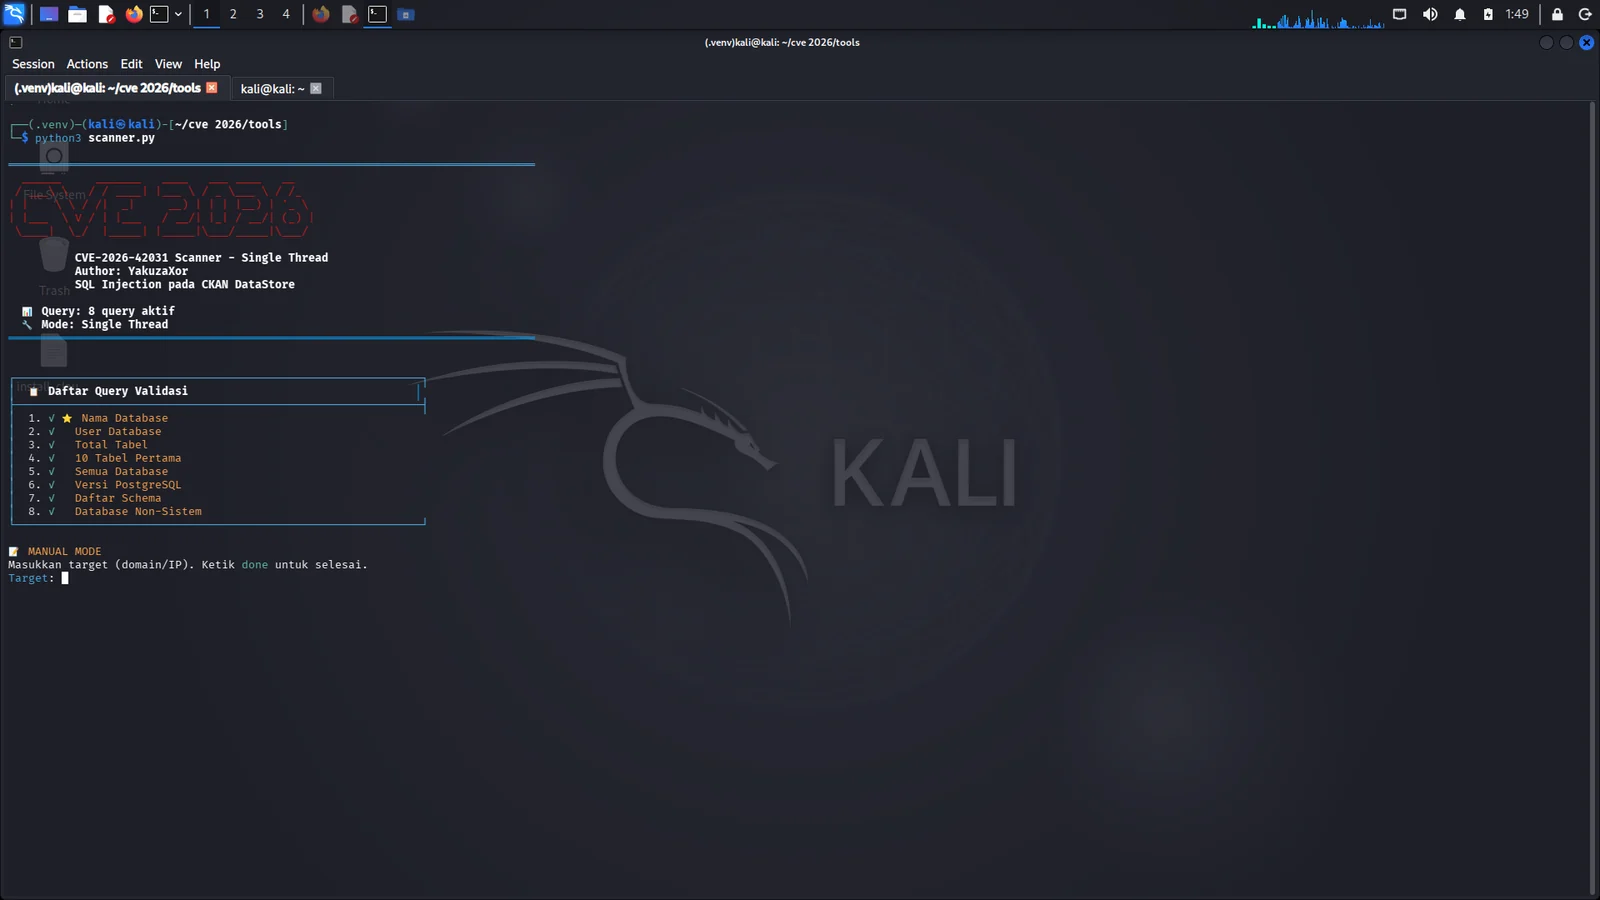 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
Scanner automatizzato per SQL injection su CKAN DataStore, che rileva e valida la CVE-2026-42031 con scansione multi-target, estrazione dei dati e…
 galisko/cve-2025-24799
Exploit di SQL injection non autenticata per versioni di GLPI precedenti alla 10.0.18, che consente l'enumerazione del database, l'estrazione delle…
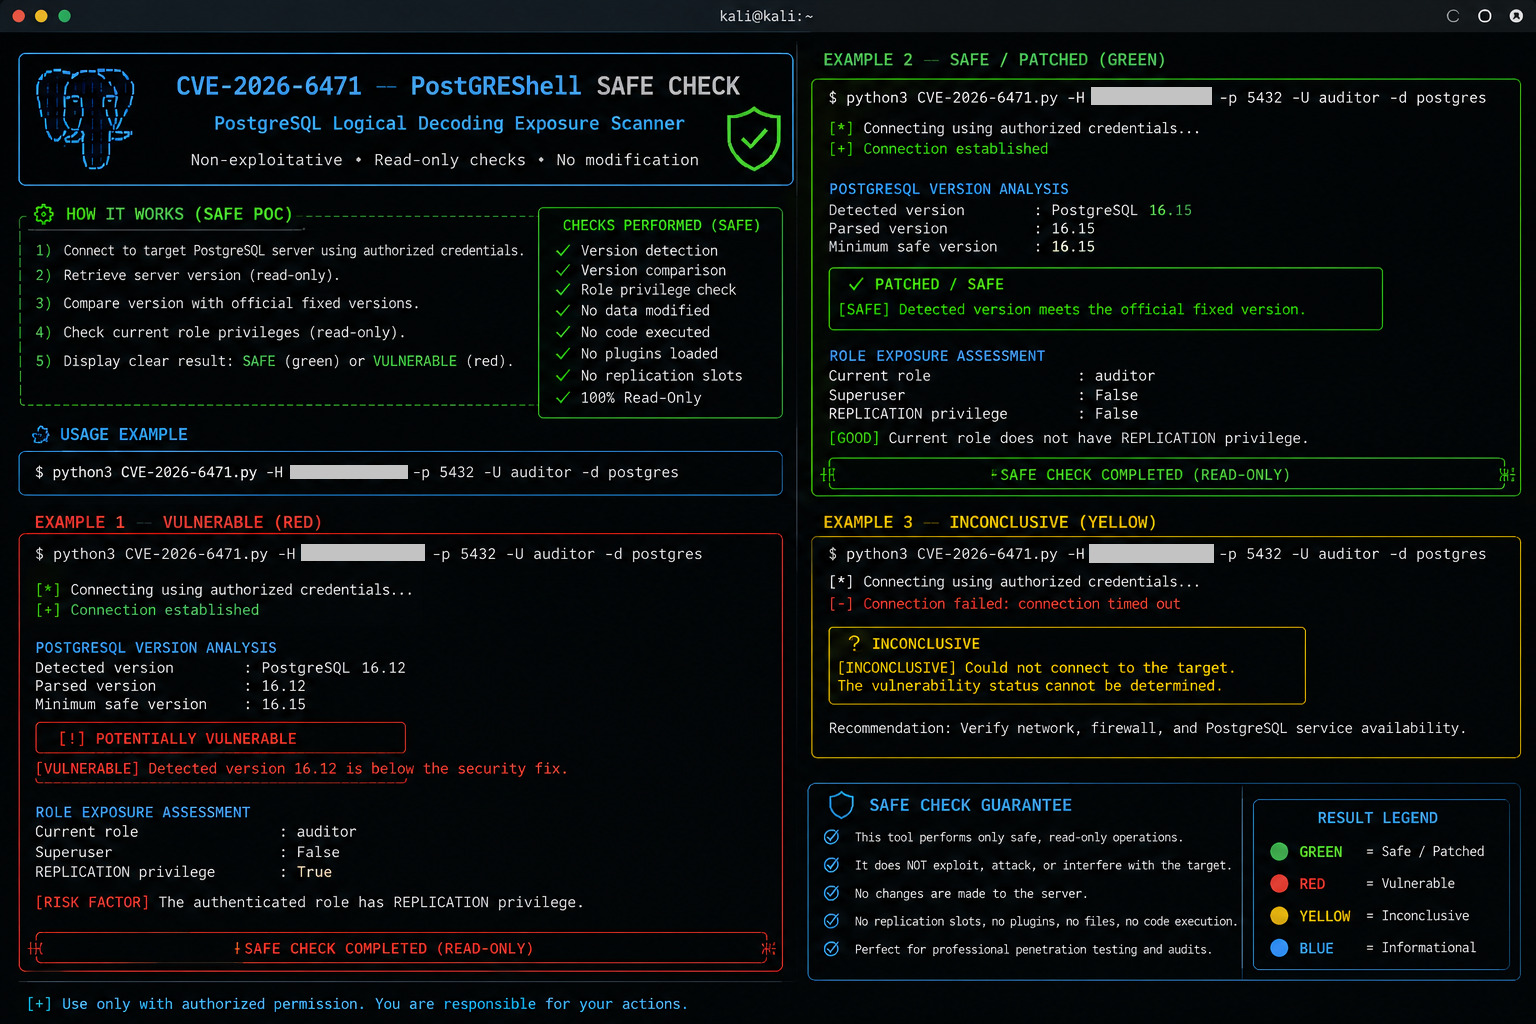 0xblackash/cve-2026-6471
# Checker non distruttivo delle vulnerabilità PostgreSQL per CVE-2026-6471 Audit della versione del server e dei privilegi REPLICATION per…
 goldendivider/cve-2026-6471-postgres-logical-decoding-dlopen
Proof-of-concept exploit per CVE-2026-6471, che dimostra l'escalation dei privilegi in PostgreSQL tramite dlopen del logical decoding per ottenere…
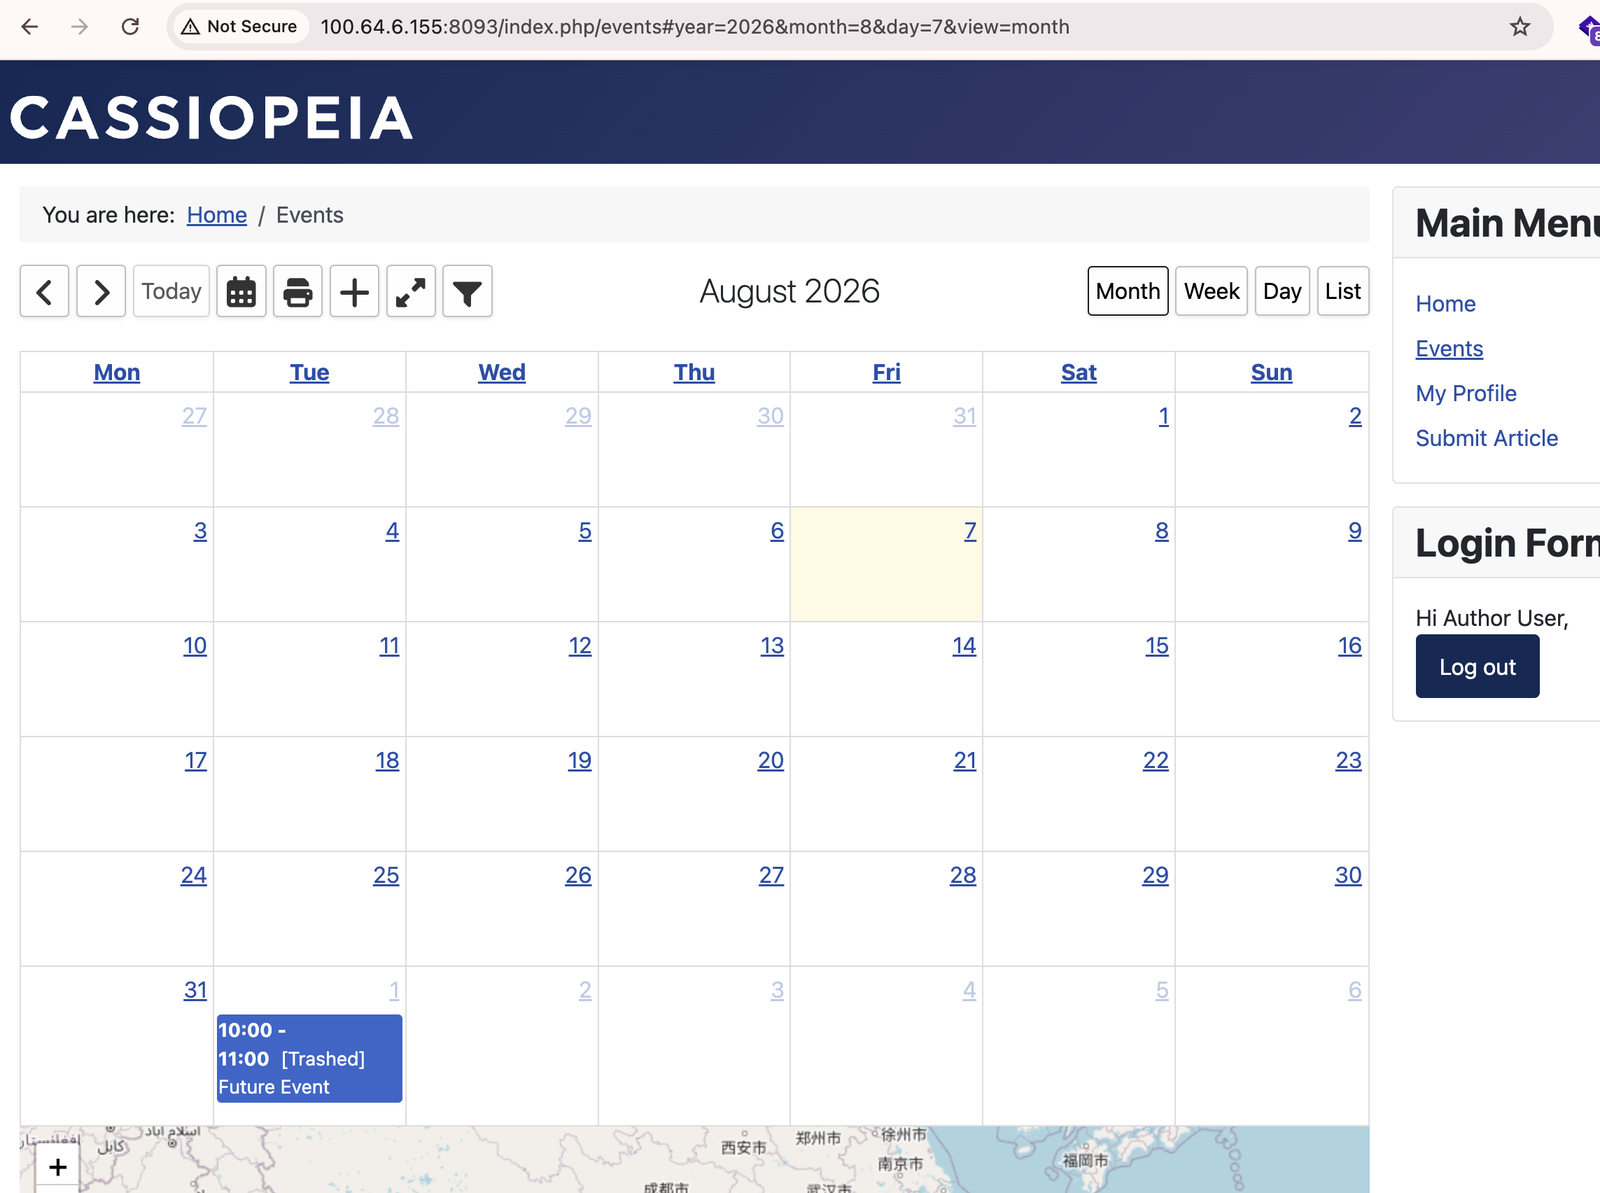 toanln-cov/cve-2026-78070
SQL Injection tramite shortcode ORDER BY in plg_content_dpcalendar — DPCalendar Free ≤ 10.11.2








