
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit

 superswan/cve-2024-55963
CVE-2024-55963 consente l'esecuzione remota di codice non autenticata sulla piattaforma Appsmith Enterprise a causa di un database PostgreSQL…
 joakimbulow/cve-2026-34308
Proof-of-concept per CVE-2026-34308, una vulnerabilità denial-of-service del componente JSON di MySQL Server. Dimostra l'esaurimento dello stack…
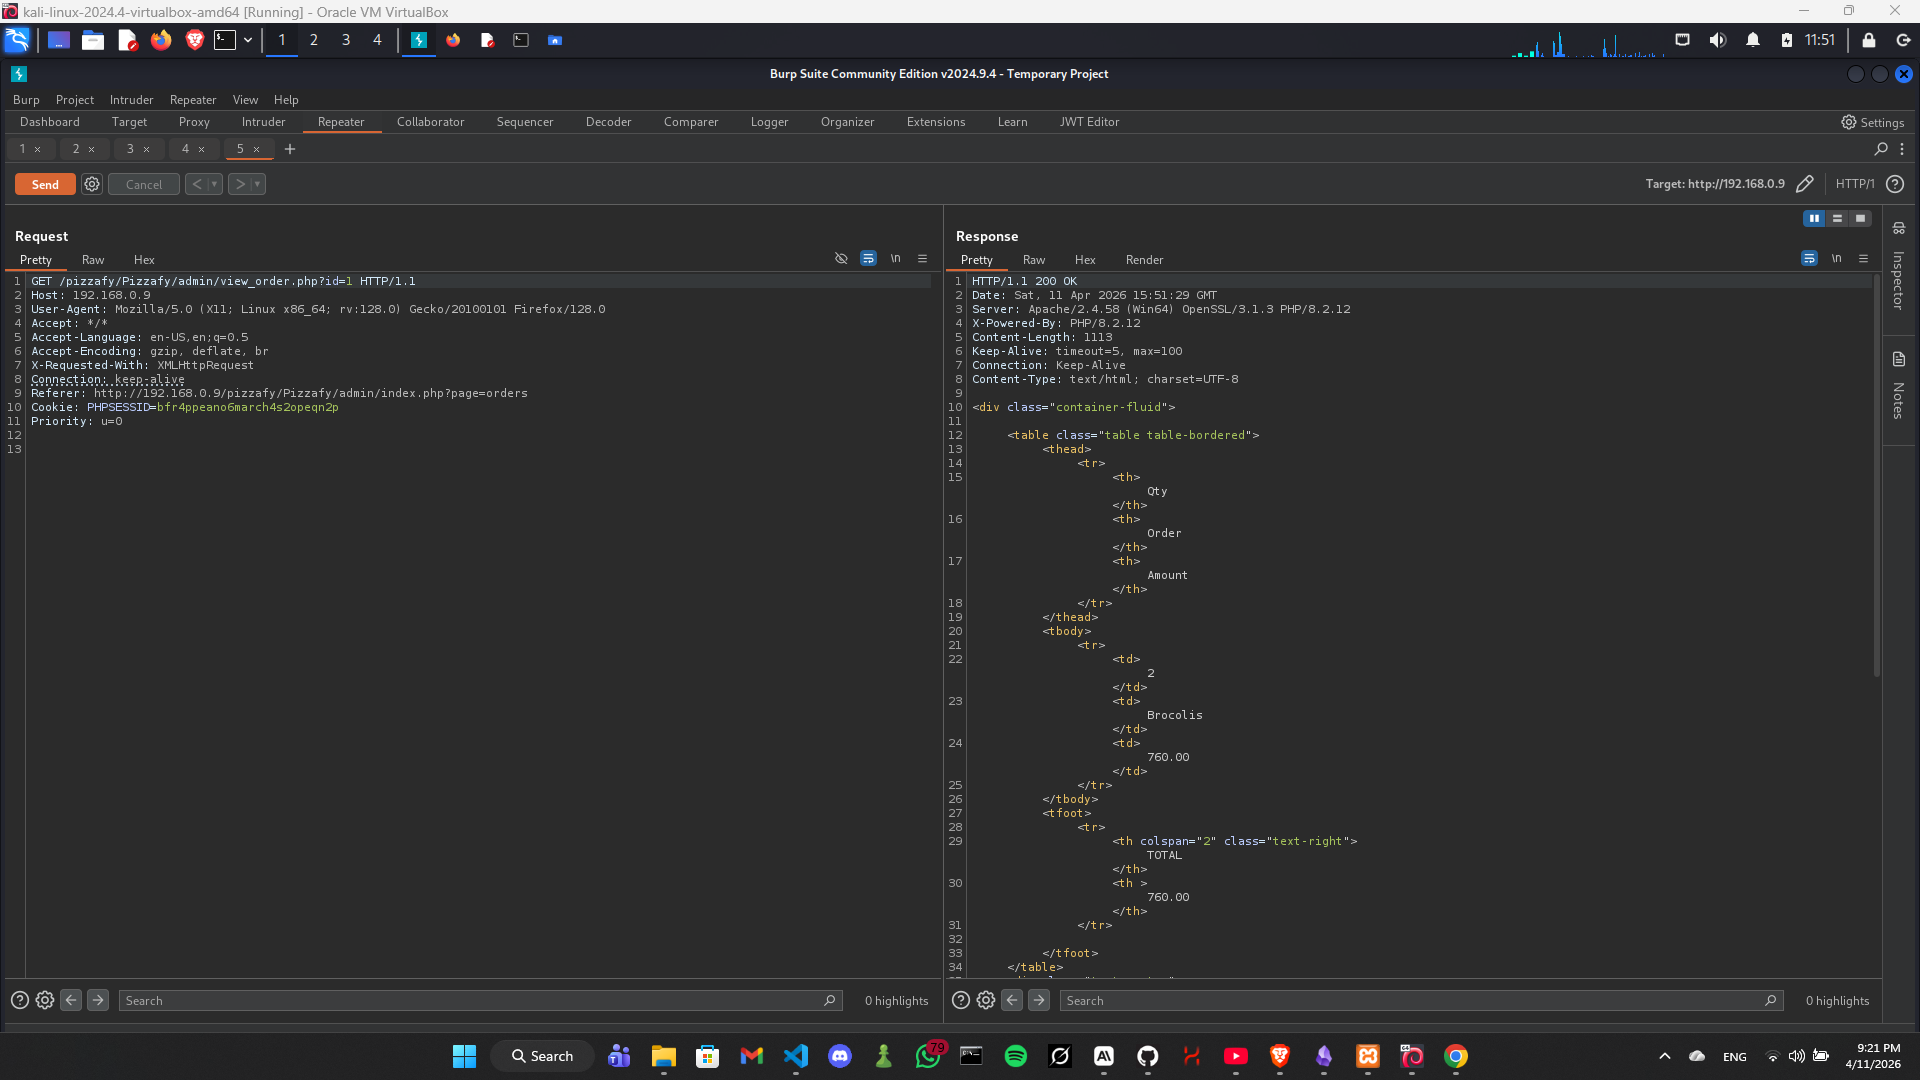 xmyronn/cve-2026-7394-sqli
Exploit proof-of-concept per CVE-2026-7394, una vulnerabilità di SQL injection in SourceCodester Pizzafy Ecommerce System 1.0. Dimostra SQLi admin…
 oscerd/cve-2026-46591
Reproducer per CVE-2026-46591: iniezione Cypher in Apache Camel camel-neo4j tramite nomi di proprietà in CamelNeo4jMatchProperties, che consente il…
 nicolasjulian/bouncer-overflow
PoC funzionante di CVE-2026-6664 scritto da Sonnet 4.6
 br0xpl/sparx_hack
Codice exploit per CVE-2026-42096 e CVE-2026-42097 che consente l'esecuzione arbitraria di comandi SQL senza autenticazione.
 bwithe/cve-2024-51482
CVE-2024-51482 ZoneMinder v1.37.* <= 1.37.64 poc
 akucybersec/cve-2017-8917-joomla-370-sql-injection
Exploit per CVE-2017-8917, una vulnerabilità di SQL injection in Joomla 3.7.0, che consente ad attaccanti remoti di eseguire query SQL arbitrarie.
 stvm8/cve-2026-2005_lab
Lab Docker autonomo per esercitarsi nello sfruttamento di CVE-2026-2005, un heap buffer overflow nell'estensione pgcrypto di PostgreSQL, che consente…
 forklit/cve-2026-36826
genesisQL-sqli-CVE-2026-36826
 giangdurian/cve-2023-25157-geoserver-sqli-lab
# Laboratorio vulnerabile basato su Docker e report PoC dettagliato per CVE-2023-25157/25158 SQL injection in GeoServer & GeoTools, con 4 vettori di…
 nma-io/mongobleed
strumento di test in golang per mongobleed (cve-2025-14847)
 loic-houchi/django-faille-cve-2025-57833_test
Dimostrazione proof-of-concept a scopo educativo dell'iniezione SQL tramite alias dinamici nei metodi annotate() e alias() di Django…
 microwaveabi/pharmacy-sqli-cve-2026-7392
SourceCodester Pharmacy Sales and Inventory System 1.0 - Codice sorgente vulnerabile per CVE-2026-7392 SQL Injection
 het-kalariya/cve-2026-20253
Laboratorio di formazione sulla sicurezza autonomo che riproduce CVE-2026-20253 (RCE non autenticata in Splunk Enterprise). Fornisce un ambiente…
 n0bitaemon/cve-2026-26980-poc
Iniezione SQL cieca nell'API dei contenuti di Ghost CMS
 hann1bl3l3ct3r/cve-2026-11349
Modern Events Calendar Lite <= 7.33.0 — SQL Injection non autenticata
 joshualent/django-cve-2025-64459
applicazione demo che mostra un exploit di SQL Injection in django 5.2.7








