
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 cybersecsi/dockerized-android
Un framework basato su contenitori per abilitare l'integrazione di componenti mobili nelle piattaforme di formazione sulla sicurezza.
 facebookincubator/bpfjailer
Controllo di accesso obbligatorio e jailer basati su eBPF LSM
 professionallyevil/harpoon
Una raccolta di script, consigli e trucchi per hackerare cluster e contenitori k8s.
 chaostoolkit/chaostoolkit-kubernetes
Estensione del driver Kubernetes delle API di probes e actions del Chaos Toolkit
 eeriedusk/nysm
Container stealth basato su eBPF che nasconde processi, socket, oggetti eBPF e log di audit dagli strumenti di monitoraggio di sistema, consentendo…
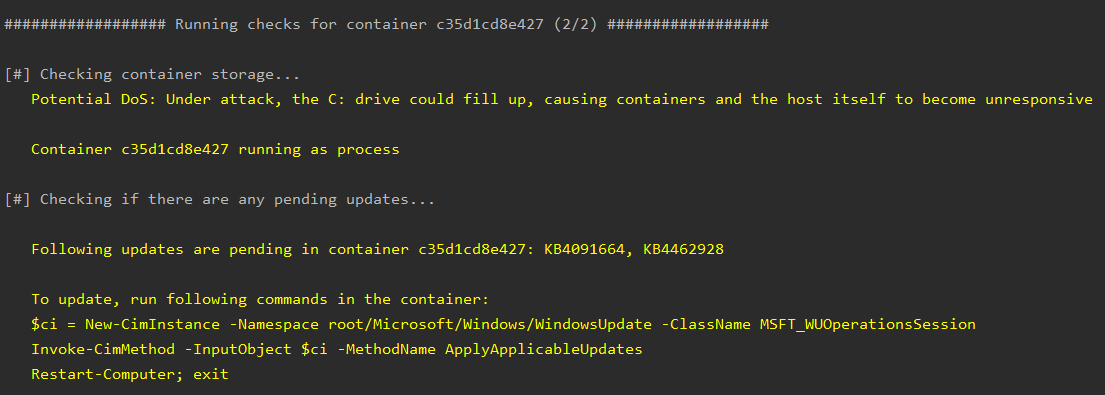 nccgroup/whalescan
Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di…
 facebook/mcpguard-dynamic
Sandbox eBPF a livello di kernel per proteggere le chiamate agli strumenti degli agenti LLM effettuate tramite il Model Context Protocol (MCP)
 mondoohq/installer
Script di installazione per Linux, macOS e Windows per cnquery & cnspec
 iaga-team/iaga-sentinel
Strato di prova crittograficamente firmato e verificabile tramite replay per agenti AI. Governa le azioni nel loop, produce ricevute firmate Ed25519…
 ricccrd/dd
Kernel Linux in userspace basato su JIT che esegue contenitori nativamente su macOS con Apple Silicon senza una VM. Sostituto drop-in dell'API di…
 rcarmo/agentbox
Sandbox basato su Docker per agenti di codifica con ambienti isolati, strumenti per agenti preinstallati, controllo dei servizi e bootstrap dell'area…
 sensepost/dwn
d(ockerp)wn - un gestore di strumenti pwn per Docker
 santhreal/keyhog
Scanner di segreti open-source in Rust
 danthegoodman1/netfence
Come Envoy xDS, ma per filtri eBPF
 lockc-project/lockc
Rendere i contenitori più sicuri con eBPF e Linux Security Modules (LSM)

 invuls/pentest-projects/pcf
Toolkit open source, multipiattaforma e portatile per automatizzare processi di routine durante l'esecuzione di vari lavori di test!
 livecvebench/cve-factory
CVE-Factory
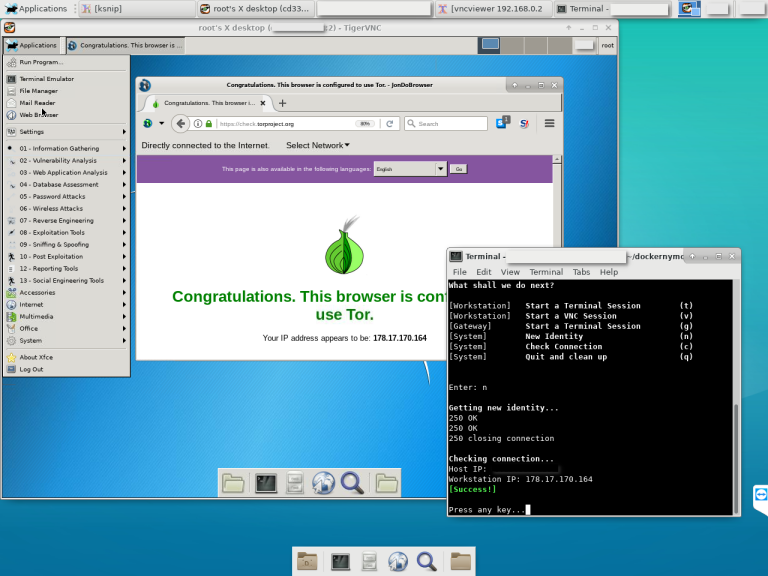 bcapptain/dockernymous
Uno script usato per creare un ambiente gateway/workstation tipo Whonix con contenitori Docker.








