
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit

 bombinisecurity/bombini
Agente di monitoraggio della sicurezza e sandboxing eBPF basato su Aya
 linux-lock/bpflock
Strumento di sicurezza basato su eBPF per bloccare e monitorare macchine Linux. Limita le funzionalità del kernel, blocca l'esecuzione senza file,…
 kvesta/vesta
Un toolkit di analisi statica delle vulnerabilità e rilevamento della configurazione di cluster Docker e Kubernetes basato sulla penetrazione reale…
 loresuso/psc
l'utilità ps, con un tocco eBPF e contesto container
 inceptionstack/lowkey
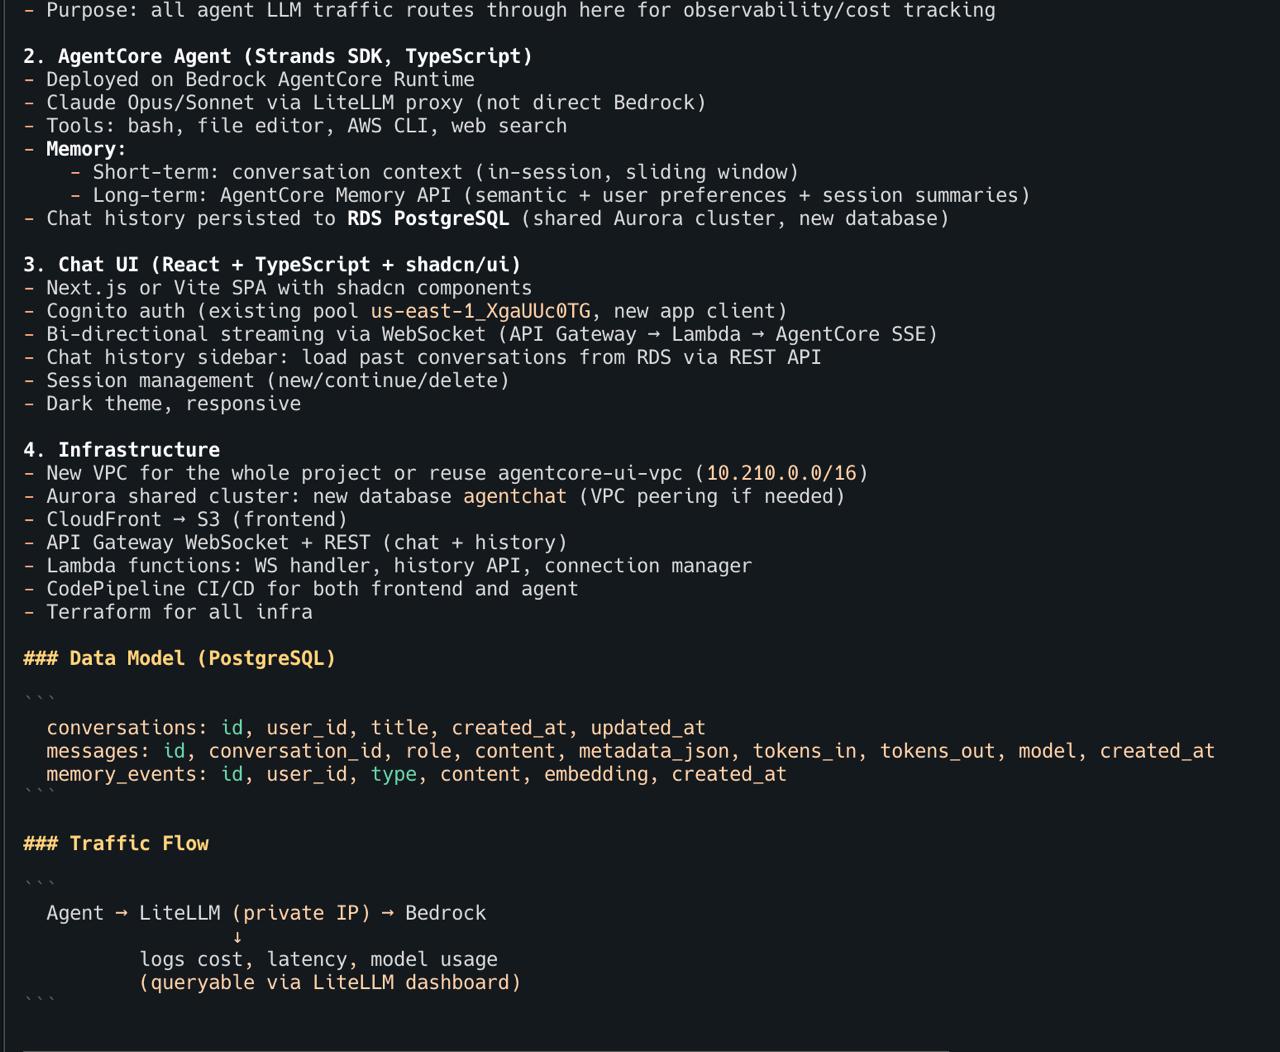
Distribuisci agenti di codifica AI self-hosted (OpenClaw, Claude Code, Codex) nel tuo account AWS con CloudFormation, profili IAM e isolamento…
 rosehgal/dockerent
L'unico strumento open-source per analizzare vulnerabilità e problemi di configurazione di container Docker in esecuzione e reti Docker.
 aurva-io/aiostack
Inventario runtime AI: scopri AI ombra, traccia chiamate LLM
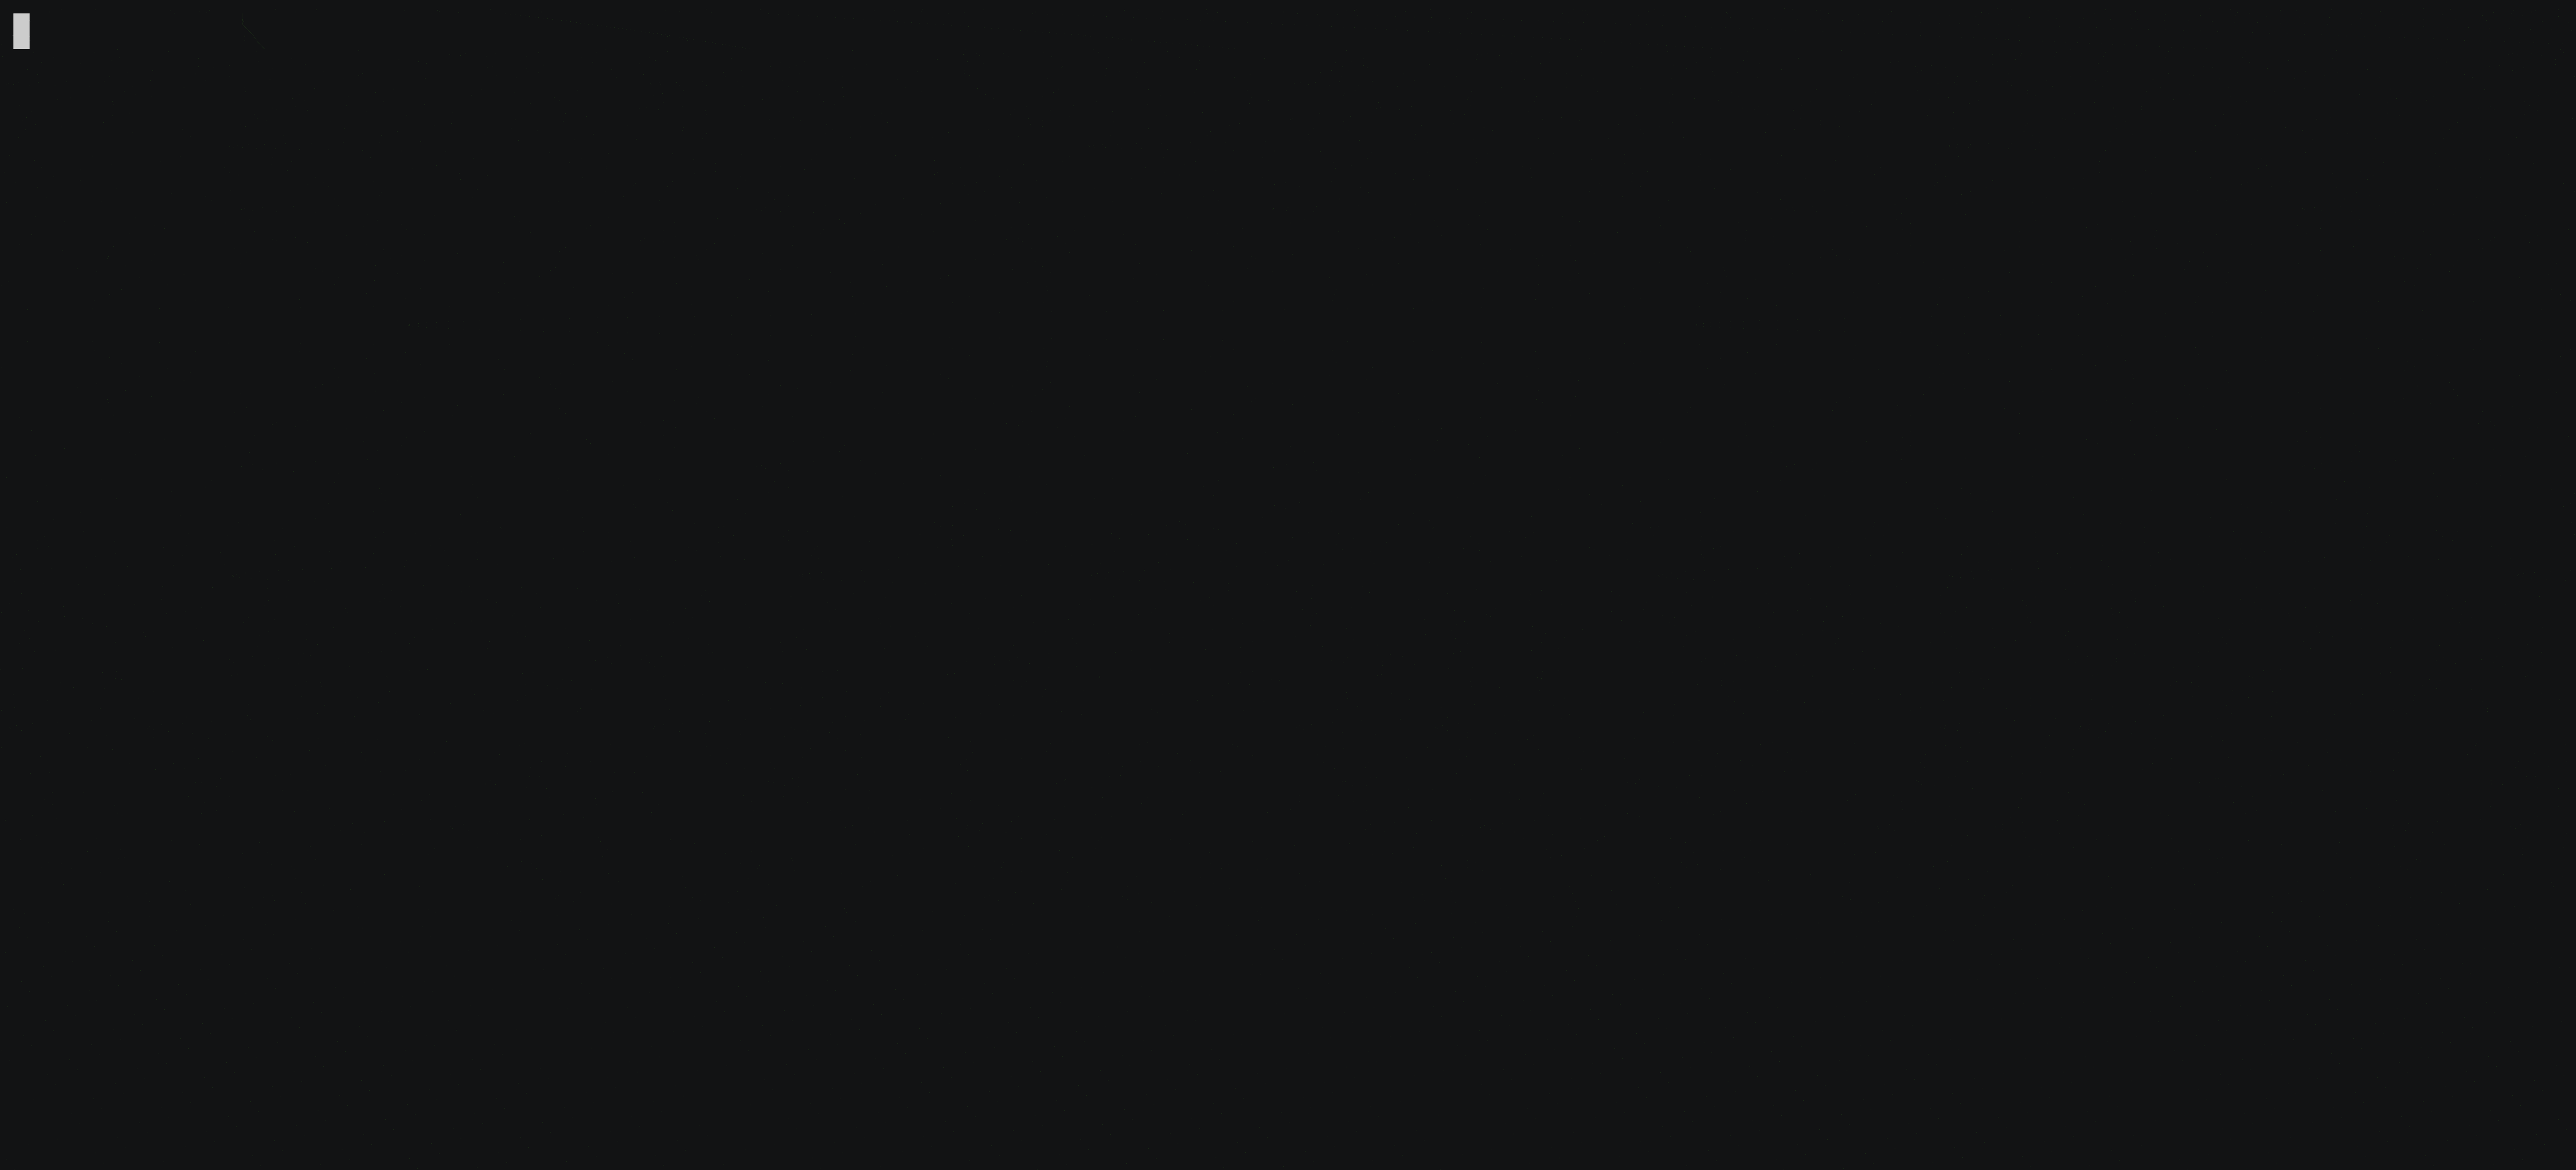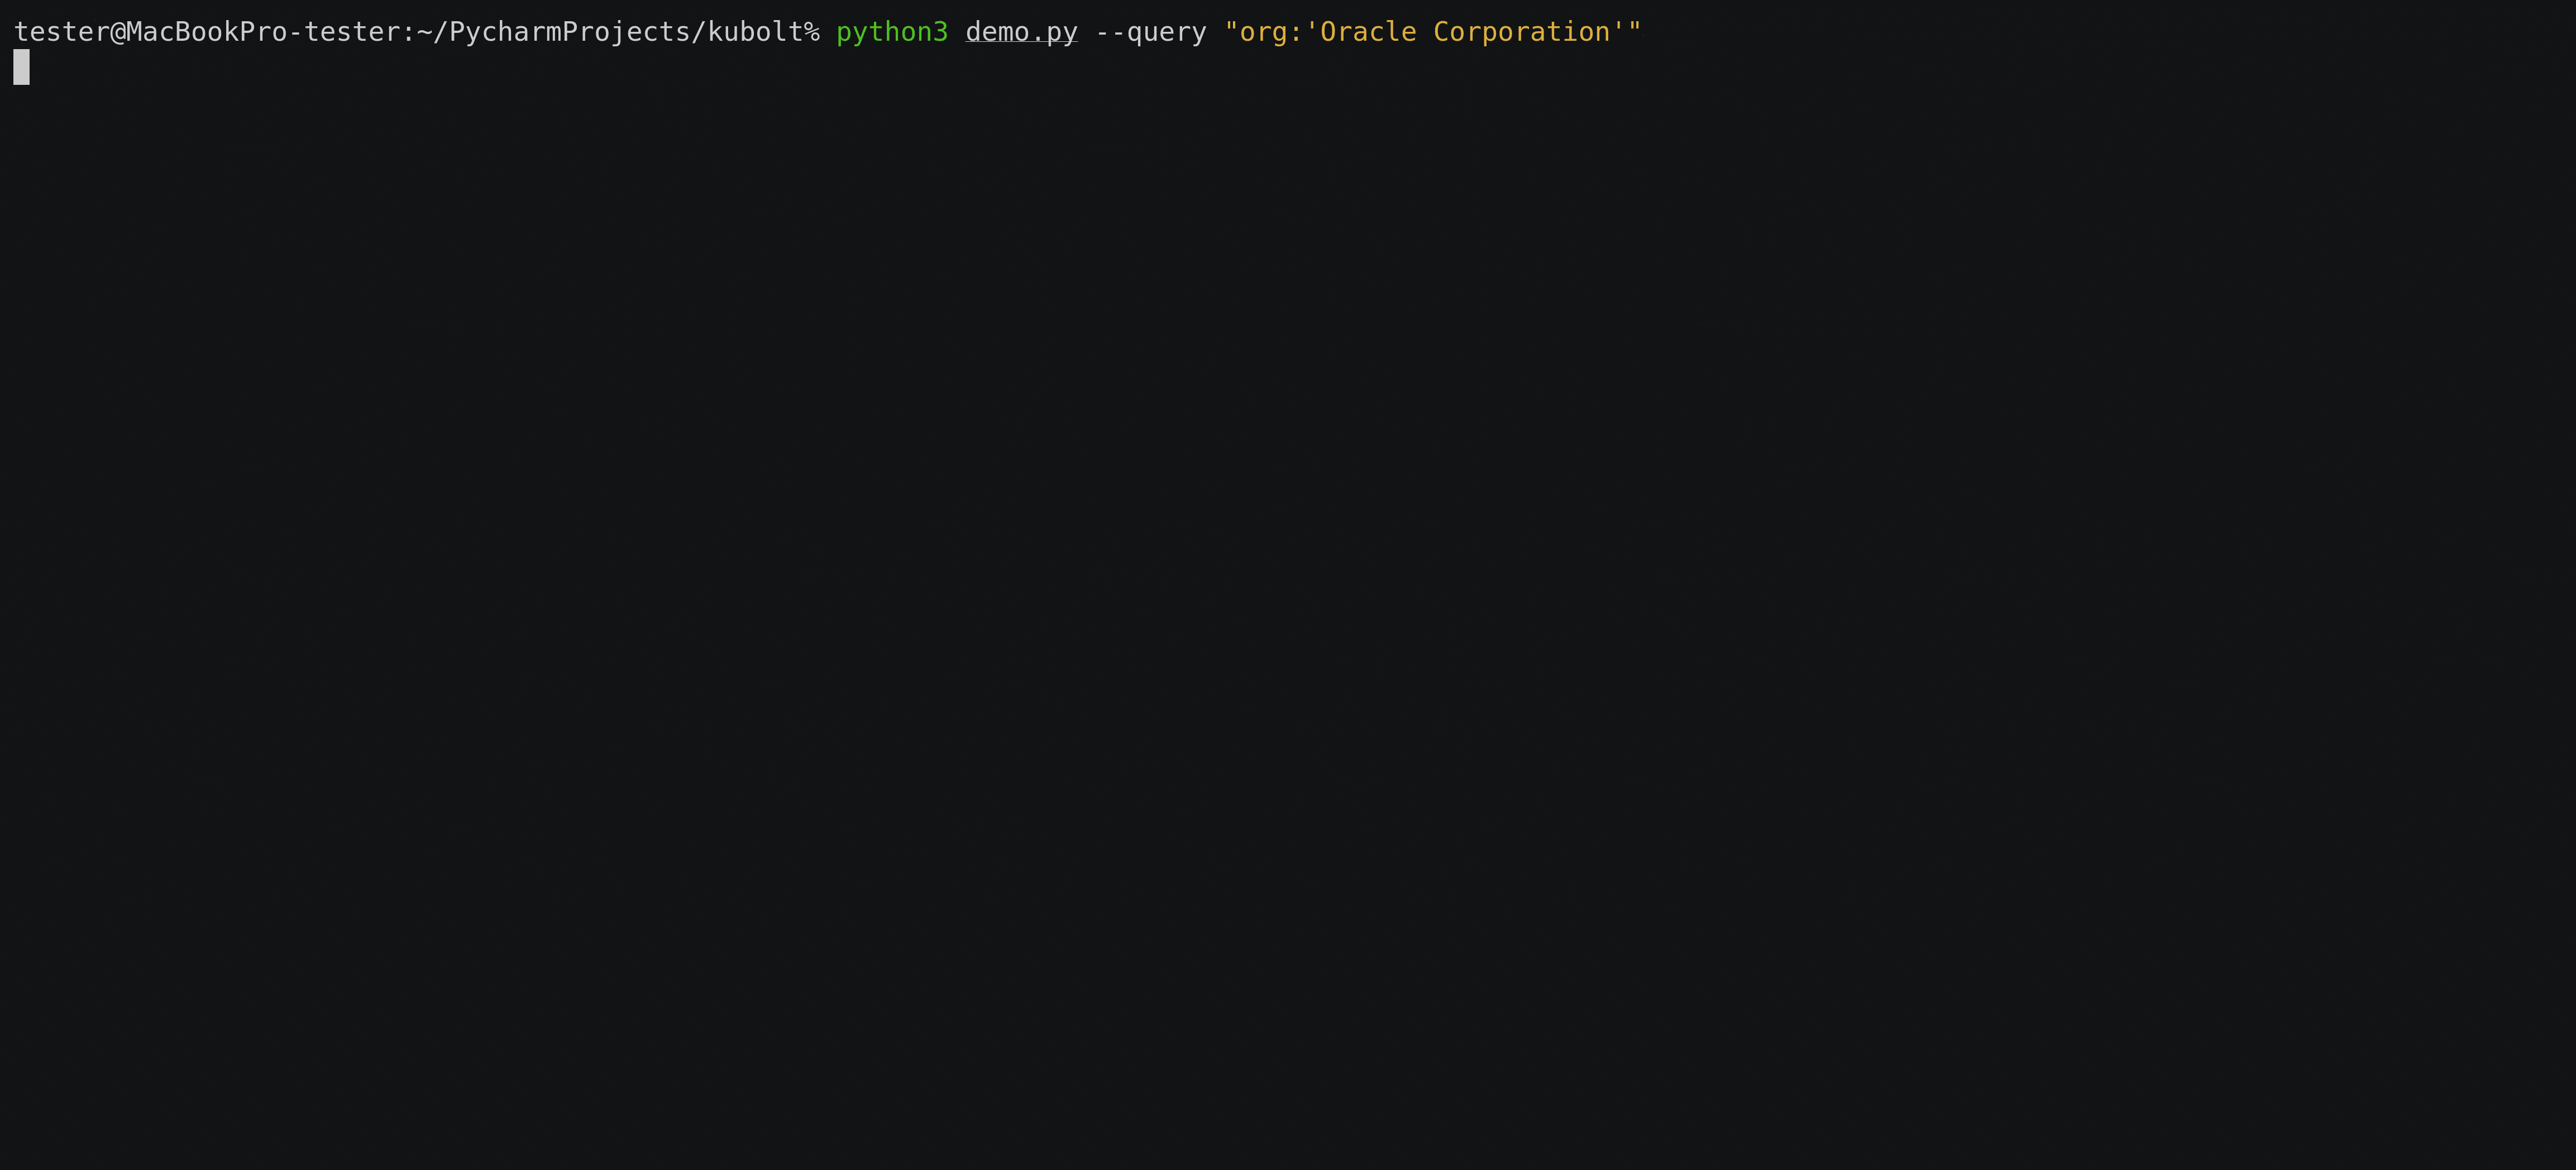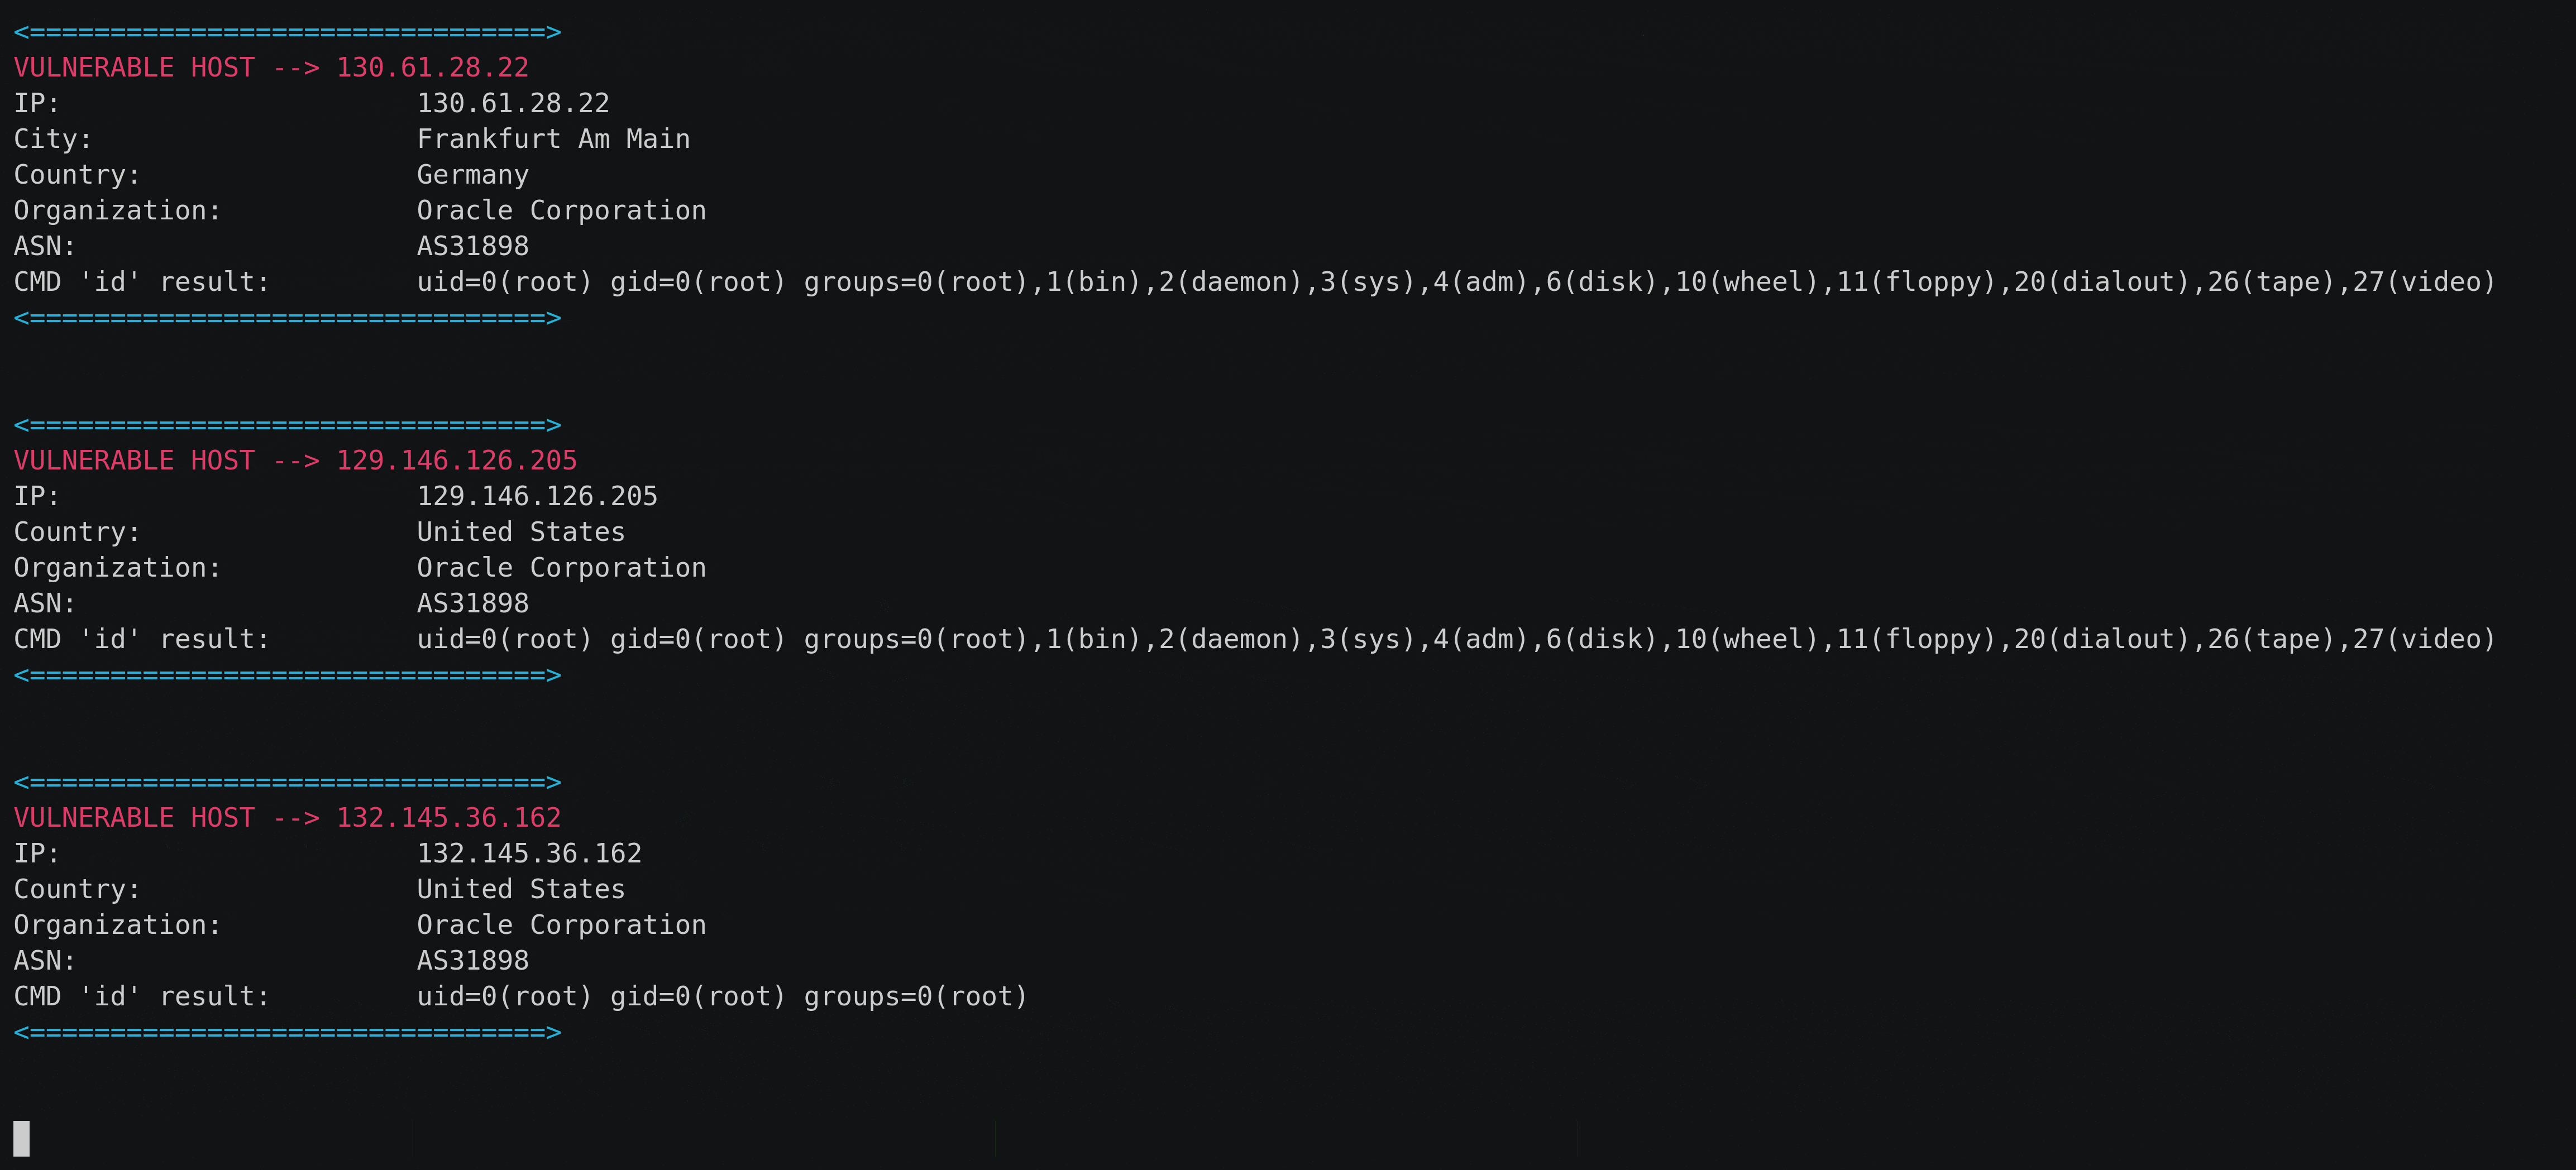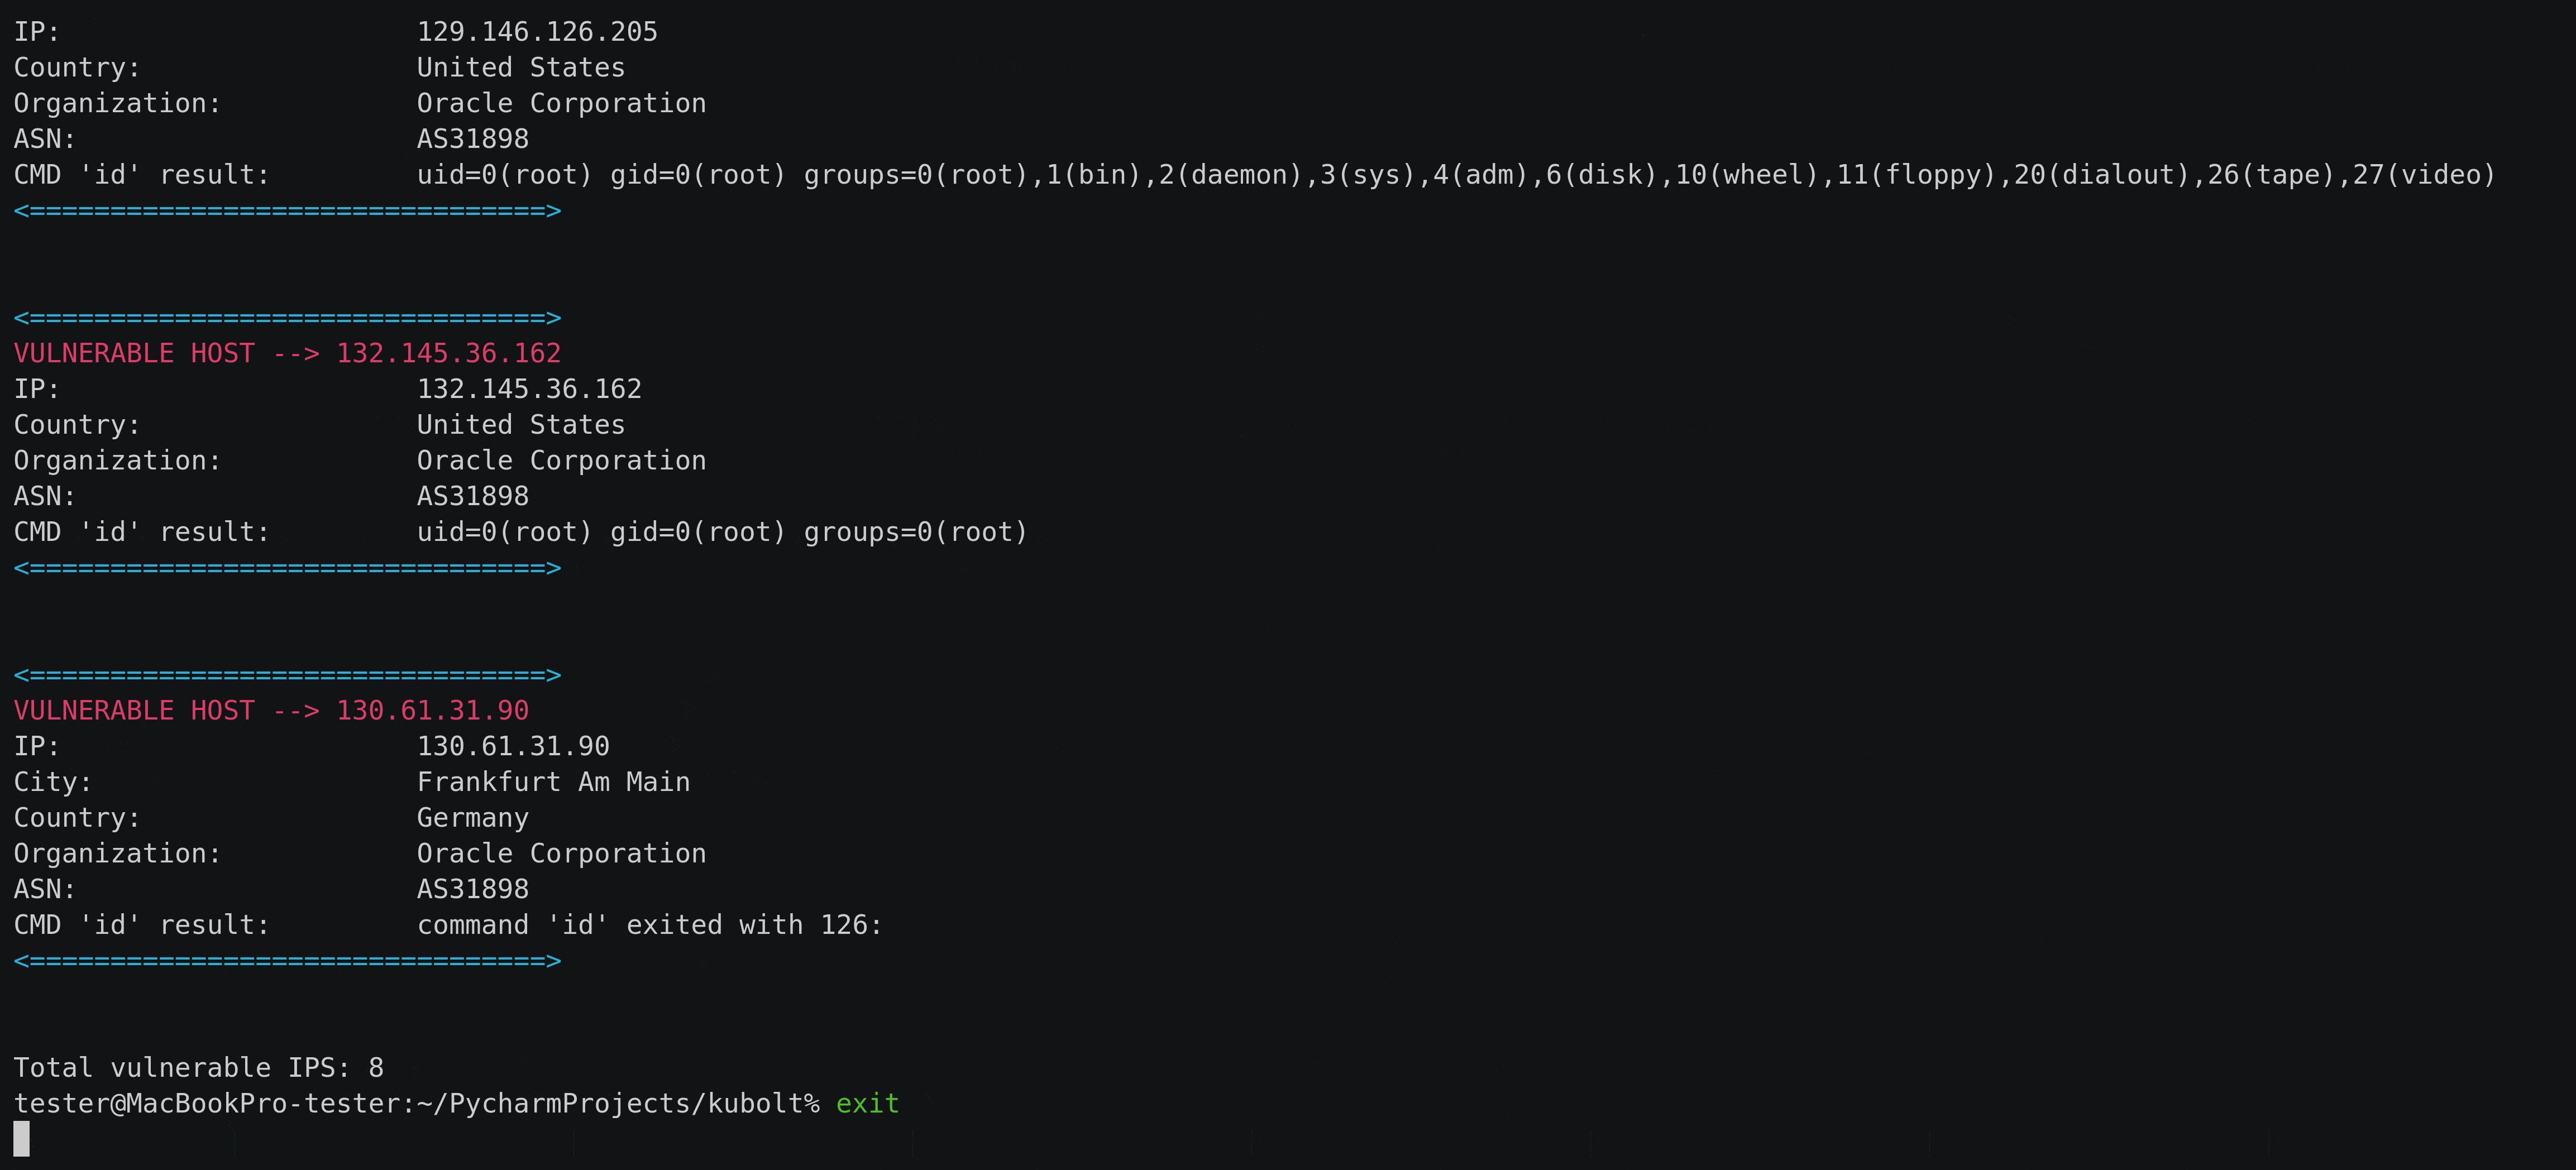 averonesis/kubolt
Kubolt strumento per la scansione di cluster Kubernetes pubblici
 rezilion/mi-x
Determina se le tue risorse di calcolo sono realmente vulnerabili a una specifica vulnerabilità tenendo conto di tutti i fattori che influenzano…
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
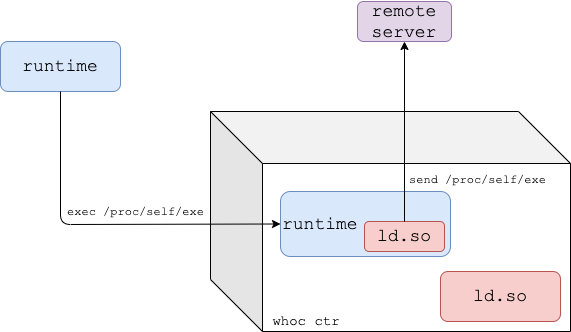 twistlock/whoc
Un'immagine container che esfiltra il runtime del container sottostante a un server remoto
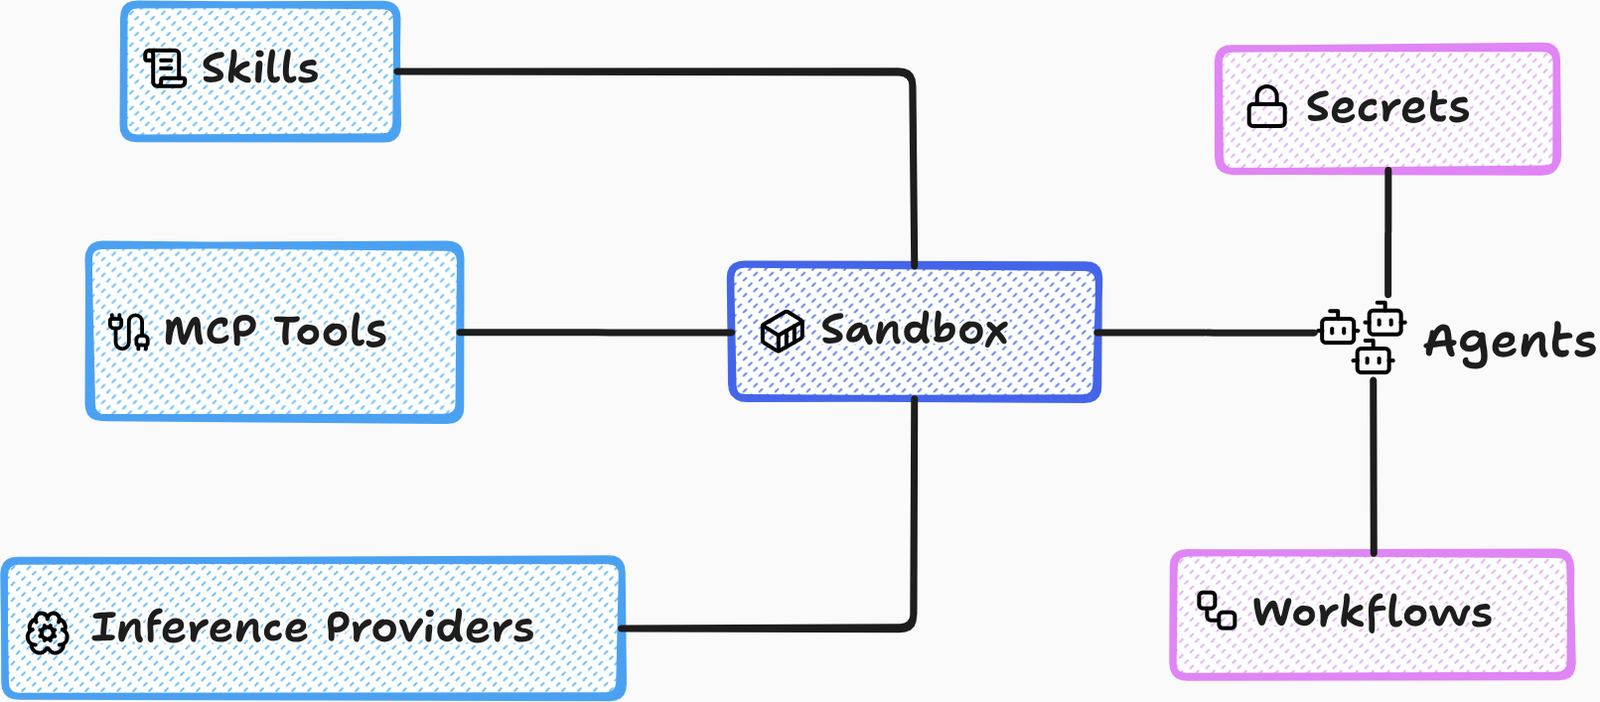 accuknox/agentz
Piattaforma AI agenziale zero-trust. Supporta distribuzioni SaaS e OnPrem (airgapped).
 nccgroup/wubes
Containerizzazione Qubes su Windows
 andreicscs/honeywire
Piattaforma open-source di deception che trasforma qualsiasi macchina Linux in una canary ad alto segnale. Distribuisci sensori tripwire su file,…
 robcholz/vibebox
CLI ultraveloce su macOS Apple Silicon per sviluppo rapido e sandboxed e agenti LLM.
 beelzebub-labs/azazel
Osservatore silenzioso basato su eBPF per runtime containerizzati, progettato per sandbox di analisi malware e monitoraggio di AI agentica.
 pwnfunction/sandbox
Esegui codice AI non attendibile in modo sicuro e veloce
 owasp/kubelight
Strumento di sicurezza e conformità Kubernetes di OWASP [WIP]








