
 #1
Strumenti per la scansione, la protezione e l'indurimento di Docker, Kubernetes e ambienti containerizzati.
Raccomandato da Kitploit
 q3k/cve-2019-5736-poc
Prova di concetto disarmata per CVE-2019-5736 (fuga da Docker)
 kstenerud/yoloai
Il tuo agente è un rischio per la sicurezza, quindi trattalo come tale. yoloAI gestisce correttamente il sandboxing degli agenti AI.
 videns/vulners-scanner
Scanner di vulnerabilità basato sull'API di audit di vulners.com
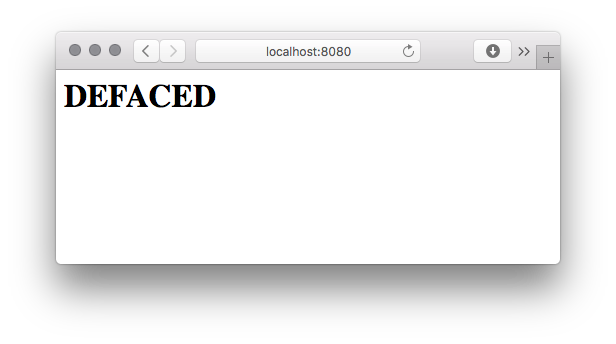 opsxcq/exploit-cve-2014-6271
Shellshock exploit + ambiente vulnerabile
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
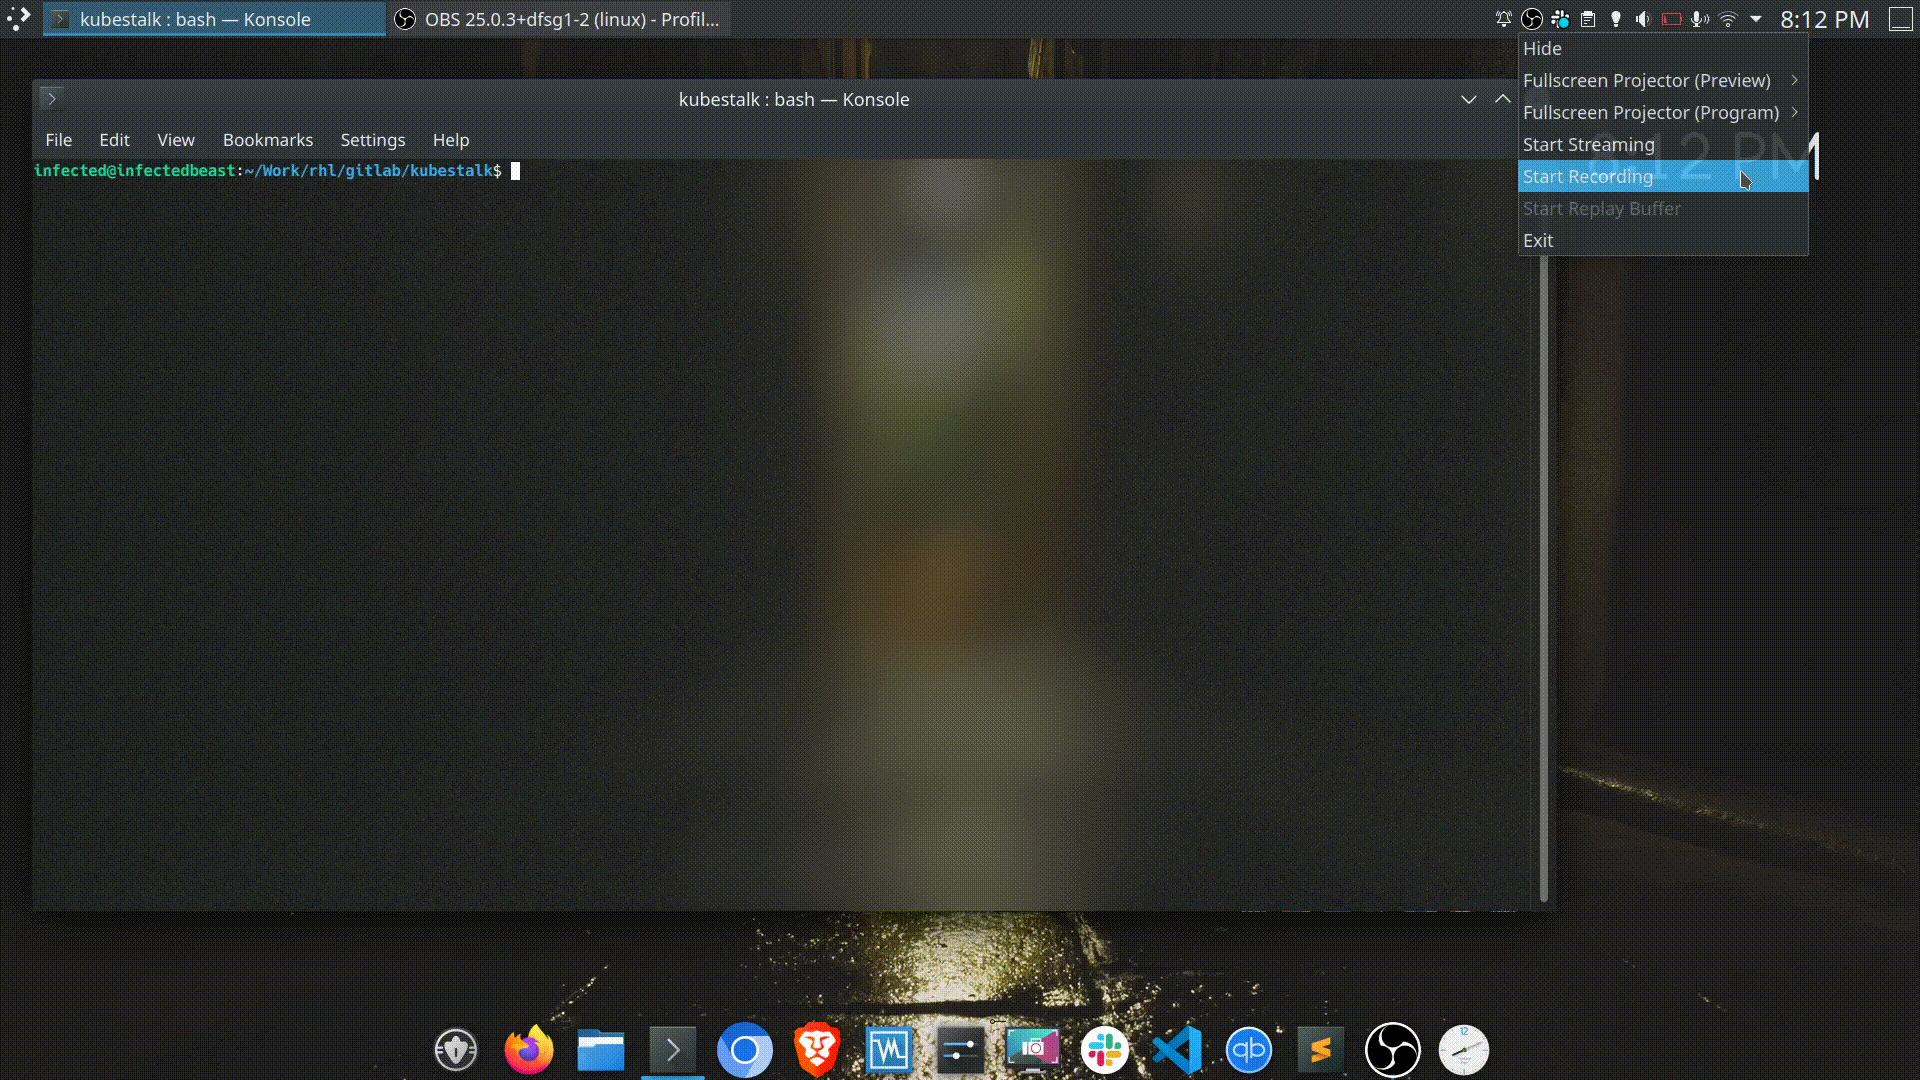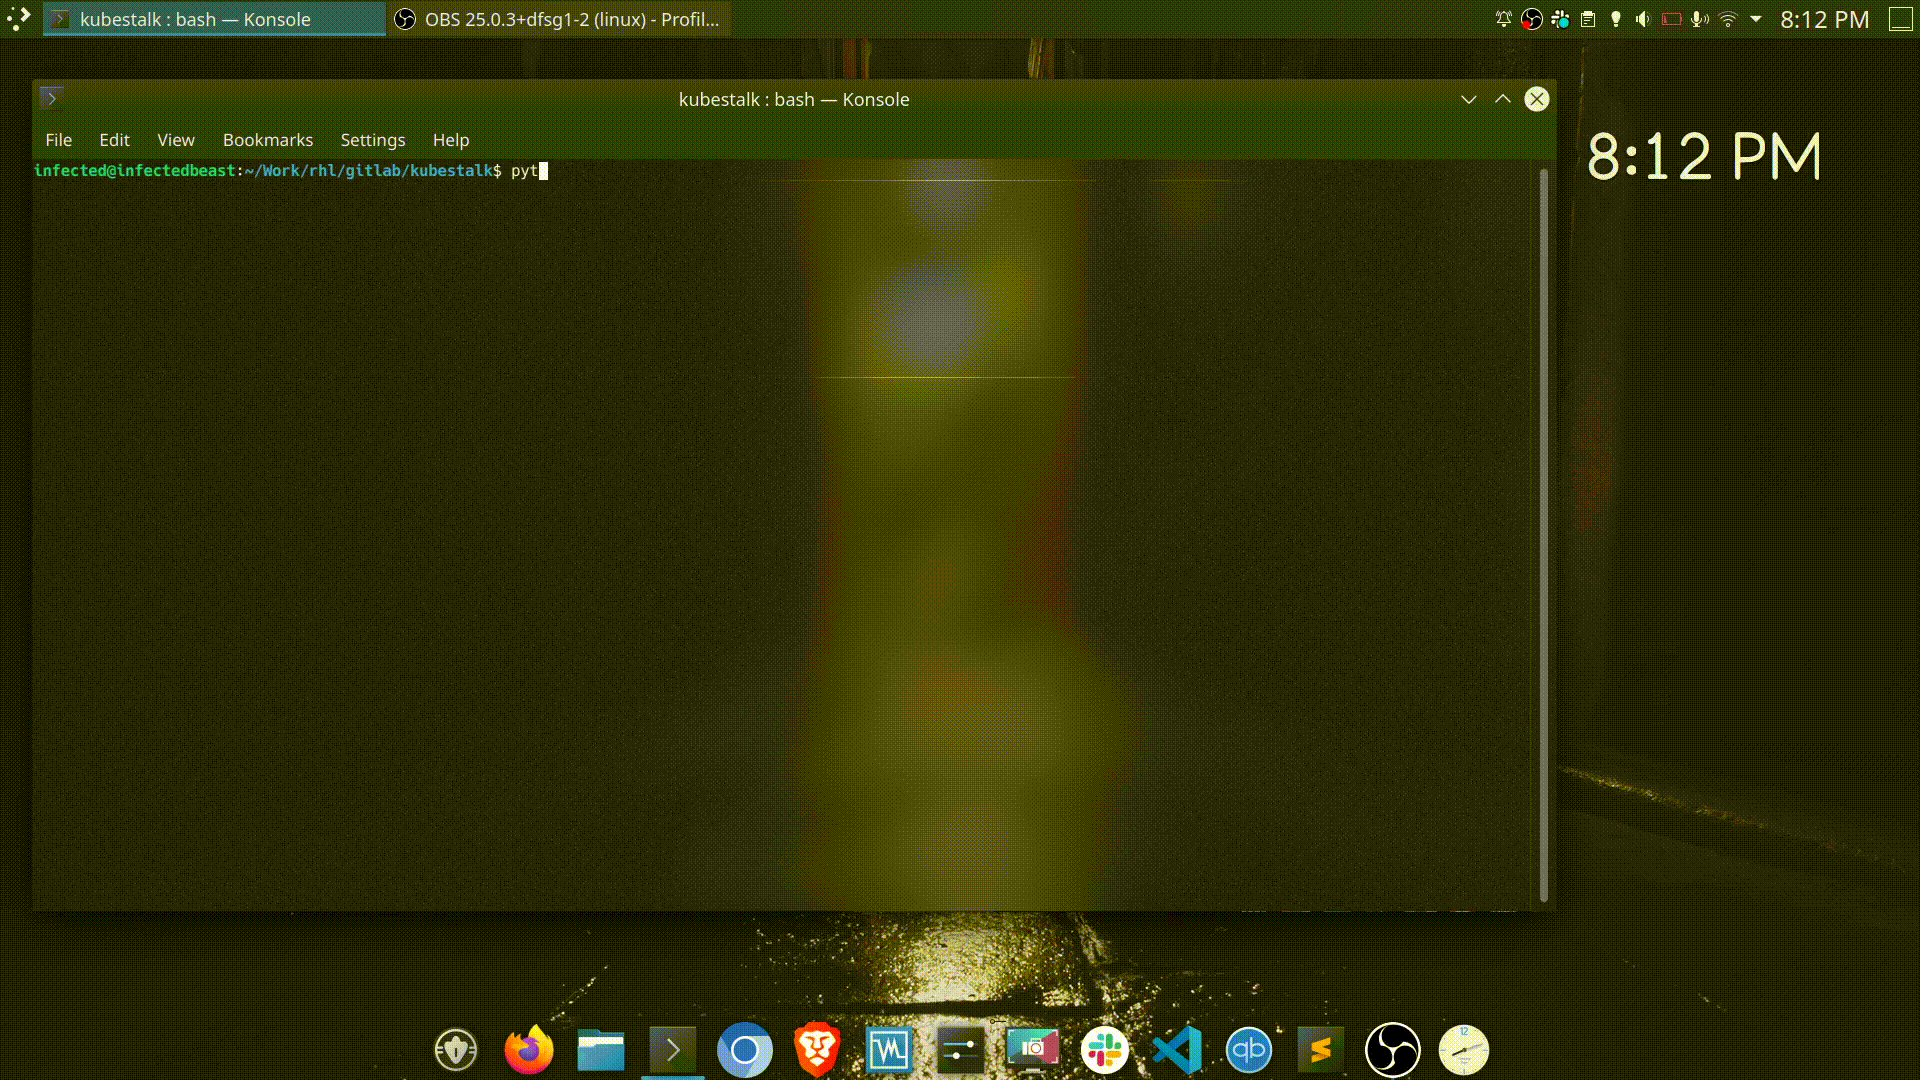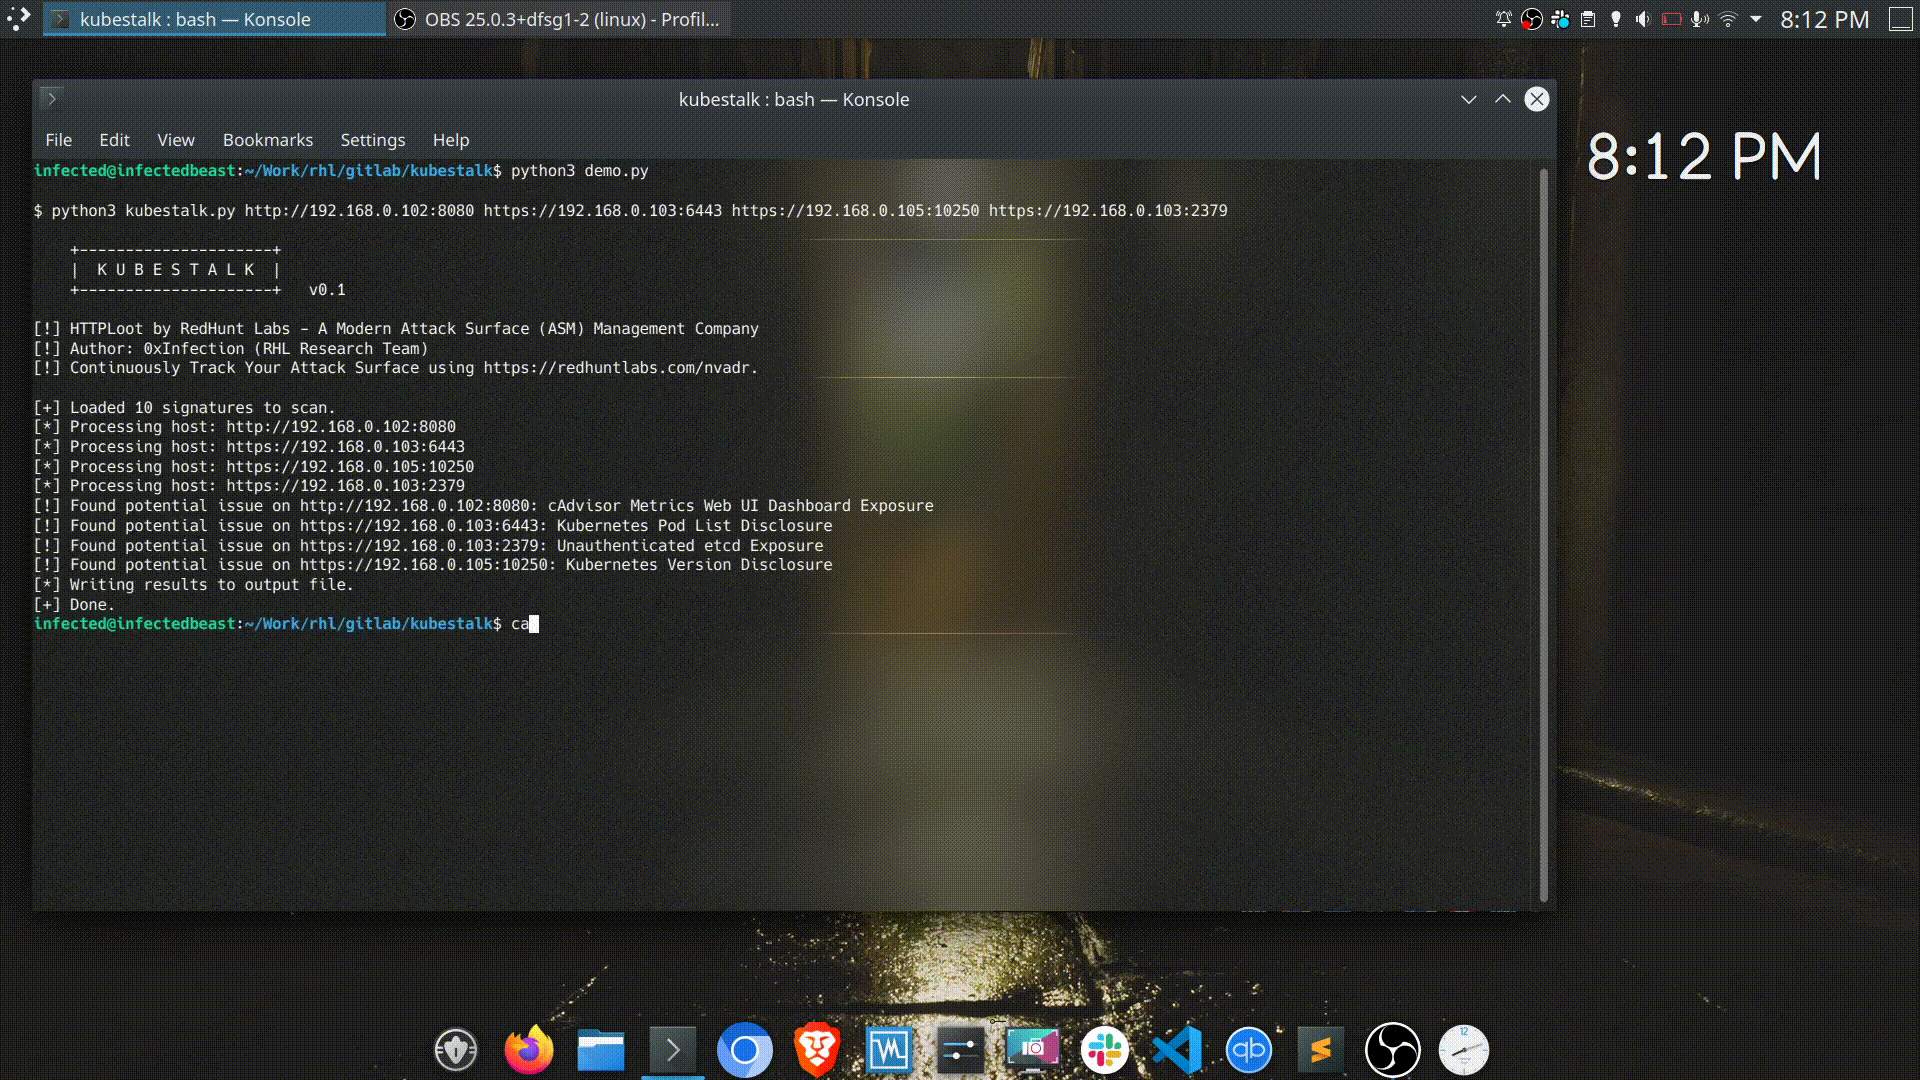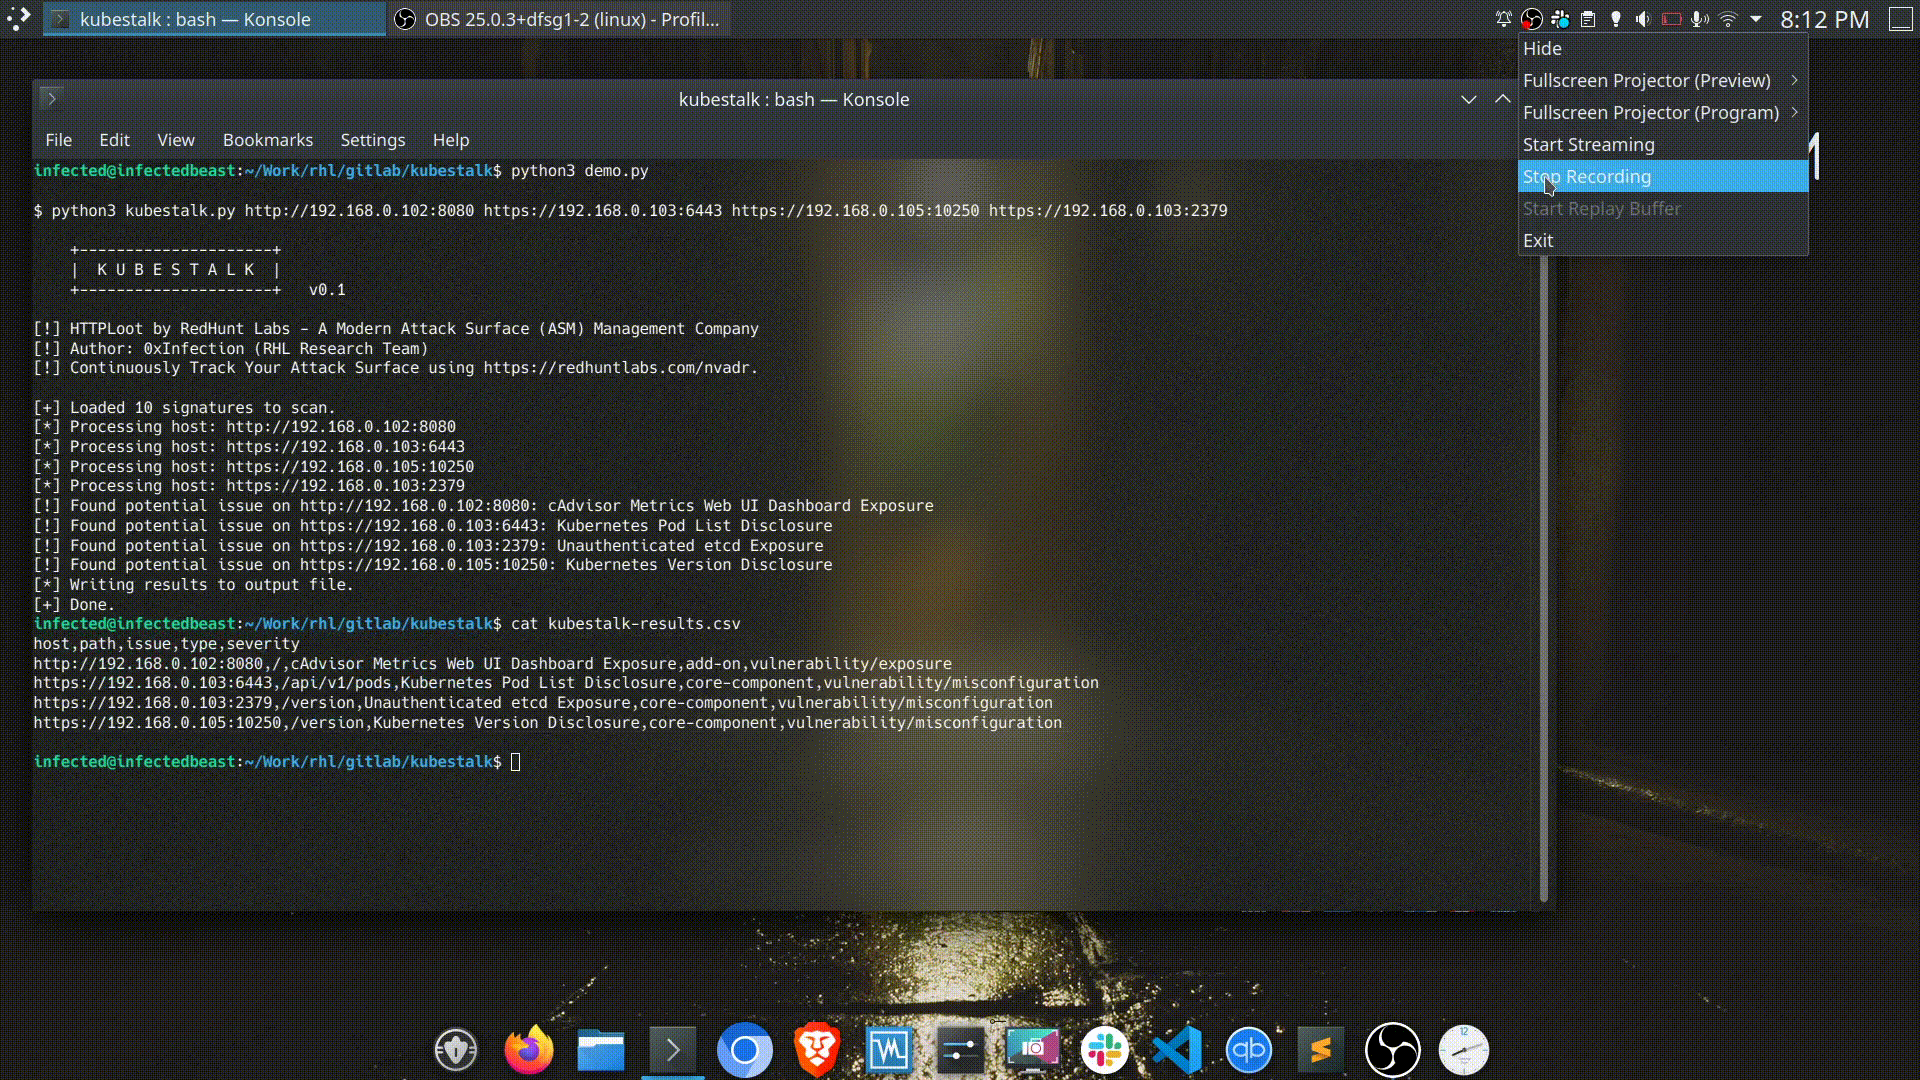 redhuntlabs/kubestalk
Strumento di discovery della superficie d'attacco Kubernetes a scatola nera che sonda cluster non sicuri, dashboard esposti e configurazioni errate…
 dipjyotimetia/hybridtestframework
Test end-to-end di Web, API, Cloud, Eventi e Sicurezza
 hakaioffsec/ingressnightmare-poc
Questo è un codice PoC per sfruttare le vulnerabilità IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 e CVE-2025-1974).
 hackerhouse-opensource/cve-2018-10933
Docker-based CVE-2018-10933 libssh authentication bypass exploit with patched client for testing SSH server vulnerabilities and unauthorized access…
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 parco giochi
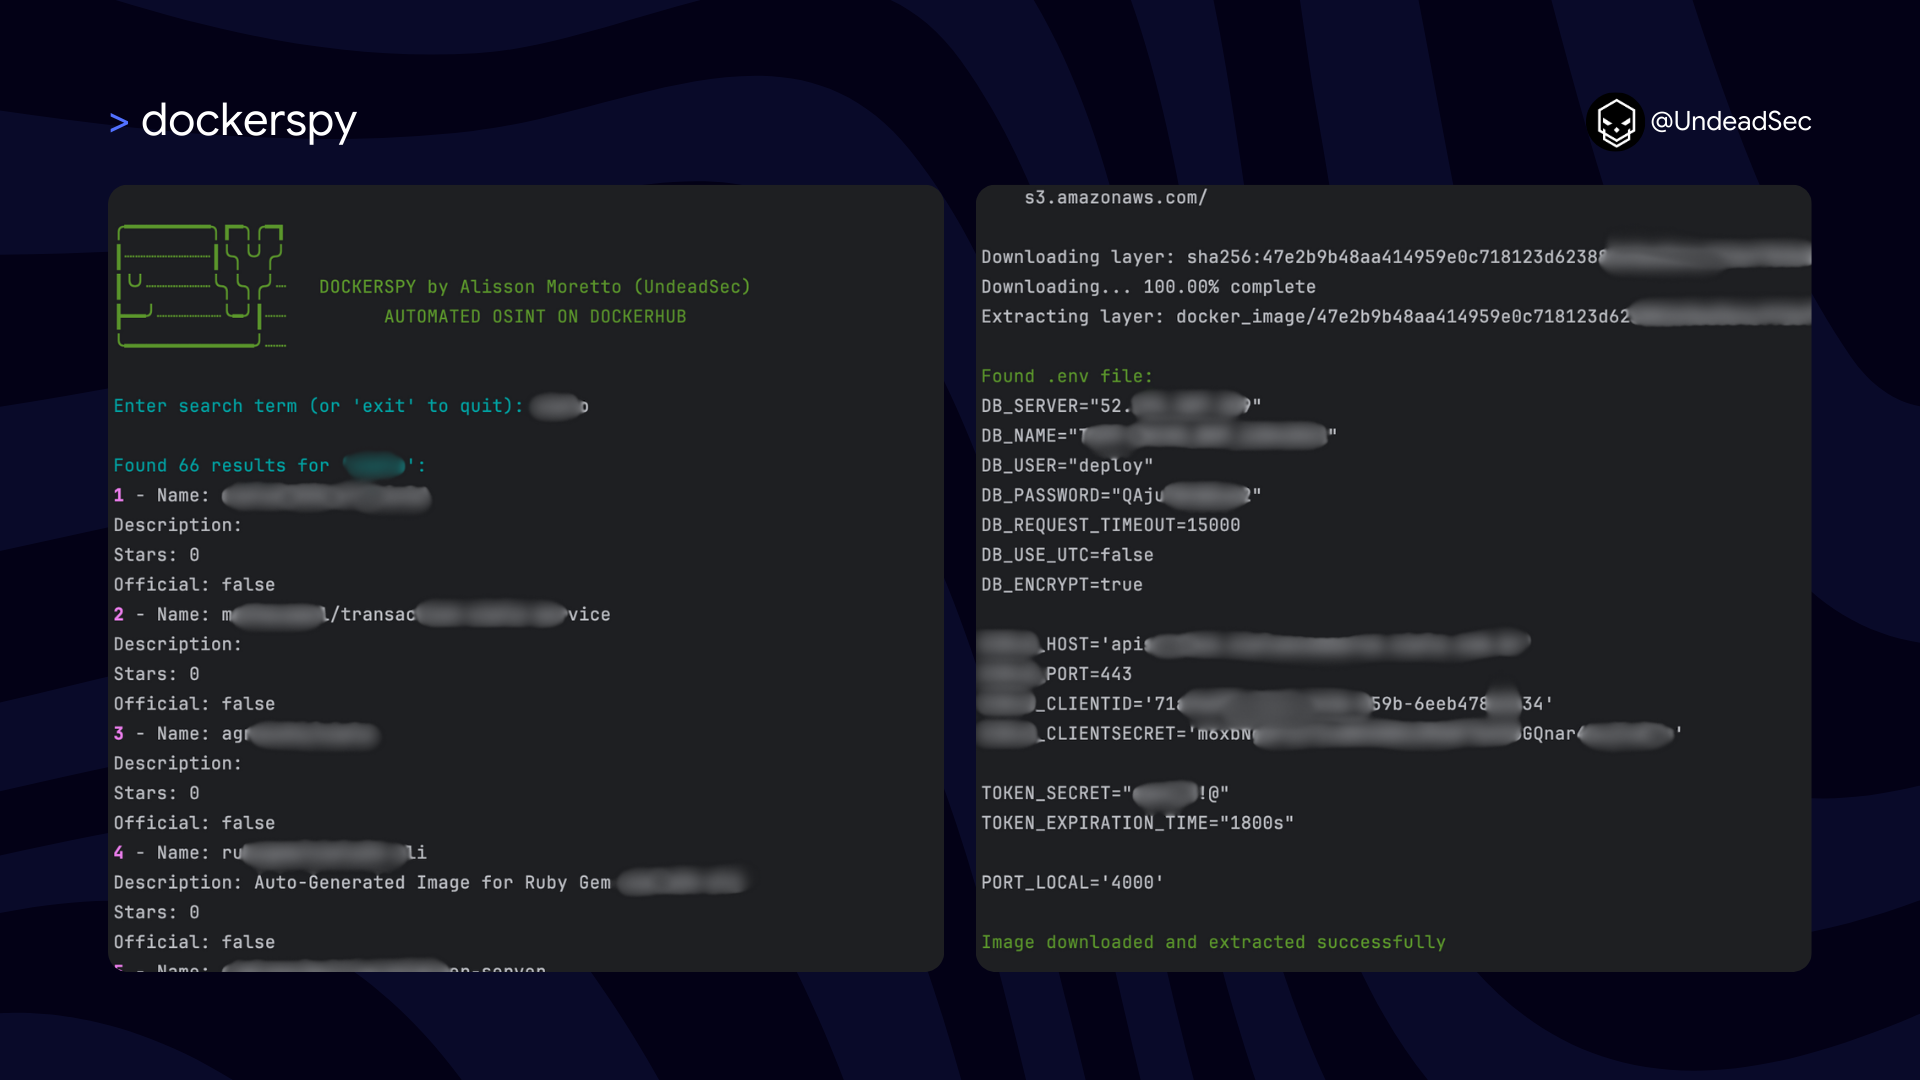 undeadsec/dockerspy
Analizza le immagini di Docker Hub utilizzando pattern regex per estrarre segreti esposti, chiavi private e token di autenticazione per audit di…
 loresuso/psc
l'utilità ps, con un tocco eBPF e contesto container
 heroku/terrier
Terrier è uno strumento di analisi di immagini e container che può essere utilizzato per scansionare immagini e container per identificare e…
 amlalabs/amla-sandbox
Sandbox WASM con applicazione delle capacità per il codice degli agenti AI. Gli agenti possono solo chiamare strumenti esplicitamente forniti con…
 rolix44/kubestroyer
Strumento di sfruttamento per Kubernetes basato su Go che scansiona le porte esposte e sfrutta le configurazioni errate del cluster, inclusi RCE…
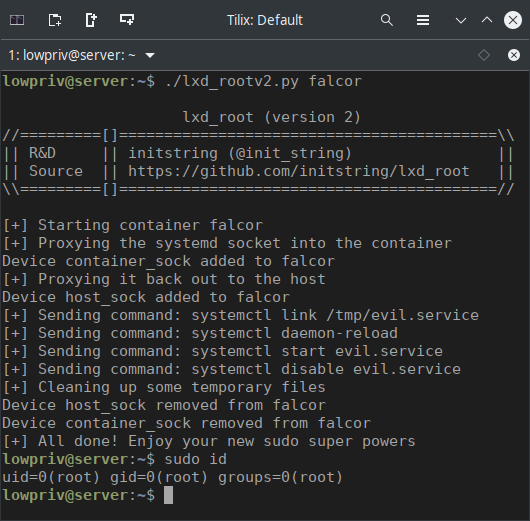 initstring/lxd_root
Escalation dei privilegi Linux tramite LXD








