
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 irsyadsec/cve-2025-55182-masspayloadattack
CVE-2025-55182 payload
 w2xim3/cve-2023-46805
CVE-2023-46805 Ivanti POC RCE - Scanner ultraveloce.
 appcheck-ng/salt-rce-scanner-cve-2020-11651-cve-2020-11652
Strumento di scansione per testare le vulnerabilità SaltStack CVE-2020-11651 e CVE-2020-11652.
 nxploited/cve-2025-7955
RingCentral Communications 1.5 - 1.6.8 - Mancata verifica lato server per il bypass dell'autenticazione tramite la funzione…
 muhammad-ali007/follina_msdt_cve-2022-30190
Exploit educativo per CVE-2022-30190 (Follina) che dimostra l'esecuzione di codice remoto tramite MSDT attraverso documenti Office dannosi, con…
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
AVVERTENZA: Questa è un'applicazione vulnerabile per testare lo sfruttamento dell'iniezione di comandi in Cacti (CVE-2022-46169). Eseguila a tuo…
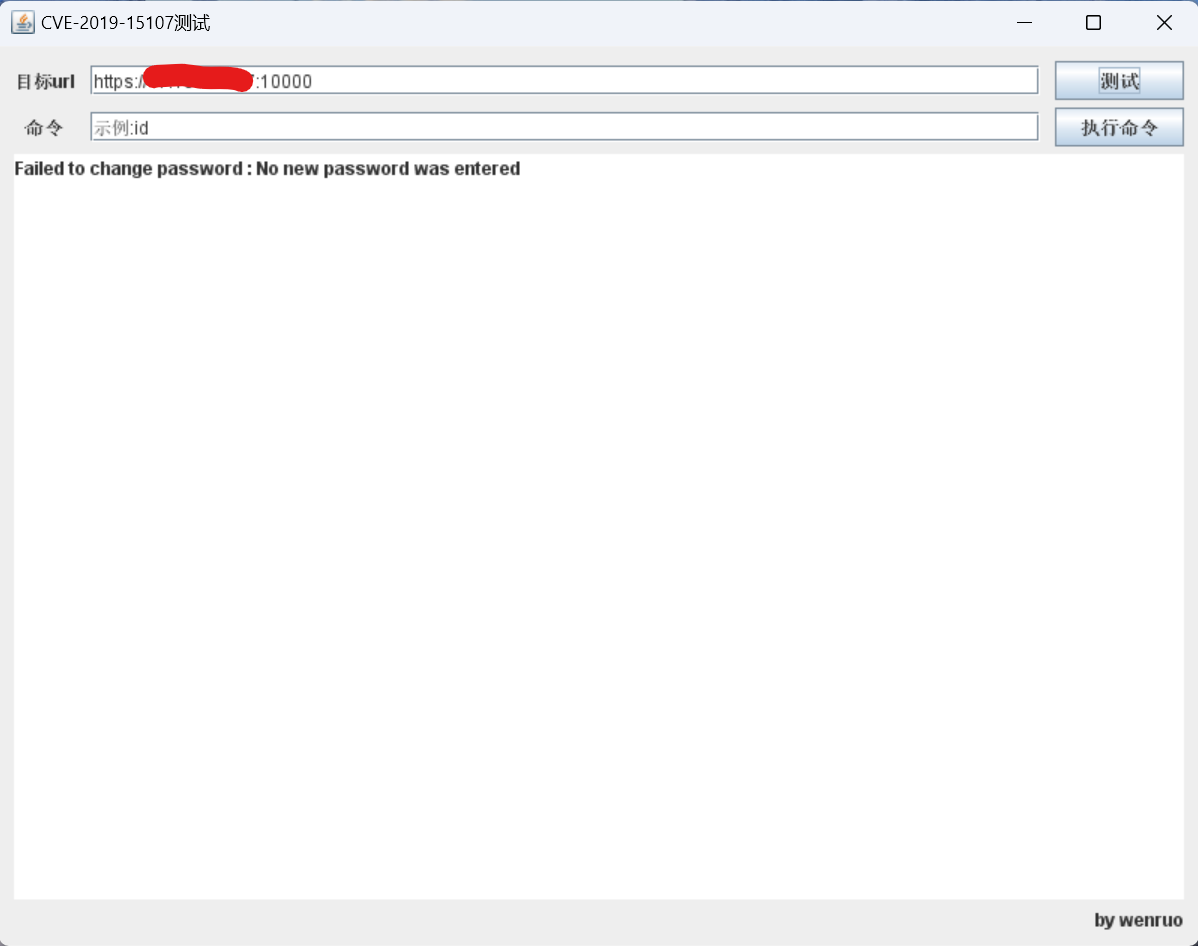 wenruoya/cve-2019-15107
CVE-2019-15107 Programma di test grafico
 lonehand/oracle-weblogic-cve-2017-10271-master
Exploit per Oracle WebLogic CVE-2017-10271 (wls-wsat RCE bypass) con script PoC per l'esecuzione remota di comandi e l'ottenimento di una shell cmd…
 jmrcsnchz/cve-2023-30854
Proof-of-concept exploit per CVE-2023-30854: injection di comandi OS autenticata in WWBN Avideo < 12.3, che consente l'esecuzione remota di codice…
 jaychouzzk/cve-2019-0193-exp
Exploit proof-of-concept per CVE-2019-0193 che prende di mira il DataImportHandler di Apache Solr, consentendo l'esecuzione remota di codice tramite…
 emilyastranova/vmware-cve-2022-22954-command-injector
PoC Python per lo sfruttamento di VMware CVE-2022-22954 tramite injection di template Freemarker nell'interfaccia catalog-portal, consentendo…
 zierax/cve-2023-50094_poc
poc per CVE-2023-50094 (iniezione di comandi in rengine)
 swiftsecur/teamcity-exploit-cve-2023-42793
teamcity-exploit-cve-2023-42793
 gagaltotal/cve-2026-48908-sp-page-builder-joomla
CVE-2026-48908 - SP Page Builder Joomla RCE non autenticato
 exdev994/cve-2026-4631-cockpit-rce
Esecuzione di codice remota non autenticata tramite iniezione di argomenti nella riga di comando SSH Cockpit versioni 327 – 359 | CVSS 9.8 Critico |…
 darnabin/cve-2022-36446-webmin-rce
Exploit di remote code execution autenticato per Webmin < 1.997 tramite il modulo Software Package Updates. Inietta comandi arbitrari come root…
 stickxx00/cups-rce-exploit
Exploit C++ per esecuzione remota di codice non autenticata su CUPS tramite la catena CVE-2024-47176.
 clearlotus-git/cve-2026-4480-poc
Proof-of-concept per CVE-2026-4480, una vulnerabilità di command injection nel nome del lavoro di stampa di Samba. Dimostra lo sfruttamento tramite…








