
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 saku0512/cve-2026-40176-poc
Proof-of-concept per CVE-2026-40176, un'iniezione di comandi del sistema operativo nel driver Perforce di Composer che consente l'esecuzione remota…
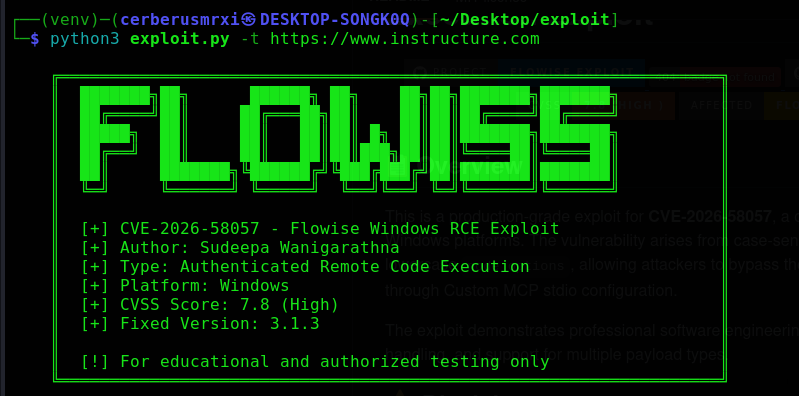 cerberusmrxi/flowise-cve-2026-58057-exploit
Exploit RCE per Windows di Flowise per CVE-2026-58057. Bypassa la validazione delle variabili d'ambiente tramite una falla case-sensitive. Utilizza…
 syrins/cve-2025-55182-react2shell-rce
Un'applicazione GUI moderna e intuitiva per rilevare e sfruttare la vulnerabilità CVE-2025-55182 in React Server Components. Realizzata con Python e…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Strumento di rilevamento grafico con un clic per la vulnerabilità di iniezione del template Solr. CVE-2019-17558 Solr Velocity…
 ningxin2002/totolink_poc
TOTOLINK A6000R Vulnerabilità di esecuzione di comandi (CVE-2024-41319)
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG bomb DoS exploit — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 aerchy/cve-2024-29973
Proof-of-concept exploit per CVE-2024-29973, una vulnerabilità di injection di comandi remoti nei dispositivi NAS Zyxel, che dimostra l'esecuzione…
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 strumento di rilevamento e sfruttamento
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Exploit RCE non autenticato in Langflow
 dharan10/cve-2019-0232
Ciao, questo è un codice rivisto e migliorato per CVE-2019-0232
 zildanz/cve-2026-64638
Exploit Node.js per CVE-2026-64638 che esegue un tunnel ngrok verso un endpoint dannoso, consentendo accesso remoto e controllo post-esploitazione.
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
Proof-of-concept exploit per CVE-2026-76060, un'iniezione di comandi del sistema operativo nell'esportazione degli eventi di ZoneMinder, che dimostra…
 0xblackash/cve-2026-4480
CVE-2026-4480
 rainmak3r/rainstorm
Strumento RCE per CVE-2014-6271
 0xdak/cve-2026-9198_exploit
Exploit RCE non autenticato per Langflow OSS che combina il bypass JWT auto_login con validate/code exec() per ottenere esecuzione di comandi remota…
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Exploit di iniezione di oggetti PHP non autenticata a RCE per l'estensione Joomla SP LMS versioni <= 4.1.3. Sfrutta la…
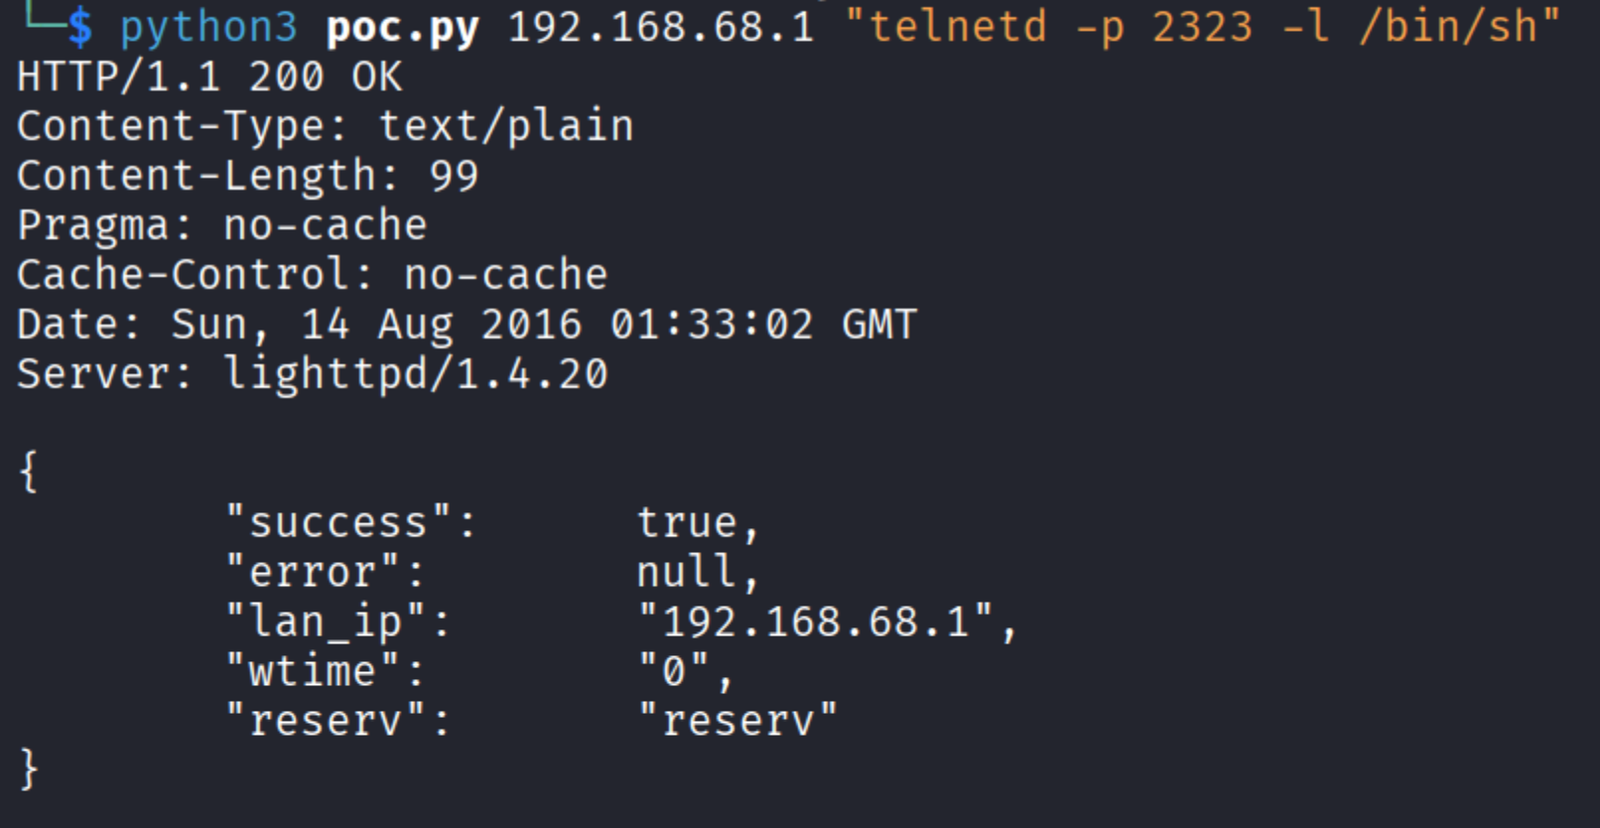 finnvle/cve-2022-28906-poc
Proof-of-concept in Python per l'iniezione di comandi OS non autenticata in TOTOLINK N600R, che sfrutta il parametro langType per eseguire comandi…
 sec13b/cve-2021-44228-poc
exploit CVE-2021-44228








