
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 yifanzhg/cve-2023-45158
Exploit proof-of-concept per CVE-2023-45158, una vulnerabilità di command injection in web2py. Dimostra l'esecuzione di codice remoto tramite…
 4m3rr0r/cve-2011-2523-poc
Exploit Python per CVE-2011-2523 (VSFTPD 2.3.4 Esecuzione di comandi backdoor)
 hex00-0x4/cve-2025-24893-xwiki-rce
Questa vulnerabilità potrebbe permettere a un utente malintenzionato di eseguire codice remoto inviando richieste opportunamente formulate al motore…
 nanowraith/cve-2024-23692
Exploit proof-of-concept per CVE-2024-23692, che dimostra l'iniezione di comandi in HFS tramite richieste HTTP modificate per eseguire comandi di…
 skynoxk/cve-2025-48703
Esecuzione di codice da remoto nel pannello web CentOS
 langz337/cve-2026-63030
Strumento di exploit in Python che concatena la confusione di route batch REST di CVE-2026-63030 con l'iniezione SQL di CVE-2026-60137 per ottenere…
 0xblackash/cve-2026-24061
CVE-2026-24061
 saidbenaissa/cve-2025-11953-vulnerability-demo
CVE-2025-11953 dimostrazione: Vulnerabilità critica RCE in React Native CLI (CVSS 9.8). Ricerca educativa sulla sicurezza con exploit…
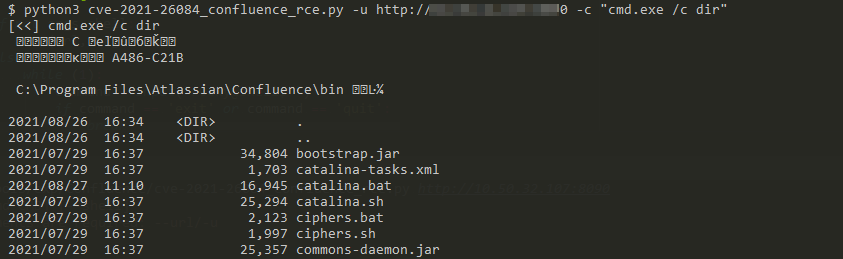 prettyrecon/cve-2021-26084_confluence
CVE-2021-26084 - Confluence Pre-Auth RCE iniezione OGNL con echo
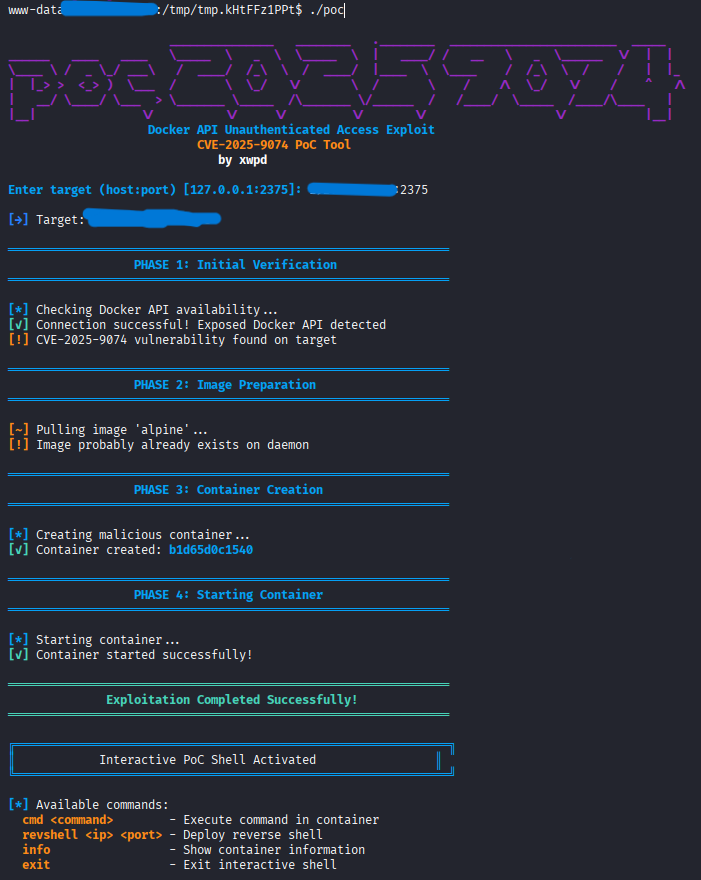 xwpdx0/poc-2025-9074
PoC Docker API CVE-2025-9074 (Proof-Of-Concept). Un framework di exploitation sofisticato per CVE-2025-9074, che prende di mira endpoint Docker API…
 dakotanelson/multicat
PoC RAT che utilizza la libreria di esfiltrazione dati sneaky-creeper
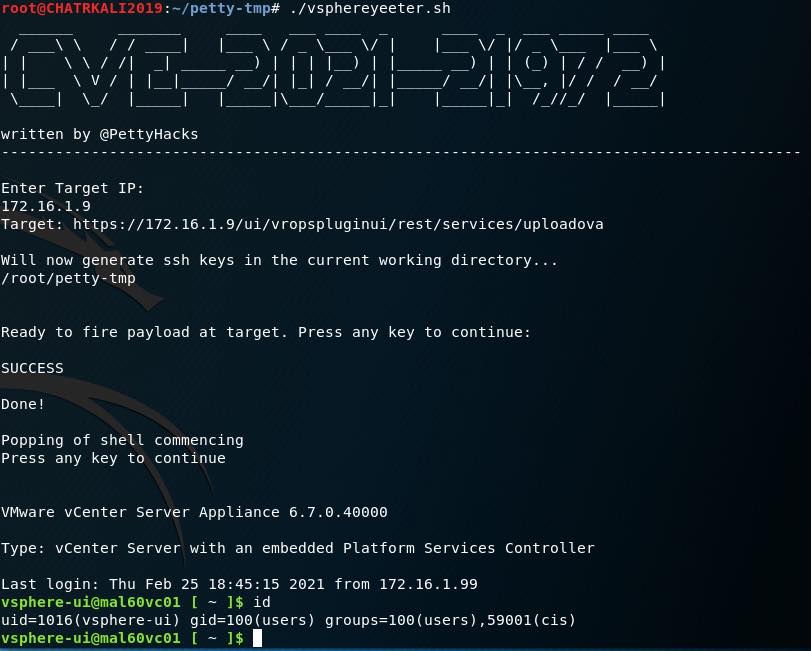 pettyhacks/vsphereyeeter
POC exploit per CVE-2021-21972
 likekabin/cve-2018-2628
Exploit Python per CVE-2018-2628 che prende di mira server WebLogic, fornendo esecuzione remota di comandi tramite una webshell JSP con interfaccia…
 falcon-lnhg/strutsshell
# Shell interattiva da riga di comando per lo sfruttamento di Apache Struts CVE-2017-5638 Automatizza lo sfruttamento HTTP/HTTPS con interazione…
 badb33f/apache-log4j-poc
Prova di concetto della vulnerabilità di lookup LDAP di apache log4j. CVE-2021-44228
 vulnmachines/bitbucket-cve-2022-36804
CVE-2022-36804 Vulnerabilità di iniezione di comandi in Atlassian Bitbucket
 ridpath/cve-2021-26828-ultimate
ScadaFlare Framework di exploit RCE autenticata per ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 emirpolatt/cve-2022-36446
CVE-2022-36446 - Webmin 1.996 Esecuzione remota di codice








