
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Command and Control

Framework C2, redirector, listener e strumenti di infrastruttura di comando.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
sliver preview#1

sliver

GitHubbishopfox/sliver
11.7k1 giorno fa
Mythic preview#2

Mythic

GitHubits-a-feature/mythic
4.7k26 giorni fa
Empire preview#4

Empire

GitHubbc-security/empire
5.2k1 mese fa
merlin preview#6

merlin

GitHubne0nd0g/merlin
5.6k22 giorni fa
AdaptixC2 preview#8

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5k1 mese fa
emp3r0r preview#9

emp3r0r

GitHubjm33-m0/emp3r0r
1.7k11h 33m fa
metasploit-framework preview#12

metasploit-framework

GitHubrapid7/metasploit-framework
38.8k8h 12m fa
kubesploit preview#13

kubesploit

GitHubcyberark/kubesploit
1.2k1 anno fa
NetExec preview#14

NetExec

GitHubpennyw0rth/netexec
5.8k15h 3m fa
impacket preview#15

impacket

GitHubfortra/impacket
16.0k2 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
2545 risultati
Rootsmart-v2.0 preview

Rootsmart-v2.0

GitHubcrackercat/rootsmart-v2.0

Sviluppo di Ransomware Android - Crittografia AES256 + CVE-2019-2215 (reverse root shell) + Esfiltrazione dei dati
android-securityencryption-decryption-toolsvulnerability-analysis+8
24 anni fa
peeping-tom preview

peeping-tom

GitHubshehzade/peeping-tom

Keylogger remoto per Windows con esfiltrazione dei tasti premuti crittografata con AES-256 tramite intervalli di callback configurabili e un server…

encryption-decryption-toolspayload-generationpenetration-testing+2
44 anni fa
bloodhound-shell preview

bloodhound-shell

GitHubkr0no/bloodhound-shell

Una shell interattiva a riga di comando per l'API di BloodHound.

privilege-escalationreconnaissancevulnerability-analysis+7
121 giorni fa
Langflow-cve-2026-33017-exploit preview

Langflow-cve-2026-33017-exploit

GitHubcerberusmrxi/langflow-cve-2026-33017-exploit

Strumento di sfruttamento di CVE-2026-33017 per Langflow <1.9.0. Include reverse shell, esecuzione di comandi, operazioni su file, persistenza e test…
privilege-escalationpersistence-mechanismsvulnerability-analysis+8
13 mesi fa
cve-2017-2824-reverse-shell preview

cve-2017-2824-reverse-shell

GitHublistenquiet/cve-2017-2824-reverse-shell

Exploit basato su Python per CVE-2017-2824, che consegna una reverse shell contro un server Zabbix vulnerabile. Fornisce sfruttamento automatizzato e…

payload-generationexploitationweb-application-exploitation+3
64 anni fa
SenselessViolence preview

SenselessViolence

GitHubevergreencartoons/senselessviolence

CVE-2022-31814 Toolkit di sfruttamento.
vulnerability-analysisexploitationweb-application-exploitation+7
44 anni fa
CVE-2025-52136 preview

CVE-2025-52136

GitHubf1r3k0/cve-2025-52136

Exploit per CVE-2025-52136 che abilita RCE sul pannello di controllo EMQX tramite caricamento di plugin, con agente di comando basato su MQTT e…
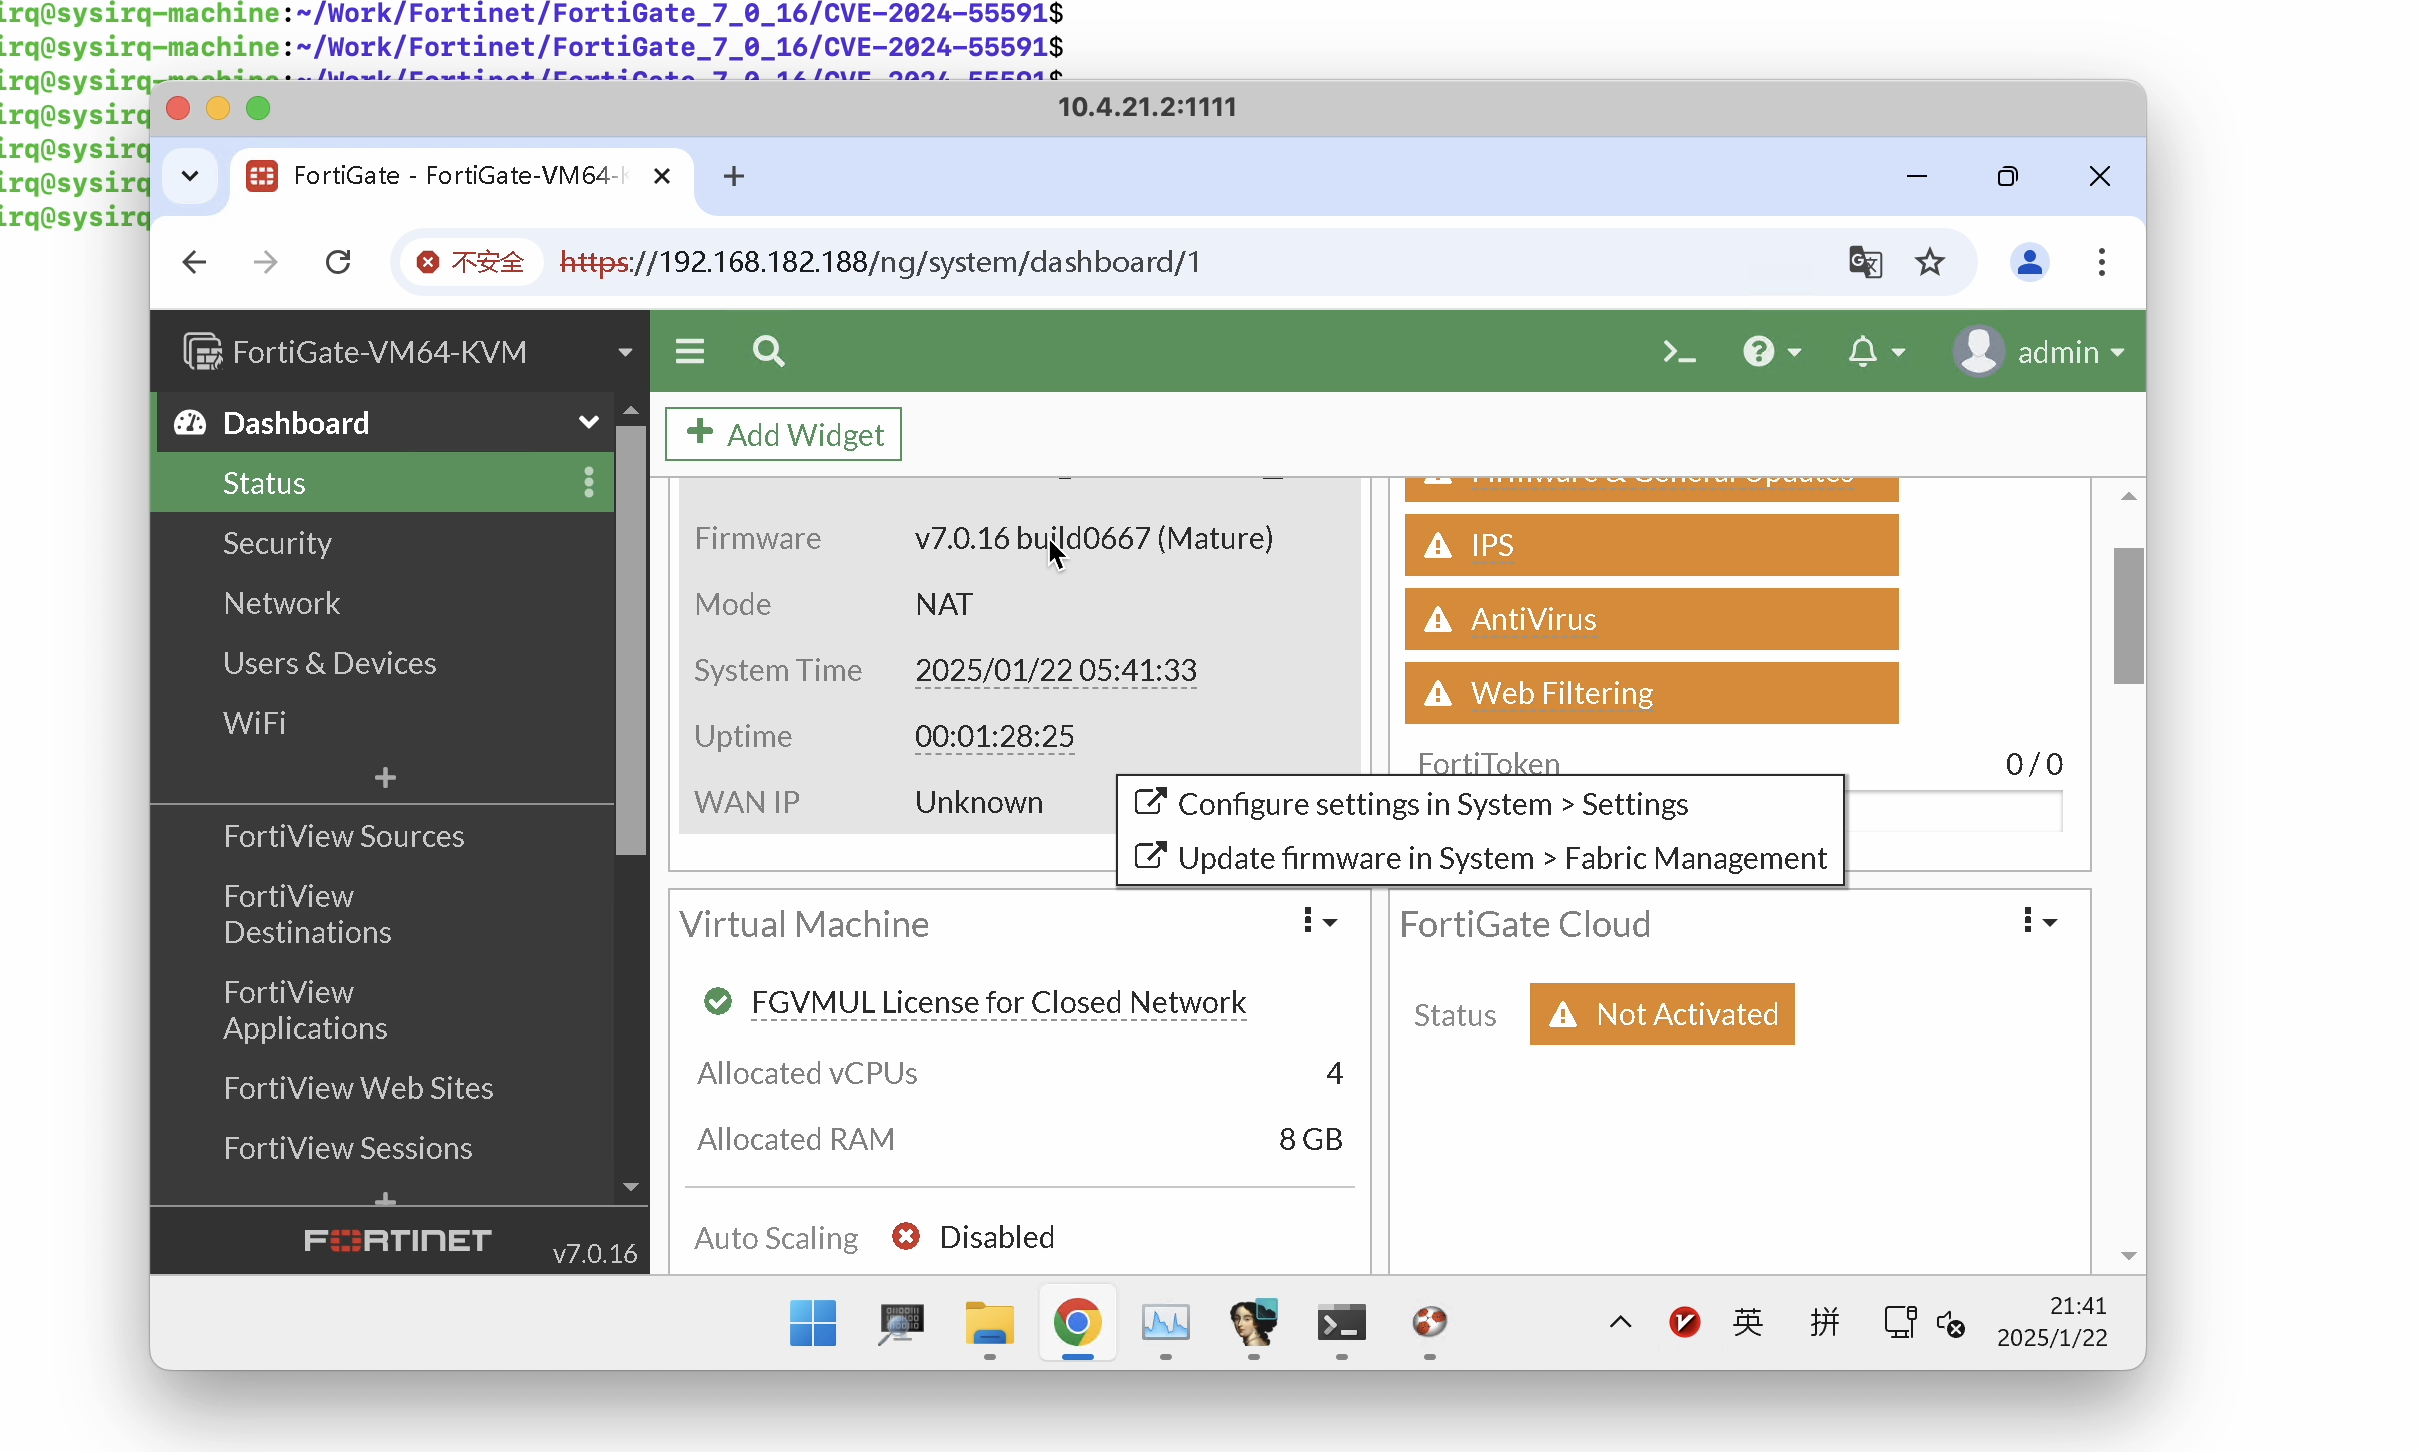
exploitationlateral-movementweb-application-exploitation+3
51 anno fa
fortios-auth-bypass-exploit-CVE-2024-55591 preview

fortios-auth-bypass-exploit-CVE-2024-55591

GitHubsysirq/fortios-auth-bypass-exploit-cve-2024-55591

Exploit Python per CVE-2024-55591, che bypassa l'autenticazione FortiOS per eseguire comandi remoti su dispositivi FortiGate e FortiProxy vulnerabili.
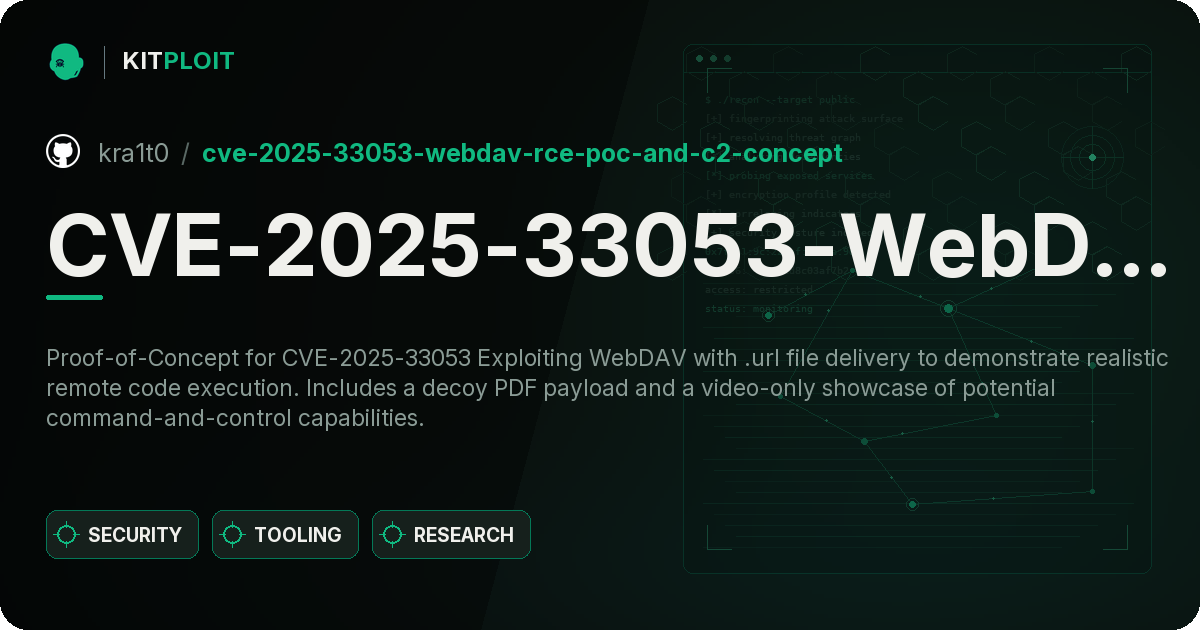
authentication-authorizationvulnerability-analysisexploitation+3
31 anno fa
CVE-2025-33053-WebDAV-RCE-PoC-and-C2-Concept preview

CVE-2025-33053-WebDAV-RCE-PoC-and-C2-Concept

GitHubkra1t0/cve-2025-33053-webdav-rce-poc-and-c2-concept

Prova di concetto per CVE-2025-33053: sfruttamento di WebDAV con consegna di file .url per dimostrare un'esecuzione remota di codice realistica.…

vulnerability-analysisexploitationweb-security+5
31 anno fa
CVE-2024-47533 preview

CVE-2024-47533

GitHubbaph00met/cve-2024-47533

CVE-2024-47533: Bypass dell'autenticazione ed esecuzione di codice in Cobbler
authentication-authorizationexploitationweb-application-exploitation+3
31 anno fa
CVE-2024-48705 preview

CVE-2024-48705

GitHubl41kaa/cve-2024-48705

Wavlink AC1200 con versioni del firmware M32A3_V1410_230602 e M32A3_V1410_240222 è vulnerabile a un'iniezione di comandi post-autenticazione durante…
embedded-systems-securityiot-securityvulnerability-analysis+7
21 anno fa
Fast-CVE-2022-22965 preview

Fast-CVE-2022-22965

GitHubiloveflag/fast-cve-2022-22965

Strumento di rilevamento grafico per CVE-2022-22965 (Spring4Shell) con generazione di reverse shell con un clic, esecuzione di comandi e adattamento…

vulnerability-scannerspayload-generationexploitation+3
43 anni fa
cve-2019-14514 preview

cve-2019-14514

GitHubseqred-s-a/cve-2019-14514

Esecuzione di codice remoto in Microvirt MEmu
android-securityvulnerability-analysisexploitation+3
36 anni fa
SUNBURST preview

SUNBURST

GitHubmalwaremorghulis/sunburst

Rilevamento della C2 Stage-1 di SUNBURST tramite entropia di Shannon
network-securitymalware-analysiscommand-and-control+3
33 anni fa
CVE-2026-21962 preview

CVE-2026-21962

GitHubthumpbo/cve-2026-21962

Script di exploit per CVE-2026-21962, che consente l'esecuzione remota di comandi su server web vulnerabili con modalità singolo target, batch e…
vulnerability-scannersexploitationweb-application-exploitation+2
29 mesi fa
CVE-2024-38472 preview

CVE-2024-38472

GitHubabdurahmon3236/cve-2024-38472

# Modulo Metasploit che sfrutta la SSRF di Apache HTTP Server (CVE-2024-38472) su Windows per raggiungere servizi interni e ottenere l'esecuzione…
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+6
42 anni fa
CVE-2026-93958 preview

CVE-2026-93958

GitHubhackspeak/cve-2026-93958

PoC di command injection autenticato per D-Link R95/BE9500 DHMAPI SetTimeSettings, che consente RCE come root tramite backtick injection su…

embedded-systems-securityiot-securityvulnerability-analysis+7
21 mese fa
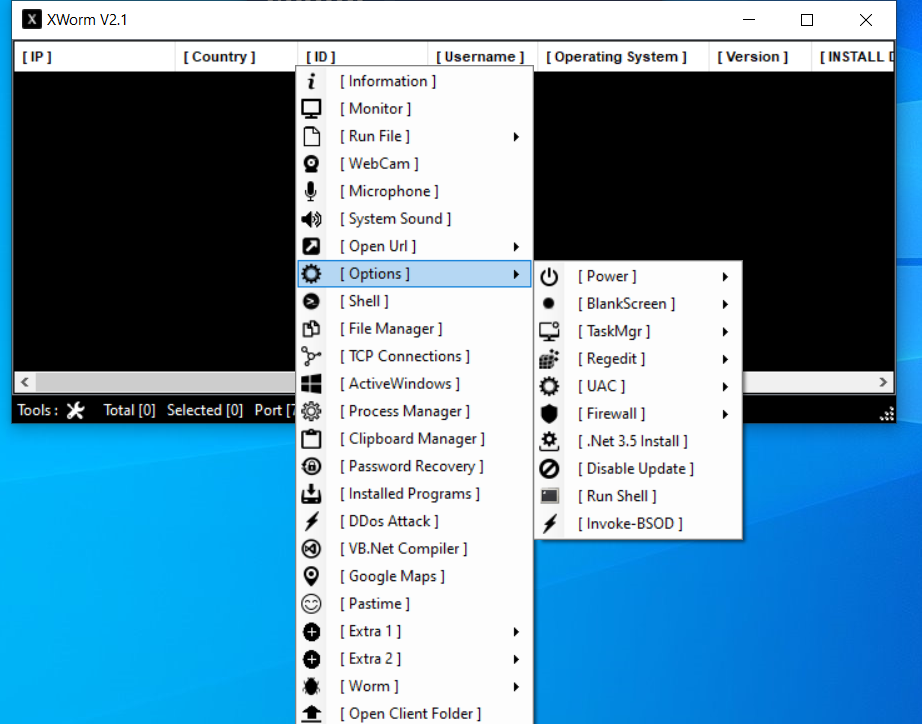
Xworm RAT preview

Xworm RAT

GitLabmanturever/xworm-rat

⭐️Il famoso XWorm RAT, versione 2.1. Solo a scopo educativo.

password-crackingphishing-toolsprivilege-escalation+8
35 mesi fa
Precedente1…808182…100Successivo






