
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 gildasio/wshlient
Uno strumento semplice per interagire con web shell e vulnerabilità di command injection.
 alcaparra/cve-2022-1292
CVE-2022-1292 Vulnerabilità di c_rehash in OpenSSL - POC
 cipher-attack/chimera
Iniettore di payload ed emulatore HID per Android come Hak5 e rubber ducky
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina Un Click
 kira2040k/redbloodc2
Server command-and-control in Node.js con generazione di payload FUD, comunicazione crittografata, gestione delle sessioni e moduli per…
 saneki/cve-2025-49844
Prova di concetto per CVE-2025-49844
 nccgroup/async-pico-hub
Async PICO Hub è un framework in fase di sviluppo per estendere Cobalt Strike con monitoraggio personalizzato degli eventi e BOF asincroni in-process
 jas502n/cve-2019-20197
Exploit proof-of-concept per la vulnerabilità di esecuzione remota di comandi di Nagios XI (CVE-2019-20197) con payload e modello di richiesta Burp…
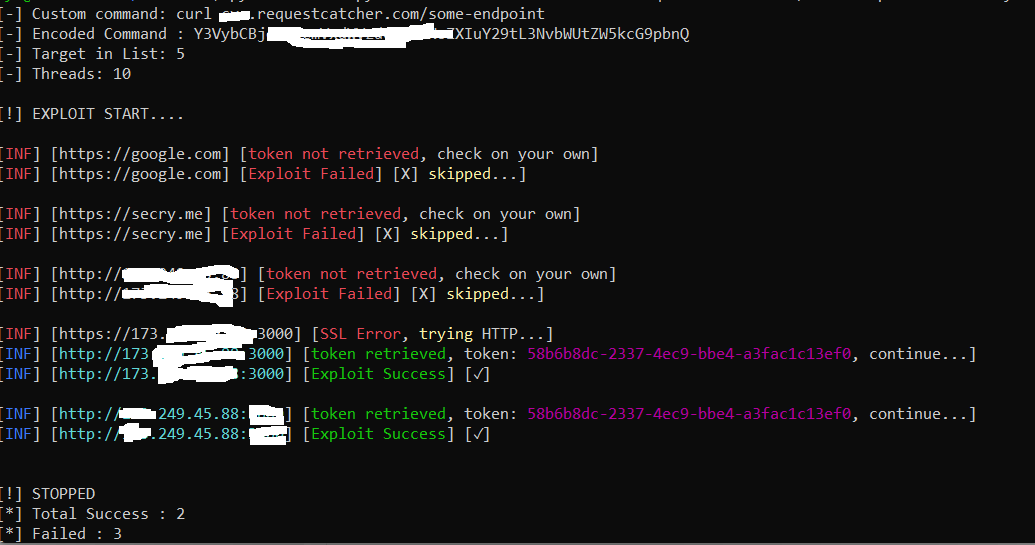 robotmikhro/cve-2023-38646
Strumenti automatici per l'exploit di Metabase noto come CVE-2023-38646
 secarmalabs/indushell
PoC C&C per il malware Industroyer
 jssngc/harpytools
Toolkit automatizzato per post-exploitation di Active Directory per estrazione di ticket Kerberos, attacchi di relay NTLM e movimento laterale…
 mcipekci/wp2shell
PoC di RCE pre-autenticazione per il core di WordPress — combina CVE-2026-63030 (desync route-confusion REST /batch/v1) con CVE-2026-60137 (SQLi…
 advanced-threat-research/netllix
Un progetto creato con l'obiettivo di emulare e testare l'esfiltrazione di dati su diversi protocolli di rete.
 withdk/pulse-gosecure-rce-poc
Strumento per testare l'esistenza di CVE-2020-8218
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Analisi di reverse engineering del RAT PureRAT che abusa di msbuild.exe, estraendo l'infrastruttura C2, le API di evasione .NET, la manipolazione del…
 iterat0r/cnaemulator
Ambiente di emulazione e testing standalone per Cobalt Strike Aggressor Scripts (.cna) che convalida la sintassi, simula le API di Beacon ed esegue…
 immersive-labs-sec/cve-2021-25281
Concatenare CVE-2021-25281 e CVE-2021-25282 per sfruttare SaltStack
 truekas/ls-poc
Proof-of-concept exploit per CVE-2026-30368, che dimostra il bypass dell'autenticazione in Lightspeed Classroom per controllare i dispositivi degli…








