
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/kira2040k/redbloodc2
Strumenti di PhishingStrumenti di Crittografia/DecrittografiaGenerazione di PayloadMeccanismi di PersistenzaEsfiltrazione DatiPost-ExploitCommand and ControlRed Teaming
GitHubkira2040k/redbloodc2

RedbloodC2

Server command-and-control in Node.js con generazione di payload FUD, comunicazione crittografata, gestione delle sessioni e moduli per l'esfiltrazione dei dati e la persistenza su Windows.

Vedi Repository
294613 anni faRevisionato da Kitploit
Condividi

Versione pubblica di Redblood C2

Questo è un semplice server di comando e controllo per gestire sessioni e le tue vittime 

installazione

$ git clone https://github.com/kira2040k/RedbloodC2.git
$ cd RedbloodC2
$ npm install
$ node server.js

Utilizzo

Dopo aver installato node.js e tutti i moduli da npm 

esegui:
node server.js 

Ora visita http://localhost/

username: admin
password: admin


Caratteristicapresente
FUD windows reverse shell 🐞✔️
pannello admin 🛑✔️
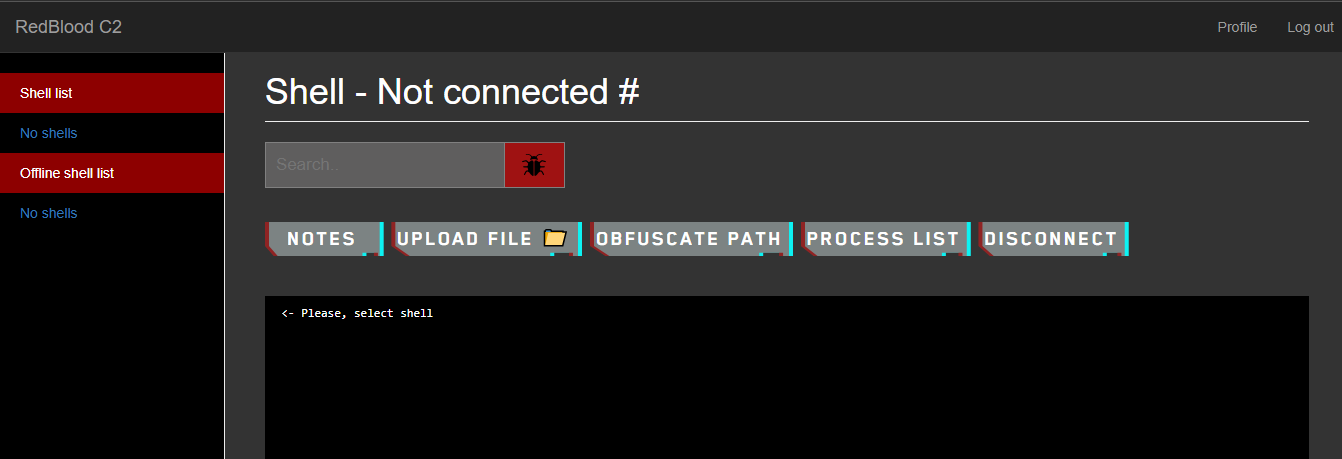
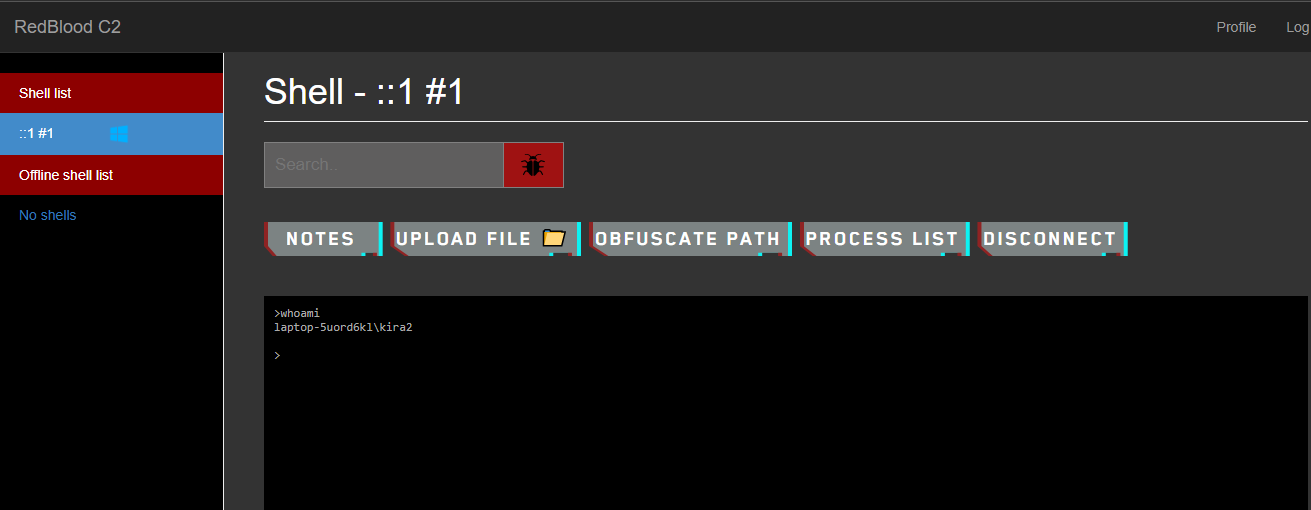
interfaccia web 📱✔️
payload FUD powershell 🐞✔️
macro FUD 🐞✔️
altri tipi di malware FUD 🐞✔️
comandi automatici 🤖✔️
crittografa comunicazione 🔐✔️
blocca connessioni VPN e Tor 🧅✔️
gestisci utenti e sessioni 📃✔️
grafico sessioni 📊❌
shell FUD AutoIt✔️
comandi all'avvio della connessione✔️
note e offusca percorso✔️
reverse shell http/s✔️

Nuove funzionalità:

  • Nuova interfaccia utente
  • payload http/https
  • macro FUD
  • payload nim, golang, C# e PowerShell
  • FUD http/https PowerShell
  • gestisci sessioni
  • admin e utenti
  • elenco processi
  • carica e scarica file
  • rileva sistema operativo
  • aggiungi parole chiave dei moduli
    • kiraRandomstr: genera stringa casuale
    • kiraRandomint: genera numero casuale
  • aggiungi più moduli
    • moduli browser
    • moduli di esfiltrazione dati
    • moduli di persistenza Windows
  • l'utente può accedere a sessioni limitate scelte dall'admin

note:

Puoi modificare config.js per controllare il tuo C2.

Cambia la password dell'account admin e nel file .env aggiungi la tua chiave API ipdata.

cambia il token nel file .env

$ node 
> crypto.randomBytes(64).toString('hex');
dac771b25290f7a54ff628bdfc9a7e0de879d178a331b16cb65e7199b9d7ce2b7afb30f406415f3852704a0decba68a5c4859a81d29ee680e6427939fd8d99a2
Documentazione


Screenshots


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    285

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






