
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 attl4s/freemetsrvloader
Fork di freeBokuLoader che mira e libera il pacchetto DLL riflessiva iniziale di Metsrv
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 preludeorg/cua-kit
Strumenti per attaccare agenti di Computer Use
 duy-31/cve-2023-46805_cve-2024-21887
Una vulnerabilità di bypass dell'autenticazione nel componente web di Ivanti ICS 9.x, 22.x e Ivanti Policy Secure consente a un attaccante remoto di…
 advancedhacker101/android-c-sharp-rat-server
Questo è un plugin per il server c# R.A.T che fornisce un'estensione ai sistemi telefonici basati su Android.
 persistent-security/hermes-the-messenger
Una PoC per ottenere persistenza tramite notifiche push su Windows
 mythicc2profiles/httpx
Configurabile, guidato dalla community, profilo C2 HTTP
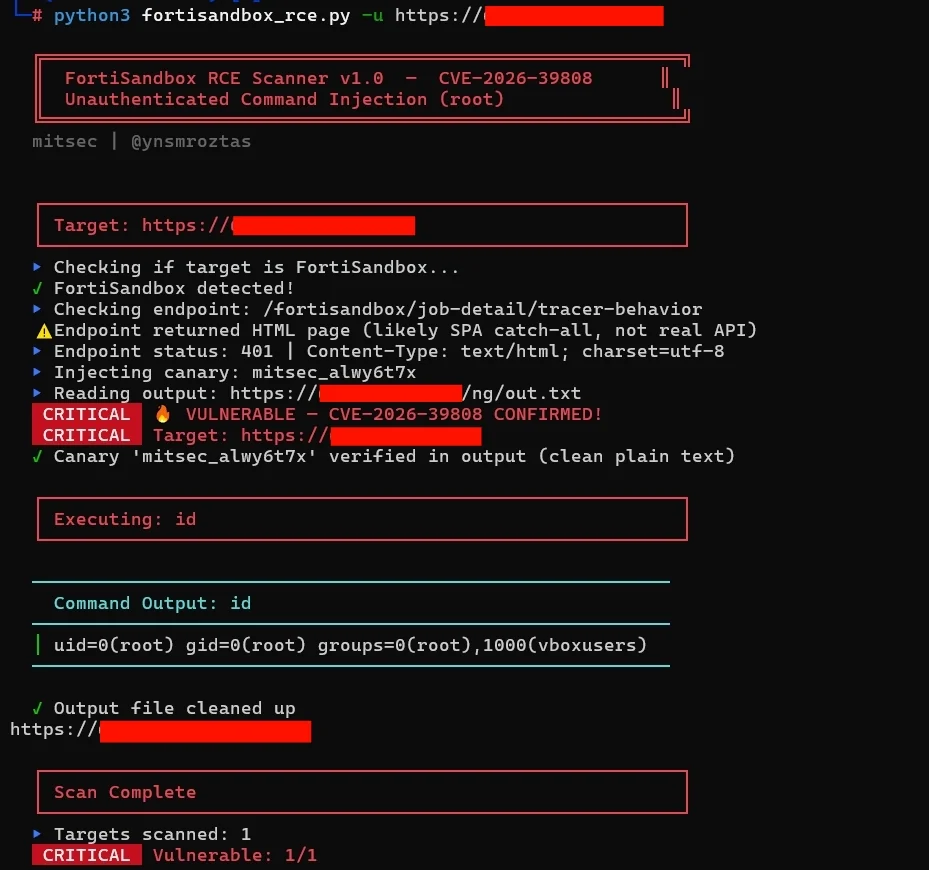 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Scanner RCE non autenticato per FortiSandbox CVE-2026-39808 con verifica basata su canary, esecuzione di comandi e integrazione pipeline per…
 tarantula-team/cve-2019-12949
CVE-2019-12949
 kljunowsky/cve-2024-27348
Exploit proof-of-concept per l'esecuzione remota di codice non autenticata nel server Apache HugeGraph tramite iniezione Groovy. Supporta…
 dsnezhkov/octohook
Tunnel per webhook Git per C2
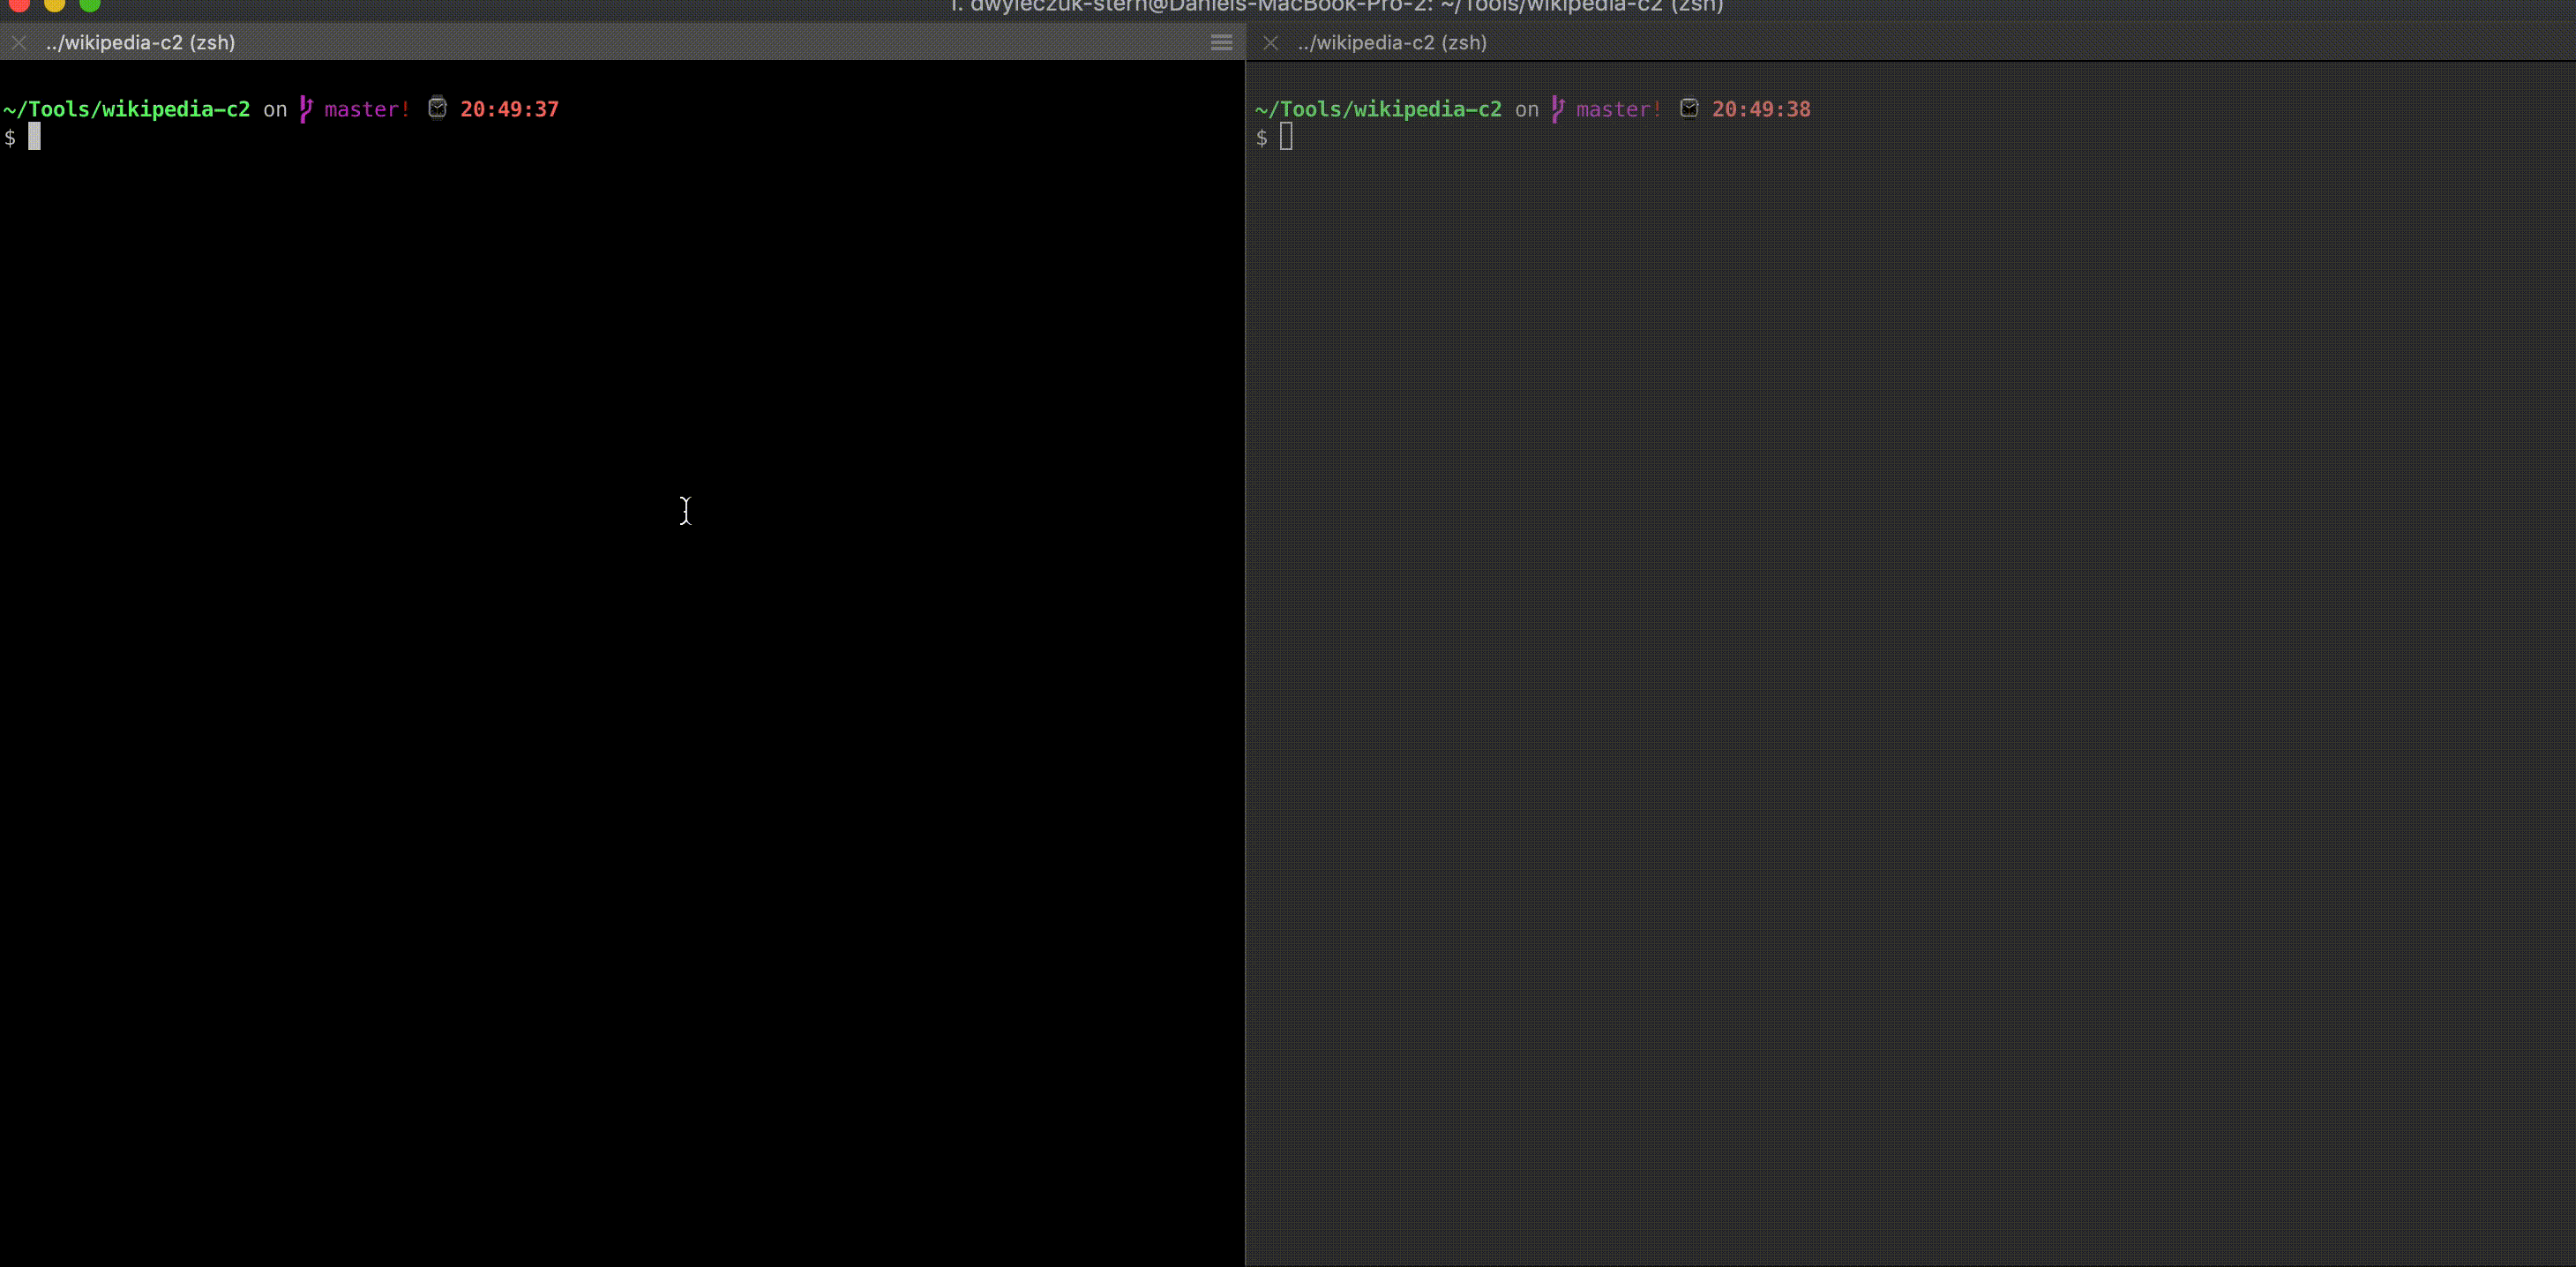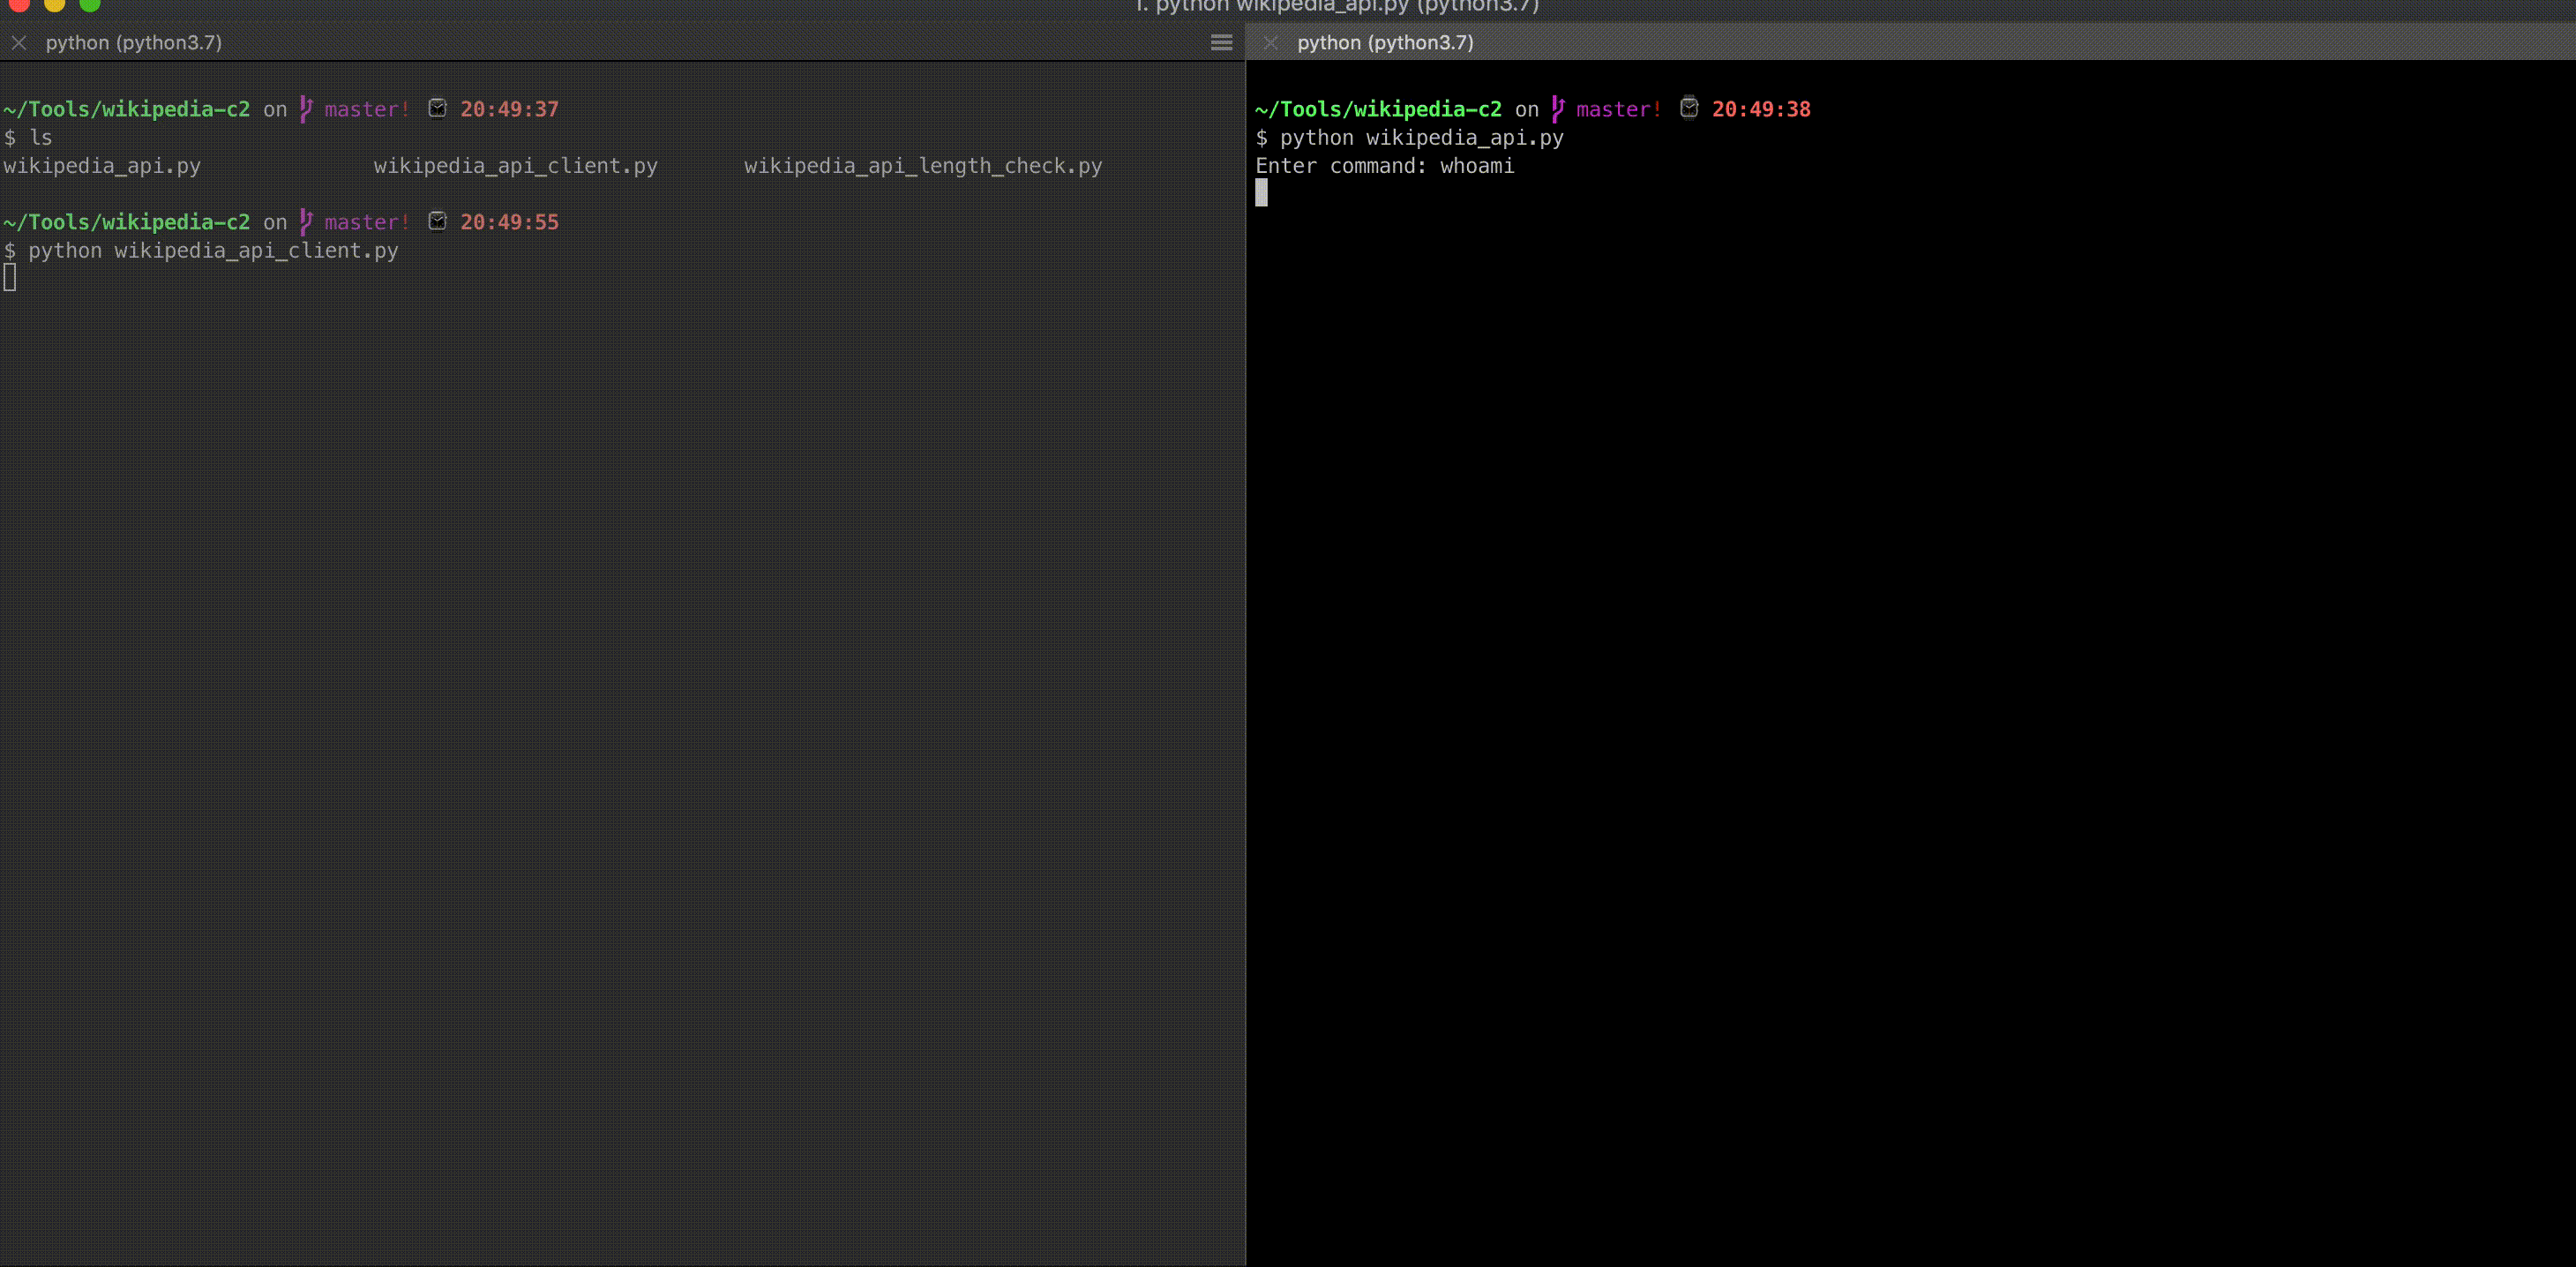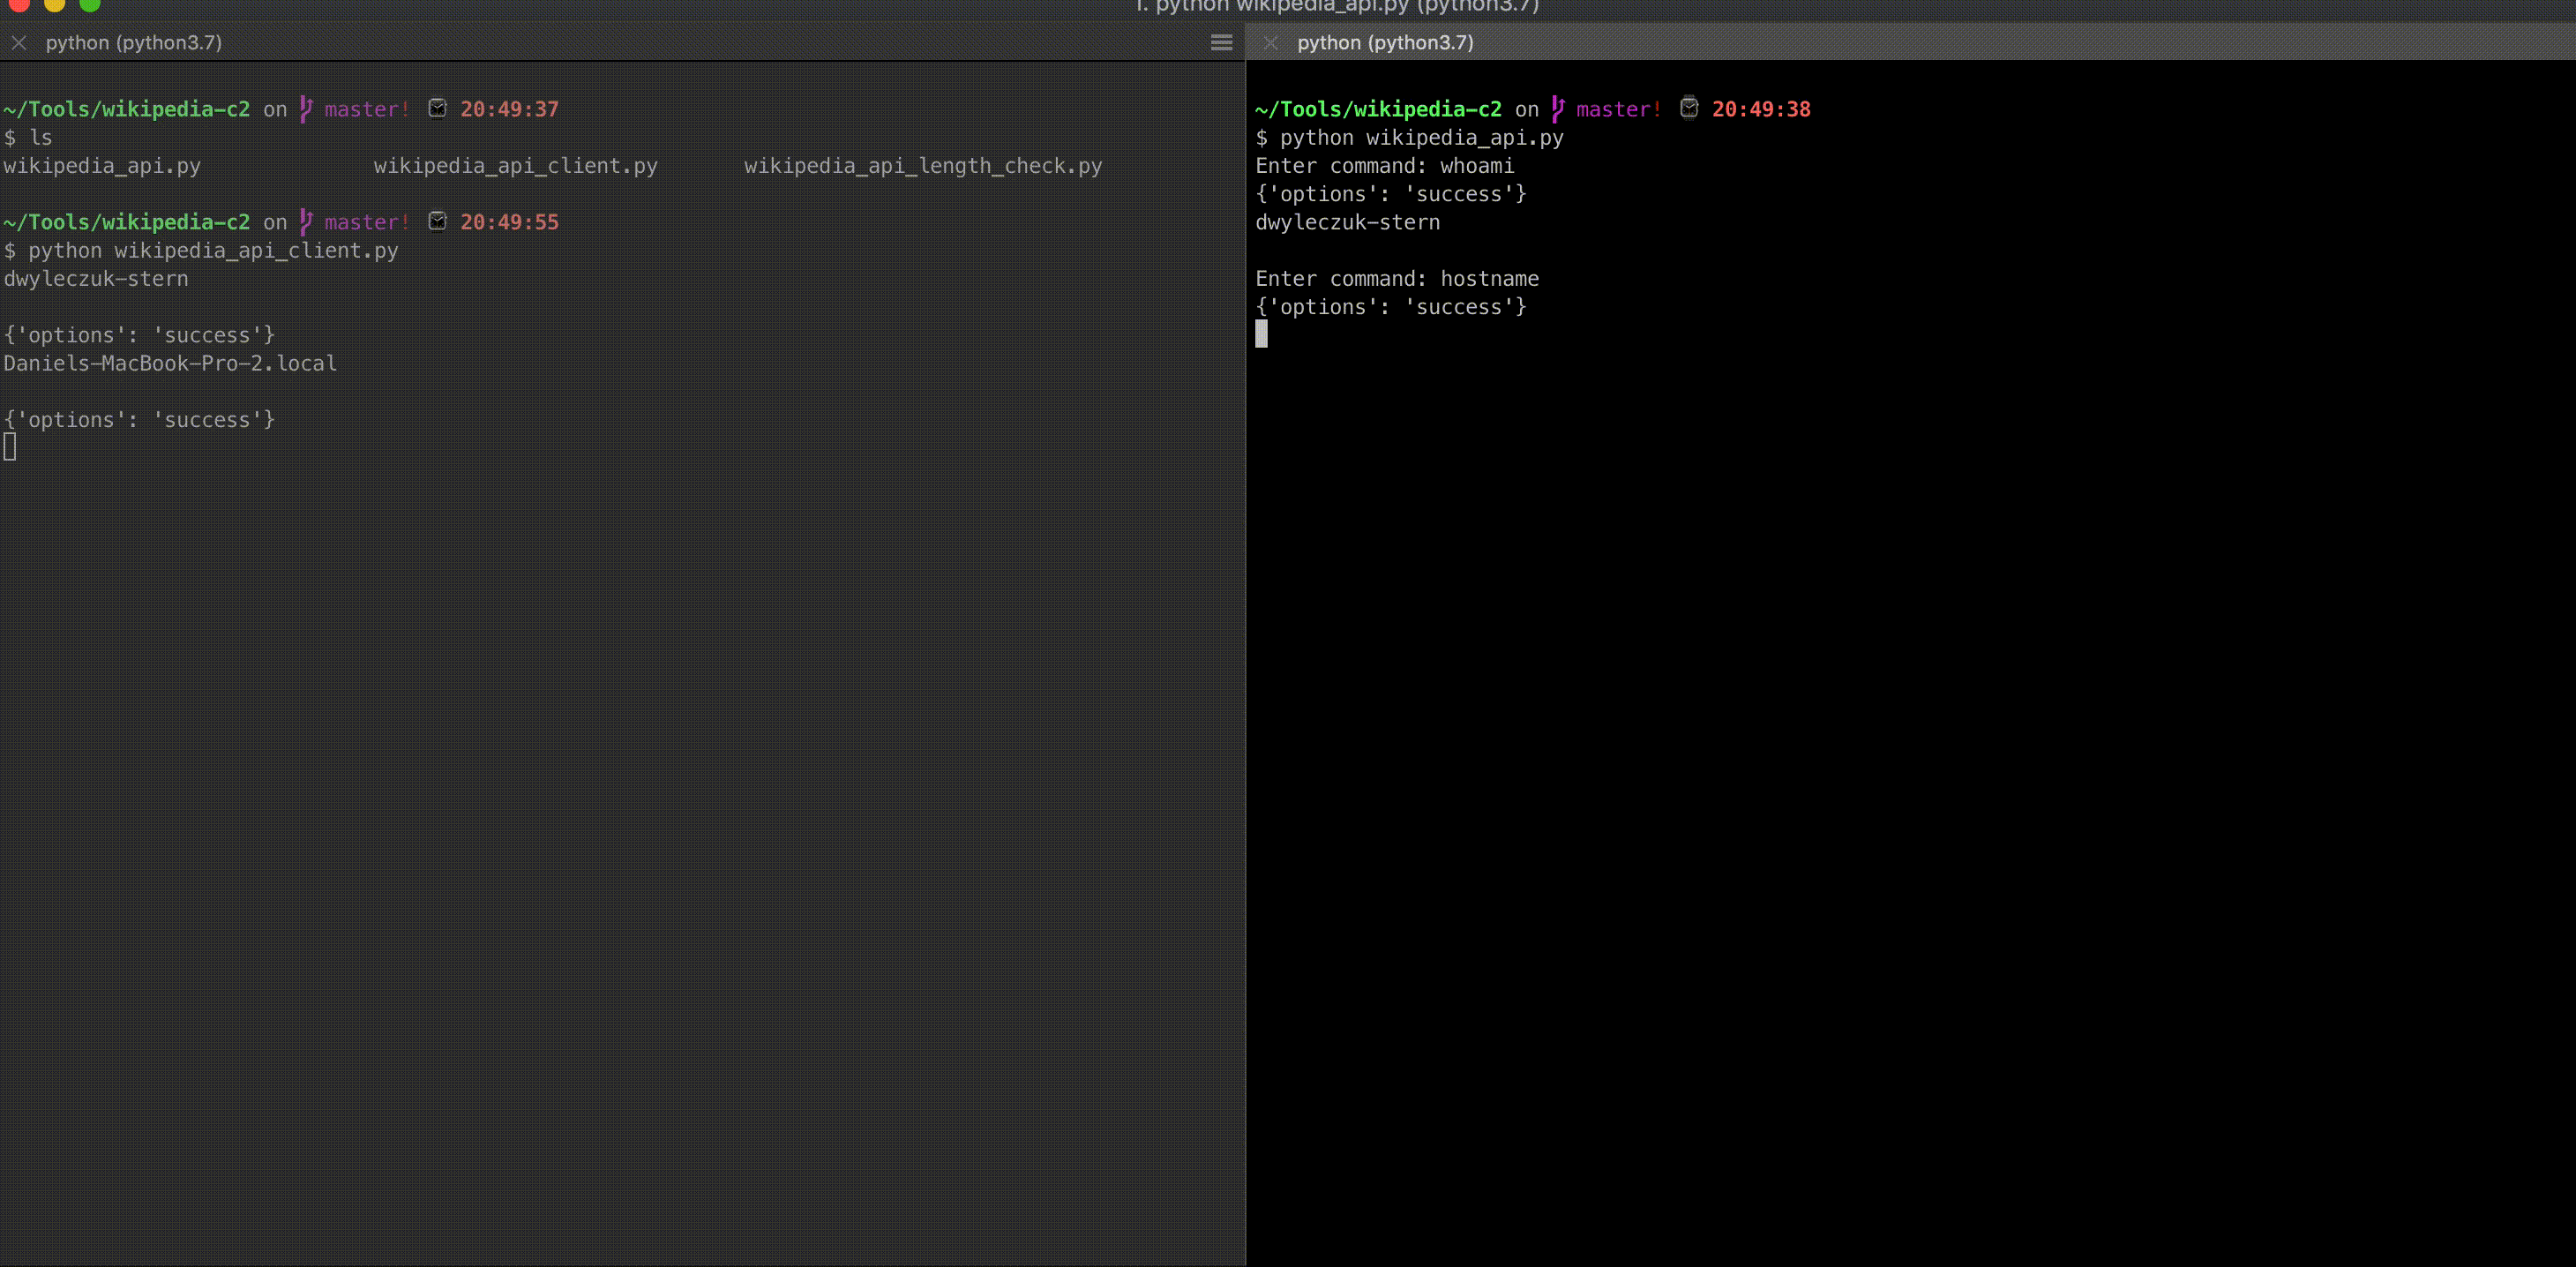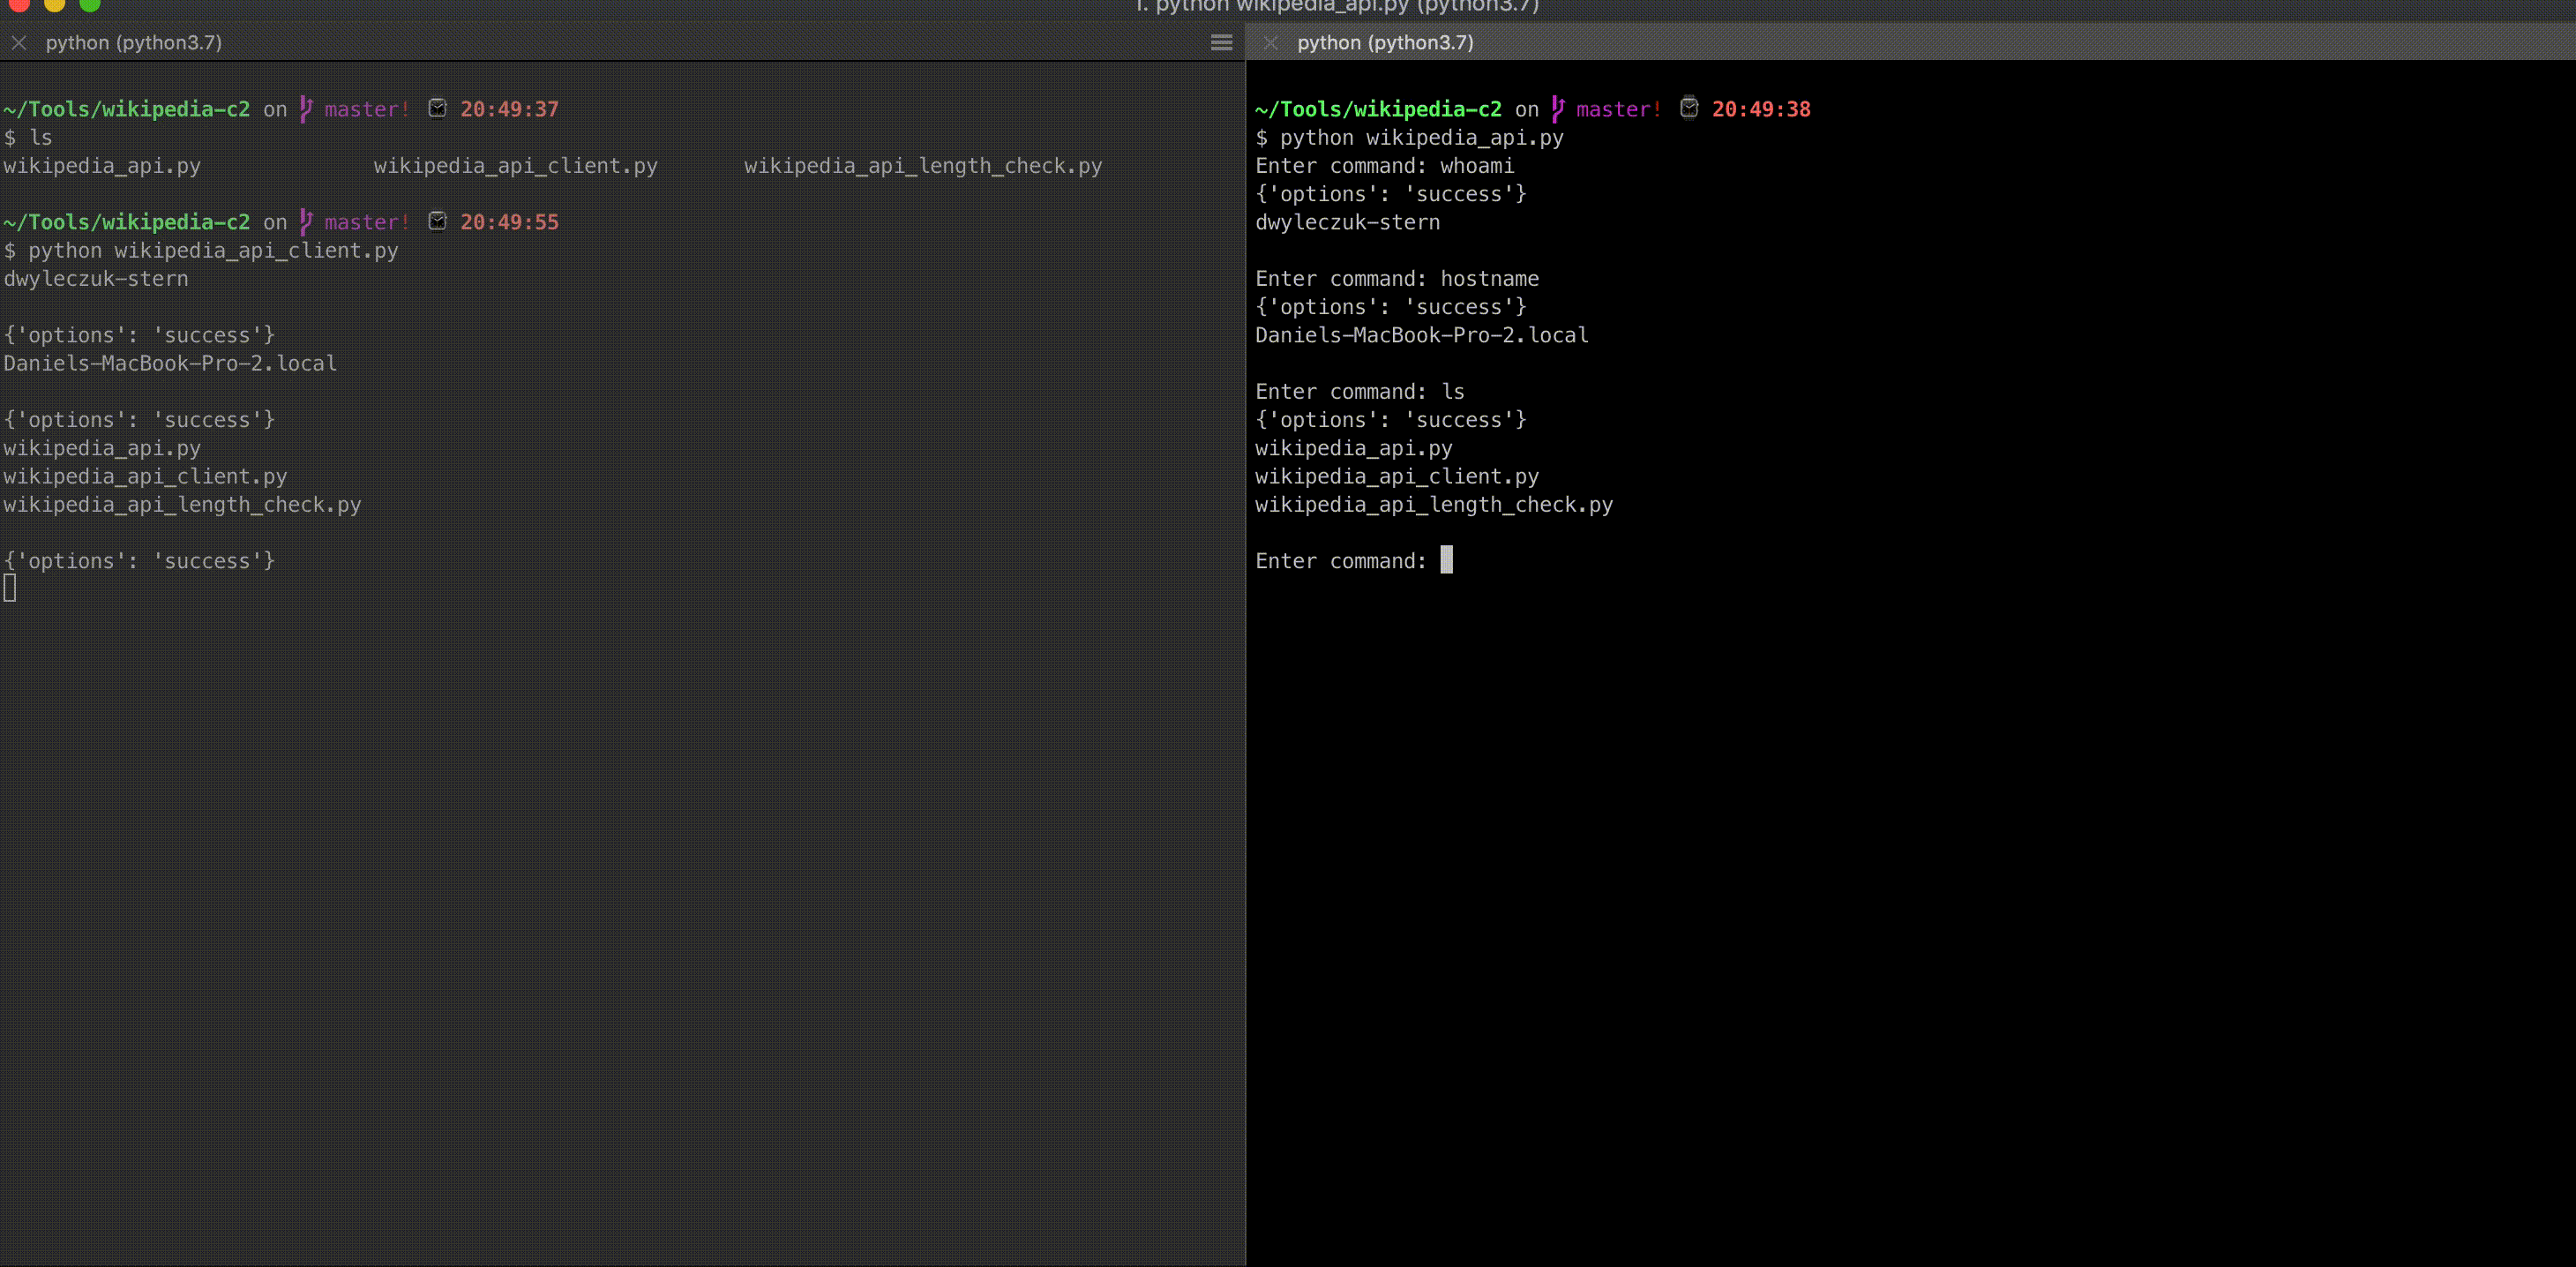 daniel-infosec/wikipedia-c2
POC per l'utilizzo dell'API di Wikipedia per Command and Control
 maldevel/dicerosbicornis
Un backdoor Windows completo che utilizza la posta elettronica come server C&C.
 milo2012/cve-2020-14882
CVE-2020-14882

 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Shell interattiva (HTTP hijack + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
Uno strumento di penetration testing per testare le CVE-2024-4577 e CVE-2024-8926.








