
 #1
Framework C2, redirector, listener e strumenti di infrastruttura di comando.
Raccomandato da Kitploit

 tevora-threat/rt_redirectors
Ruolo Ansible per configurare redirector per il C2 del red team
 benjaminhays/cve-2022-36804-poc-exploit
Exploit PoC abbastanza affidabile per CVE-2022-36804 (Iniezione di comandi critica in BitBucket)
 k8gege/cve-2021-40444
Toolkit di exploit per CVE-2021-40444 MSHTML esecuzione remota di codice, con generazione di payload DLL, creazione di documenti Office e moduli di…
 gryfman/dlpwn
Strumento Red Team per l'esfiltrazione di file nascosta tramite trasmissione audio Bluetooth, codificando dati binari in segnali FLAC per bypassare i…
 whispergate/lldp
Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…
 haxrob/bpfdoor-controller-source
Codice sorgente per un controller backdoor BPFDoor che supporta canali di comunicazione occulti TCP, UDP, ICMP e HTTPS con attivazione tramite magic…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Scanner RCE non autenticato multi-target per CVE-2025-34085 che colpisce il plugin WordPress Simple File List. Carica, rinomina e attiva webshell PHP…
 octoberfest7/aggressor_snippets
Una raccolta di piccoli snippet Aggressor casuali che non meritano un repository proprio
 90n45-d3v/bluebunny
Server C2 basato su BLE per Hak5 Bash Bunny che consente l'iniezione di comandi wireless, la consegna di payload e il controllo remoto tramite…
 shellkraft/ledger
Uno script aggressor che tiene traccia delle modifiche operative effettuate durante un engagement red team. Fornisce una traccia di audit completa di…
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce rilevamento di massa di vulnerabilità poc
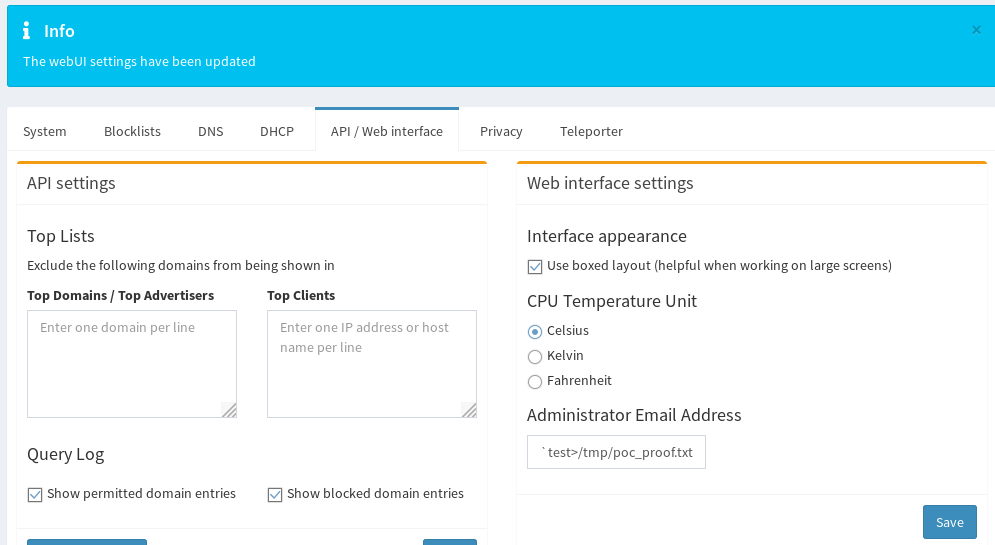 pr0tean/cve-2019-13051
Proof-of-concept exploit per Pi-Hole AdminLTE command injection (CVE-2019-13051) che consente l'accesso root remoto tramite l'iniezione nel campo…
 ap0dexme0/cve-2023-34960
Esegui con iniezione massiccia di comandi (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit per CVE-2024-0012 e CVE-2024-9474 che mira al bypass dell'autenticazione e all'iniezione di comandi autenticata nell'interfaccia web di…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Codice di: Tas9er
 jbaines-r7/overkill
QNAP N-Day (Probabilmente non CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Iniezione di comandi in modalità Appliance in F5 BIG-IP








