
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit

 drunkenshells/cve-2021-2471
PoC per CVE-2021-2471 - XXE in MySQL Connector/J
 nyameeeain/cve-2022-28171-poc
Exploit Python per CVE-2022-28171 che mira ai dispositivi Hikvision Hybrid SAN, automatizzando l'iniezione SQL cieca e l'iniezione di comandi per…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server esecuzione remota di codice (RCE) tramite chiave crittografica fissa
 motikan2010/cve-2023-6553-poc
Exploit proof-of-concept in Python per CVE-2023-6553, che dimostra l'esecuzione remota di codice non autenticata tramite catena di filtri PHP nel…
 barrersoftware/opencode-secure
# Fork di OpenCode con sicurezza irrobustita - Corregge CVE-2026-22812 (CVSS 8.8 RCE) che il progetto upstream rifiuta di patchare

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall (CVE-2020-0601) - PoC CVE-2020-0601, o comunemente nota come CurveBall, è una vulnerabilità in cui la firma dei certificati che utilizzano…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 pqcworld/pqaudit
Scansiona i codebase per crittografia vulnerabile ai quantistici. Rileva RSA, ECDSA, Ed25519, ECDH prima del Q-Day. Output CycloneDX CBOM + SARIF.
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - Caricamento arbitrario di file non autenticato
 smileostrich/text4shell-scanner
Scanner di vulnerabilità per CVE-2022-42889 (Text4Shell)
 zoly-zoly/cve-2025-3248
Analisi didattica e proof-of-concept per CVE-2025-3248, una vulnerabilità critica di code injection non autenticata in Langflow, inclusa la guida…
 suhanmen/sew
Inserisce e rileva watermark basati su stile e chiave nel codice Python, Java e C++ generato da LLM tramite riscrittura del CST, preservando la…
 nulldreams/cve-2017-16082
NodeJS + Postgres (Esecuzione remota di codice) 🛰
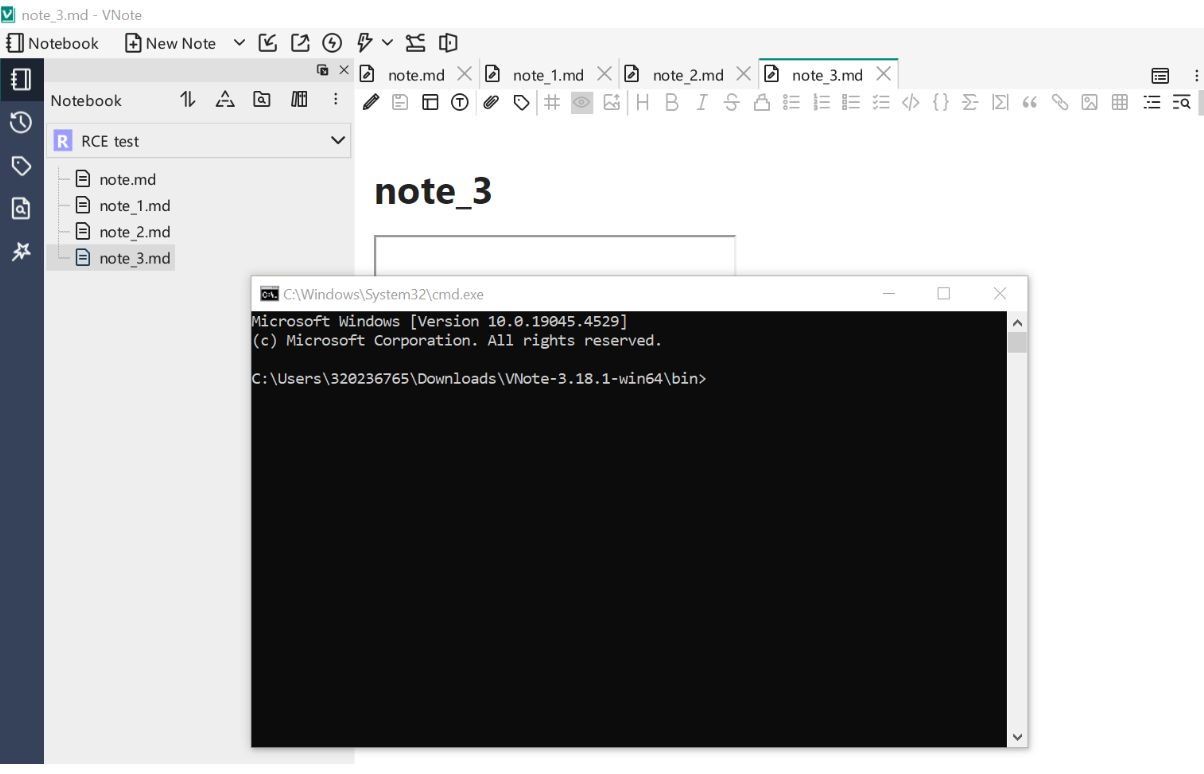 sh3bu/cve-2024-41662
Markdown XSS porta a RCE in VNote versione <=3.18.1
 rvzsec/cve-2023-46818
CVE-2023-46818 - Exploit PoC per iniezione di codice PHP in ISPConfig (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC








