
 #1
Strumenti per la valutazione, il test e la protezione degli ambienti cloud (AWS, Azure, GCP) e dei loro servizi.
Raccomandato da Kitploit
 chainguard-dev/melange
Compila il codice sorgente in pacchetti APK firmati e verificabili utilizzando pipeline dichiarative per Wolfi/Alpine, con emulazione QEMU…
 zupit/horusec
Horusec è uno strumento open source che migliora l'identificazione delle vulnerabilità nel tuo progetto con un solo comando.
 cyberark/skyark
SkyArk aiuta a scoprire, valutare e proteggere le entità più privilegiate in Azure e AWS.
 powerfulseal/powerfulseal
Un potente strumento di testing per cluster Kubernetes.
 airbnb/binaryalert
BinaryAlert: Rilevamento malware serverless, in tempo reale e retroattivo.
 nccgroup/pmapper
Uno strumento per valutare rapidamente le autorizzazioni IAM in AWS.
 mxrch/penglab
🐧 Abuso di Google Colab per il cracking di hash.
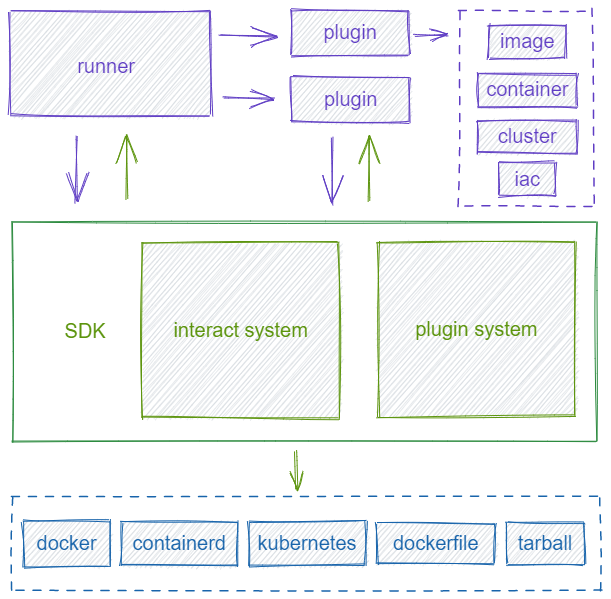 chaitin/veinmind-tools
veinmind-tools è un insieme di strumenti per la sicurezza dei contenitori sviluppato da Chaitin Technology, basato su veinmind-sdk.
 assetnote/blind-ssrf-chains
Un elenco esaustivo di tutti i possibili modi in cui puoi concatenare la tua vulnerabilità Blind SSRF
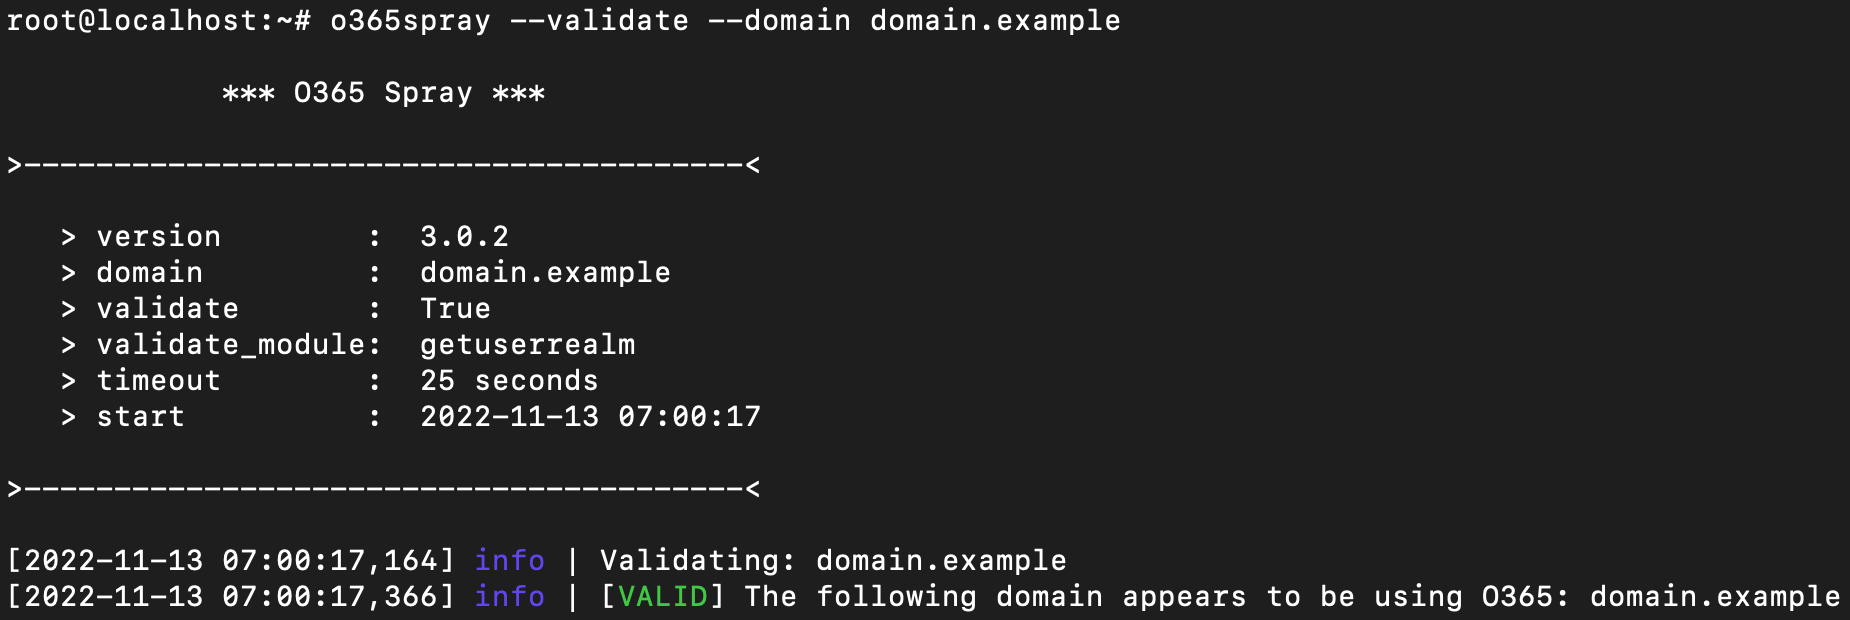 0xzdh/o365spray
Strumento per l'enumerazione degli username e il password spraying mirato a Microsoft O365.
 owasp/apts
OWASP Standard di Penetration Testing Autonomo
 paradigmxyz/iron-proxy
Un firewall di egress per carichi di lavoro non attendibili.
 cyberark/conjur
CyberArk Conjur protegge automaticamente i segreti utilizzati da utenti privilegiati e identità delle macchine.
 blessedrebus/krawl
Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità…
 mafifrizi/ares
Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli…
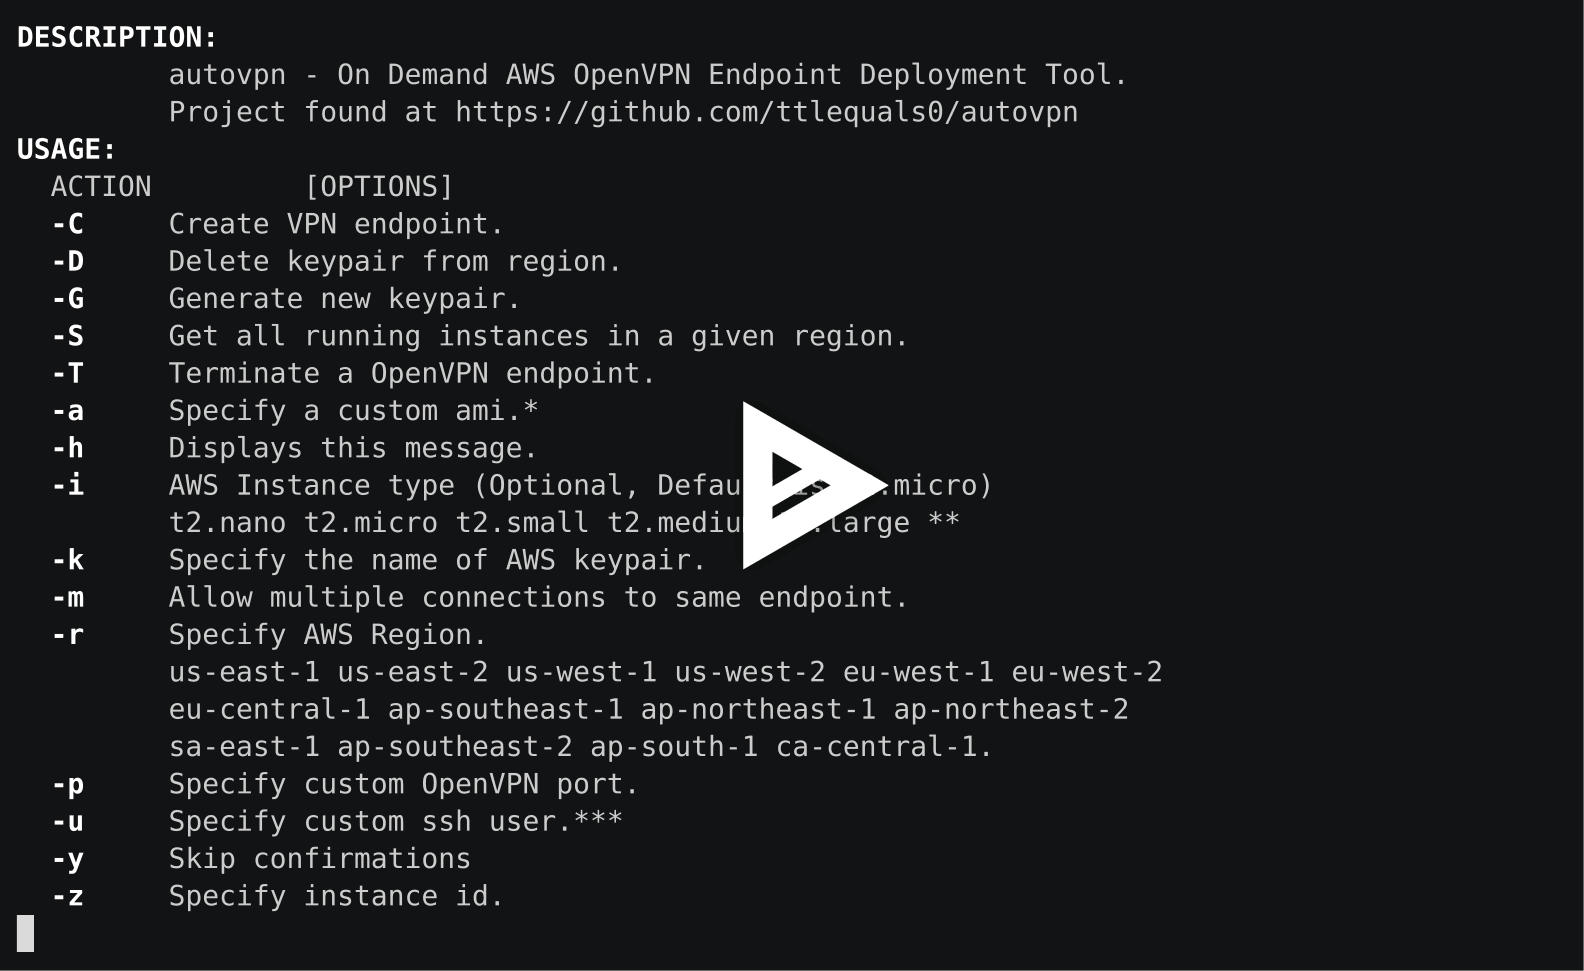 ttlequals0/autovpn
Crea endpoint OpenVPN usa e getta su richiesta su AWS.
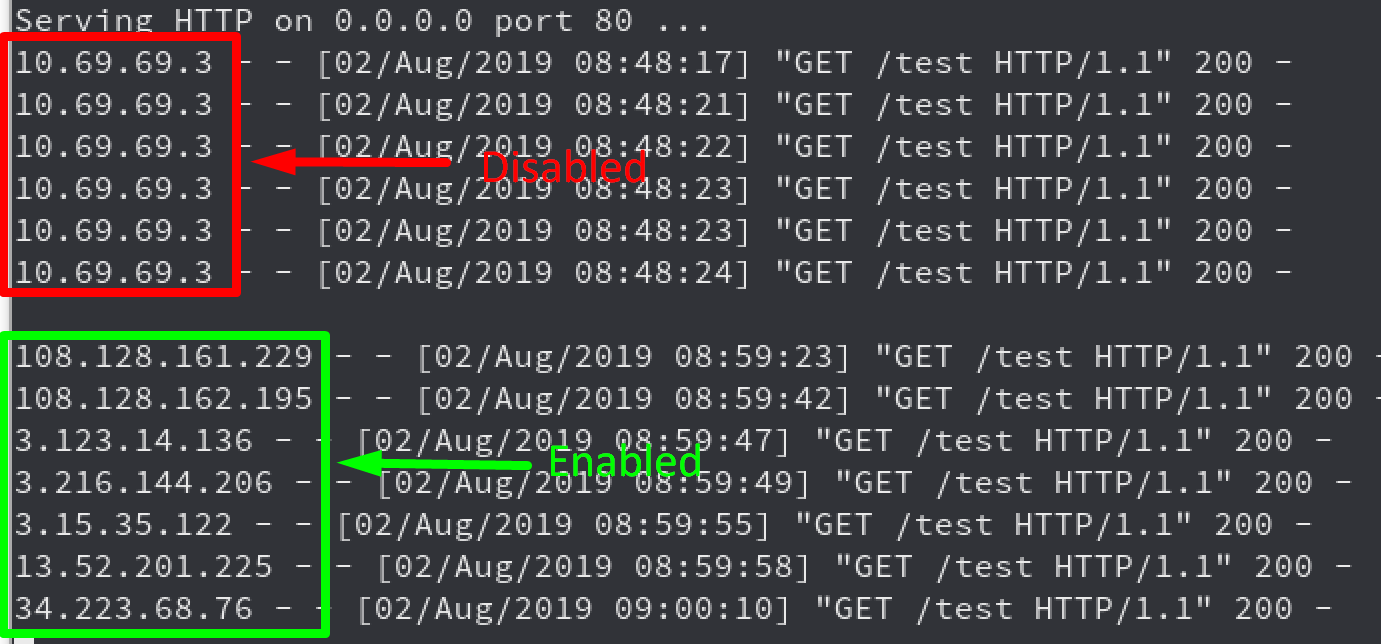 rhinosecuritylabs/iprotate_burp_extension
Estensione per Burp Suite che utilizza AWS API Gateway per ruotare il tuo IP a ogni richiesta.
 praetorian-inc/titus
Scanner di segreti ad alte prestazioni. CLI, libreria Go, estensione Burp Suite ed estensione Chrome. 487 regole di rilevamento con validazione delle…







