#1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit
 lightspin-tech/red-shadow
Scansiona le configurazioni AWS IAM per gli amministratori ombra rilevando politiche deny configurate in modo errato che non riescono a limitare le…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 t0pcyber/hawk
Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.
 oseguera12/cowrie-honeypot-digitalocean
Honeypot SSH/Telnet di media interazione costruito con Cowrie, Loki, Promtail e Grafana - provisionato su DigitalOcean tramite Terraform con una…
 zzugab/juice-shop-with-kubeadm-and-tf
Deploy automatico di OWASP Juice Shop su Kubernetes utilizzando kubeadm e Terraform, con scansione integrata delle vulnerabilità Trivy per pipeline…
 schroeder-sys/pantheon-souverainete
Infrastruttura cloud modulare, ridondante e 100% sovrana per affrancarsi dalle GAFAM. Guide tecniche, architettura Zero-Trust e crittografia interna…
 fer1035_terraform/modules/terraform-aws-security-group
Modulo Terraform per gestire i gruppi di sicurezza AWS. Attualmente, le regole di ingresso e uscita supportano input IPv4, IPv6 e ID del gruppo di…
 qmadev/tf-mythic-azure
Distribuire automaticamente Mythic C2 in Azure utilizzando Terraform
 dev-sec/ansible-ssh-hardening
Questo ruolo Ansible fornisce numerose configurazioni SSH relative alla sicurezza, offrendo una protezione di base a tutto tondo.
 azuread/azure-ad-incident-response-powershell-module
Il modulo PowerShell Azure Active Directory Incident Response fornisce una serie di strumenti, sviluppati dall'Azure Active Directory Product Group…
 netwrix/pingcastlecloud
Programma di audit per AzureAD
 mandiant/azure_workshop
Laboratorio Azure vulnerabile by design distribuibile con Terraform, con percorsi di attacco realistici e misconfigurazioni comuni per esercitarsi…
 rossengeorgiev/salt-security-backports
Backport di sicurezza di Salt per CVE-2020-11651 e CVE-2020-11652
 puppetlabs-toy-chest/puppetlabs-cve20113872
Modulo Puppet per aiutare a correggere e migrare una distribuzione Puppet (CVE-2011-3872)
 npm/ansible-bashpocalypse
Patch per CVE-2014-6271
 kubernetes/ingress-nginx
Ingress NGINX Controller per Kubernetes
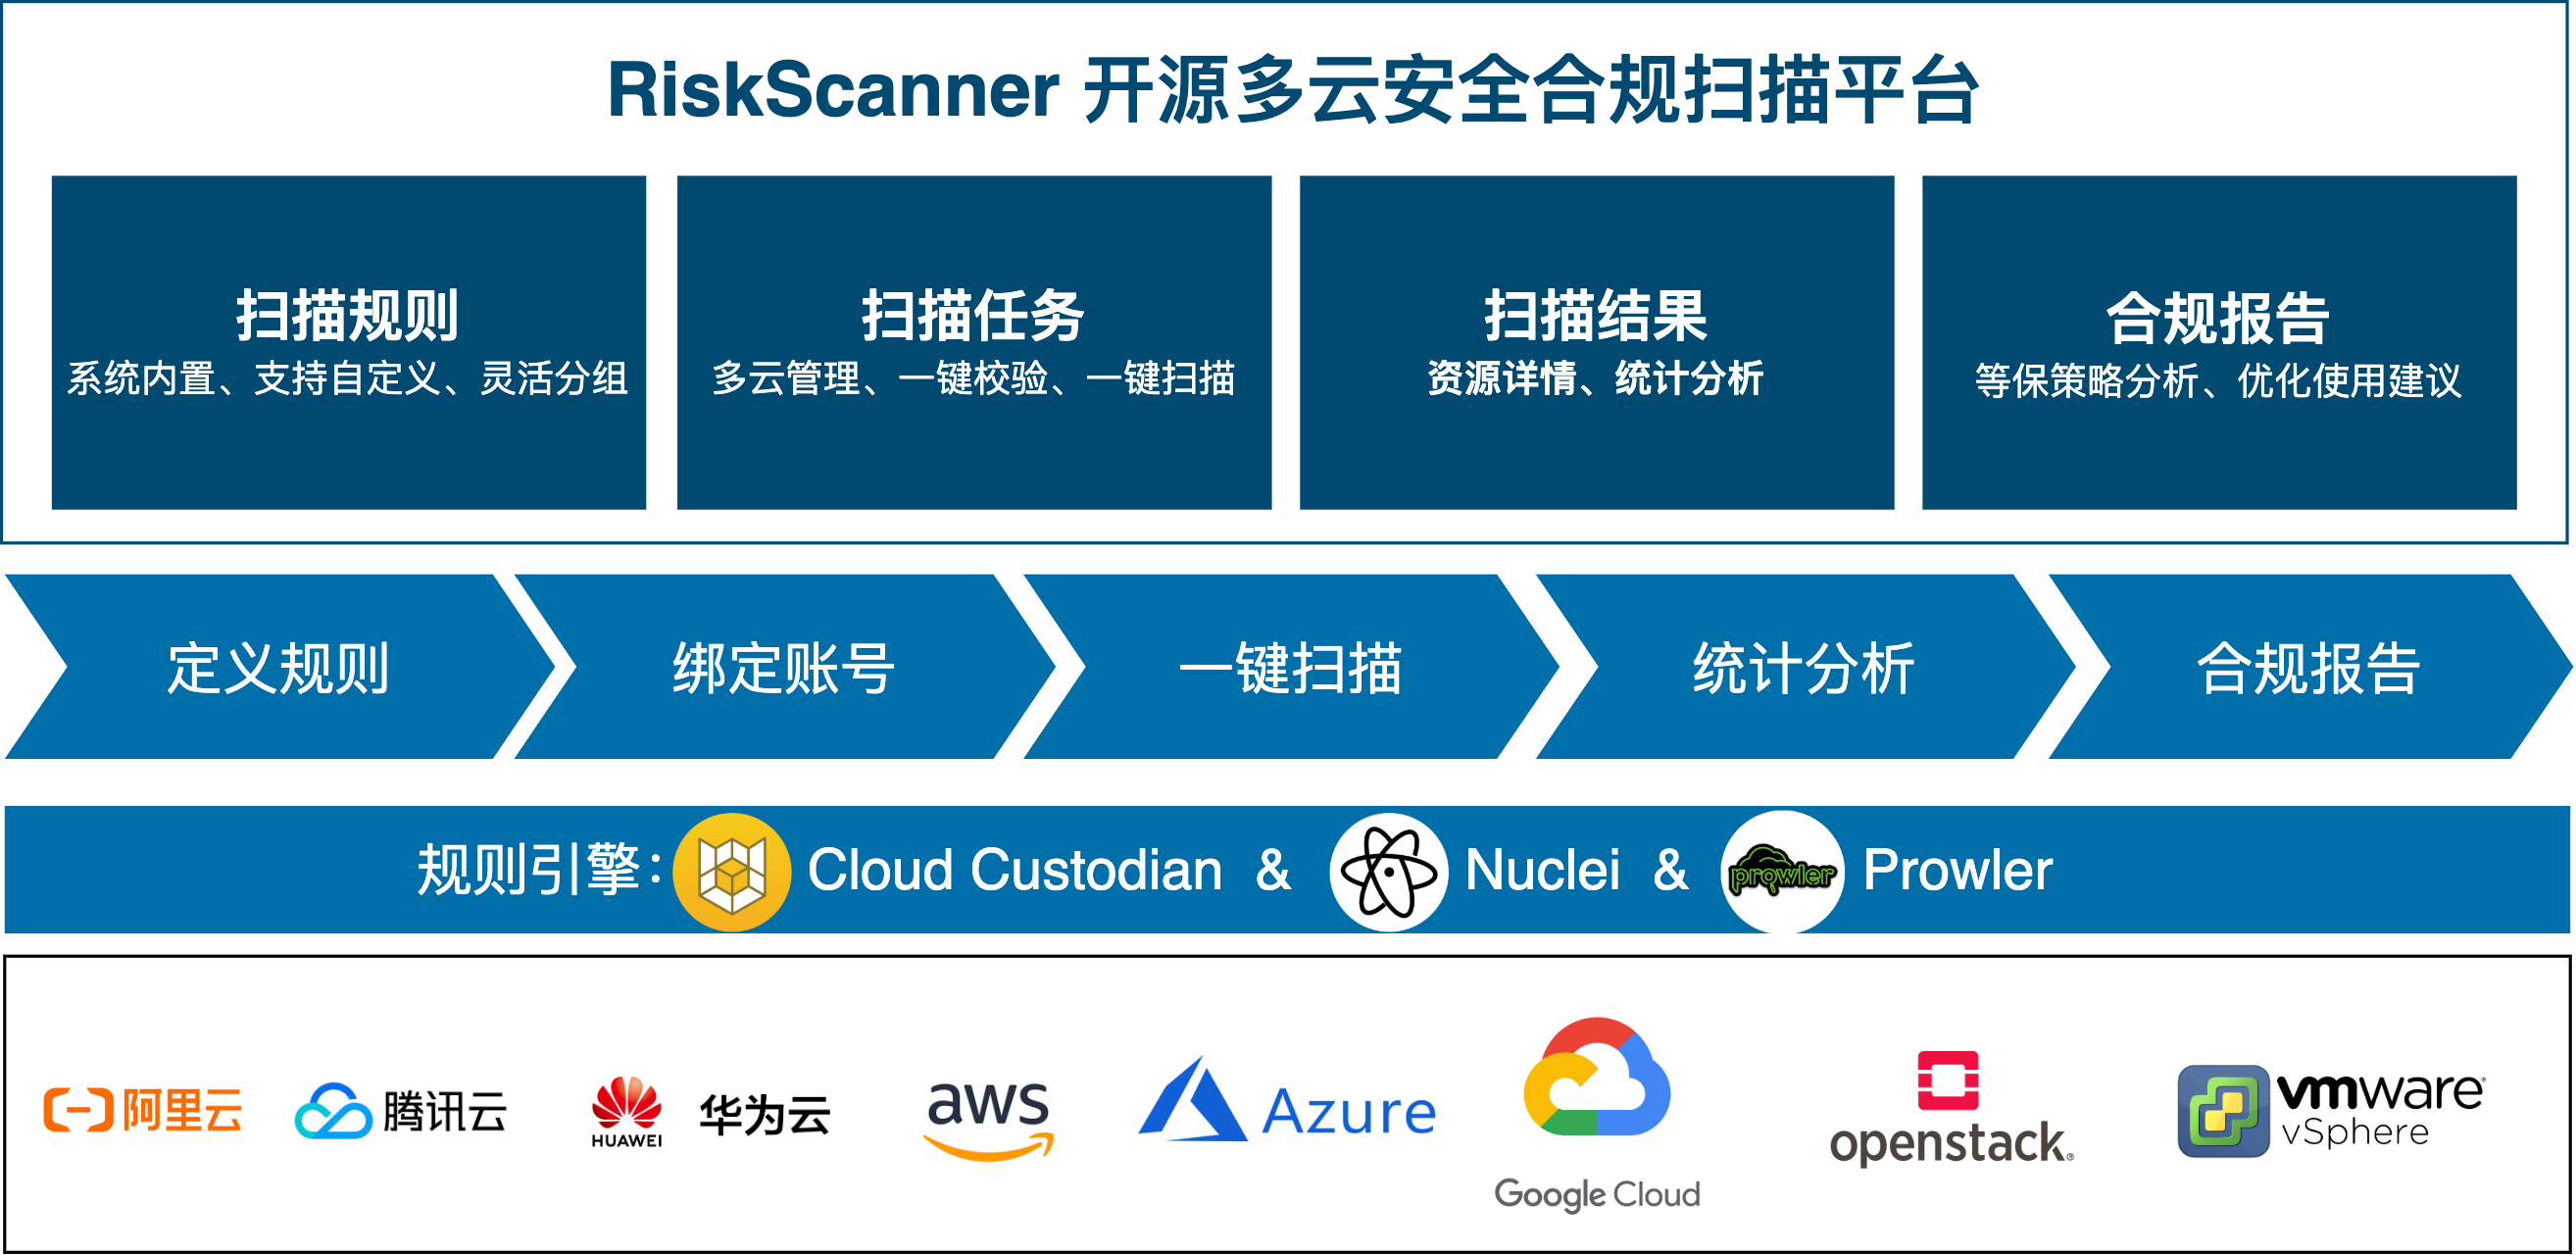 fit2cloud/riskscanner
RiskScanner è una piattaforma open-source di scansione della conformità e sicurezza multi-cloud, basata su Cloud Custodian e motore Nuclei, per…