
 #1
Strumenti per l'auditing di configurazioni, permessi e servizi nelle piattaforme cloud (IaaS, PaaS).
Raccomandato da Kitploit
 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 kyverno/kyverno
Applica sicurezza e conformità sui cluster Kubernetes tramite controlli di ammissione, mutazione delle risorse, scansioni in background e verifica…
 kubescape/kubescape
Open-source Kubernetes security platform scanning clusters, manifests, and images for misconfigurations, vulnerabilities, and compliance against NSA,…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
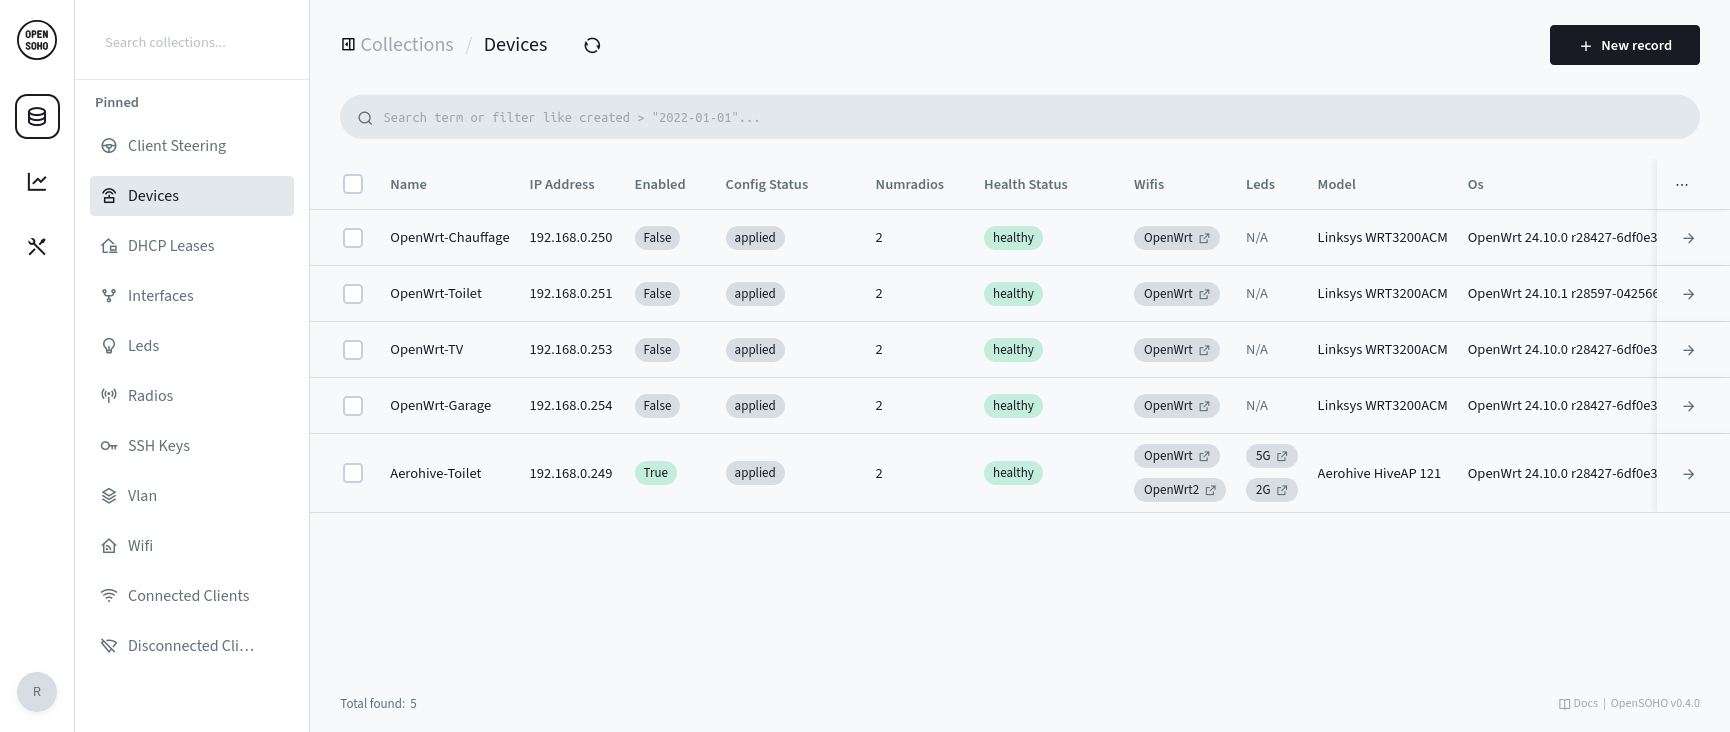 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 serverless/serverless
Framework CLI per distribuire e gestire applicazioni serverless su AWS Lambda con infrastruttura YAML, sviluppo locale e supporto runtime…
 firecracker-microvm/firecracker
MicroVM sicure e veloci per il computing serverless.
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 dnscontrol/dnscontrol
Infrastruttura come codice per DNS!
 kubeshark/kubeshark
Osservabilità di rete basata su eBPF per Kubernetes. Indicizza il traffico L4/L7 con contesto K8s completo, decrittografa TLS senza chiavi.…
 microsoft/mxc
Policy-driven, isolamento e contenimento a strati
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database e bastion/PAM RDP/VNC che non richiede software aggiuntivo lato client
 devzero-security/redstack
Laboratorio per operatori red team distribuito con Terraform su AWS: Mythic, Sliver e Adaptix C2 dietro un redirector Apache in stile produzione, con…
 thingsboard/thingsboard
Piattaforma IoT tutto-in-uno - Gestione dei dispositivi, raccolta, elaborazione e visualizzazione dei dati.
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
Exploit proof-of-concept per CVE-2026-9999, che dimostra il path traversal negli eventi di object storage serverless, i quali sovrascrivono il codice…







