
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 infobyte/cve-2022-27255
Toolkit automatizzato per l'analisi del firmware e lo sfruttamento di CVE-2022-27255, un overflow del buffer SIP ALG nell'SDK eCos di Realtek che…
 notrequiem/antidbg
Una libreria anti-debugging userland C/C++ furtiva e completamente basata su syscall per Windows, progettata per proteggere il software dal reverse…
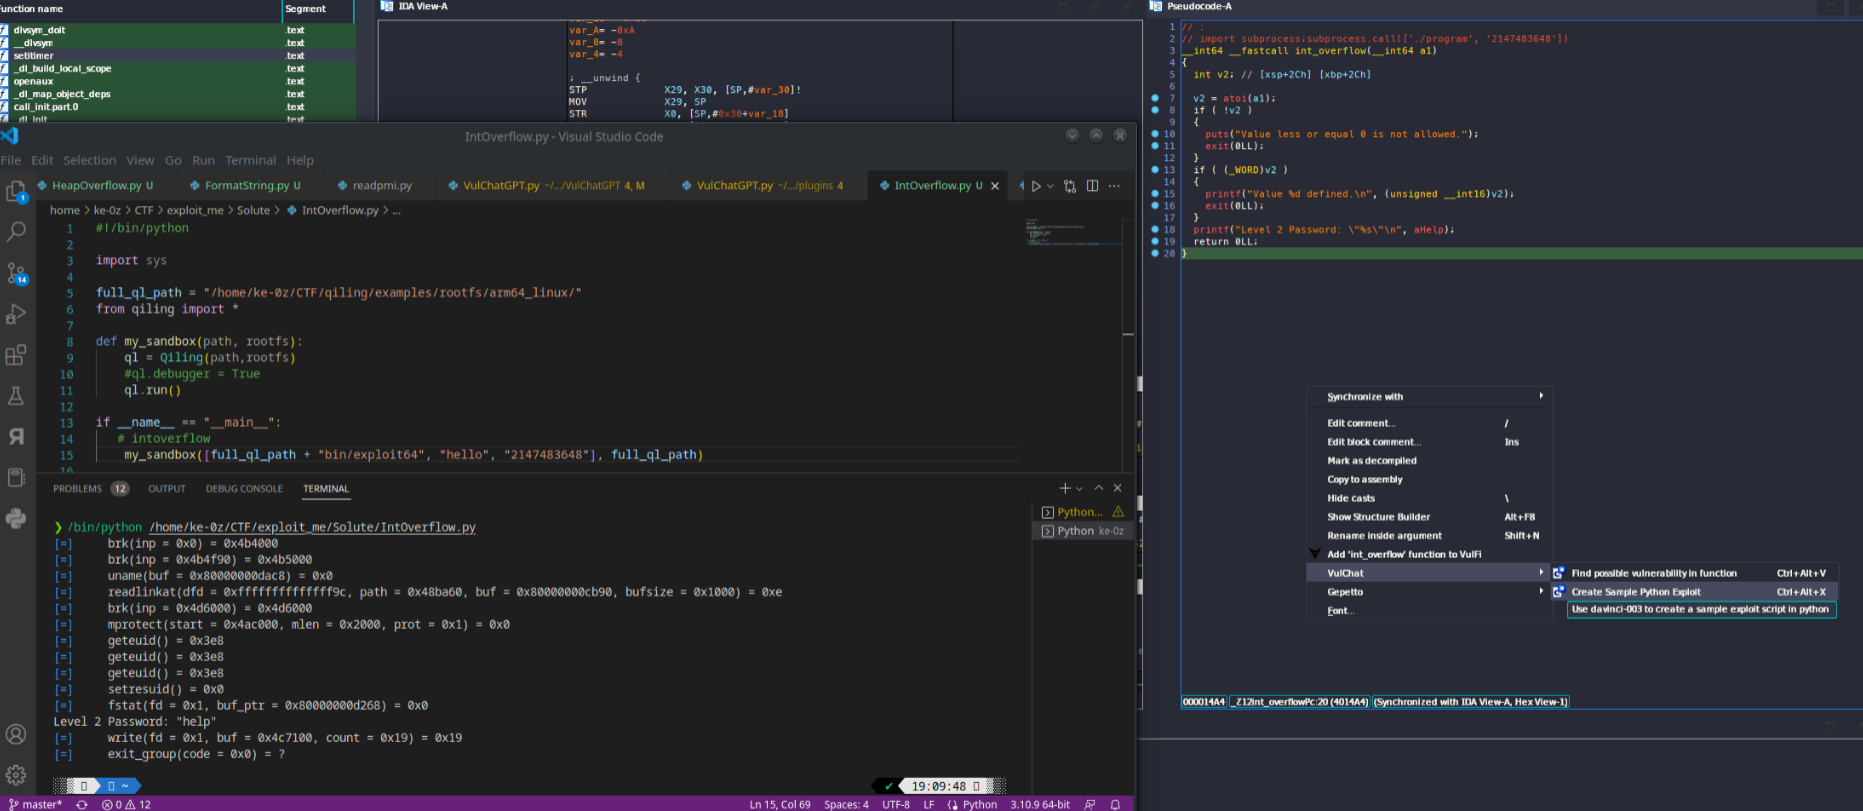 ke0z/binaivulhunter
Usa IDA PRO HexRays decompiler con OpenAI(ChatGPT) per trovare possibili vulnerabilità nei binari
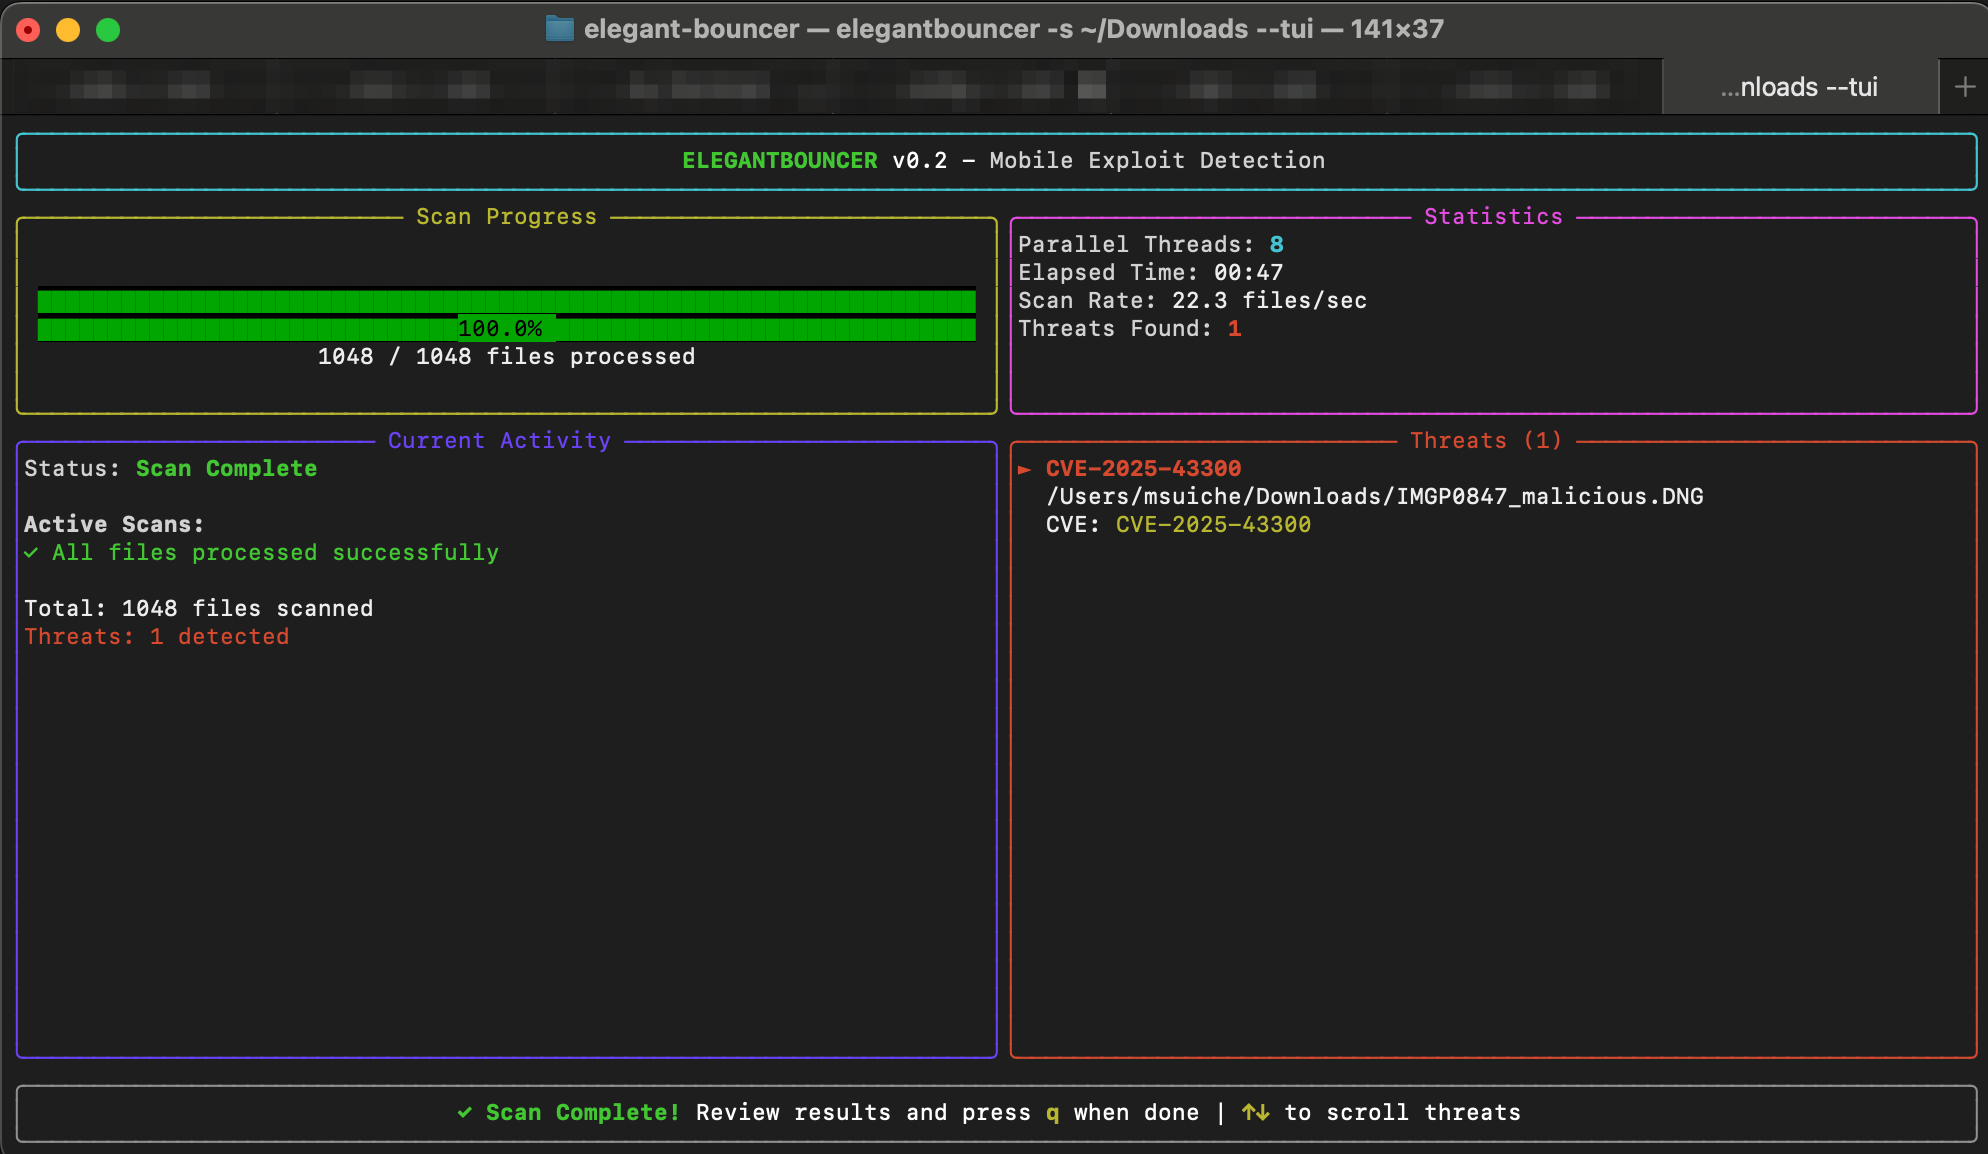 msuiche/elegant-bouncer
ELEGANTBOUNCER è uno strumento di rilevamento per exploit mobili basati su file.
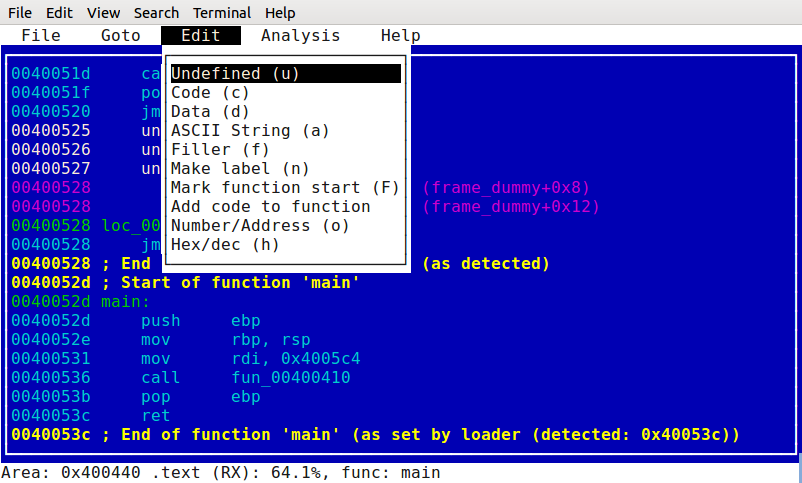 pfalcon/scratchabit
Disassemblatore interattivo facilmente riconfigurabile e modificabile con API per plugin compatibile con IDAPython
 ttdennis/fpicker
Suite di fuzzing in-process basata su Frida con proxy AFL++, modalità attiva/passiva standalone e comunicazione tramite memoria condivisa per la…
 strivexjun/memorymodulepp
Libreria C++ per caricare DLL direttamente dalla memoria senza toccare il disco, con supporto alla gestione delle eccezioni, consentendo l'esecuzione…
 cristianzsh/freki
Piattaforma di analisi malware open-source con analisi statica PE, pattern matching YARA, integrazione con VirusTotal, API REST e deployment Docker…
 quarkslab/quokka
Quokka: un esportatore binario veloce e accurato
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
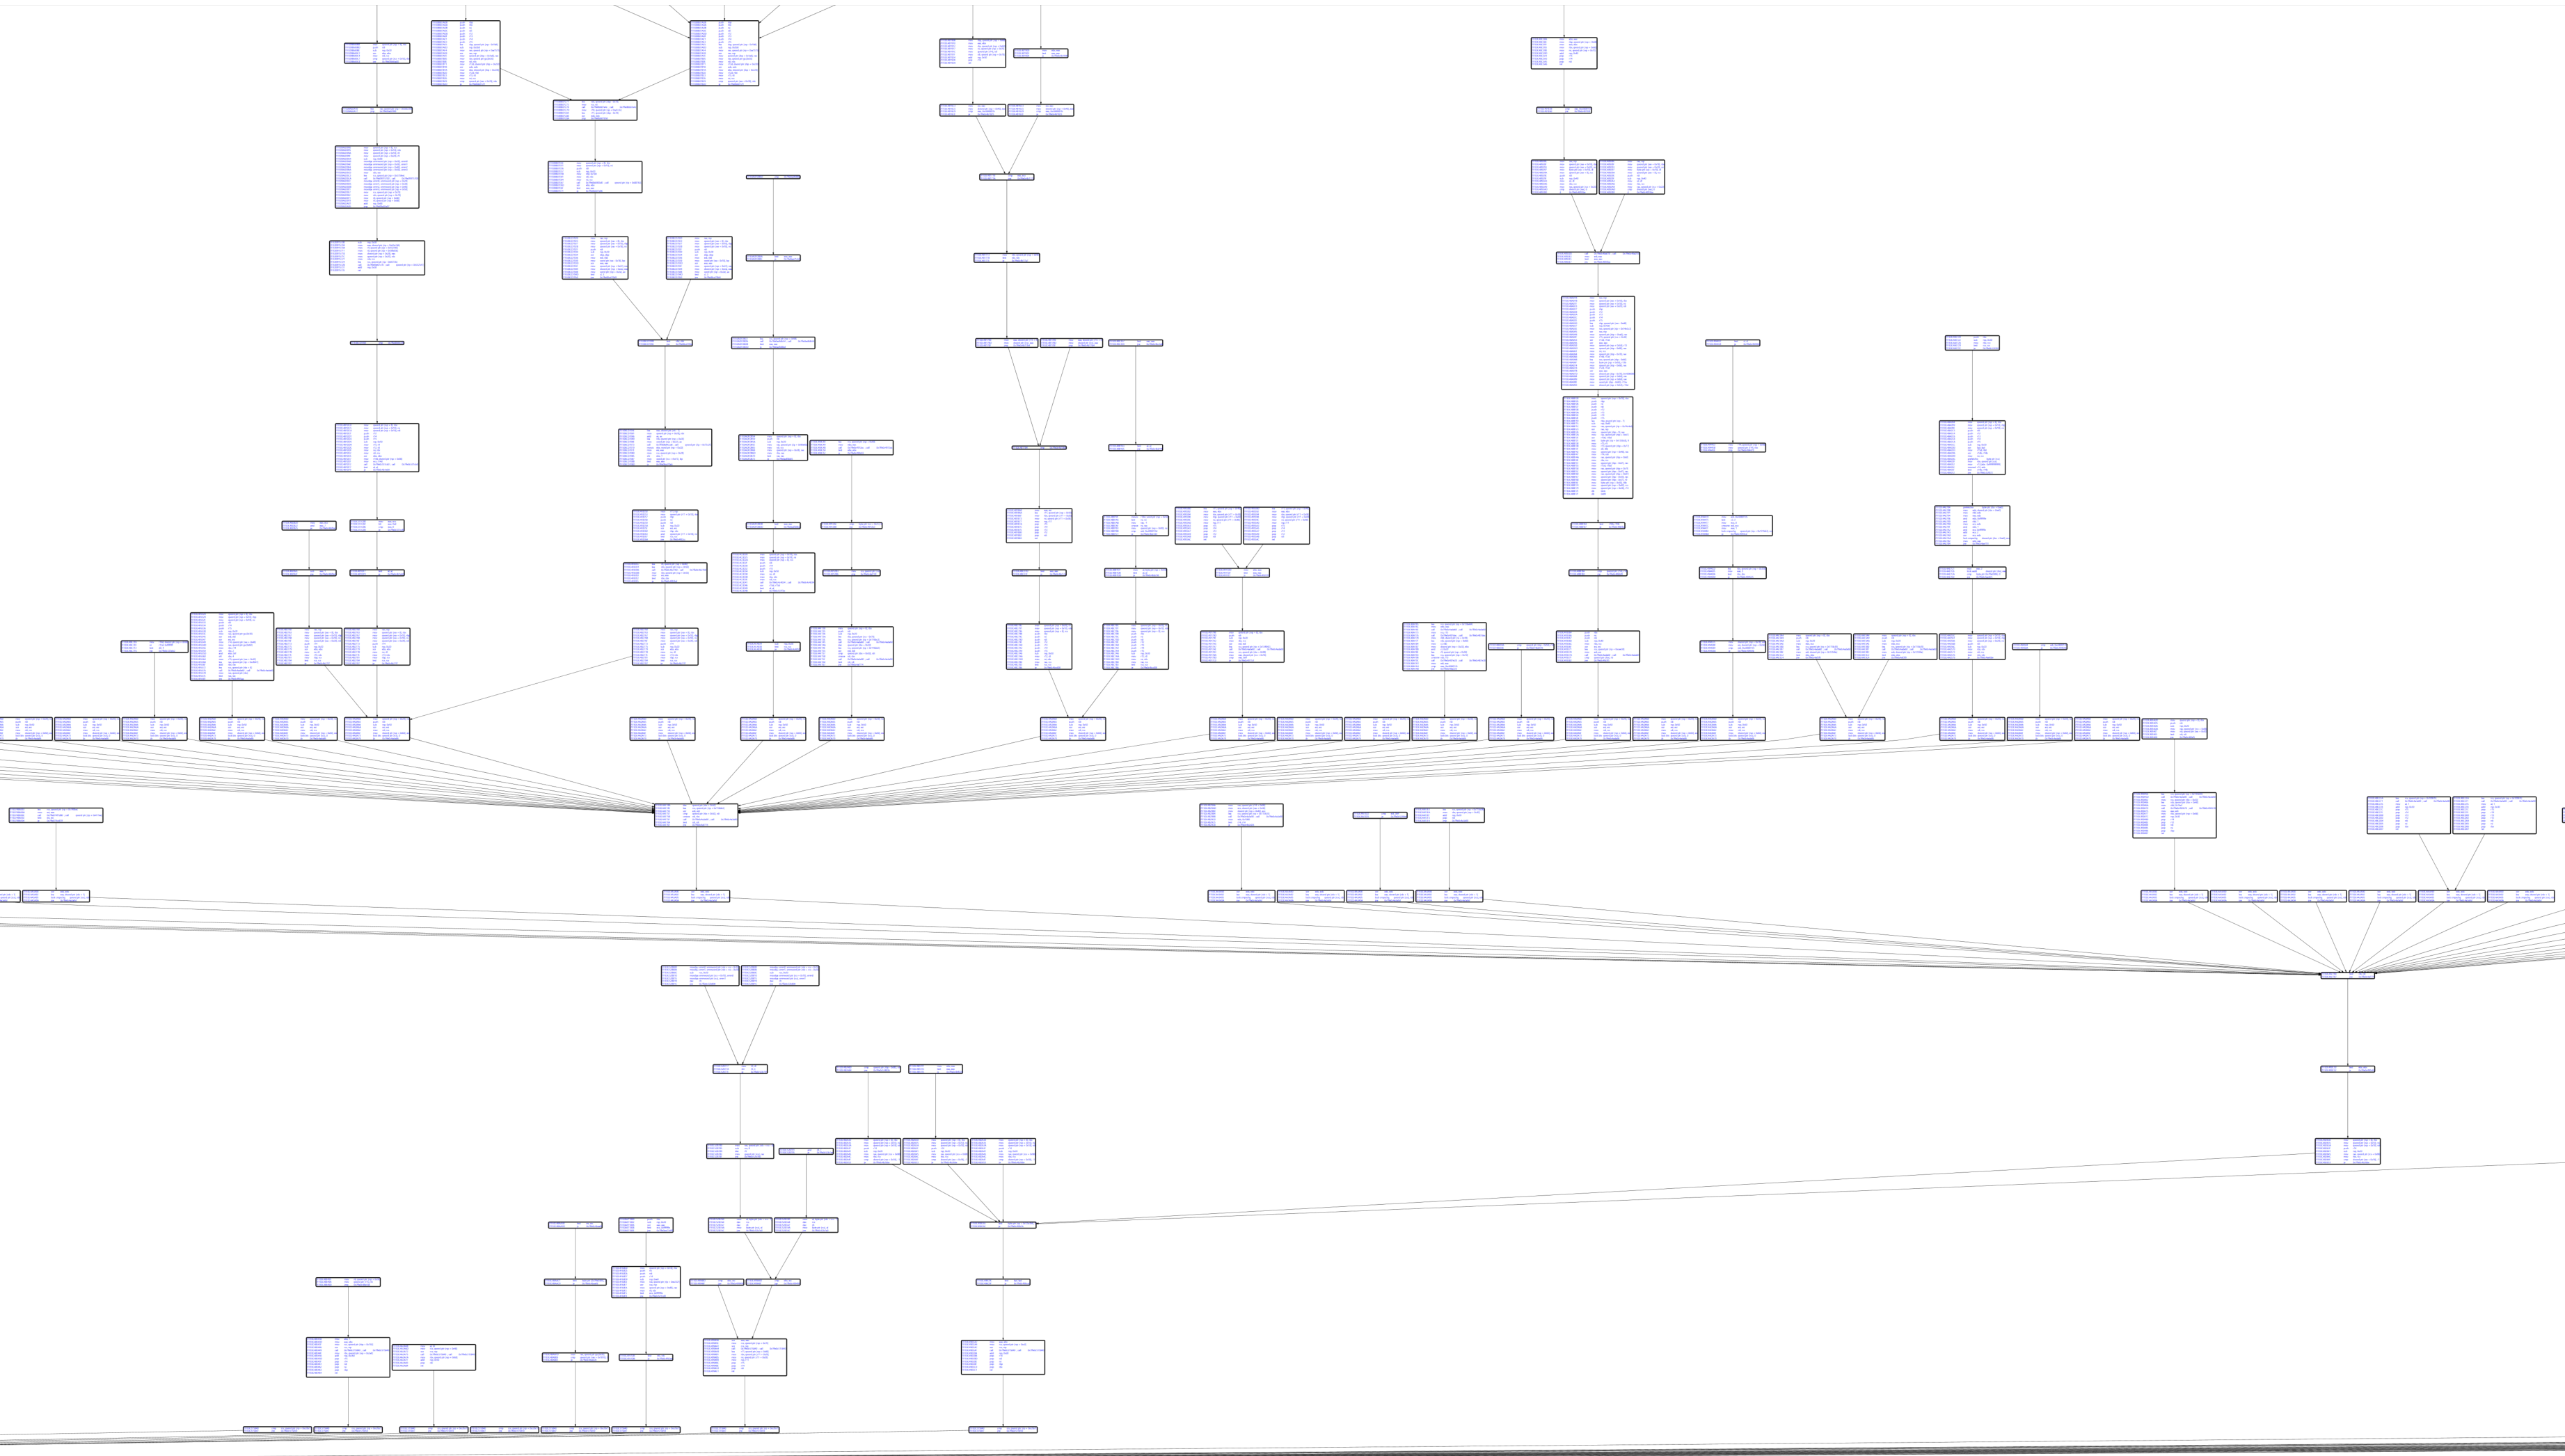 k2/ehtrace
ATrace è uno strumento per tracciare l'esecuzione di binari su Windows.
 owenpawl/cerberus-re-skill
cerberus-re è un ambiente di lavoro locale per reverse engineering incentrato su Apple, progettato per costruire un ciclo ripetibile a tre teste…
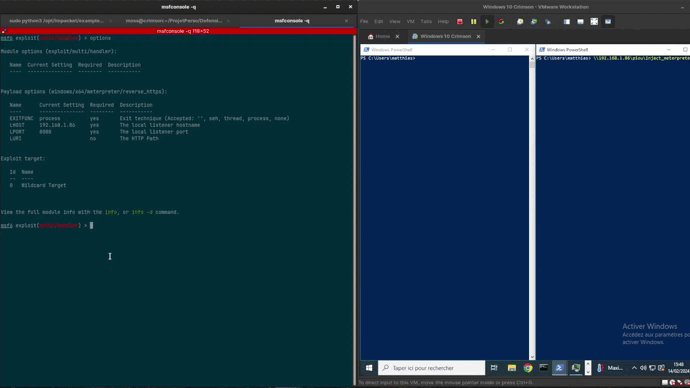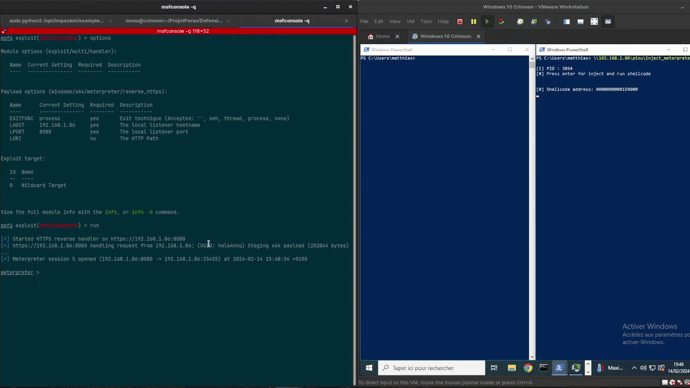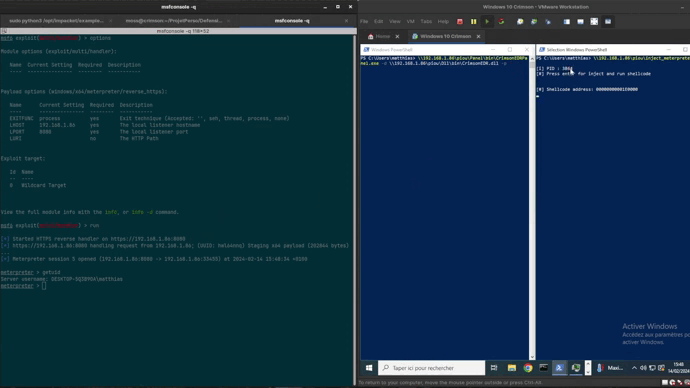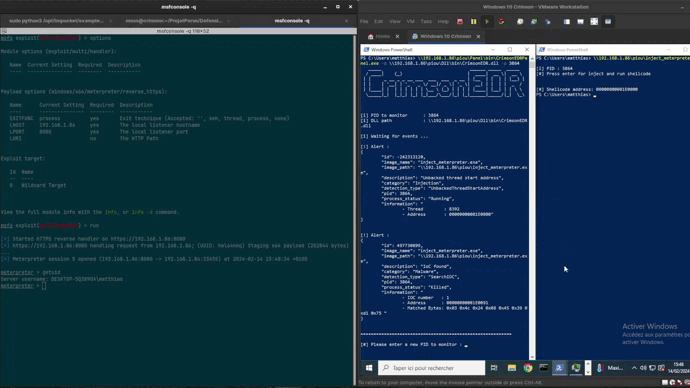 helixo32/crimsonedr
Simula il comportamento di AV/EDR per la formazione sullo sviluppo di malware.
 ben-lichtman/ropr
Un cercatore di ROP Gadget multithread fulmineamente veloce™. Alternativa a ropper / ropgadget (attualmente solo x86)
 reb311ion/replica
Plugin per Ghidra che migliora il reverse engineering correggendo disassemblature mancate, rilevando funzioni, etichettando costanti crittografiche e…
 hackerschoice/bincrypter
Impacchetta/Crittografa/Offusca script ELF + SHELL
 mynameismeerkat/pyretic
pyREtic è un framework estensibile per il reverse engineering del bytecode di Python 2.x in memoria
 kazu-yamamoto/pgpdump
Un visualizzatore di pacchetti PGP








