
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 frank2/packer-tutorial
Un tutorial su come scrivere un packer per Windows!
 trailofbits/cobra
Coefficient-Based Reconstruction of Arithmetic — un semplificatore di espressioni Mixed Boolean-Arithmetic (MBA) per la deoffuscazione
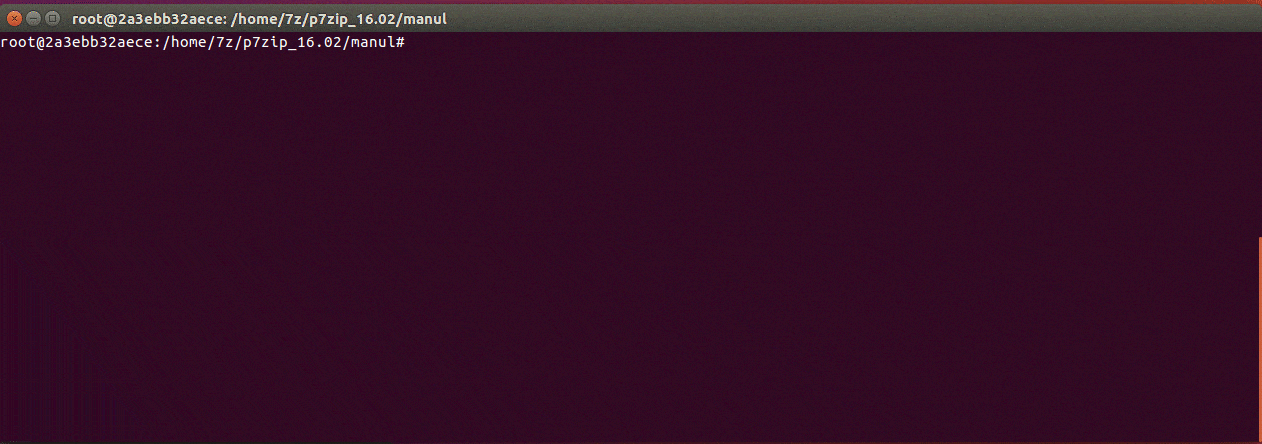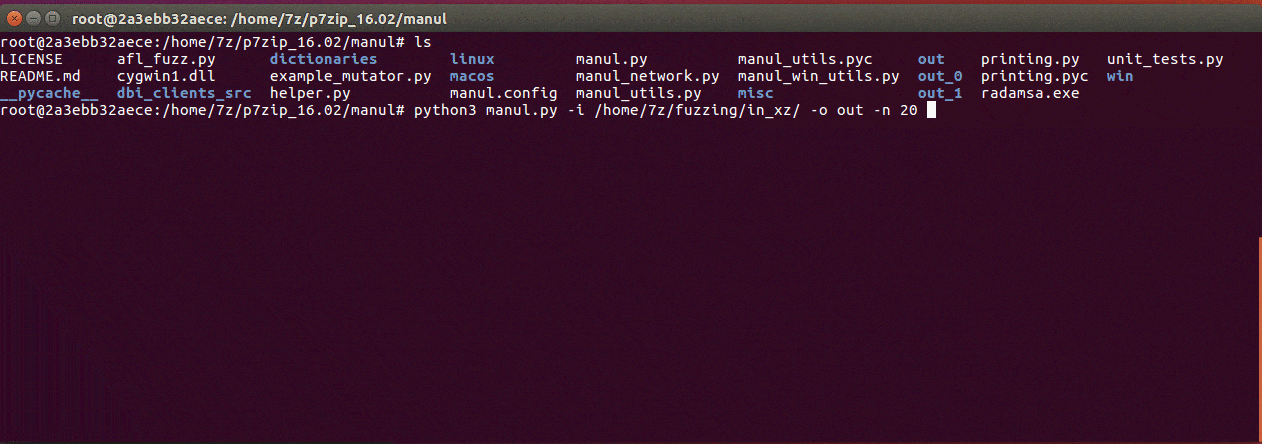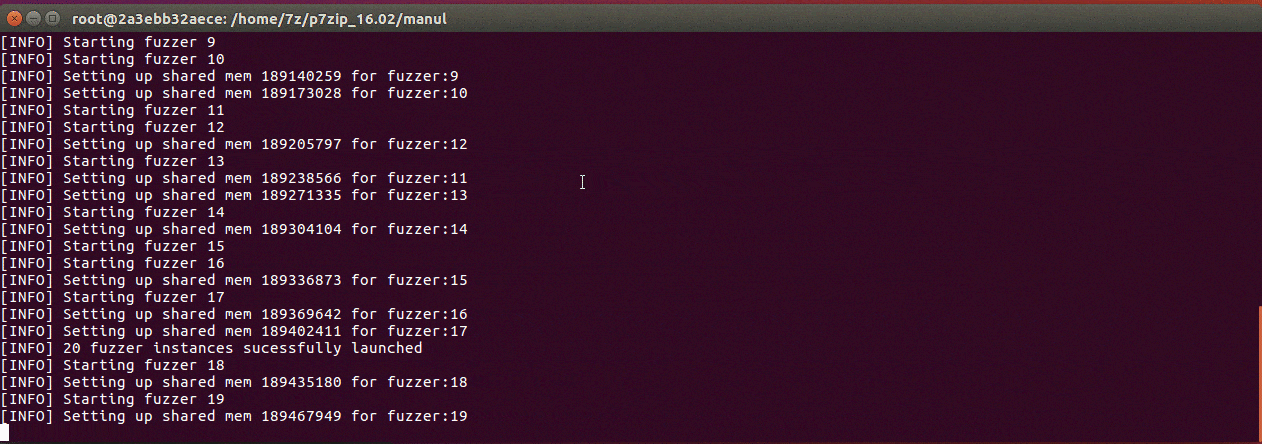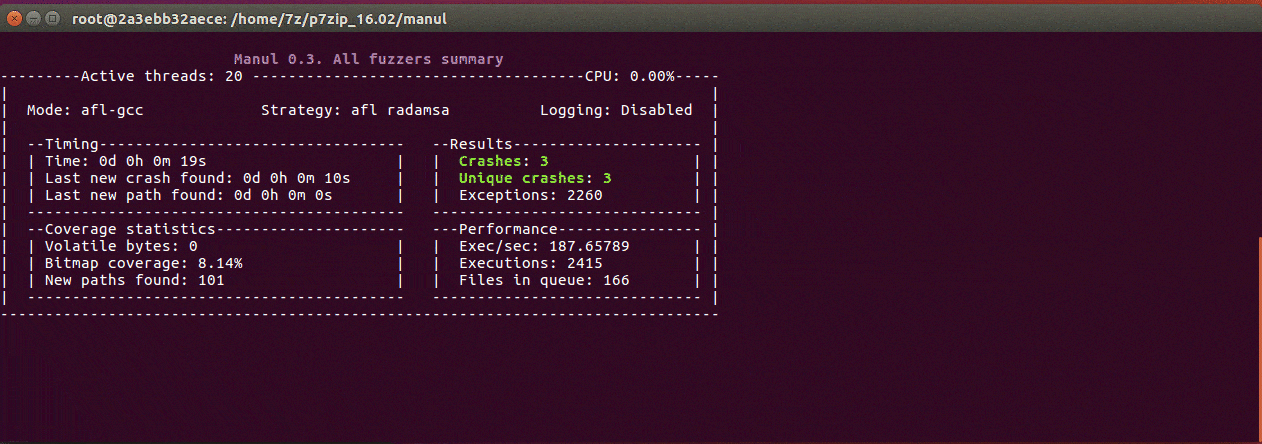 mxmssh/manul
Manul è un fuzzatore parallelo guidato dalla copertura per binari open-source e blackbox su Windows, Linux e MacOS
 matheuzsecurity/furtex
Toolkit di ricerca per post-exploitation ed evasione per Linux.
 mr-un1k0d3r/windows-signedbinary
Modifica i binari Windows firmati per mantenere firme di catalogo valide modificando al contempo gli hash dei file, aggirando i blocchi degli…
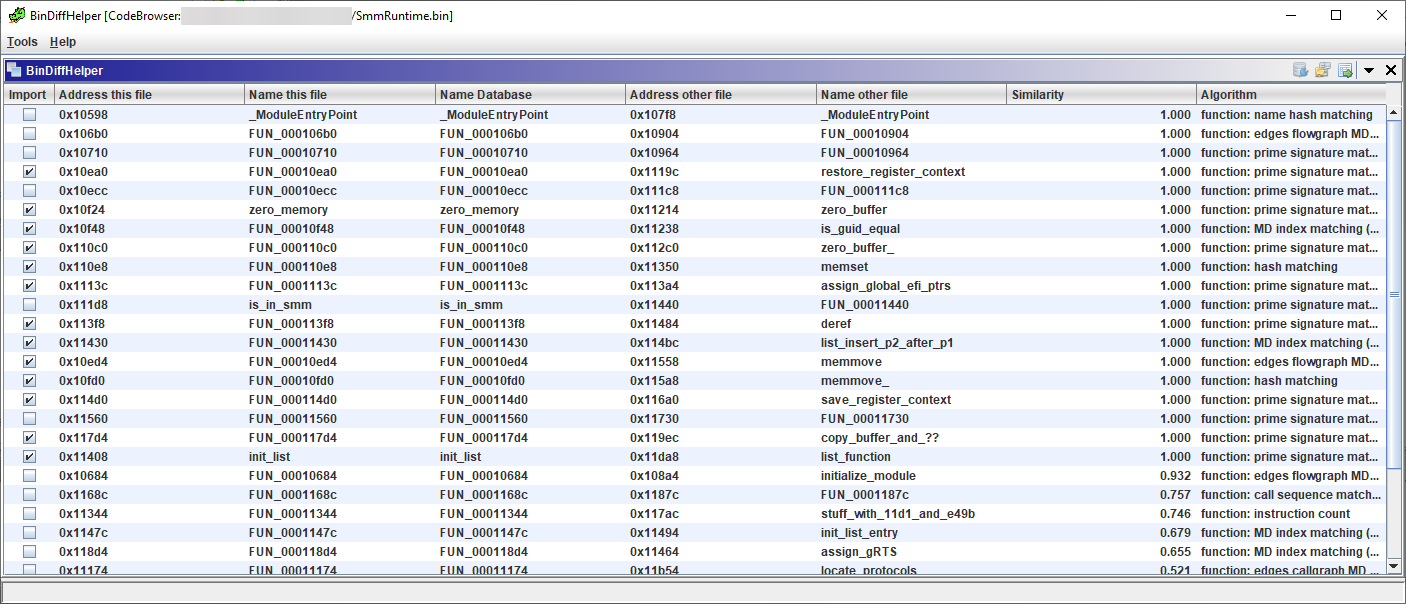 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 uds-se/formatfuzzer
Fuzzer di formati binari guidato da template che genera e analizza input di test validi ad alta velocità, con integrazione AFL++ per fuzzing guidato…
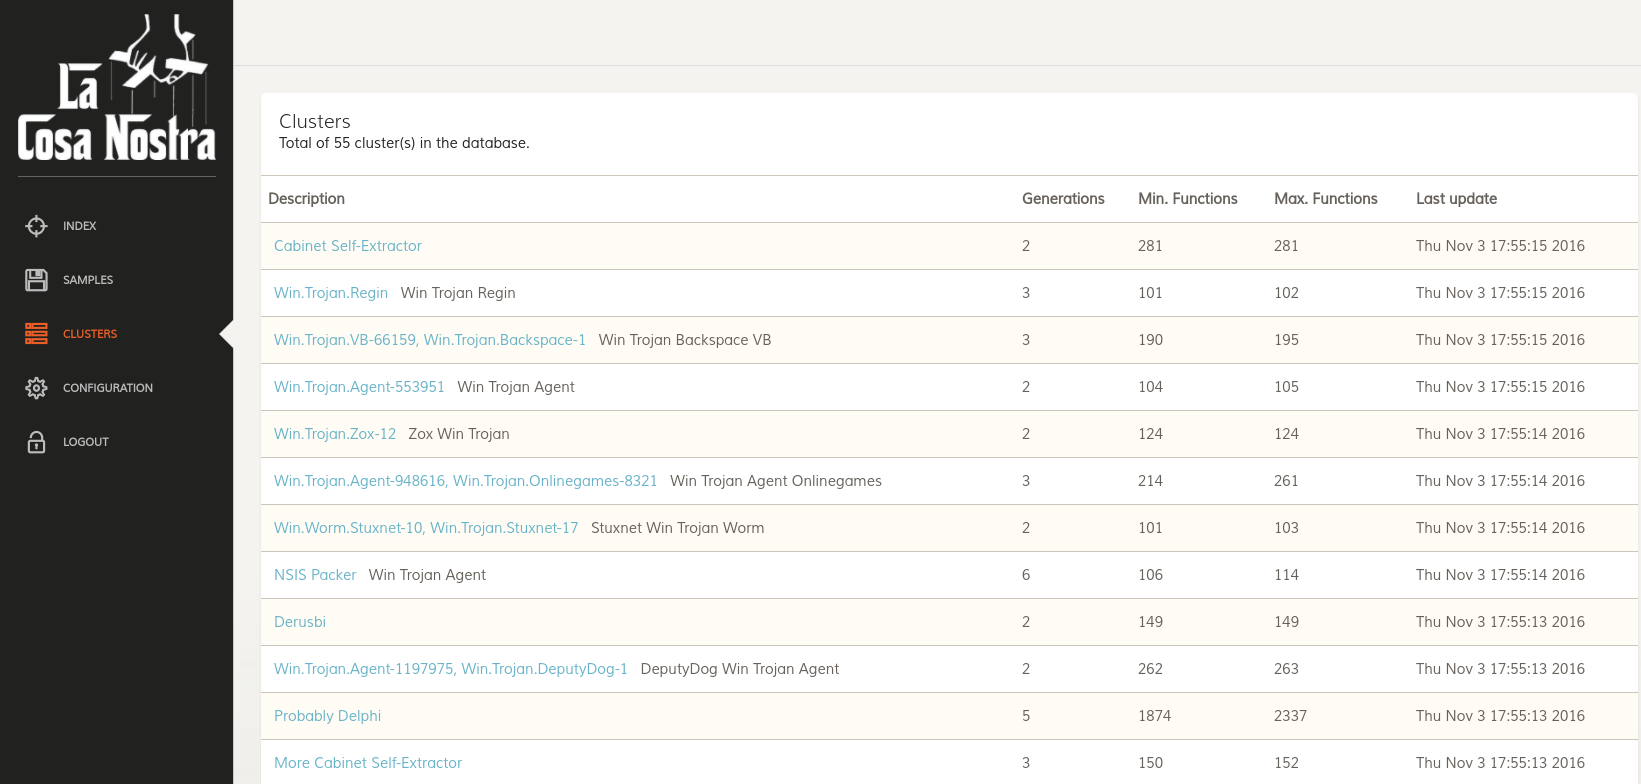 joxeankoret/cosa-nostra
Cosa Nostra, un toolkit FOSS basato su grafi per la clusterizzazione di malware.
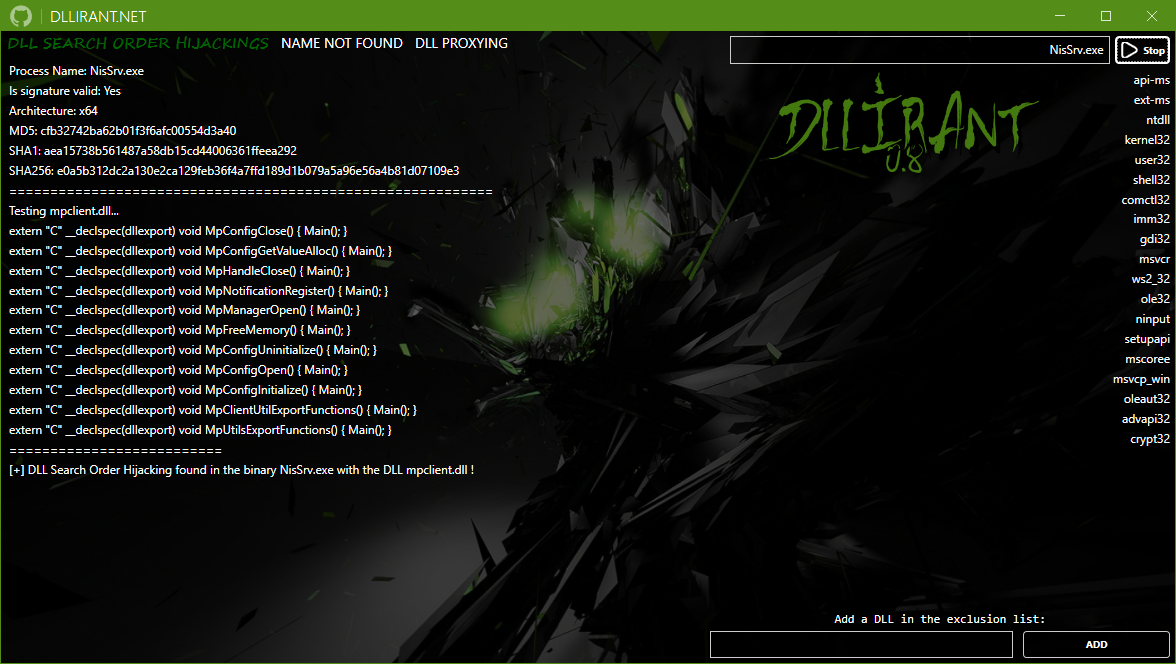 redteamsocietegenerale/dllirant
DLLirant è uno strumento per automatizzare le ricerche di DLL Hijacking su un binario specificato.
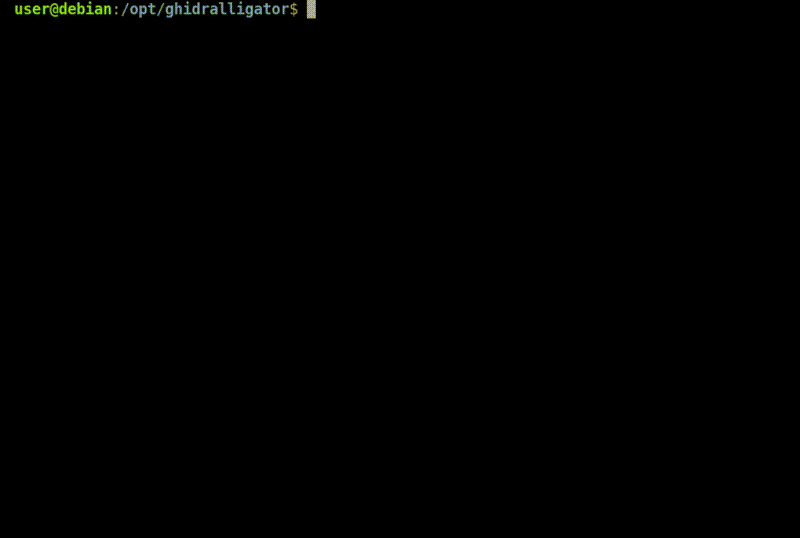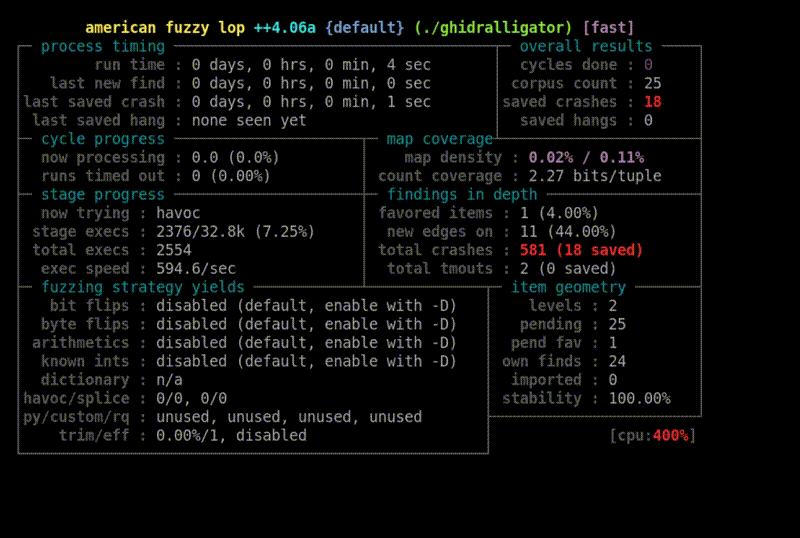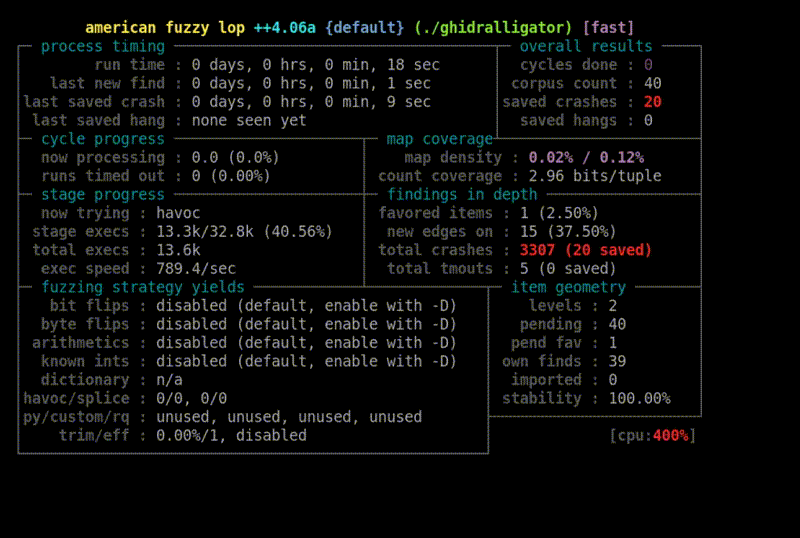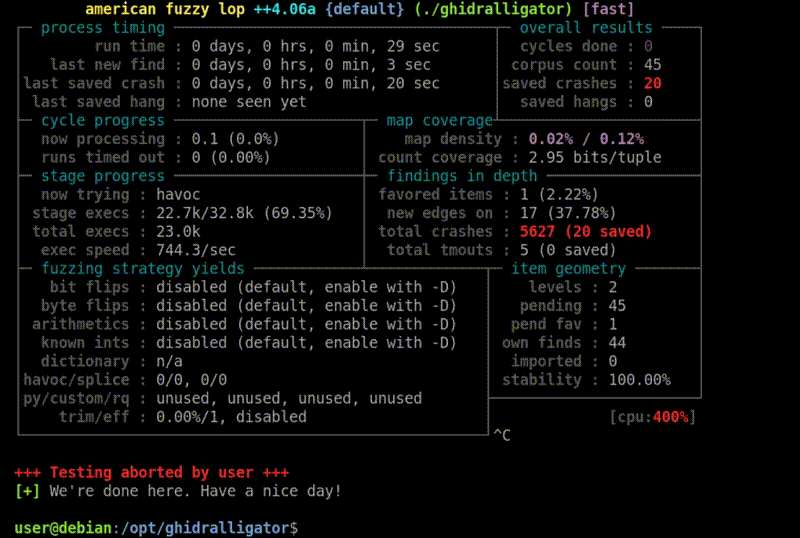 airbus-cyber/ghidralligator
Emulatore pcode multi-architettura che utilizza Ghidra/Sleigh per il fuzzing AFL++ di binari, firmware e target embedded; rileva bug di corruzione…
 nccgroup/asatools
Repository principale per raccogliere tutti i progetti di strumenti di NCC Group relativi a Cisco ASA.
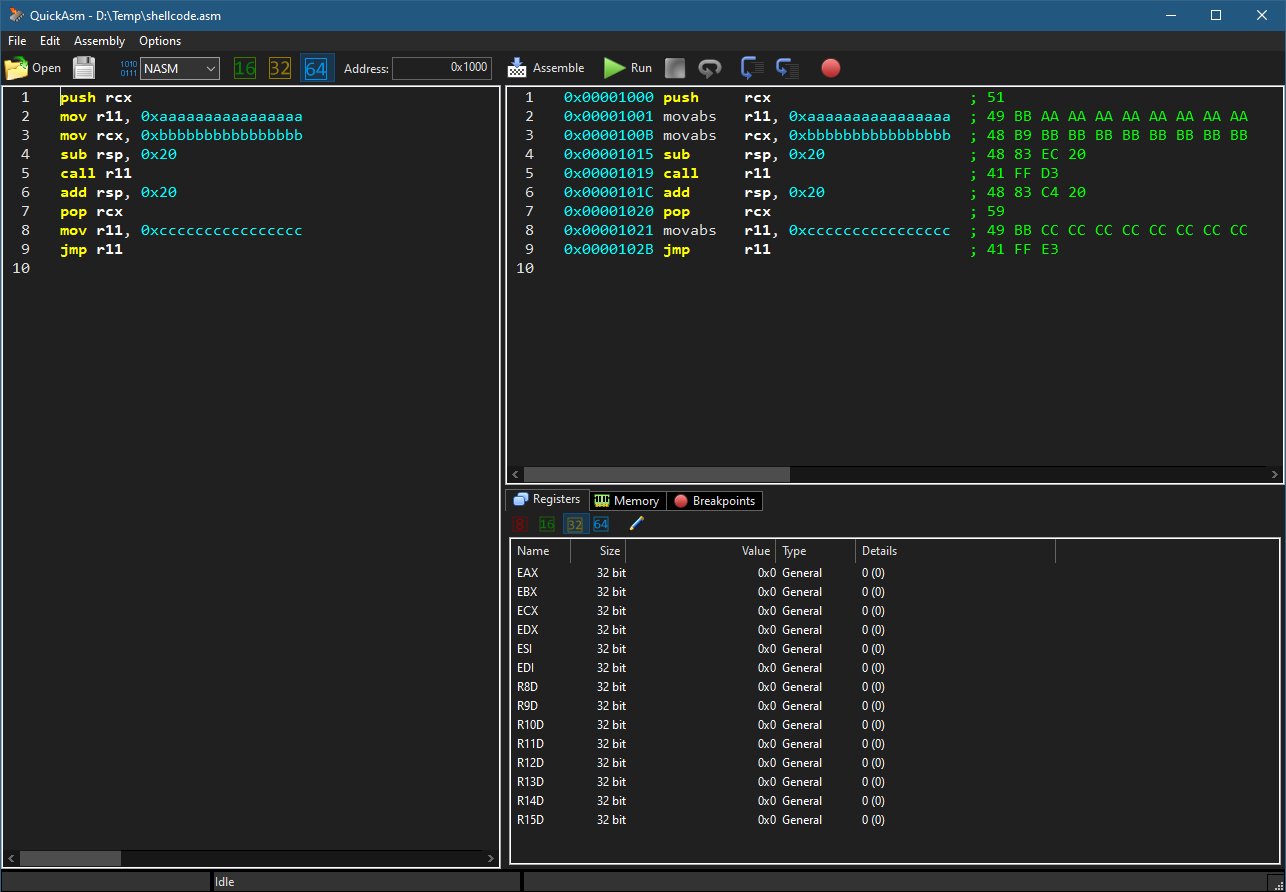 zodiacon/quickasm
Semplice assembler/disassembler/emulatore x86/x64
 secrary/infectpe
InfectPE - Inietta codice personalizzato in file PE [Questo progetto non è più mantenuto]
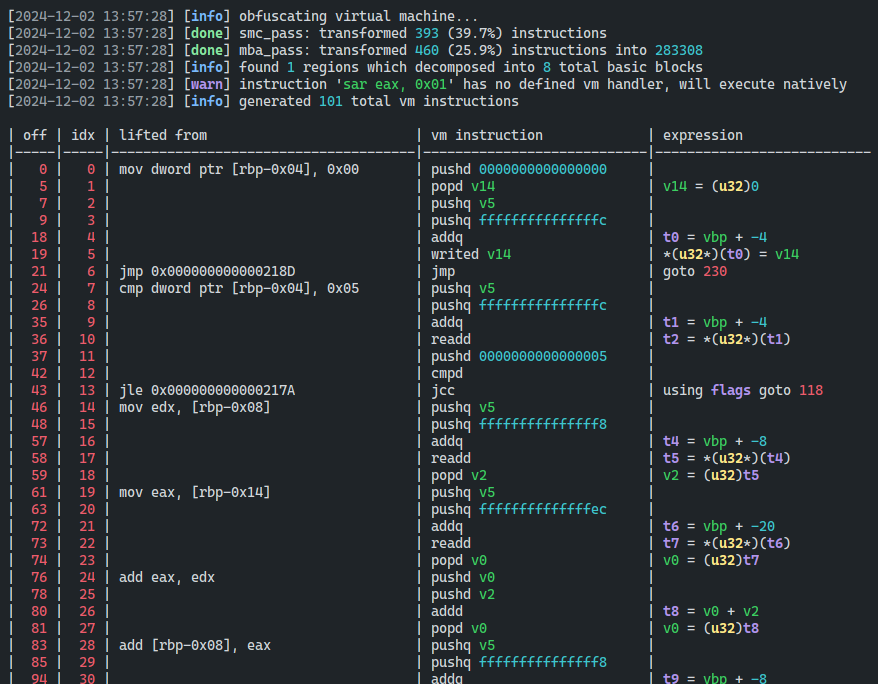 dmaivel/covirt
Un virtualizzatore di codice x86-64 per offuscamento basato su VM
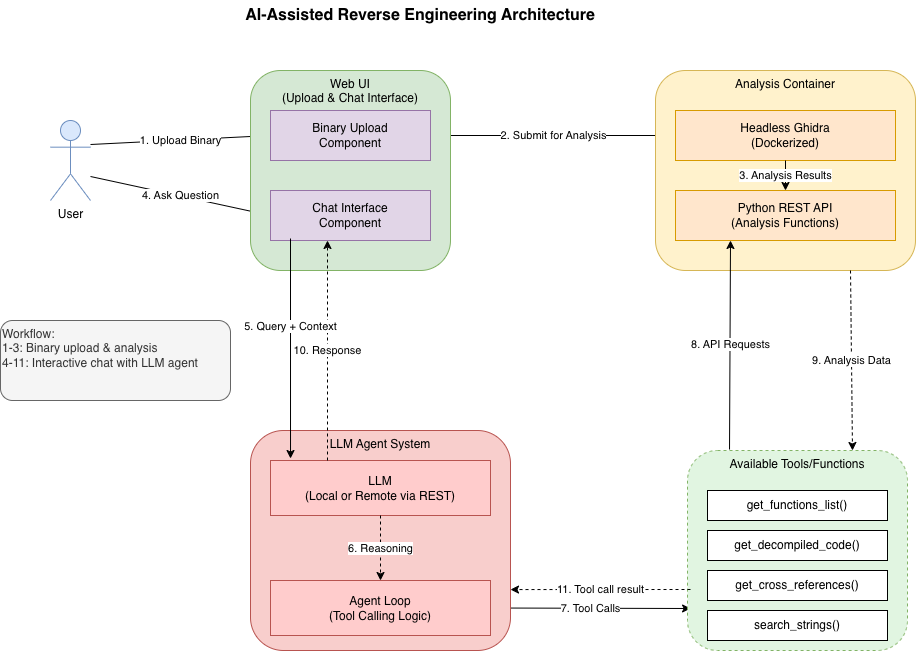 biniamf/ai-reverse-engineering
Reverse Engineering Assistito da IA con Ghidra
 cellebrite-labs/ida_kernelcache
Un toolkit IDA per analizzare i kernelcache iOS.
 kudelskisecurity/cdf
Strumento automatizzato di fuzzing differenziale per software crittografico che rileva errori di implementazione, fallimenti di conformità e perdite…
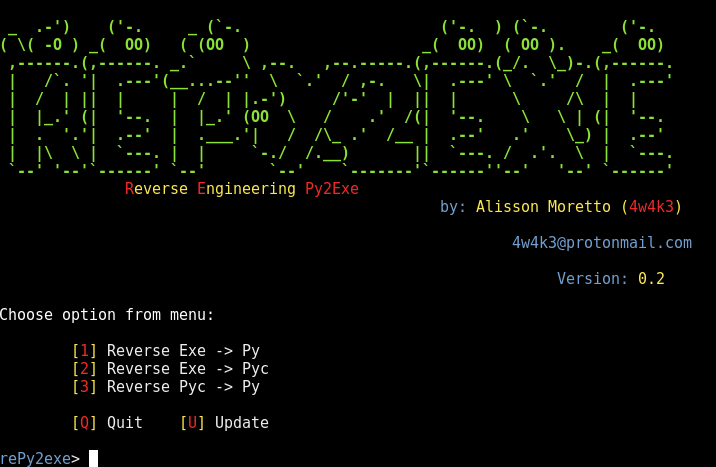 4w4k3/repy2exe
Uno strumento di reverse engineering per applicazioni py2exe.








