

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k10h 55m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k5 giorni fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2k8 giorni fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k4 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k1 giorno fa
capa preview#7

capa

GitHubmandiant/capa
6.1k8 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k1 giorno fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k3 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k3 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1701 risultati
CVE-2026-21155-SVE-2026-3546 preview

CVE-2026-21155-SVE-2026-3546

GitHubunsignedchad/cve-2026-21155-sve-2026-3546

Analisi tecnica e PoC per CVE-2026-21155 (SVE-2026-3546): controlli delle firme fail-open e decodifica JPEG del logo di avvio senza limiti in Samsung…

android-securityembedded-systems-securitymemory-forensics+9
5416h 30m fa
s5e8835-sboot-probe preview

s5e8835-sboot-probe

GitHubyuki493/s5e8835-sboot-probe

Sonda statica S-Boot/LK per Samsung Exynos 1380 (s5e8835): patch resolver SVE-2026-3546 / CVE-2026-21155, copertura di quattro dispositivi e note di…

embedded-systems-securitystatic-analysisvulnerability-analysis+6
17 giorni fa
CVE-2026-21096 preview

CVE-2026-21096

GitHubxen0nize/cve-2026-21096

Proof-of-concept che causa crash per CVE-2026-21096, un integer overflow a 32 bit che porta a un heap overflow nel decoder JPEG Quram di Samsung, con…

android-securitymemory-forensicsvulnerability-analysis+5
1 mese fa
starshield-forensics preview

starshield-forensics

GitHubziqi/starshield-forensics

Carver deterministico offline per file .log di Chromium LevelDB, ispettore di provenienza ICC per PNG/JPEG, validatore di checksum finanziari e…

defensive-toolsdisk-forensicsioc-management+7
2 giorni fa
rasp preview

rasp

GitHubostorlab/rasp

Impacchetta un runtime nei file APK, AAB o IPA compilati per rilevare root, jailbreak, debugger, hook Frida, emulatori, intercettazione VPN/proxy e…

android-securitydefensive-toolsios-security+6
41 giorno fa
fortitool preview

fortitool

GitHubmosajjal/fortitool

Strumenti per la decifratura e l'analisi del firmware Fortinet

embedded-systems-securitystatic-analysisencryption-decryption-tools+7
541 mese fa
Aquadecomp preview

Aquadecomp

GitLabdroncito/aquadecomp

Orchestra JADX, CFR, Procyon e Vineflower per decompilare file Android APK/AAB/XAPK/APKS, con estrazione di DEX nascosti, deoffuscamento,…

android-securitystatic-analysisdynamic-code-analysis+7
2 giorni fa
blue-harness preview

blue-harness

GitHubseifheakal/blue-harness

Rendi la tua app costosa da reverse engineering. Un harness di audit, hardening e verifica in fase di build per binari nativi e app mobili,…

android-securitydefensive-toolsstatic-analysis+7
43 giorni fa
jailbreak preview

jailbreak

GitHubahmedboin/jailbreak

Libreria organizzata per dominio di playbook di reverse engineering, guide e note di ricerca per analizzare software e ricreare patch, con flussi di…
general-purpose-utilitiesreverse-engineeringbinary-analysis+4
34 giorni fa
idasignwriter preview

idasignwriter

GitHubcrackinglandia/idasignwriter

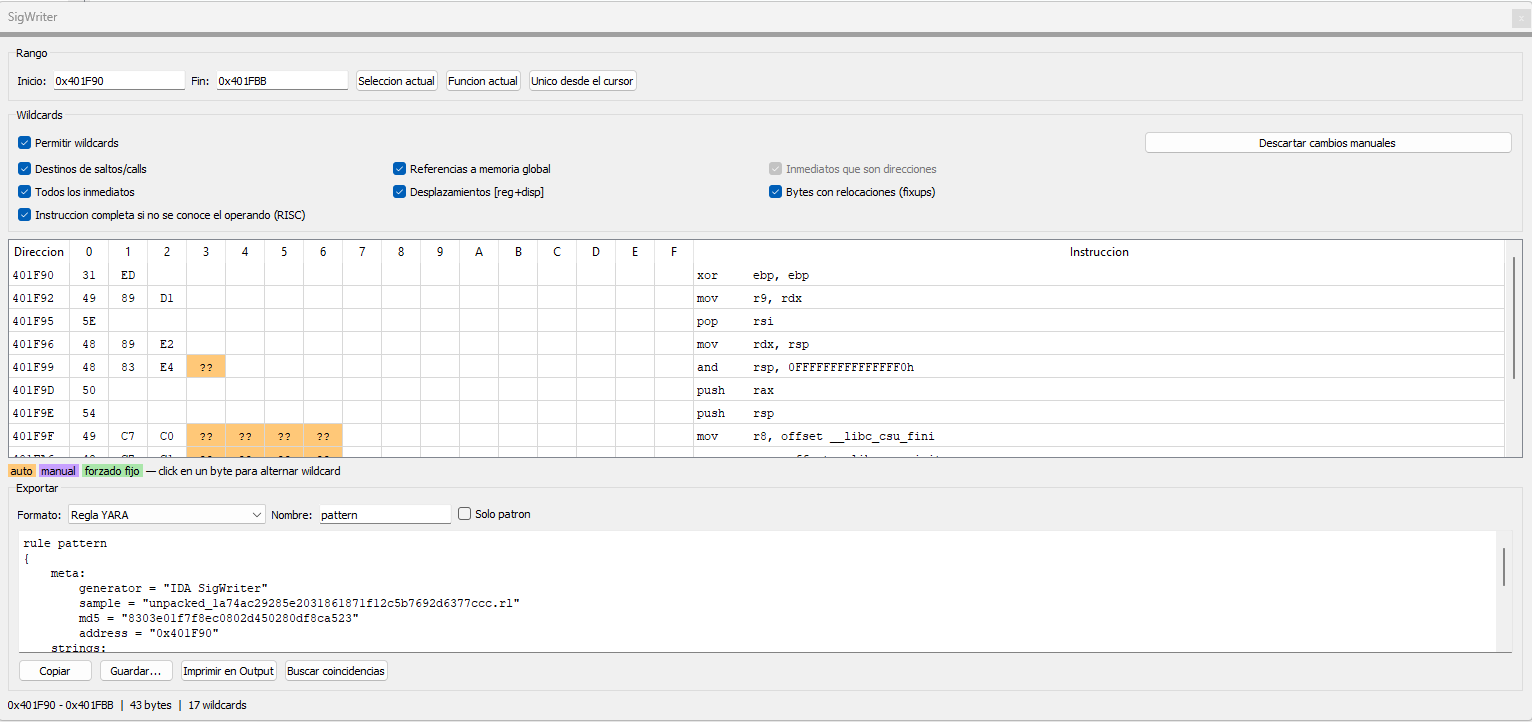
Plugin per IDA Pro che genera firme di byte dalle selezioni di disassemblaggio, con wildcard automatiche e manuali, ricerca di corrispondenze ed…

static-analysisreverse-engineeringdebuggers+2
6 giorni fa
RESX preview

RESX

GitHubryftenius/resx

Toolkit specializzato per il reverse engineering e l'analisi binaria su Windows | Deoffuscamento delle API, grafi delle chiamate, analisi di driver…

static-analysisvulnerability-analysisreverse-engineering+4
104 giorni fa
s1l3nc3r preview

s1l3nc3r

GitHubunicornofhunt/s1l3nc3r

Strumento in C che silenzia la telemetria di Microsoft Defender for Endpoint su Linux scrivendo gli ID delle syscall nella mappa eBPF disabled_syscal…

defensive-toolsprivilege-escalationids-ips-evasion+4
171 mese fa
skia-vk-uninit-renderpass preview

skia-vk-uninit-renderpass

GitHubabraxas/skia-vk-uninit-renderpass

CVE-2026-126915 - Google Chrome - Alta - Remoto - Variabile non inizializzata - Skia Ganesh Vulkan fCurrentRenderPass. Chrome su Android <…

memory-forensicsvulnerability-analysisexploitation+2
3 giorni fa
sony-a6400-research preview

sony-a6400-research

GitHubivica00/sony-a6400-research

Ambiente di esecuzione clean-room e harness di ricerca per il firmware delle fotocamere Sony BIONZ X, con emulazione ARM, contratti hardware e…

embedded-systems-securityreverse-engineeringhardware-security+3
295 giorni fa
ph4ntom-vitrum preview

ph4ntom-vitrum

GitHubph4ntom-rev/ph4ntom-vitrum

Pipeline statico in-vitro di dissezione di malware per Telegram, agenti AI (Antigravity / Local Ollama / OpenCode) e IDA Pro 9.5 tramite…

defensive-toolsosintstatic-analysis+8
4 giorni fa
Vyrulix preview

Vyrulix

GitHubbakhishovism/vyrulix

Workbench open-source bare-metal per il triage di malware desktop e per la threat intelligence statica su Windows (parsing PE tramite MapViewOfFile,…

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+7
26 giorni fa
ReAgentLive preview

ReAgentLive

GitHubkrixx1337/reagentlive

Consenti agli agenti AI di esplorare un gioco in esecuzione dall'interno. In tempo reale, in sicurezza, istantaneamente.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+6
67 giorni fa
binkeep preview

binkeep

GitHubkano92-dir/binkeep

Disassemblatore online gratuito e strumento di analisi binaria. Esegui il reverse engineering di file PE, ELF e Mach-O direttamente nel tuo browser.…


general-purpose-utilitiesstatic-analysiscode-analysis+5
196 giorni fa
Precedente12…95Successivo








