
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k3 giorni fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k5h 32m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k14h 57m fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 mesi fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k5 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k5h 22m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k3 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k50 minuti fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k1 giorno fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k25 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1654 risultati
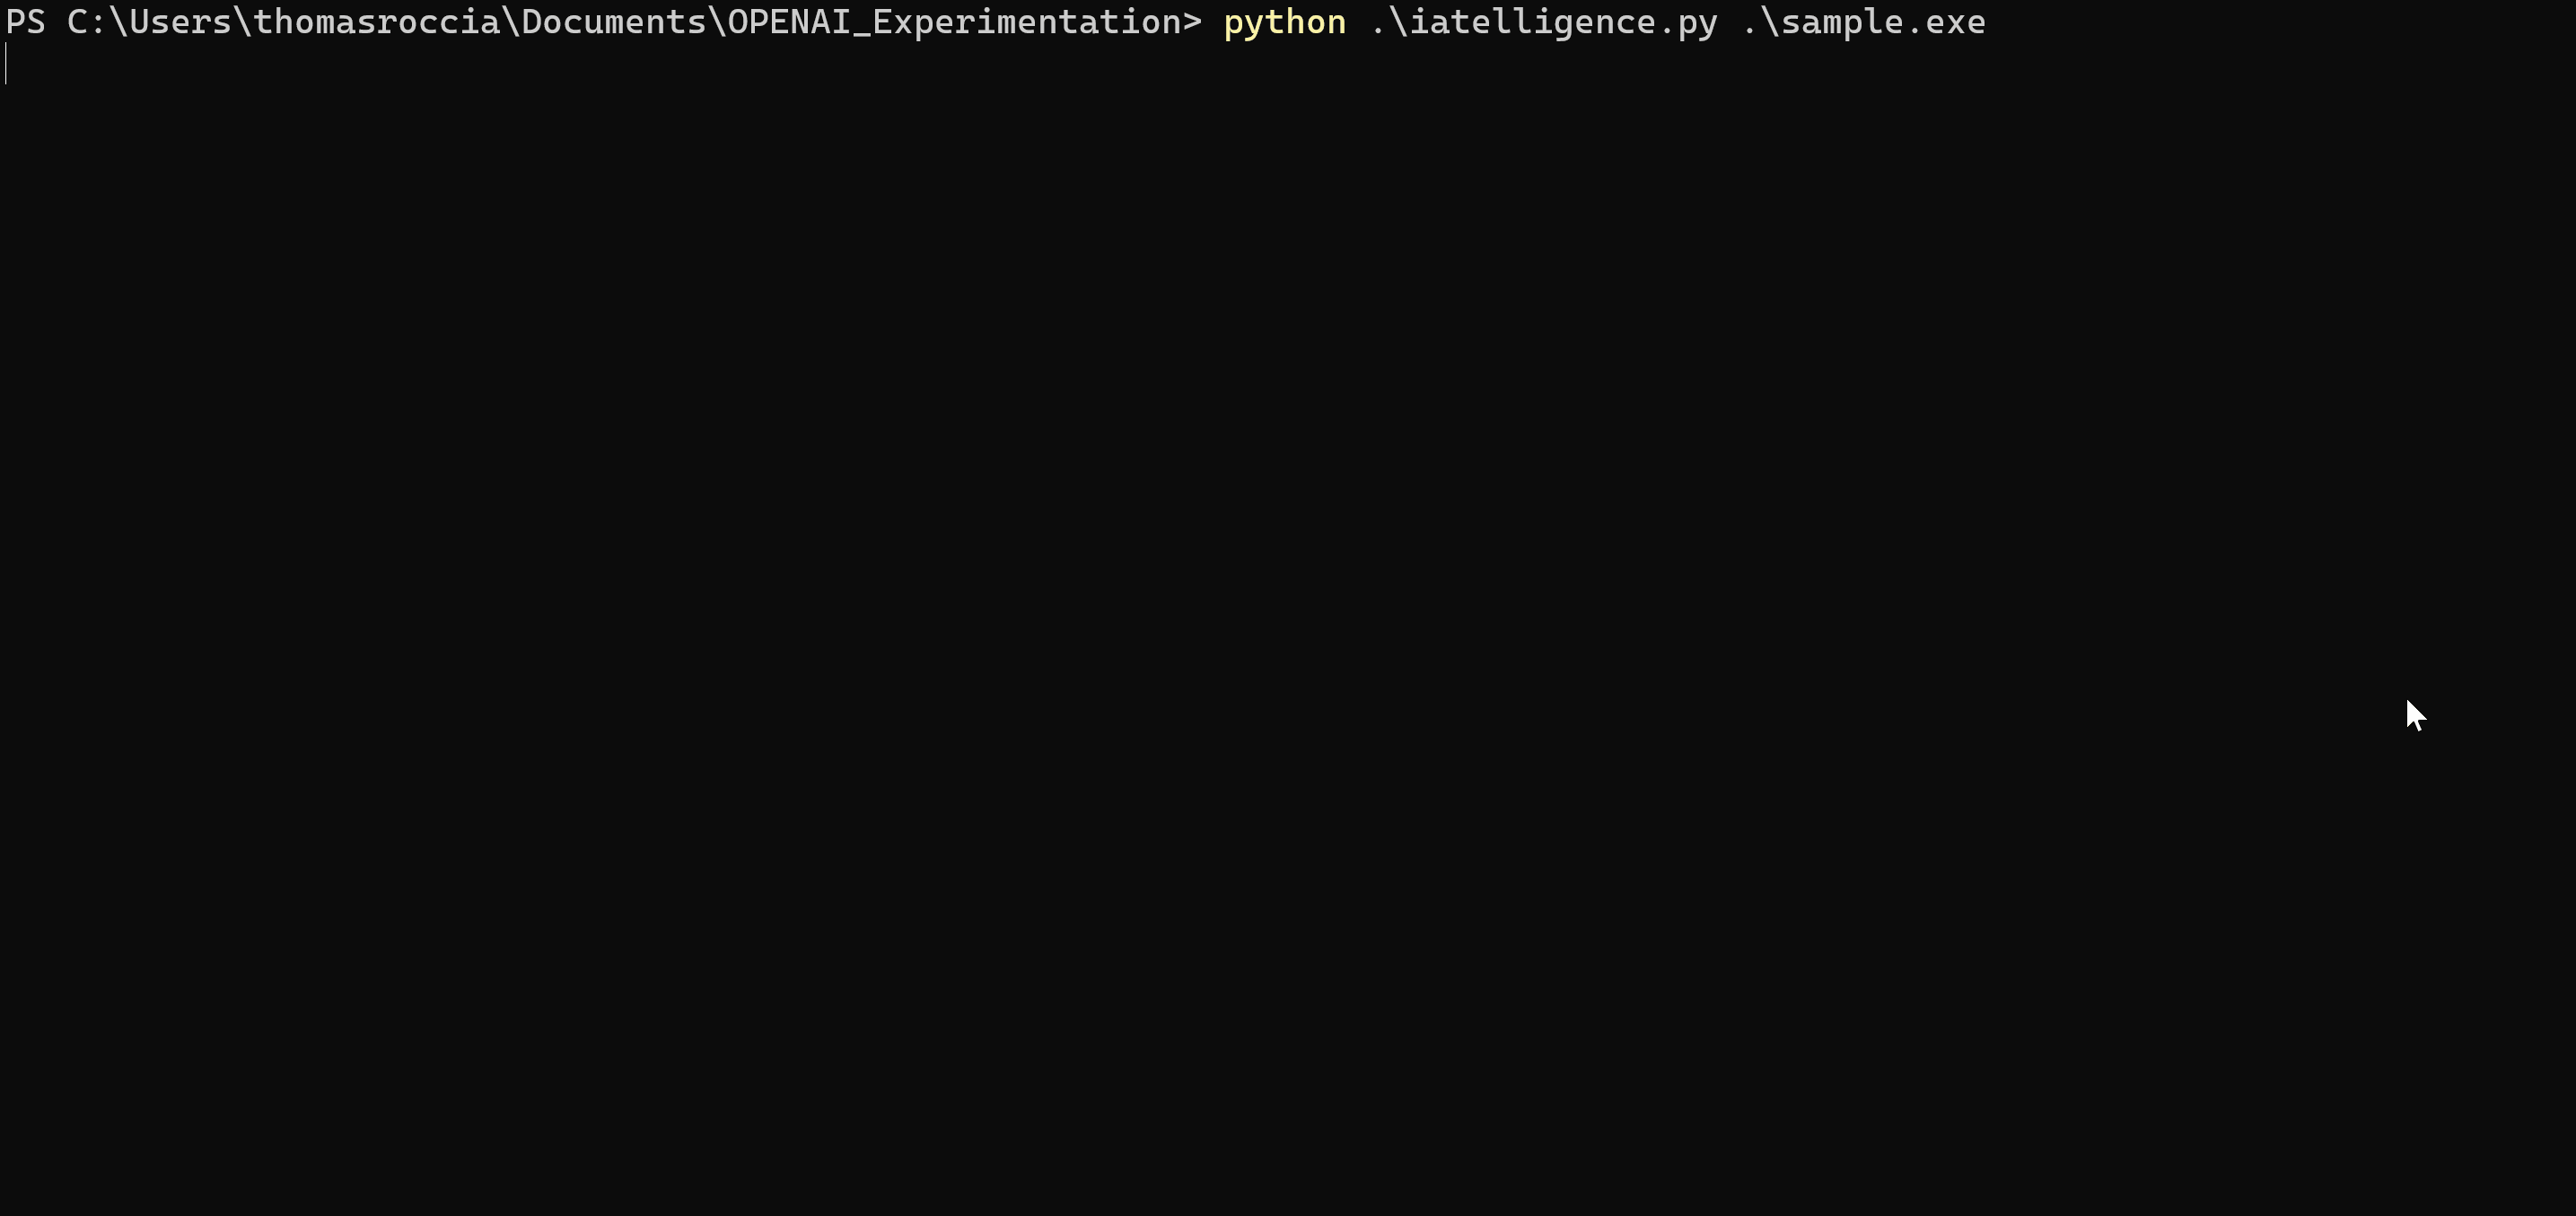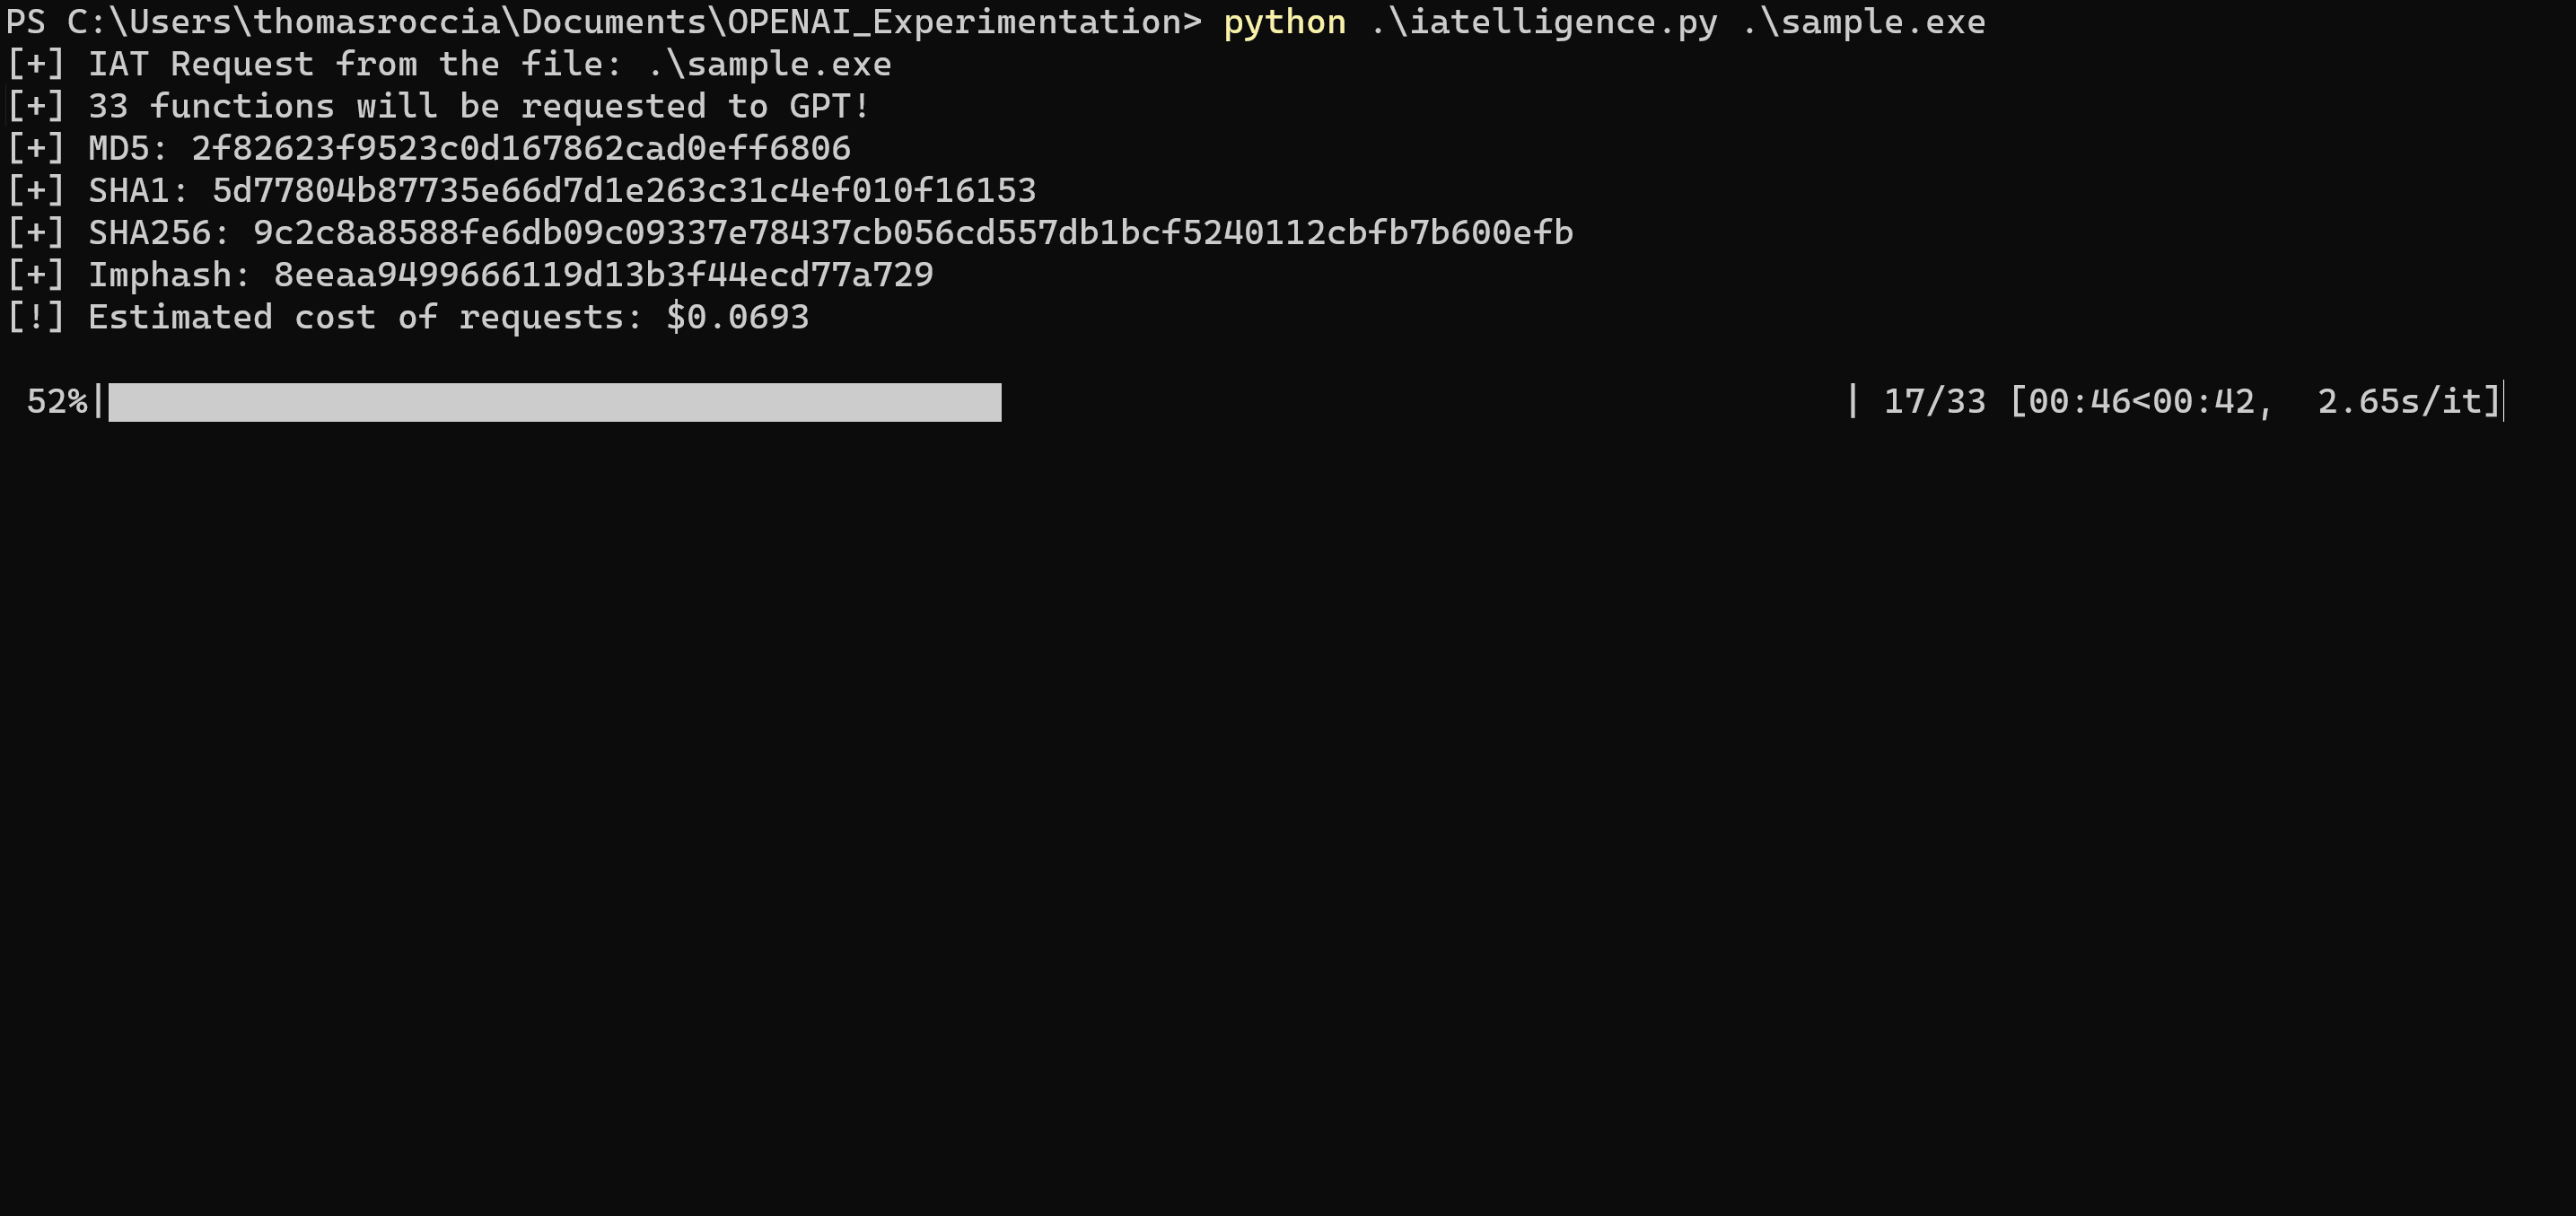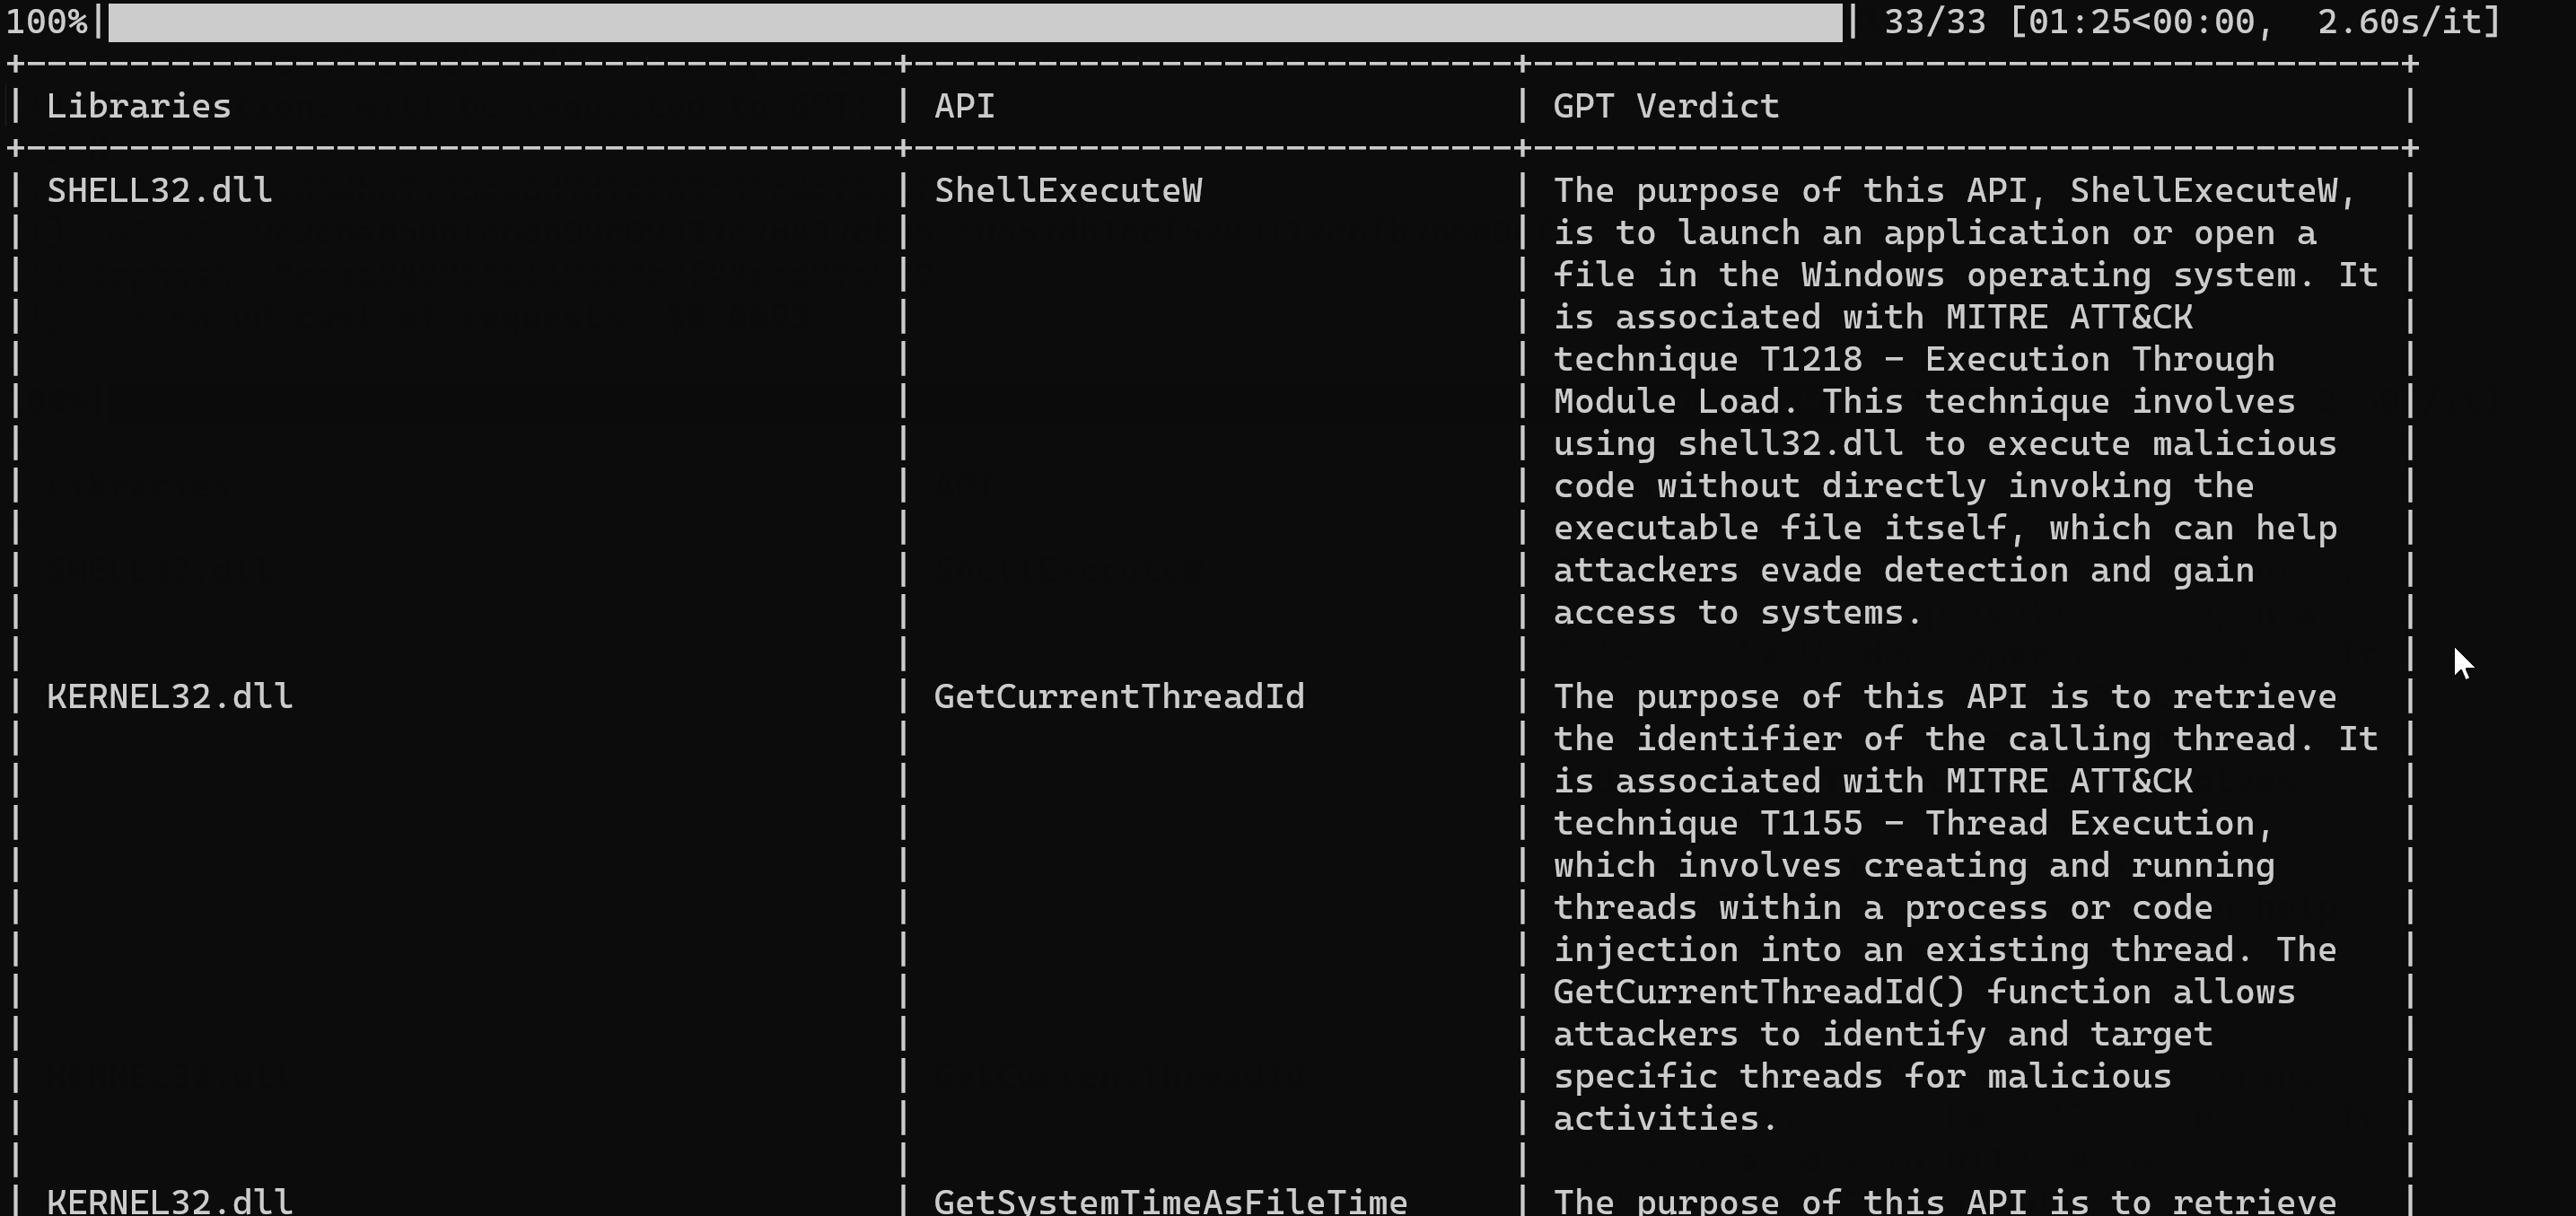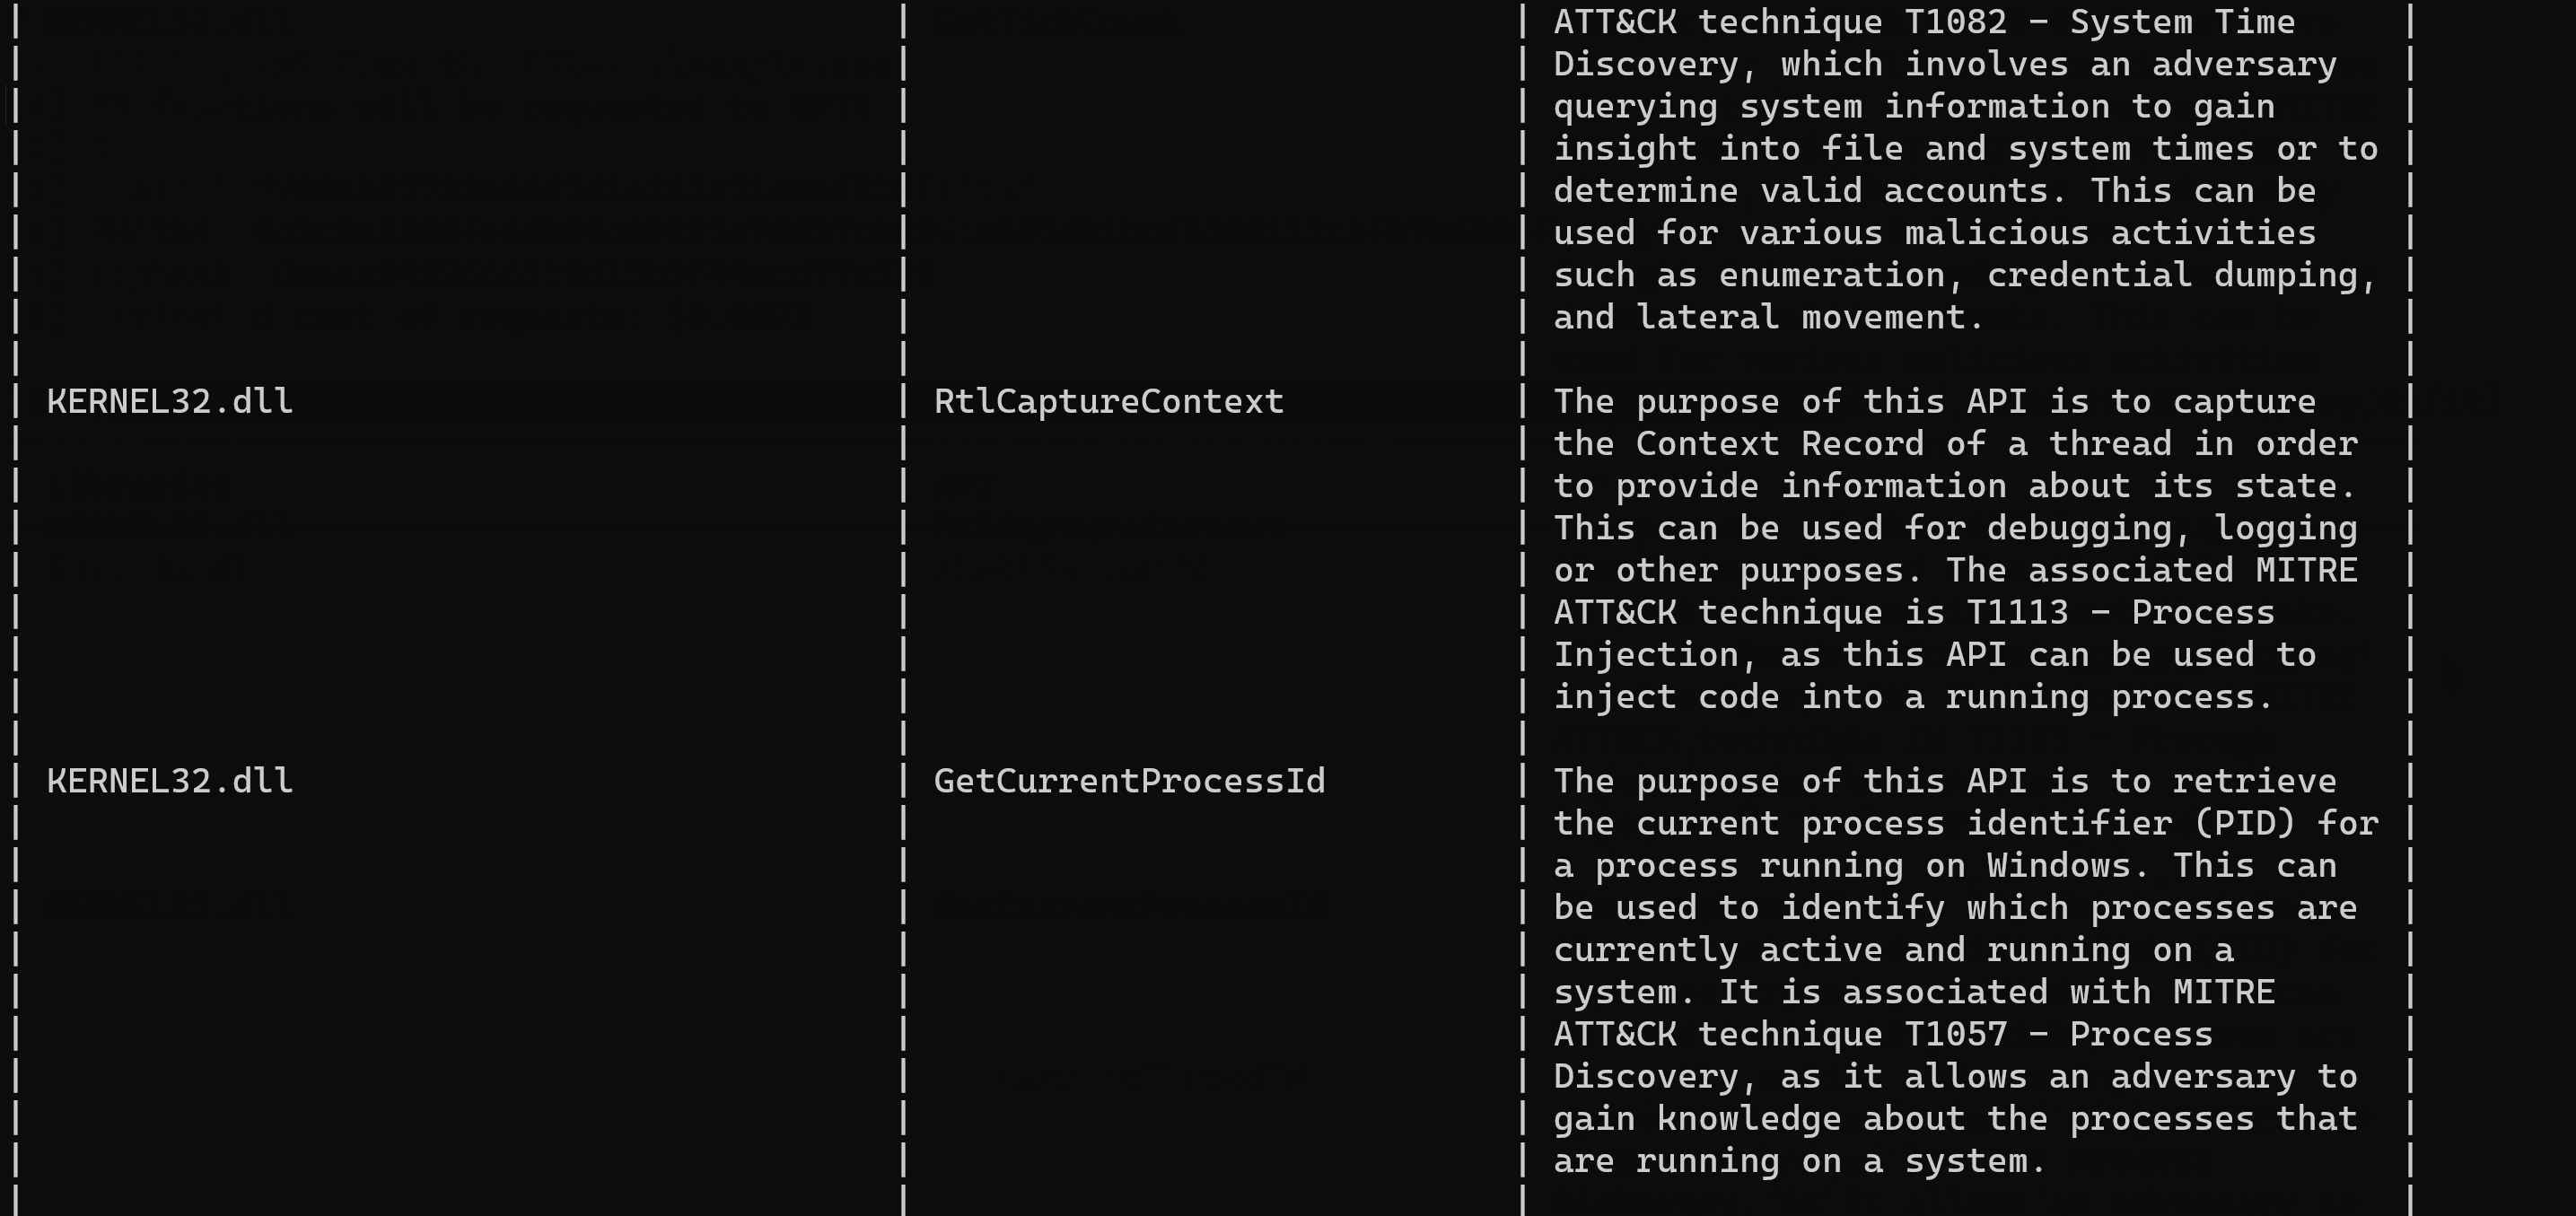
IATelligence preview

IATelligence

GitHubfr0gger/iatelligence

IATelligence è uno script Python che estrae l'IAT di un file PE e richiede a GPT di ottenere maggiori informazioni sull'API e sulla matrice ATT&CK…
static-analysisreverse-engineeringmalware-analysis+3
3843 anni fa
SusanRTTI preview

SusanRTTI

GitHubnccgroup/susanrtti

Un altro plugin IDA per il parsing RTTI
static-analysisreverse-engineeringutilities-frameworks+1
3123 anni fa
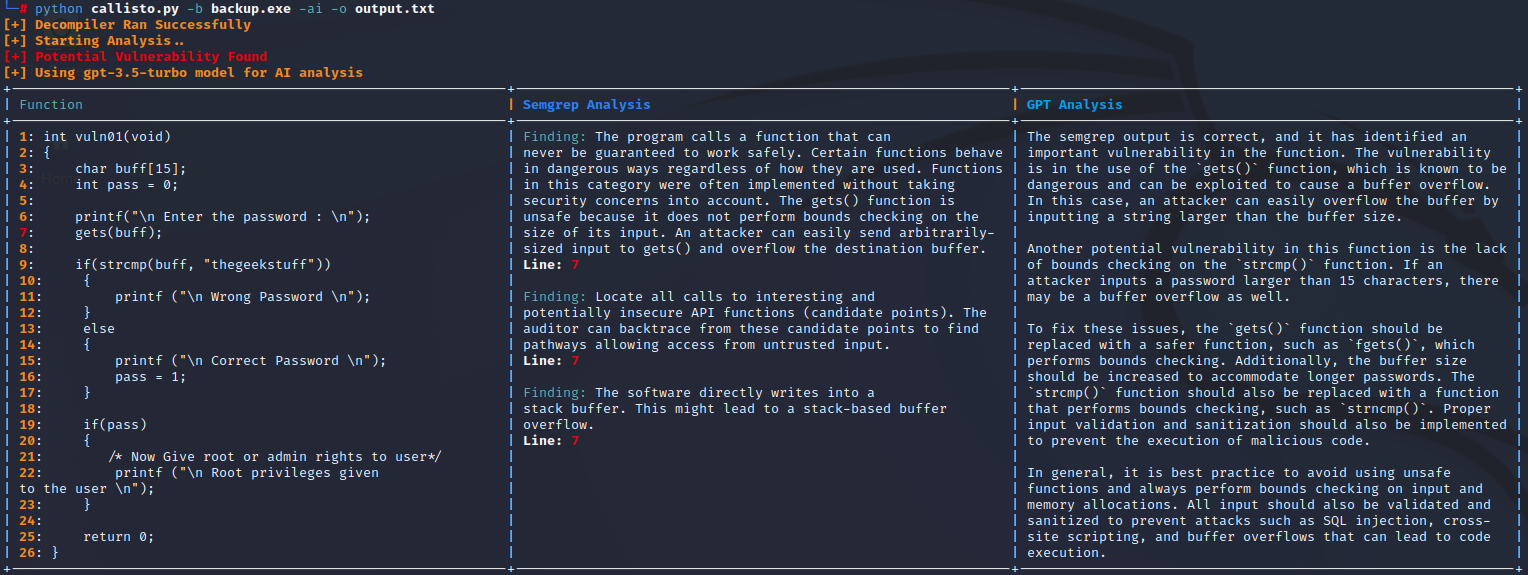
Callisto preview

Callisto

GitHubjetp1ane/callisto

Strumento automatizzato di analisi delle vulnerabilità binarie che decompila eseguibili tramite Ghidra, esegue la scansione del pseudo-codice C con…
static-analysisvulnerability-analysisreverse-engineering+2
3683 anni fa
RESim preview

RESim

GitHubmfthomps/resim

Reverse engineering del software tramite un simulatore di sistema completo.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
1946 giorni fa
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Libreria Python per l'analisi e il parsing di dati relativi a Cobalt Strike, come i payload Beacon e i profili Malleable C2.
network-forensicsmalware-analysisdigital-forensics+4
19318 giorni fa
drltrace preview

drltrace

GitHubmxmssh/drltrace

Drltrace è un tracciatore di chiamate di libreria per applicazioni Windows e Linux.

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
4196 anni fa
cave_miner preview

cave_miner

GitHubantonin-deniau/cave_miner

Cerca code cave in tutti i binari
code-analysisexploitationreverse-engineering+1
2862 mesi fa
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Strumenti di evasione AV in Python
encryption-decryption-toolspayload-generationexploitation+9
5151 anno fa
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

Strumenti e PoC per l'analisi delle syscall di Windows.
ids-ips-evasionreverse-engineeringbinary-analysis+3
36411 mesi fa
radmin-vpn-linux preview

radmin-vpn-linux

GitHubbaptisterajaut/radmin-vpn-linux

Esegui Radmin VPN su Linux tramite Wine — driver personalizzato, bridge TAP, zero perdita di pacchetti
lateral-movementreverse-engineeringnetwork-security+5
1431 giorno fa
Evasor preview

Evasor

GitHubcyberark/evasor

Uno strumento da utilizzare nella fase di post-sfruttamento per i team blu e rossi per bypassare le policy di APPLICATIONCONTROL

defensive-toolsprivilege-escalationvulnerability-analysis+3
3246 anni fa
javaserializetools preview

javaserializetools

GitHubshack2/javaserializetools

Strumento di sfruttamento delle vulnerabilità di deserializzazione Java V1.0 Strumento di controllo per vulnerabilità relative alla…
vulnerability-analysisexploitationweb-application-exploitation+2
5137 anni fa
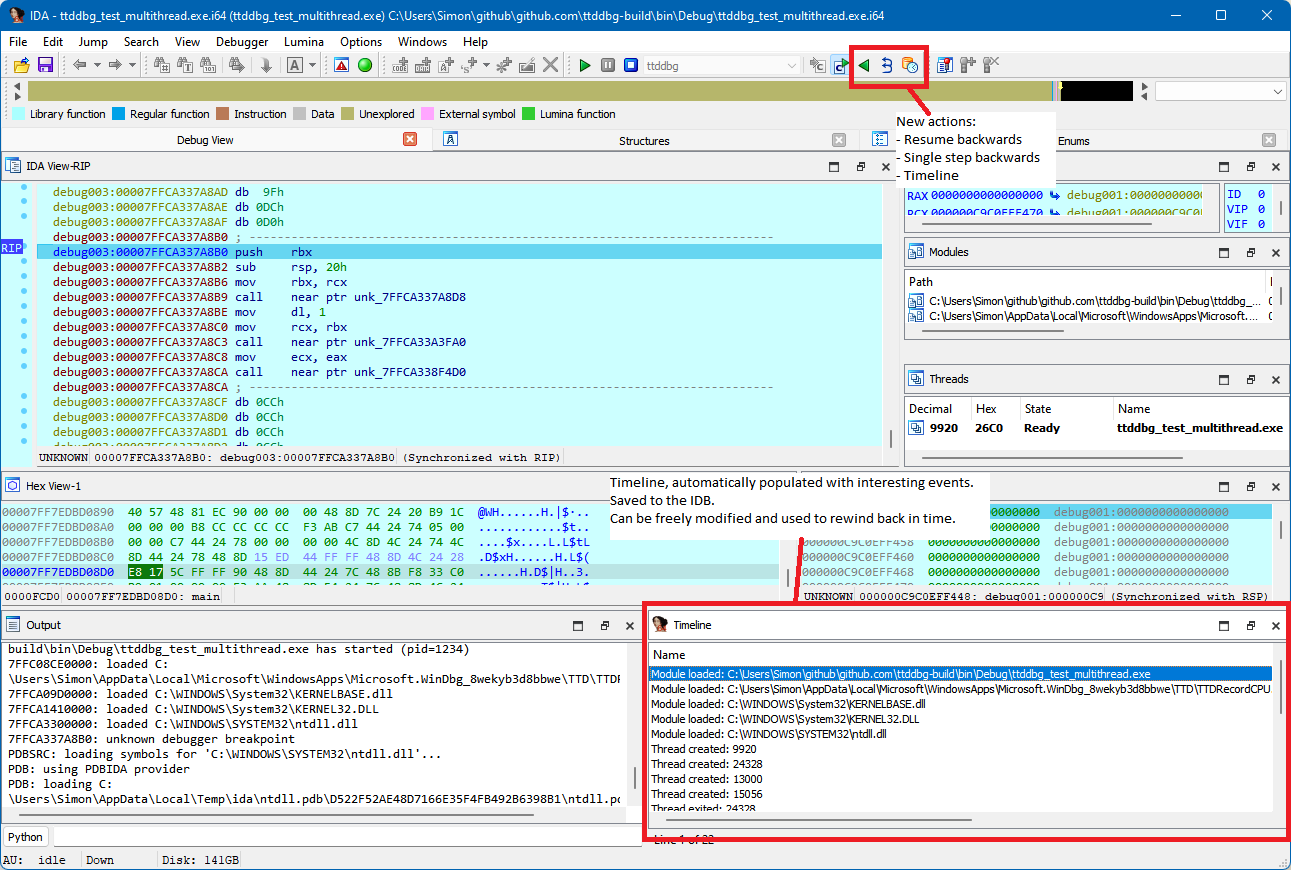
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

Time Travel Debugging plugin per IDA
dynamic-code-analysisreverse-engineeringdebuggers+1
5982 anni fa
CVE-Reverse preview

CVE-Reverse

GitHubhttpvoid/cve-reverse

Elenco curato di CVE sottoposte a reverse engineering e analizzate, che funge da risorsa per la ricerca sulle vulnerabilità, la comprensione dello…

vulnerability-analysisreverse-engineeringbinary-analysis+3
2834 anni fa
heaphopper preview

heaphopper

GitHubangr/heaphopper

HeapHopper è un framework per il model checking vincolato di implementazioni di Heap
vulnerability-analysisfuzzingbinary-analysis+2
2282 mesi fa
WDExtract preview

WDExtract

GitHubhfiref0x/wdextract

Estrai il database di Windows Defender dai file vdm e decomprimilo

encryption-decryption-toolsreverse-engineeringforensics+2
4906 mesi fa
cve-2022-27255 preview

cve-2022-27255

GitHubinfobyte/cve-2022-27255

Toolkit automatizzato per l'analisi del firmware e lo sfruttamento di CVE-2022-27255, un overflow del buffer SIP ALG nell'SDK eCos di Realtek che…
embedded-systems-securityiot-securityvulnerability-analysis+7
2844 anni fa
VMUnprotect.Dumper preview

VMUnprotect.Dumper

GitHubvoid-stack/vmunprotect.dumper

VMUnprotect.Dumper può rimuovere dinamicamente la protezione di un Assembly protetto da VMProtect.


dynamic-code-analysisreverse-engineeringmalware-analysis+1
4594 anni fa
Precedente1…232425…92Successivo
Analisi di Binari — Pagina 24 | Kitploit







