
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 22 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k18h 53m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 mesi fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k19h 33m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k1 giorno fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k21h 49m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k5 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k23 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1648 risultati
zkar preview

zkar

GitHubphith0n/zkar

Analizzatore di protocollo di serializzazione Java basato su Go che analizza, scarica e genera payload di diserializzazione con supporto per i gadget…
payload-generationvulnerability-analysisexploitation+1
6536 mesi fa
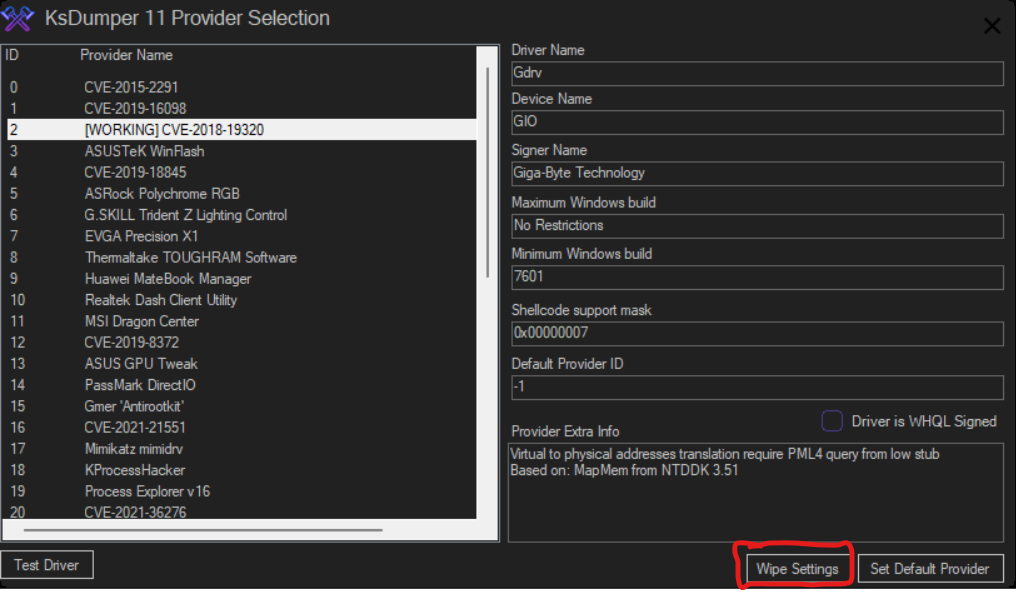
ida_ifl preview

ida_ifl

GitHubhasherezade/ida_ifl

IFL - Elenco interattivo delle funzioni (plugin per IDA Pro)
static-analysiscode-analysisreverse-engineering+2
4994 mesi fa
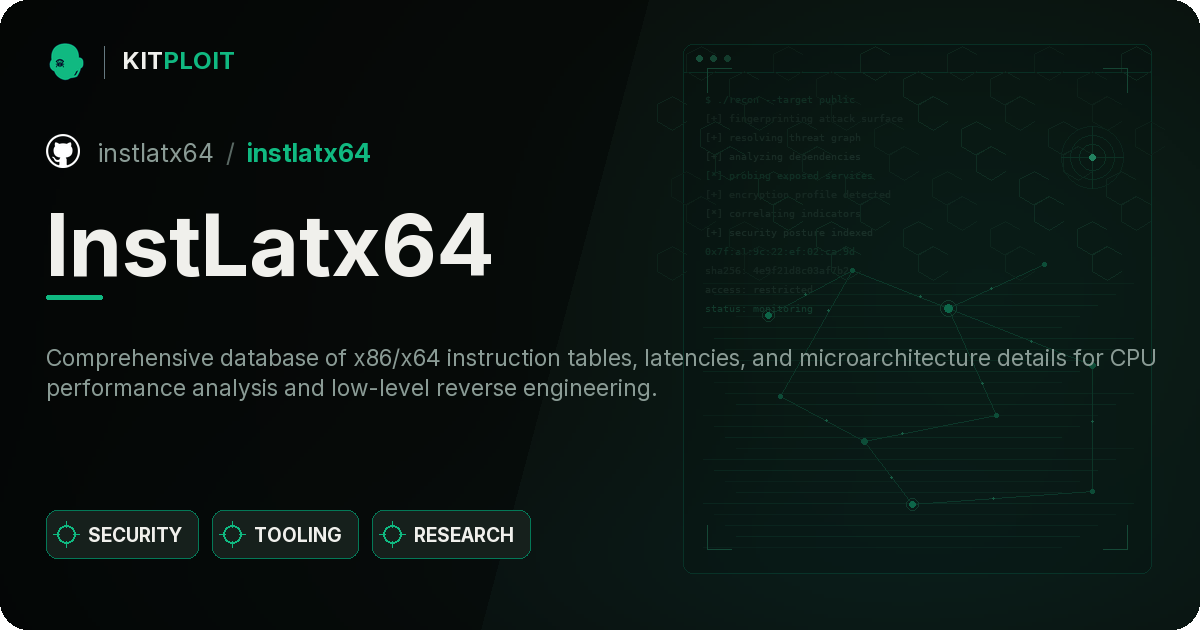
KsDumper-11 preview

KsDumper-11

GitHubmastercodeon314/ksdumper-11

Una rinascita del classico e leggendario KsDumper
memory-forensicsexploitationreverse-engineering+1
5961 anno fa
InstLatx64 preview

InstLatx64

GitHubinstlatx64/instlatx64

Database completo di tabelle delle istruzioni x86/x64, latenze e dettagli di microarchitettura per l'analisi delle prestazioni della CPU e il reverse…
reverse-engineeringhardware-securitybinary-analysis+2
25627 giorni fa
engine preview

engine

GitHubdroidefense/engine

Droidefense: Framework Avanzato di Analisi del Malware Android
android-securitystatic-analysisdynamic-analysis-sandboxing+4
4817 anni fa
Dna preview

Dna

GitHubcolton1skees/dna

Framework di analisi statica binaria basato su LLVM
static-analysisvulnerability-analysiscode-analysis+5
3655 mesi fa
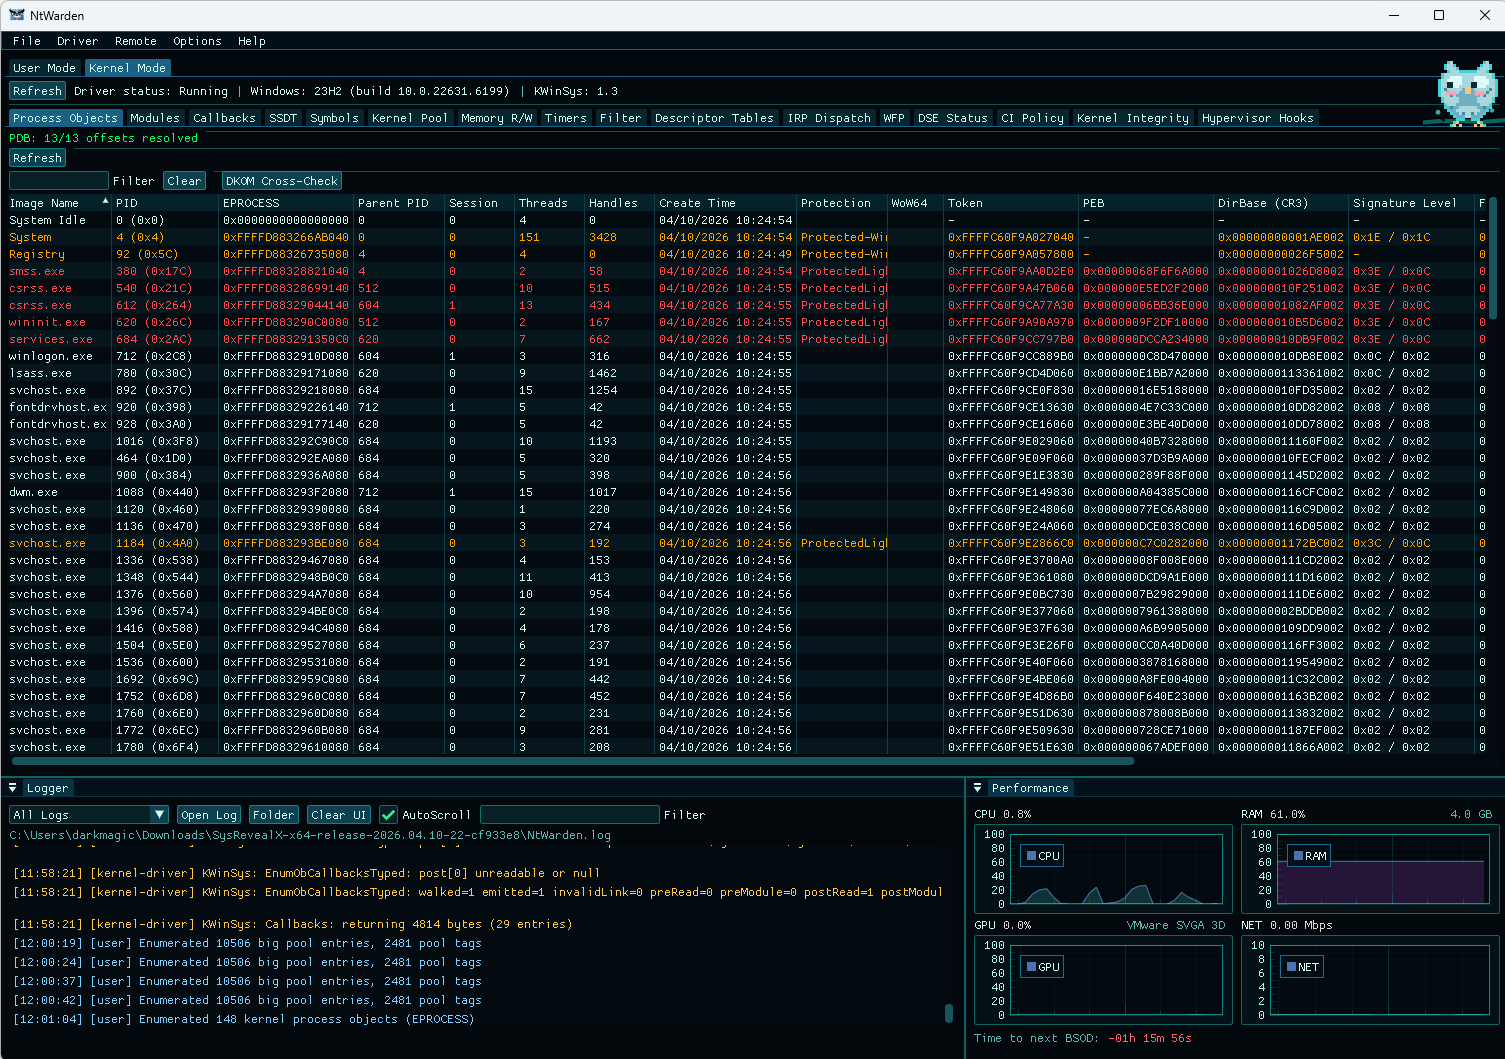
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

Kit di analisi e ricerca per Windows
defensive-toolsmemory-forensicsmalware-analysis+4
6766 mesi fa
BugId preview

BugId

GitHubskylined/bugid

Rileva, analizza e identifica in modo univoco i crash nelle applicazioni Windows.
vulnerability-analysisdynamic-code-analysisdebuggers+2
5251 anno fa
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

Bypass AMSI a vita
reverse-engineeringbinary-analysisred-teaming+1
6803 anni fa
ida_kernelcache preview

ida_kernelcache

GitHubbazad/ida_kernelcache

Un toolkit IDA per analizzare i kernelcache iOS.
embedded-systems-securitystatic-analysisios-security+6
3057 anni fa
efiSeek preview

efiSeek

GitHubdsecurity/efiseek

Plugin Ghidra che automatizza l'analisi del firmware UEFI identificando GUID noti, protocolli, gestori SMI e funzioni di interrupt, con ordinamento…
embedded-systems-securityreverse-engineeringhardware-security+3
4104 anni fa
ghost preview

ghost

GitHubpandaadir05/ghost

Rileva l'iniezione di processi e la manipolazione della memoria utilizzate dal malware. Individua regioni RWX, pattern di shellcode, hook API,…
defensive-toolsmemory-forensicsreverse-engineering+6
3822 mesi fa
DInvoke_rs preview

DInvoke_rs

GitHubkudaes/dinvoke_rs

Invoca dinamicamente codice non gestito arbitrario
ids-ips-evasionshellcodepost-exploitation+3
3664 mesi fa
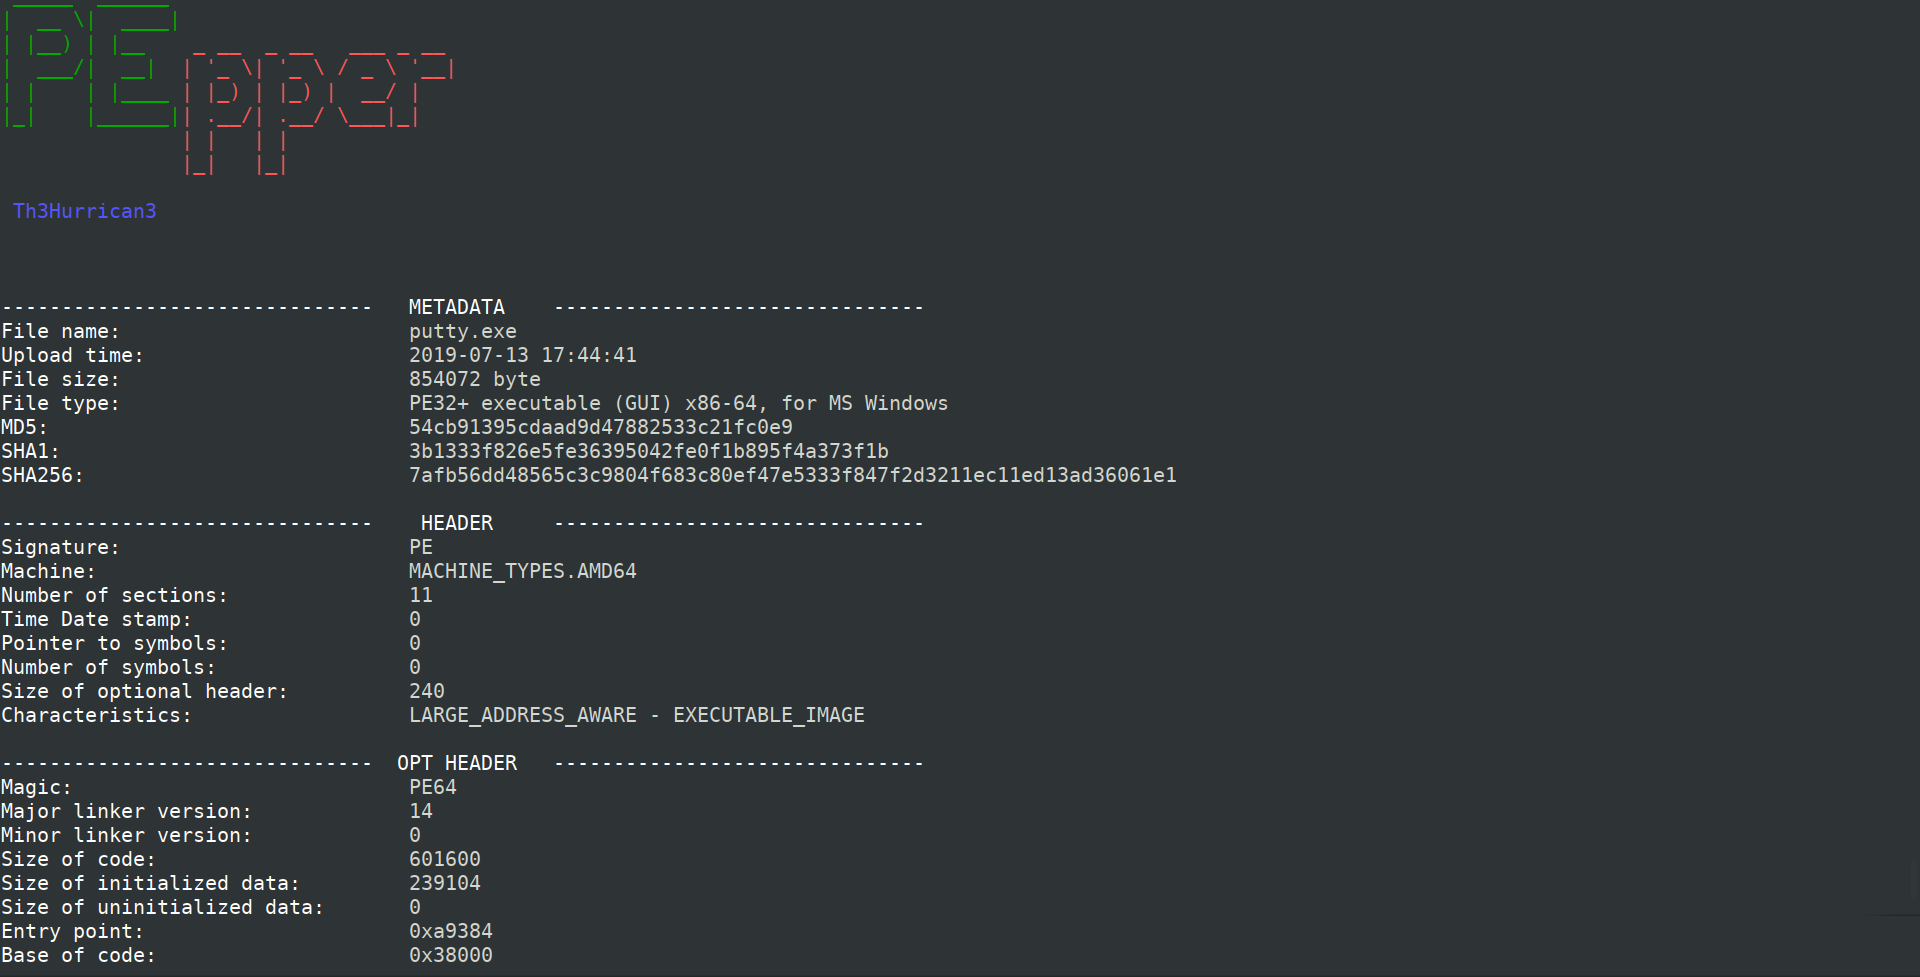
PEpper preview

PEpper

GitHub0x0be/pepper

Uno script open source per eseguire l'analisi statica dei malware su Portable Executable.

static-analysisforensicsmalware-analysis+1
3334 anni fa
DLLHijackHunter preview

DLLHijackHunter

GitHubghostvectoracademy/dllhijackhunter

Scoperta, validazione e conferma automatizzata del DLL Hijacking. Trasformare le configurazioni errate locali in percorsi di attacco confermati e…
privilege-escalationvulnerability-scannerspayload-generation+8
3961 mese fa
gdb-static preview

gdb-static

GitHubhugsy/gdb-static

Repository pubblico di GDB e GDBServer compilati staticamente.

exploitationreverse-engineeringdebuggers+3
3975 anni fa
Windows-PE-Packer preview

Windows-PE-Packer

GitHubczs108/windows-pe-packer

🗜️ A packer for Windows x86 executable files written in C and Intel x86 Assembly. The new file after packing can obstruct reverse engineering(Uno…
payload-generationexploitationreverse-engineering+1
3652 anni fa
workshop_firmware_reverse_engineering preview

workshop_firmware_reverse_engineering

GitHubemproof-com/workshop_firmware_reverse_engineering

Workshop di reverse engineering del firmware

embedded-systems-securitystatic-analysisreverse-engineering+6
4431 anno fa
Precedente1…212223…92Successivo








