
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 michaelweber/macrome
Lettore/Scrittore di documenti con macro Excel per Red Teamers e Analisti
 xyrem/hyperdeceit
HyperDeceit è la libreria all-in-one definitiva che emula Hyper-V per Windows, dandoti la possibilità di intercettare e manipolare le attività del…
 last-emo-boy/rikune
Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
 0xm3r/cgpwn
Una VM leggera per hardware hacking, RE (fuzzing, symEx, exploiting, ecc.) e attività di wargaming
 jjyg/metasm
Questo è il repository principale per metasm, un assembler / disassembler / compilatore gratuito scritto in ruby
 snare/ida-efiutils
Alcuni script per IDA Pro per assistere nel reverse engineering di binari EFI
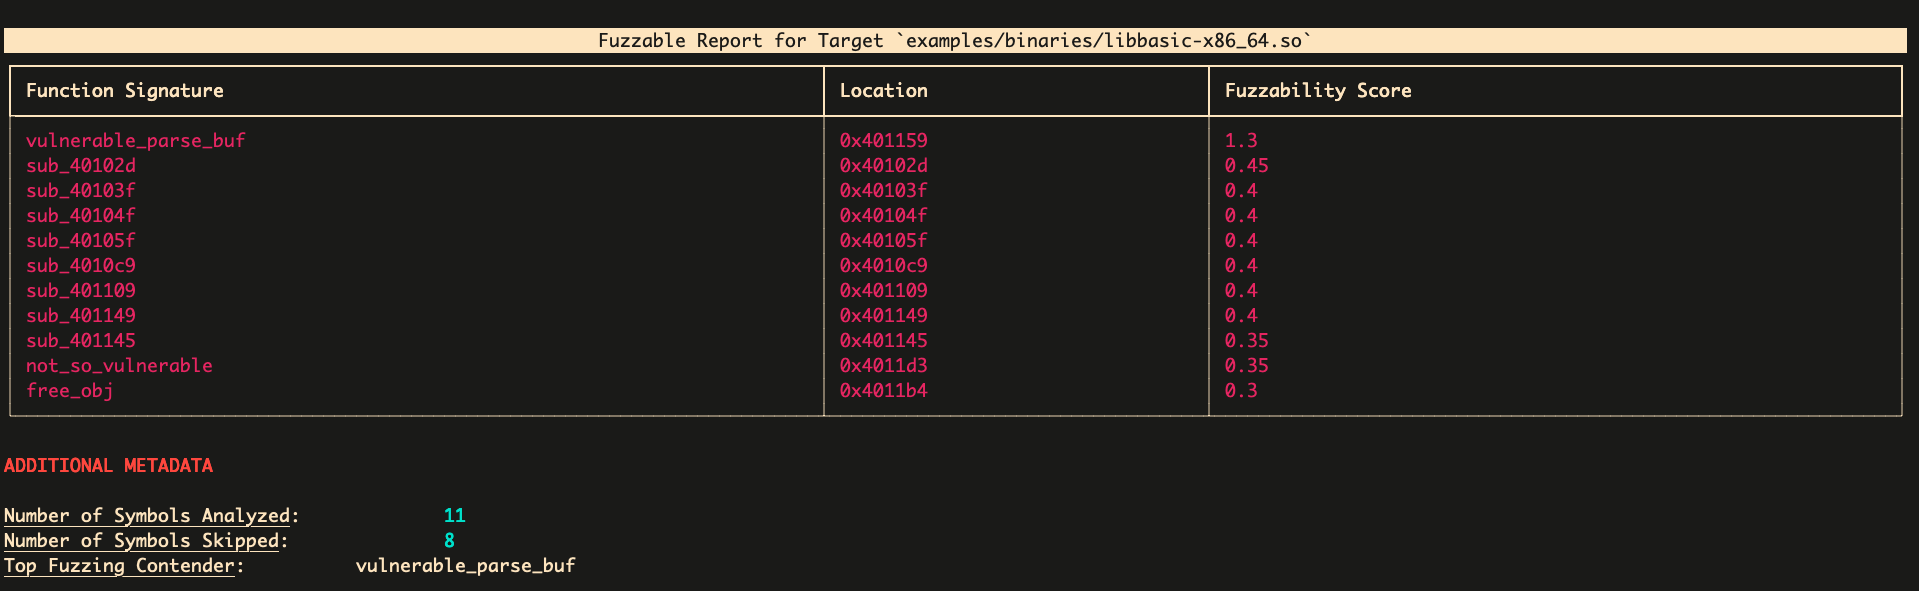 ex0dus-0x/fuzzable
Framework di analisi statica che identifica bersagli di funzioni fuzzabili in codice sorgente e binari, genera modelli di harness e si integra con…
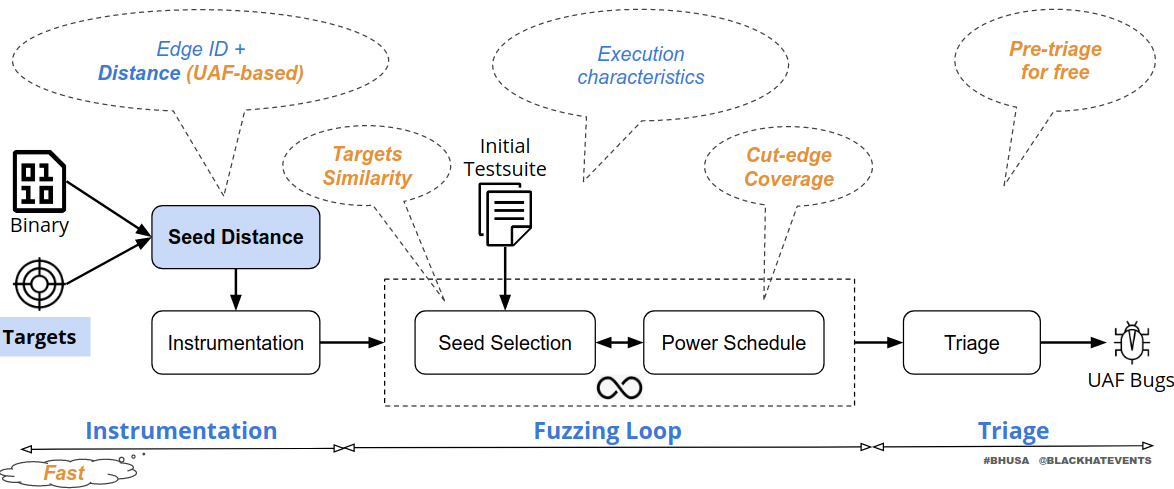 strongcourage/uafuzz
Fuzzer diretto a livello binario specializzato nel rilevamento di vulnerabilità Use-After-Free tramite metriche di input sensibili all'ordine e…
 pagalaxylab/unifuzzer
Uno strumento di fuzzing per binari closed-source basato su Unicorn e LibFuzzer
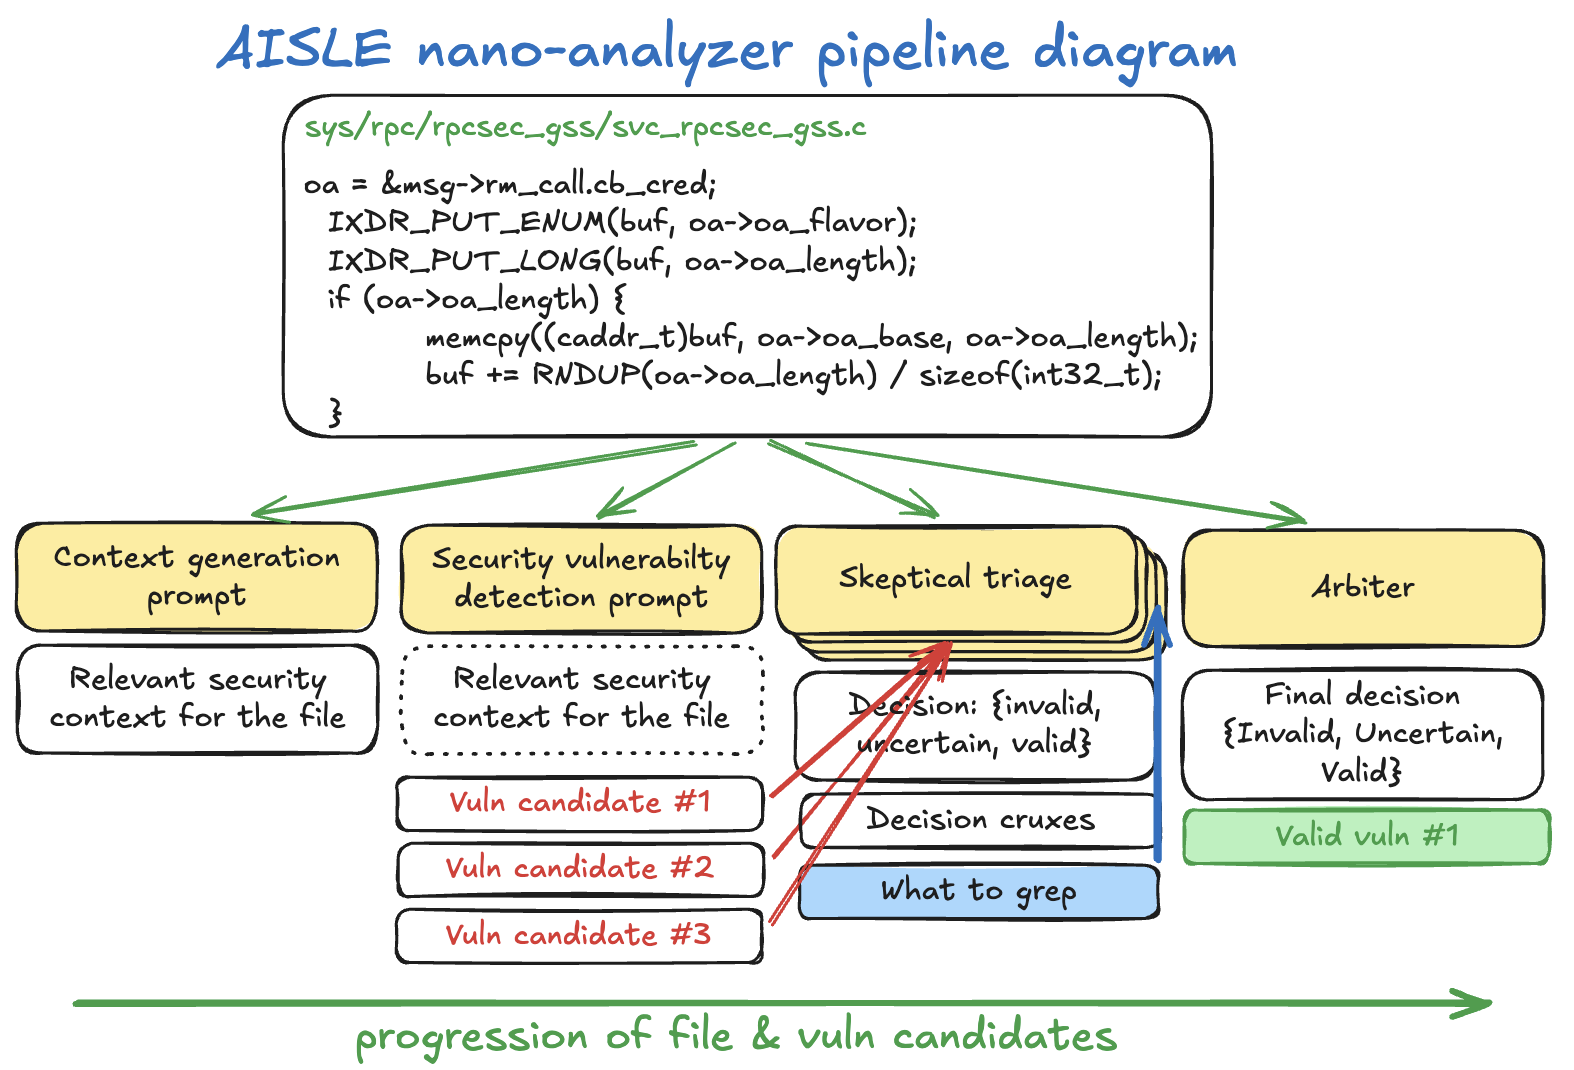 weareaisle/nano-analyzer
Uno scanner di vulnerabilità zero-day minimo basato su LLM di AISLE.
 quarkslab/binbloom
Software di analisi del firmware binario grezzo
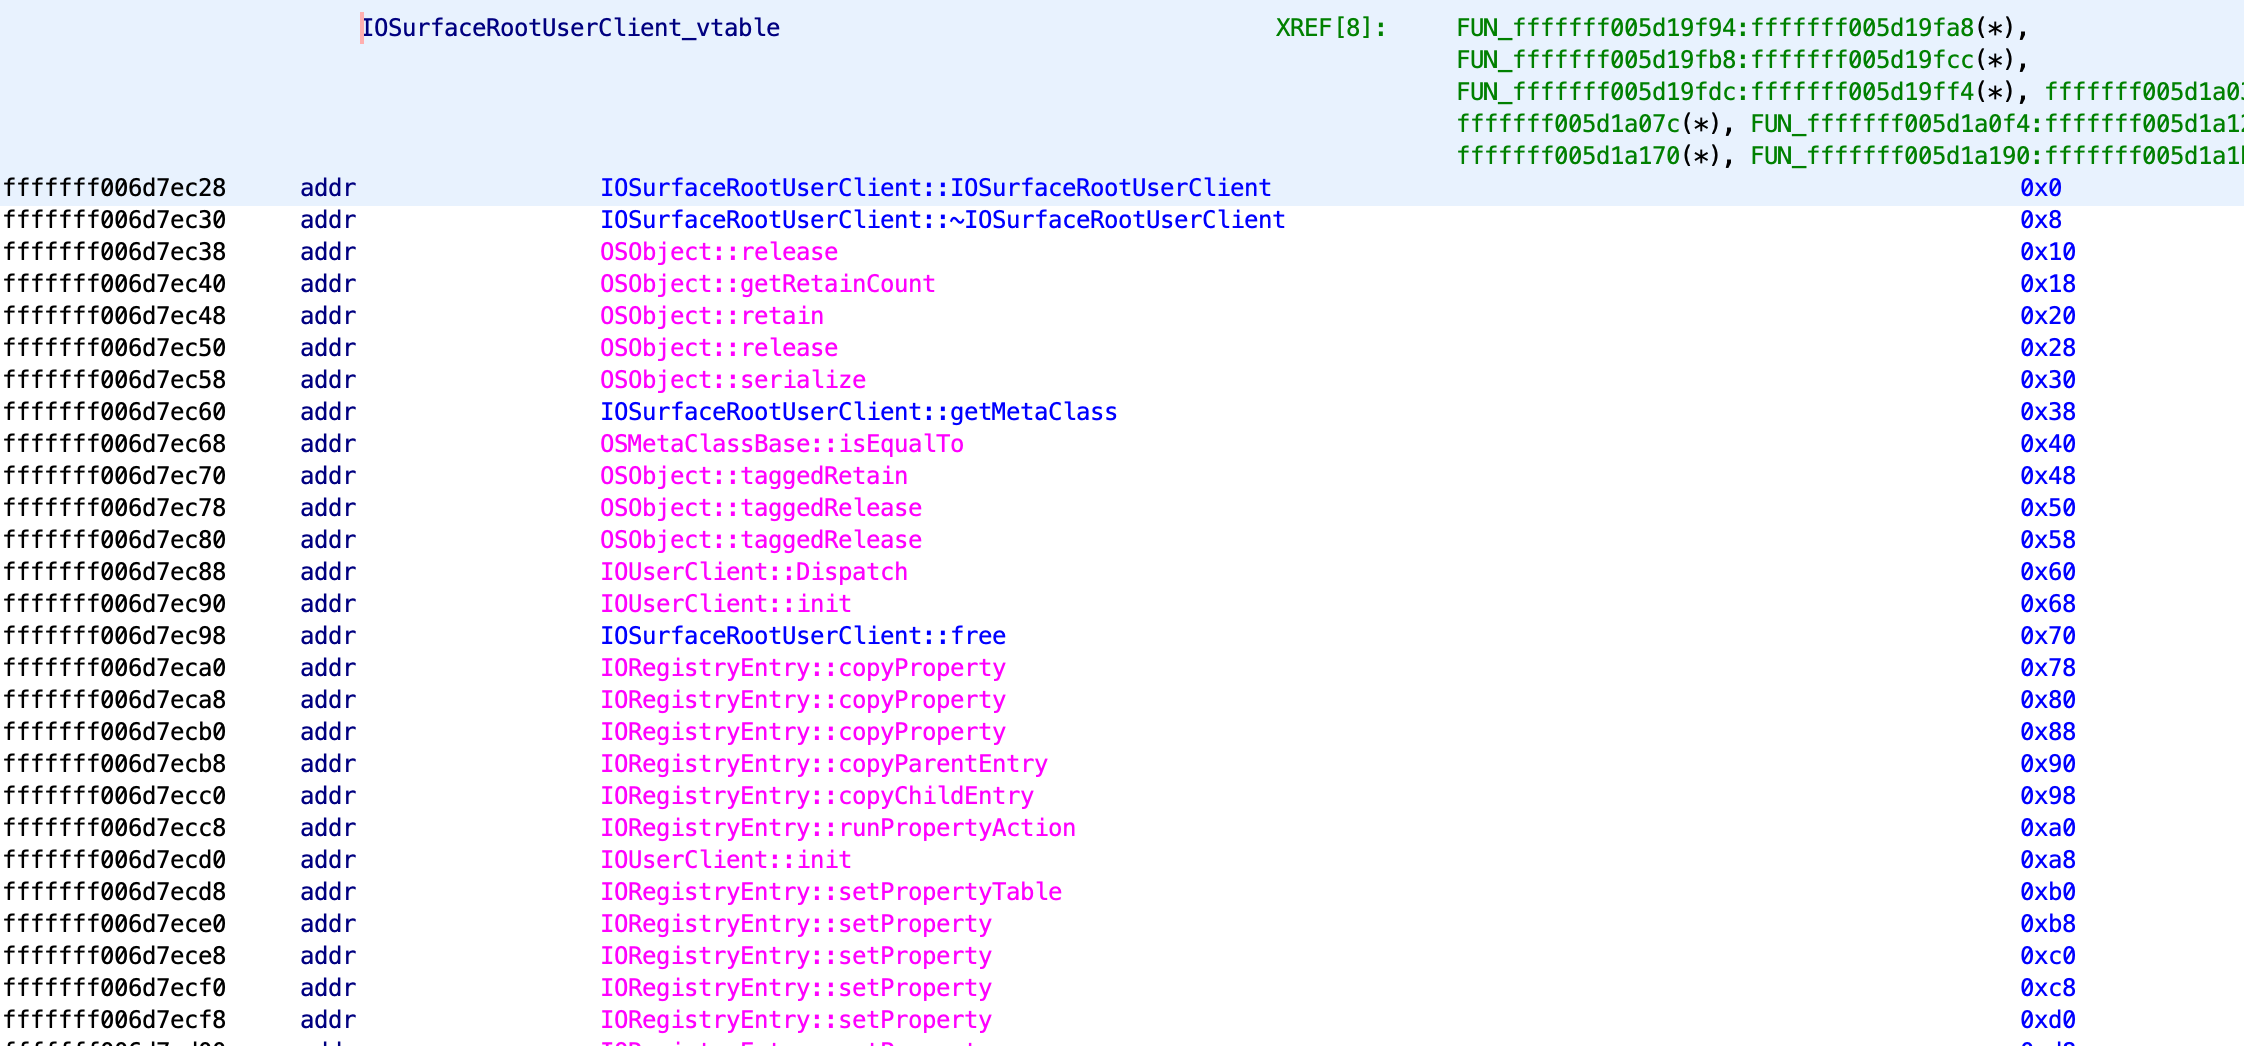 0x36/ghidra_kernelcache
un framework Ghidra per il reverse engineering del kernelcache di iOS
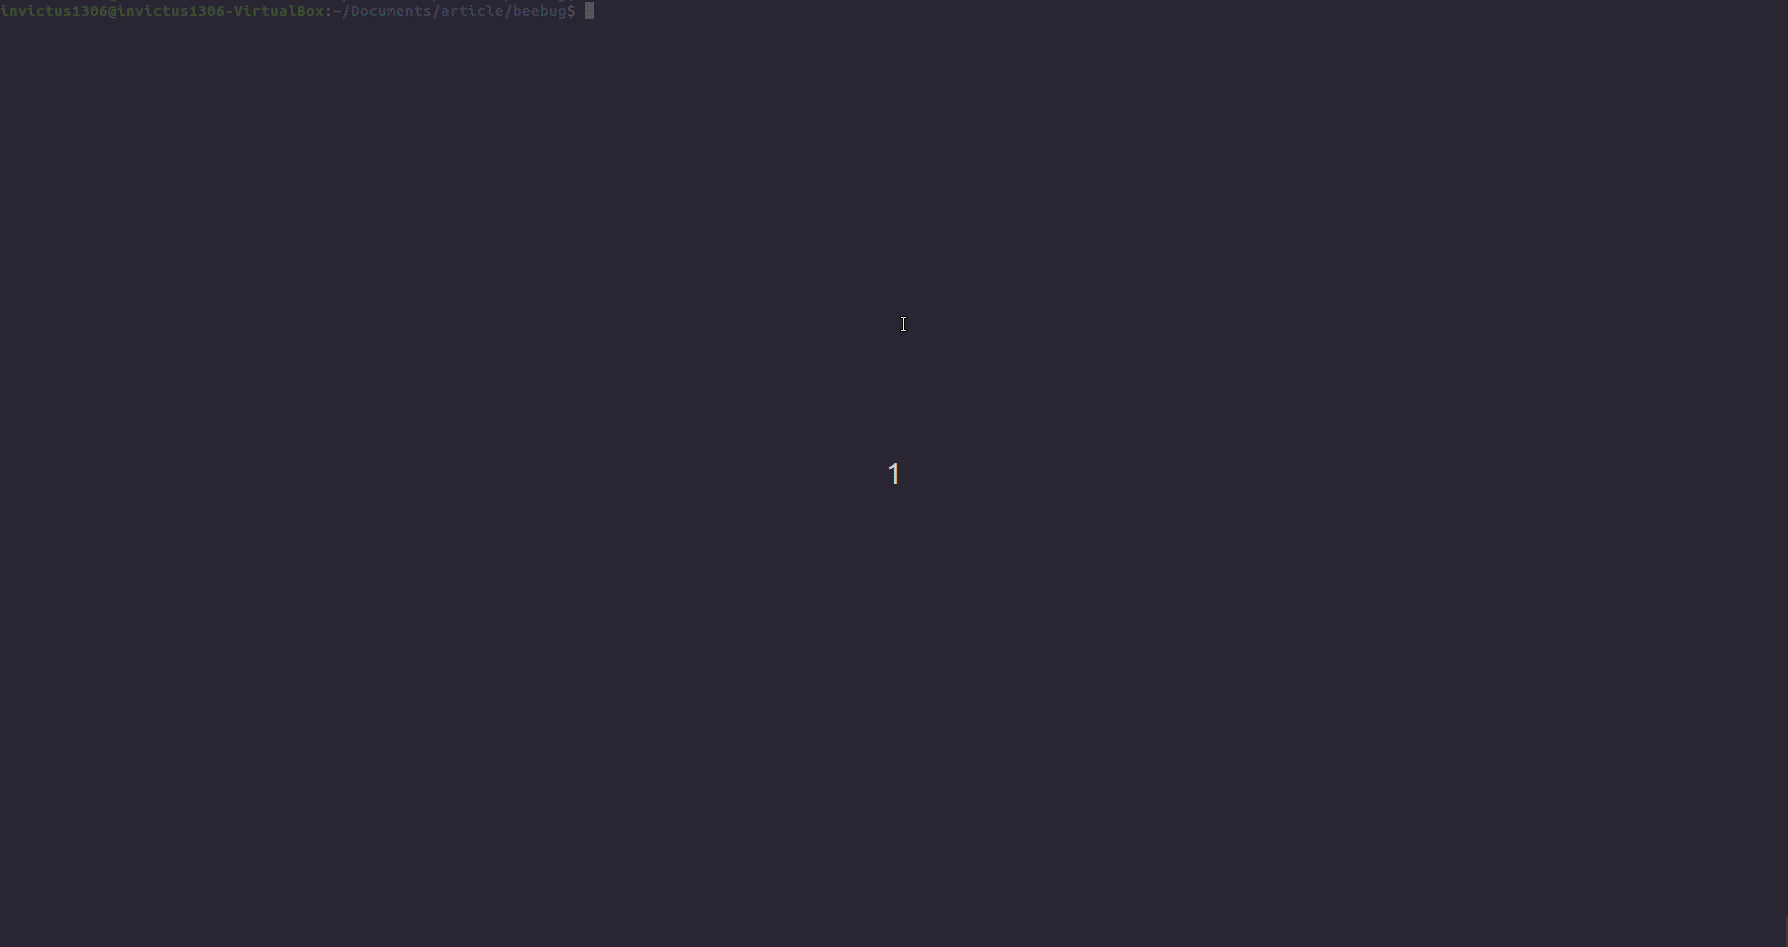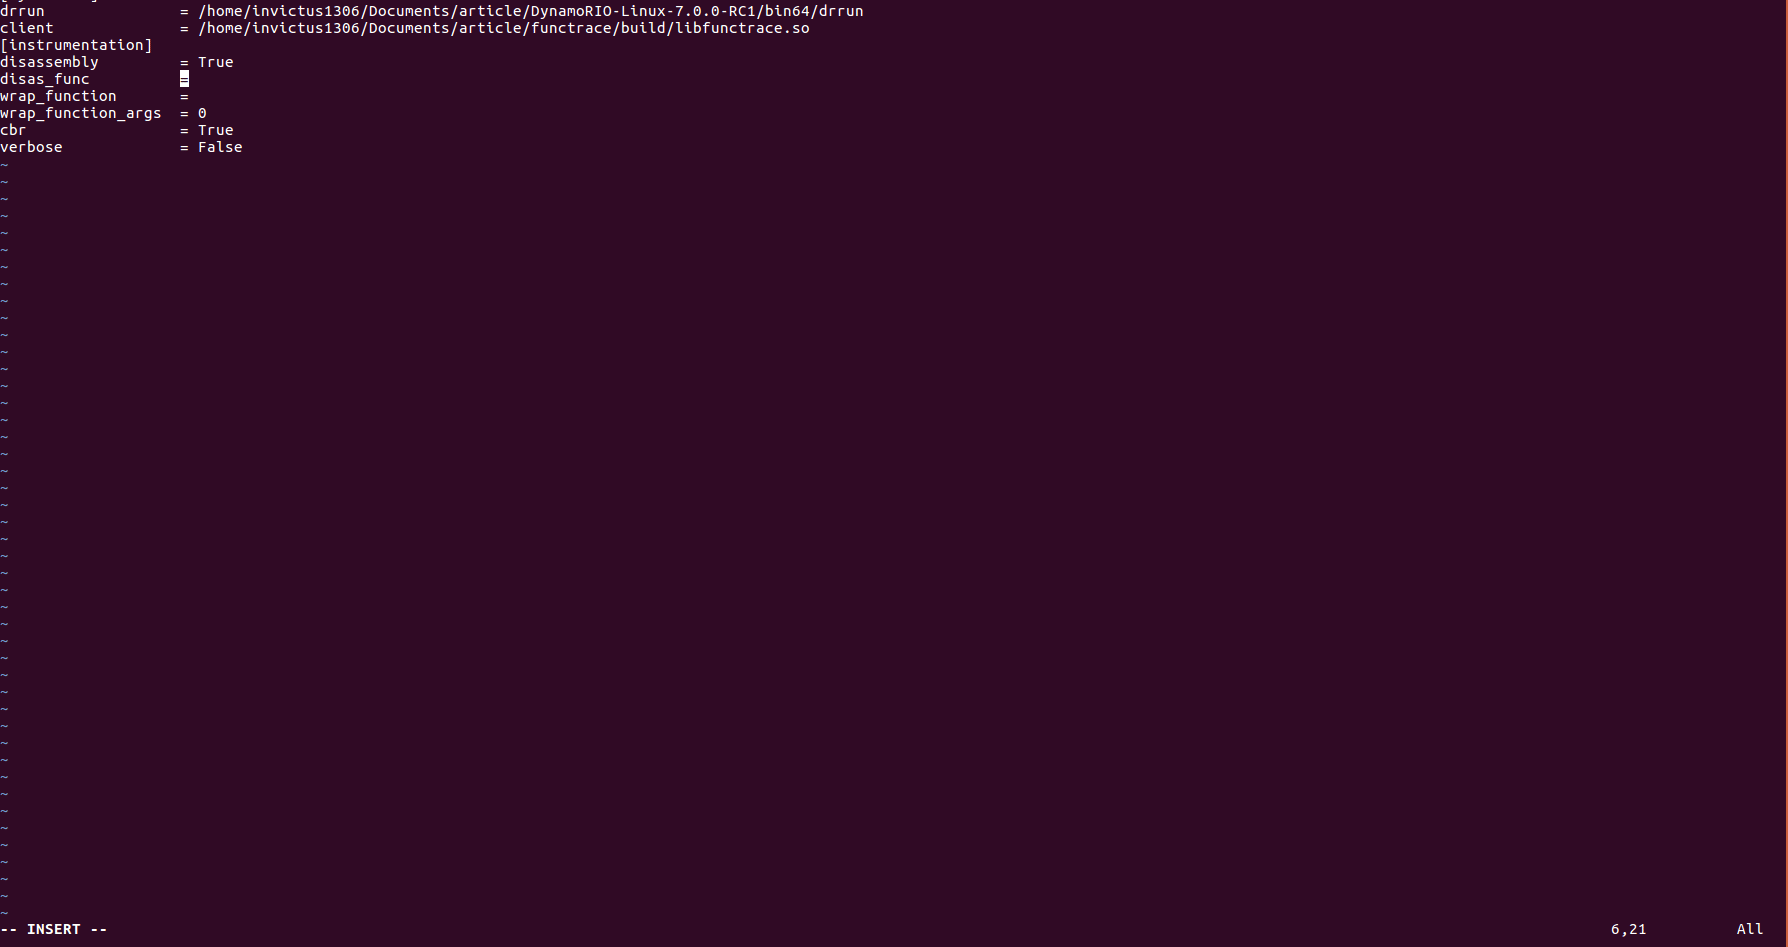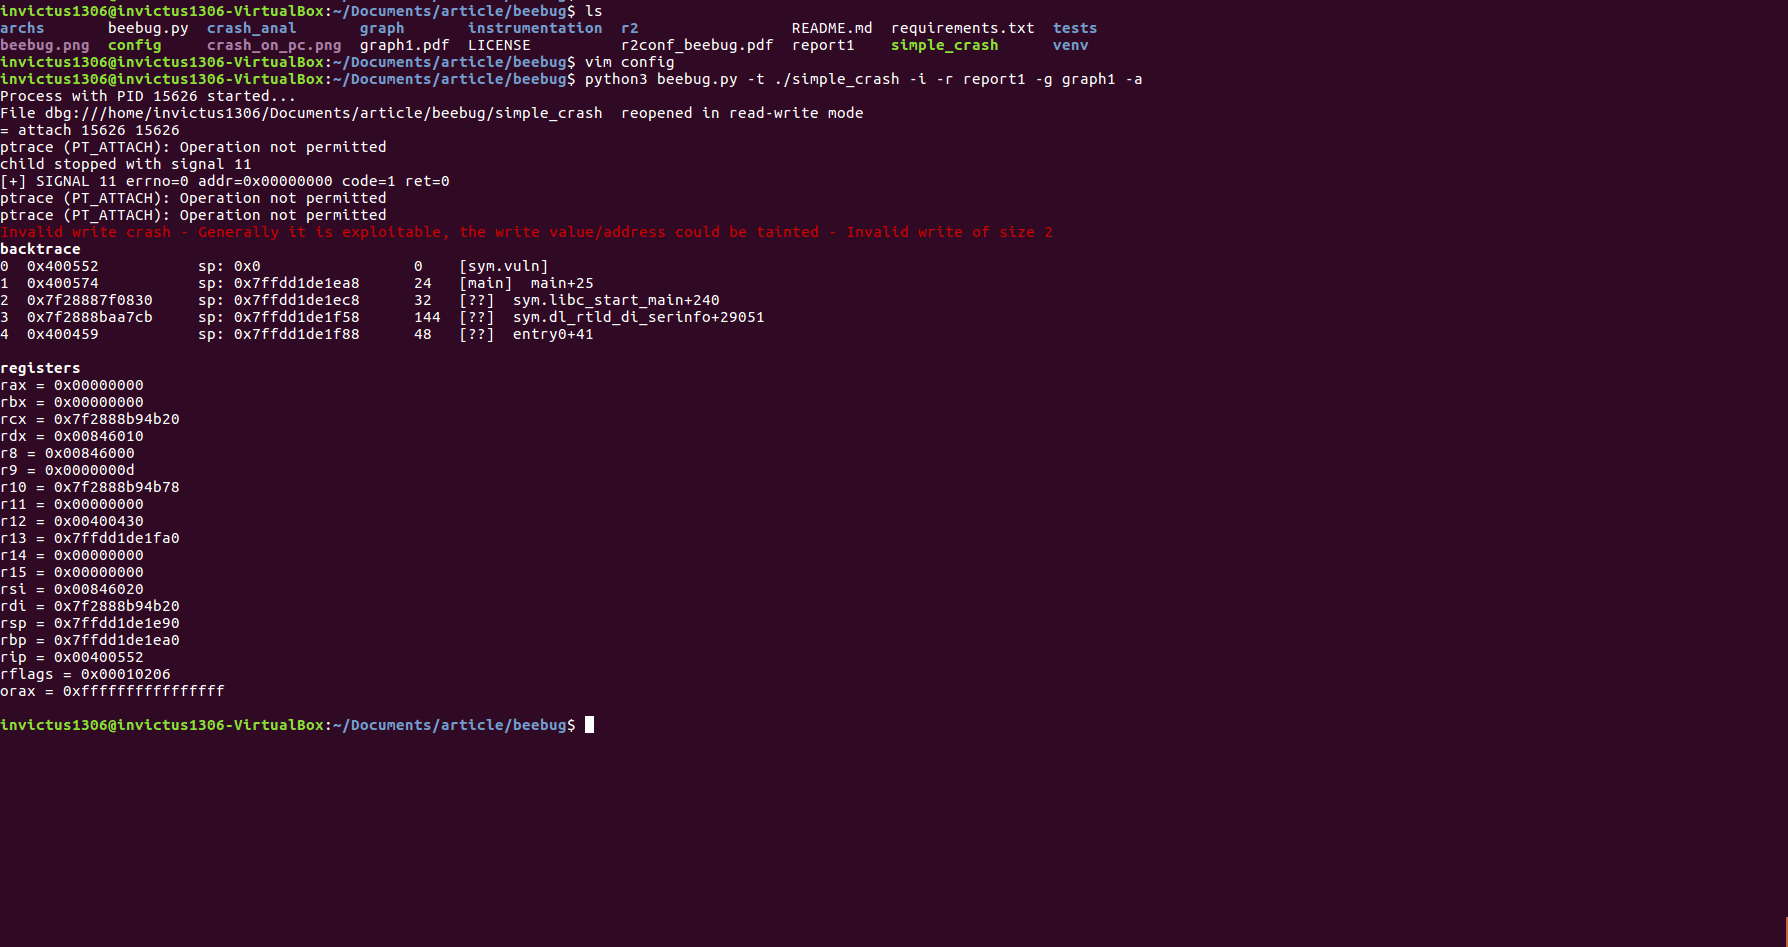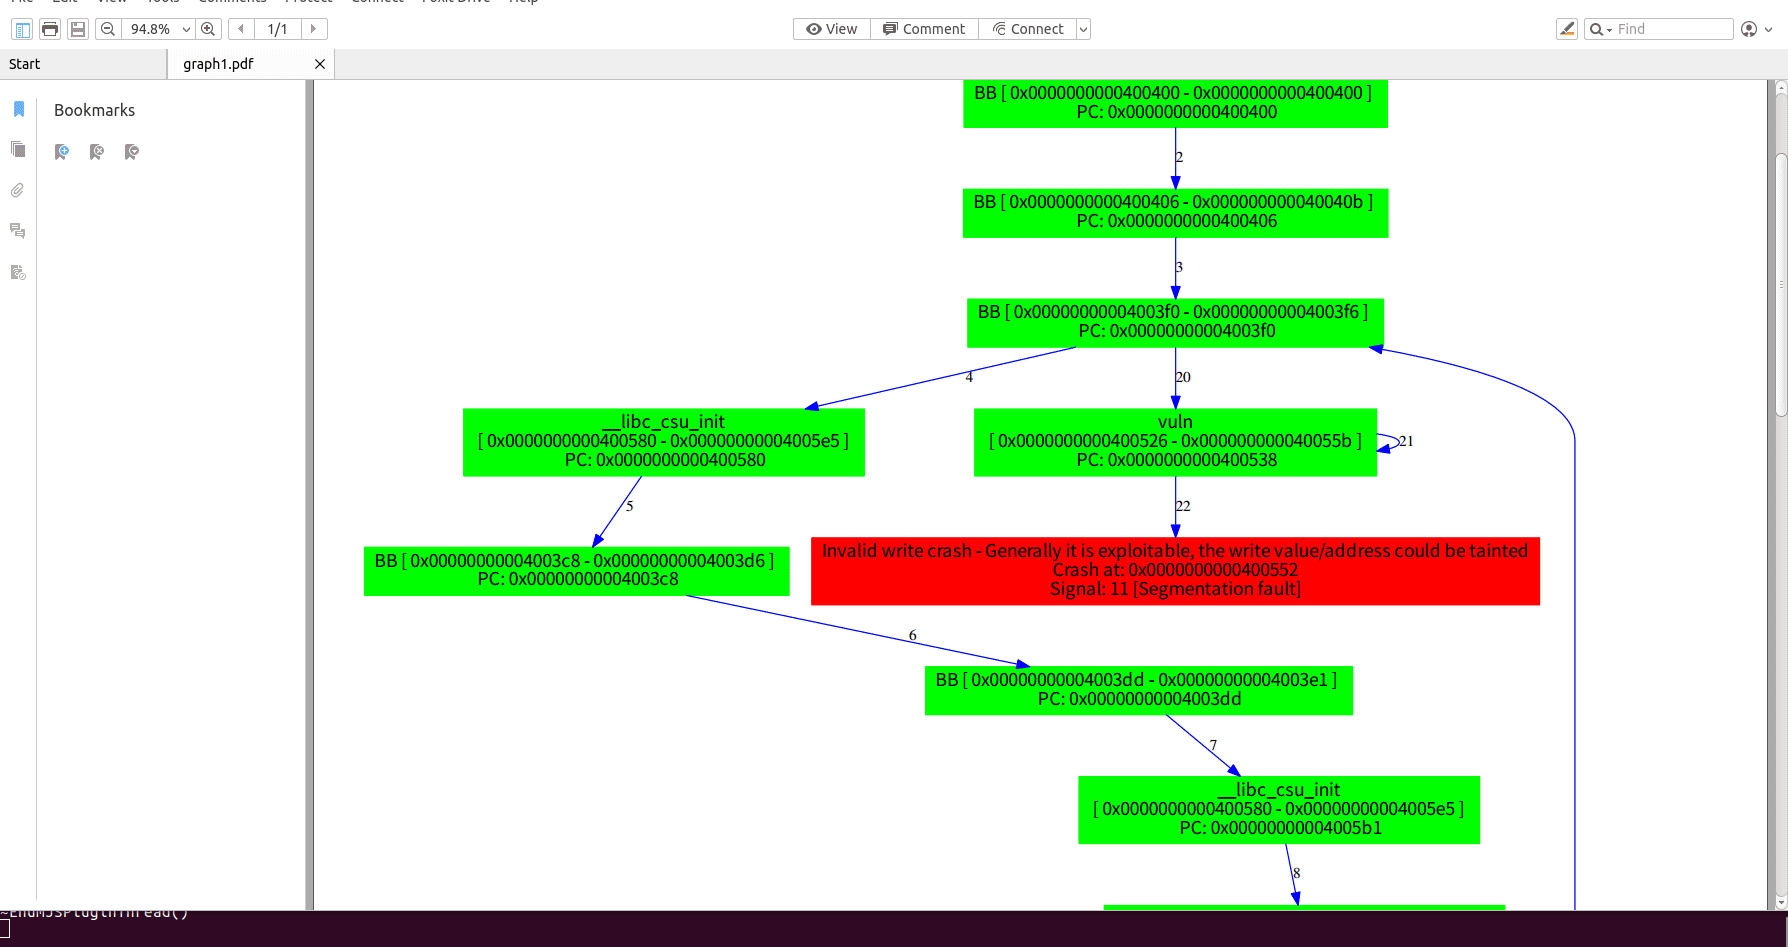 invictus1306/beebug
Uno strumento per verificare la sfruttabilità
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — fornendo agli agenti AI profonde capacità di reverse engineering tramite 180 strumenti.
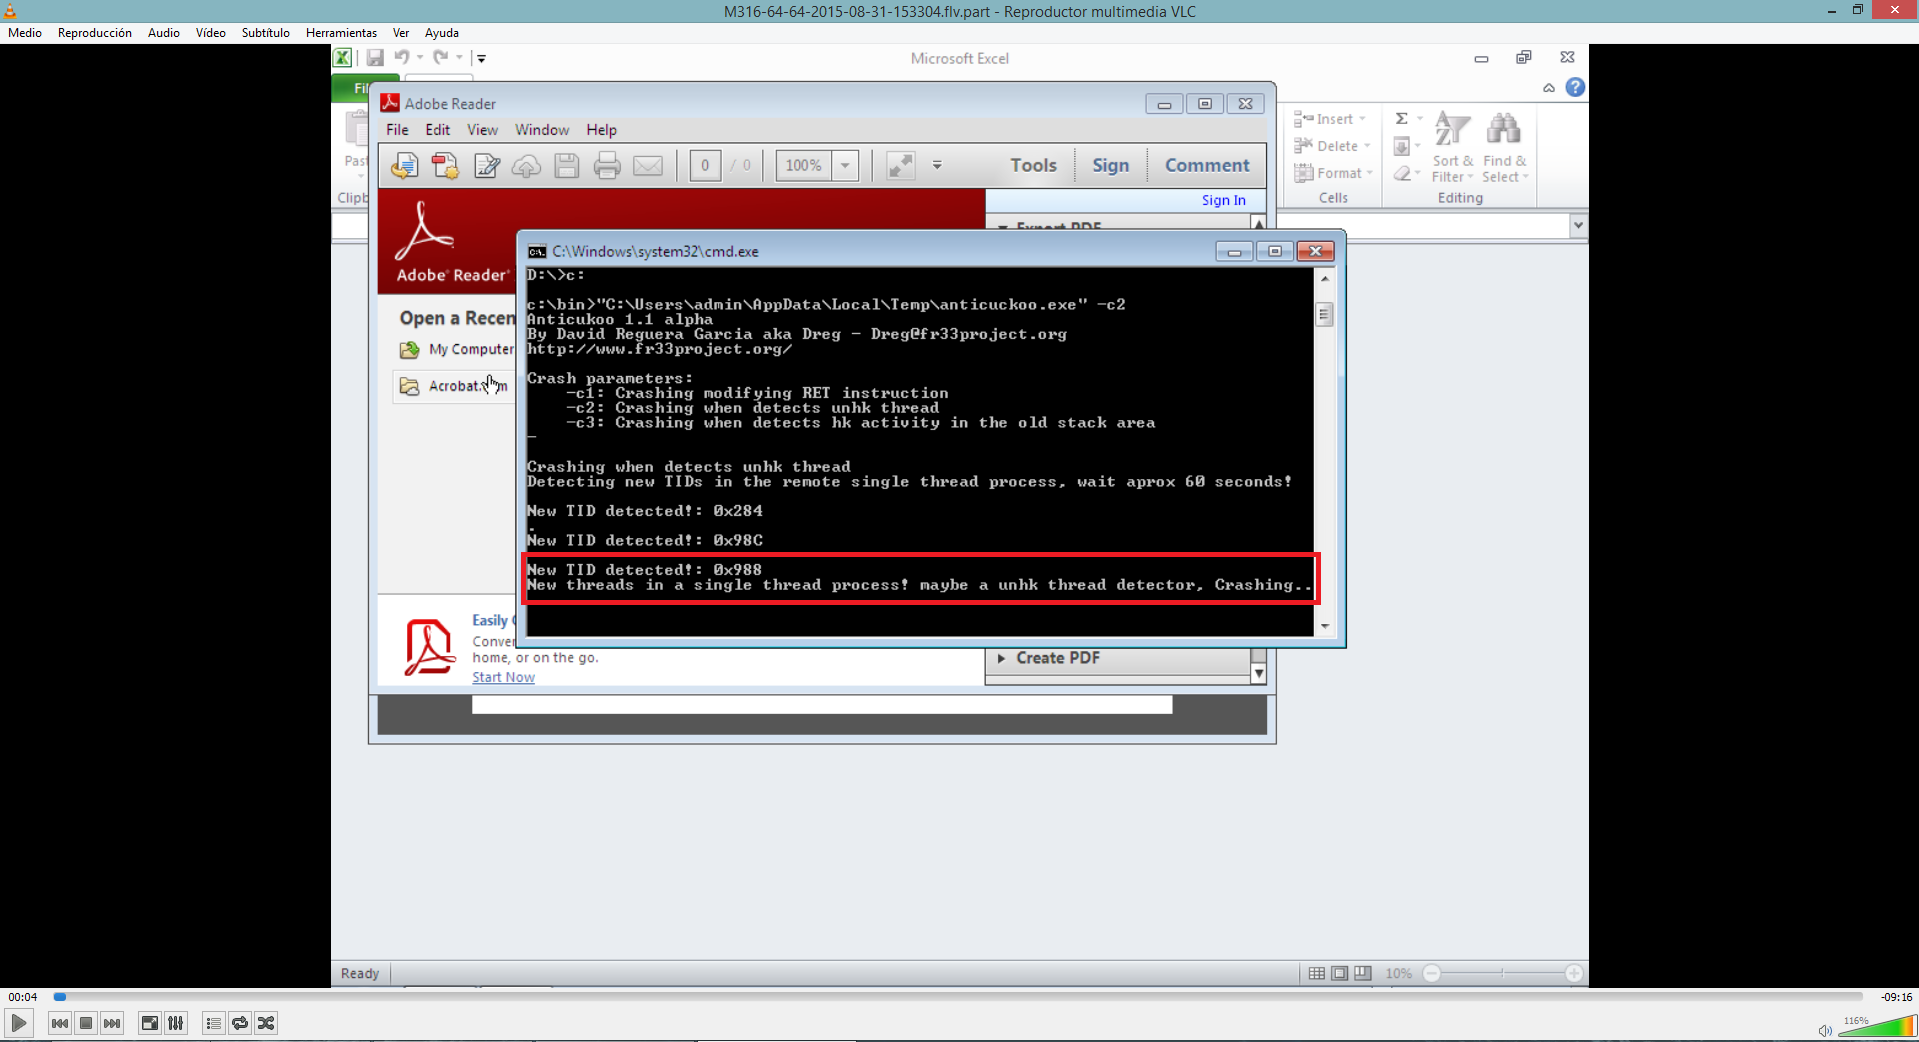 therealdreg/anticuckoo
Uno strumento per rilevare e crashare Cuckoo Sandbox
 cerbersec/ares
Project Ares è un caricatore Proof of Concept (PoC) scritto in C/C++ basato sulla tecnica Transacted Hollowing
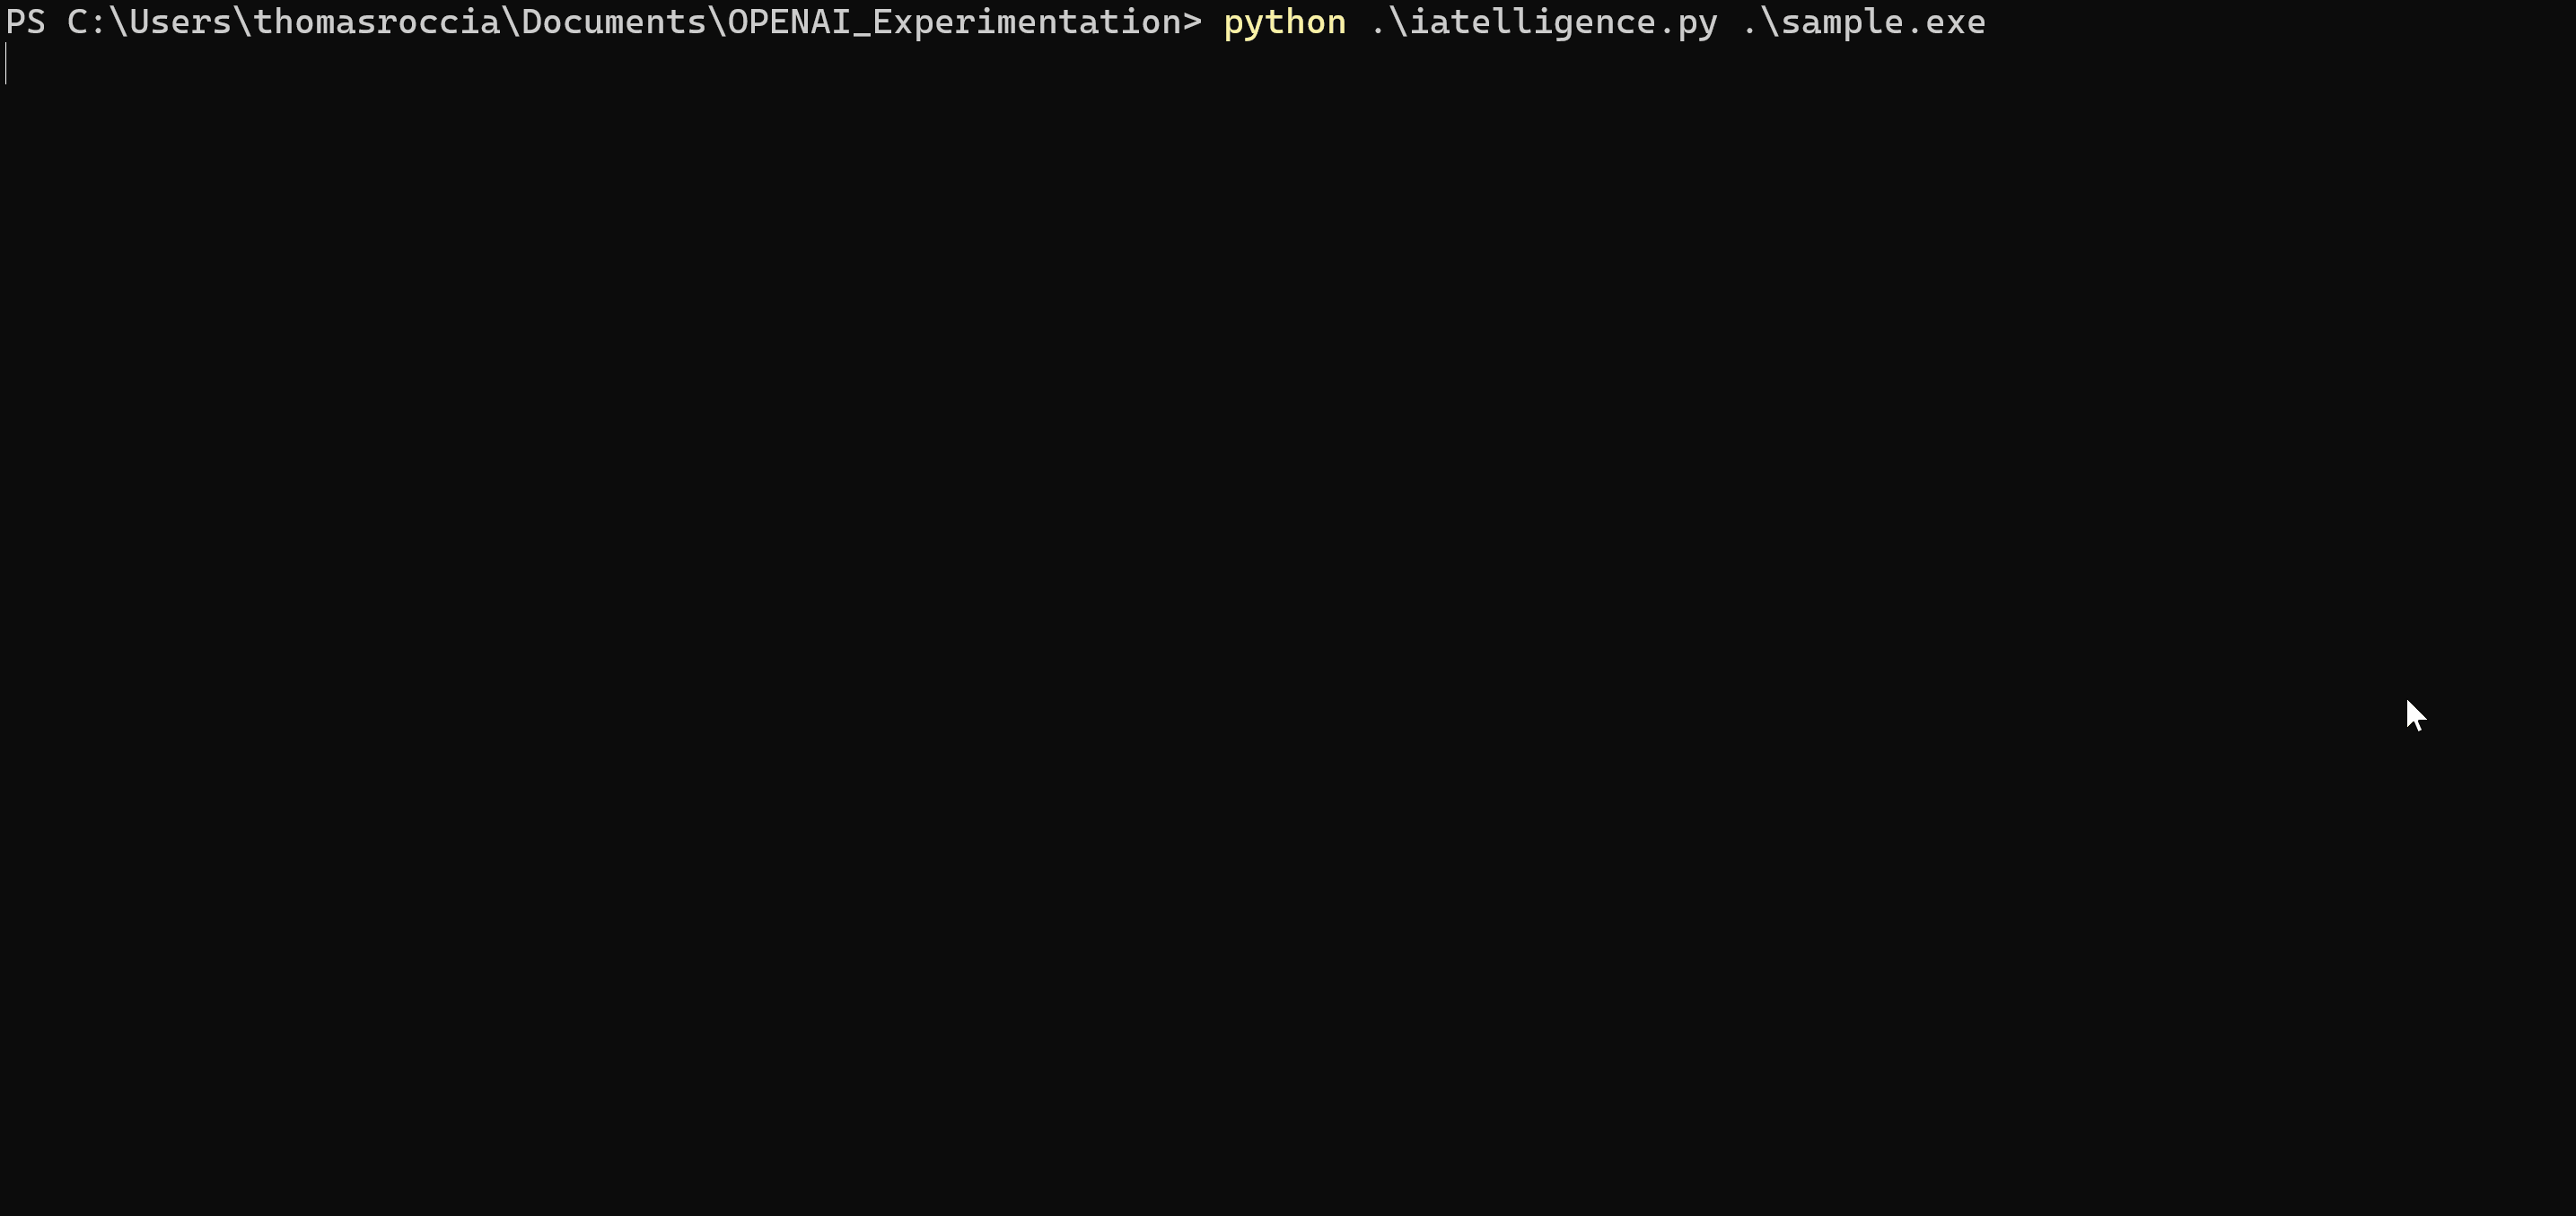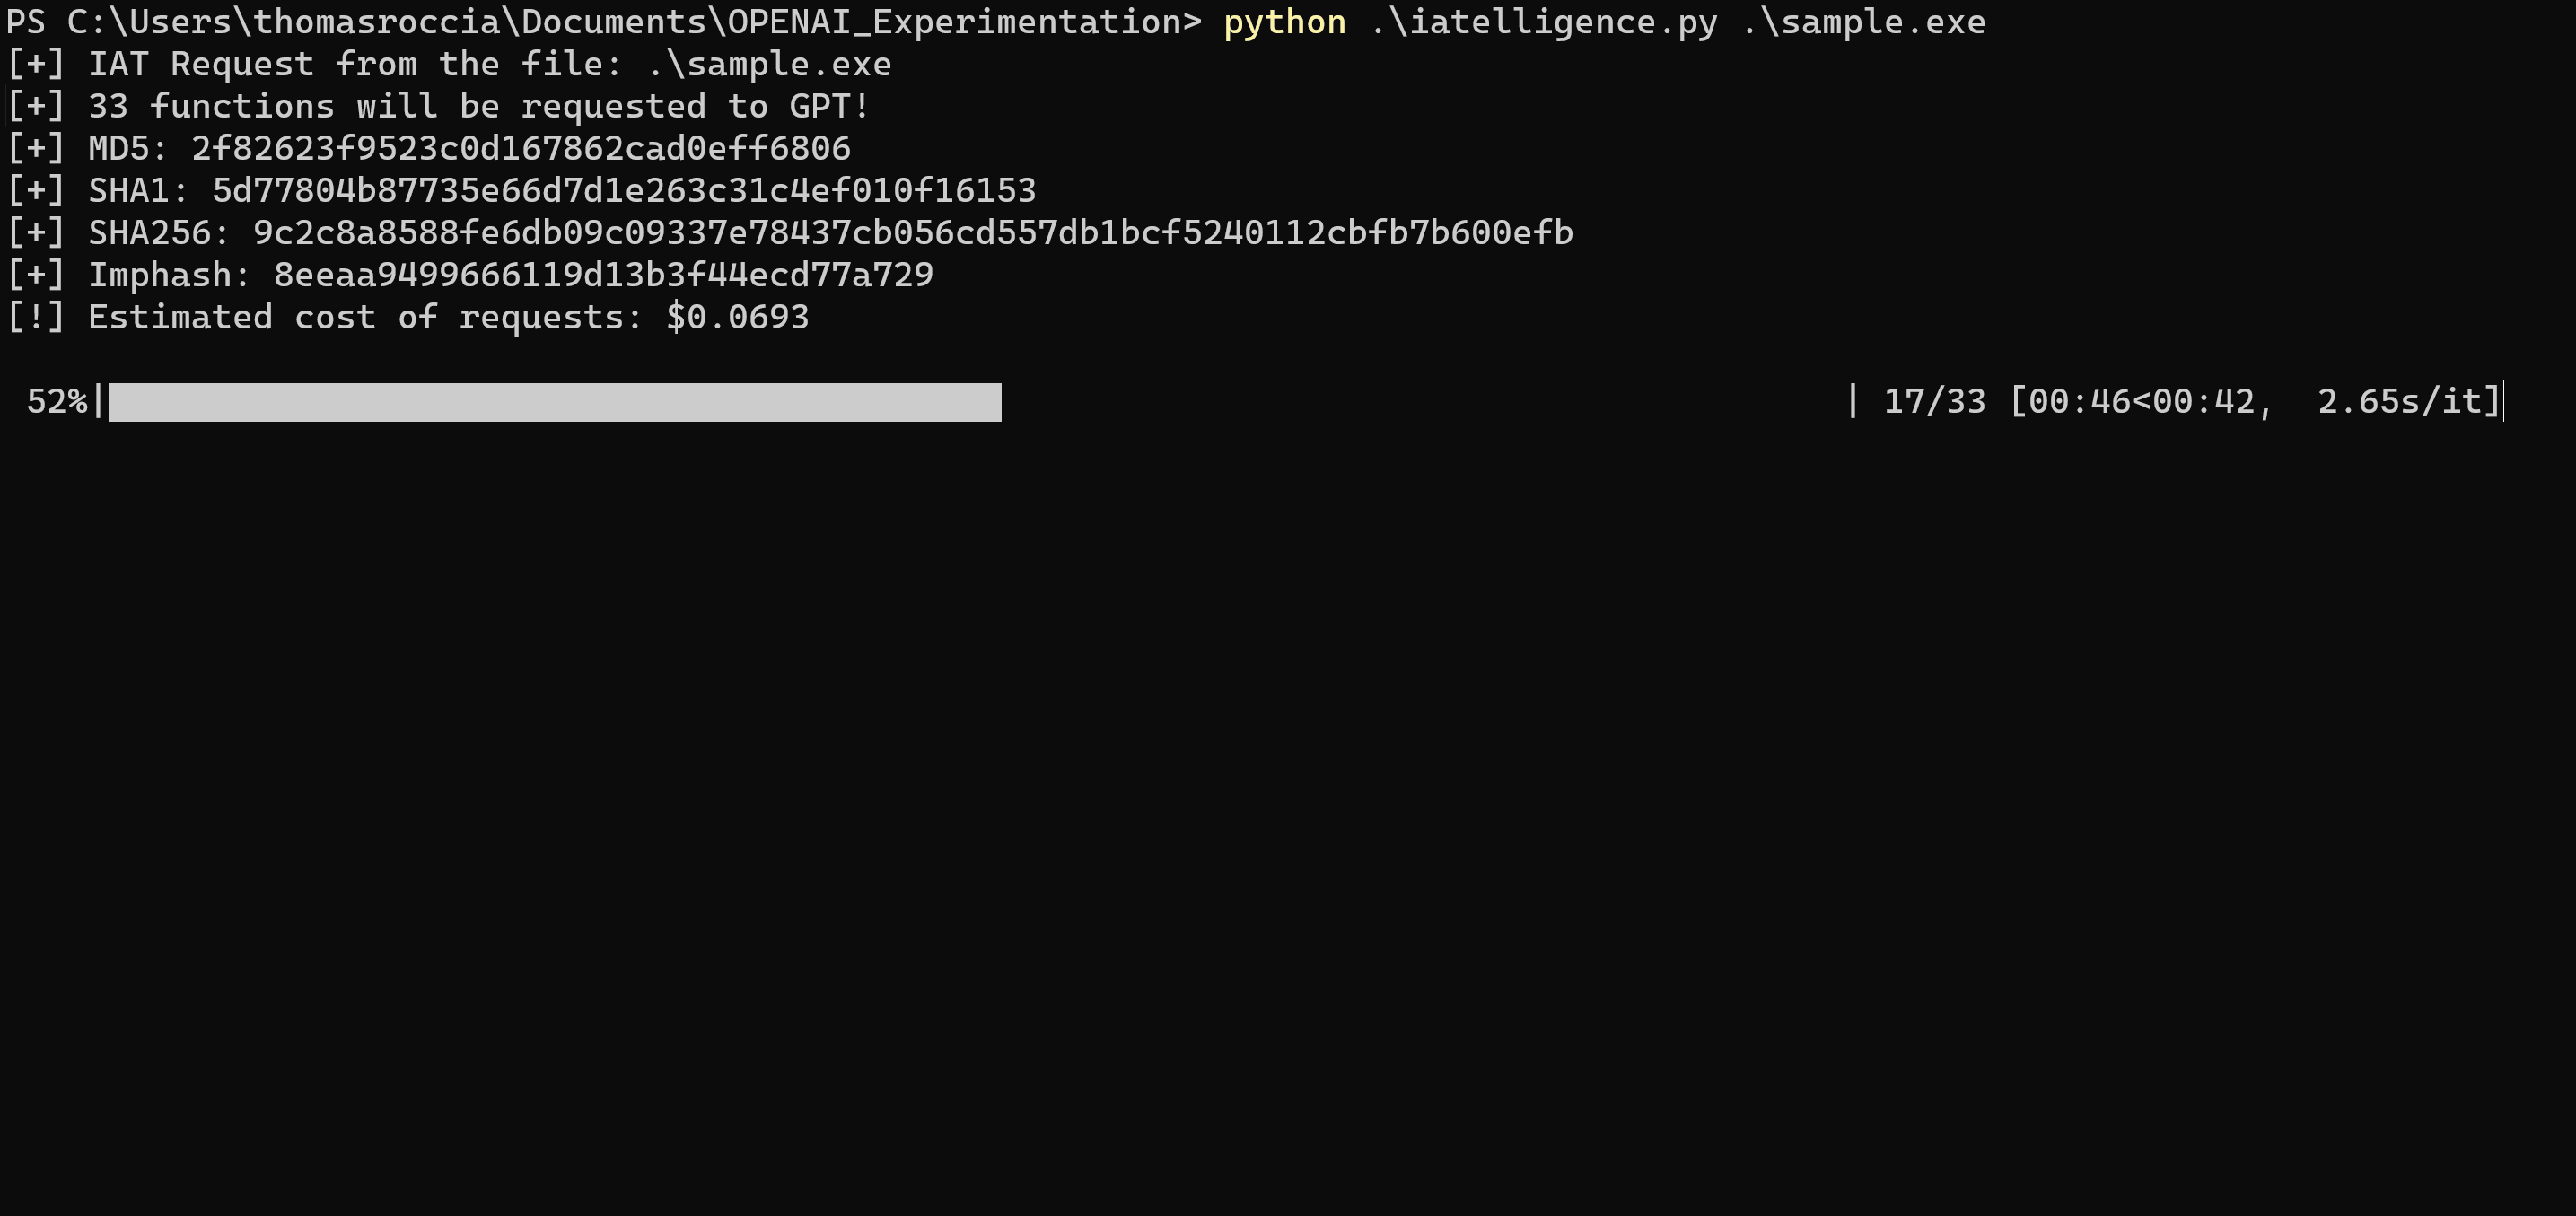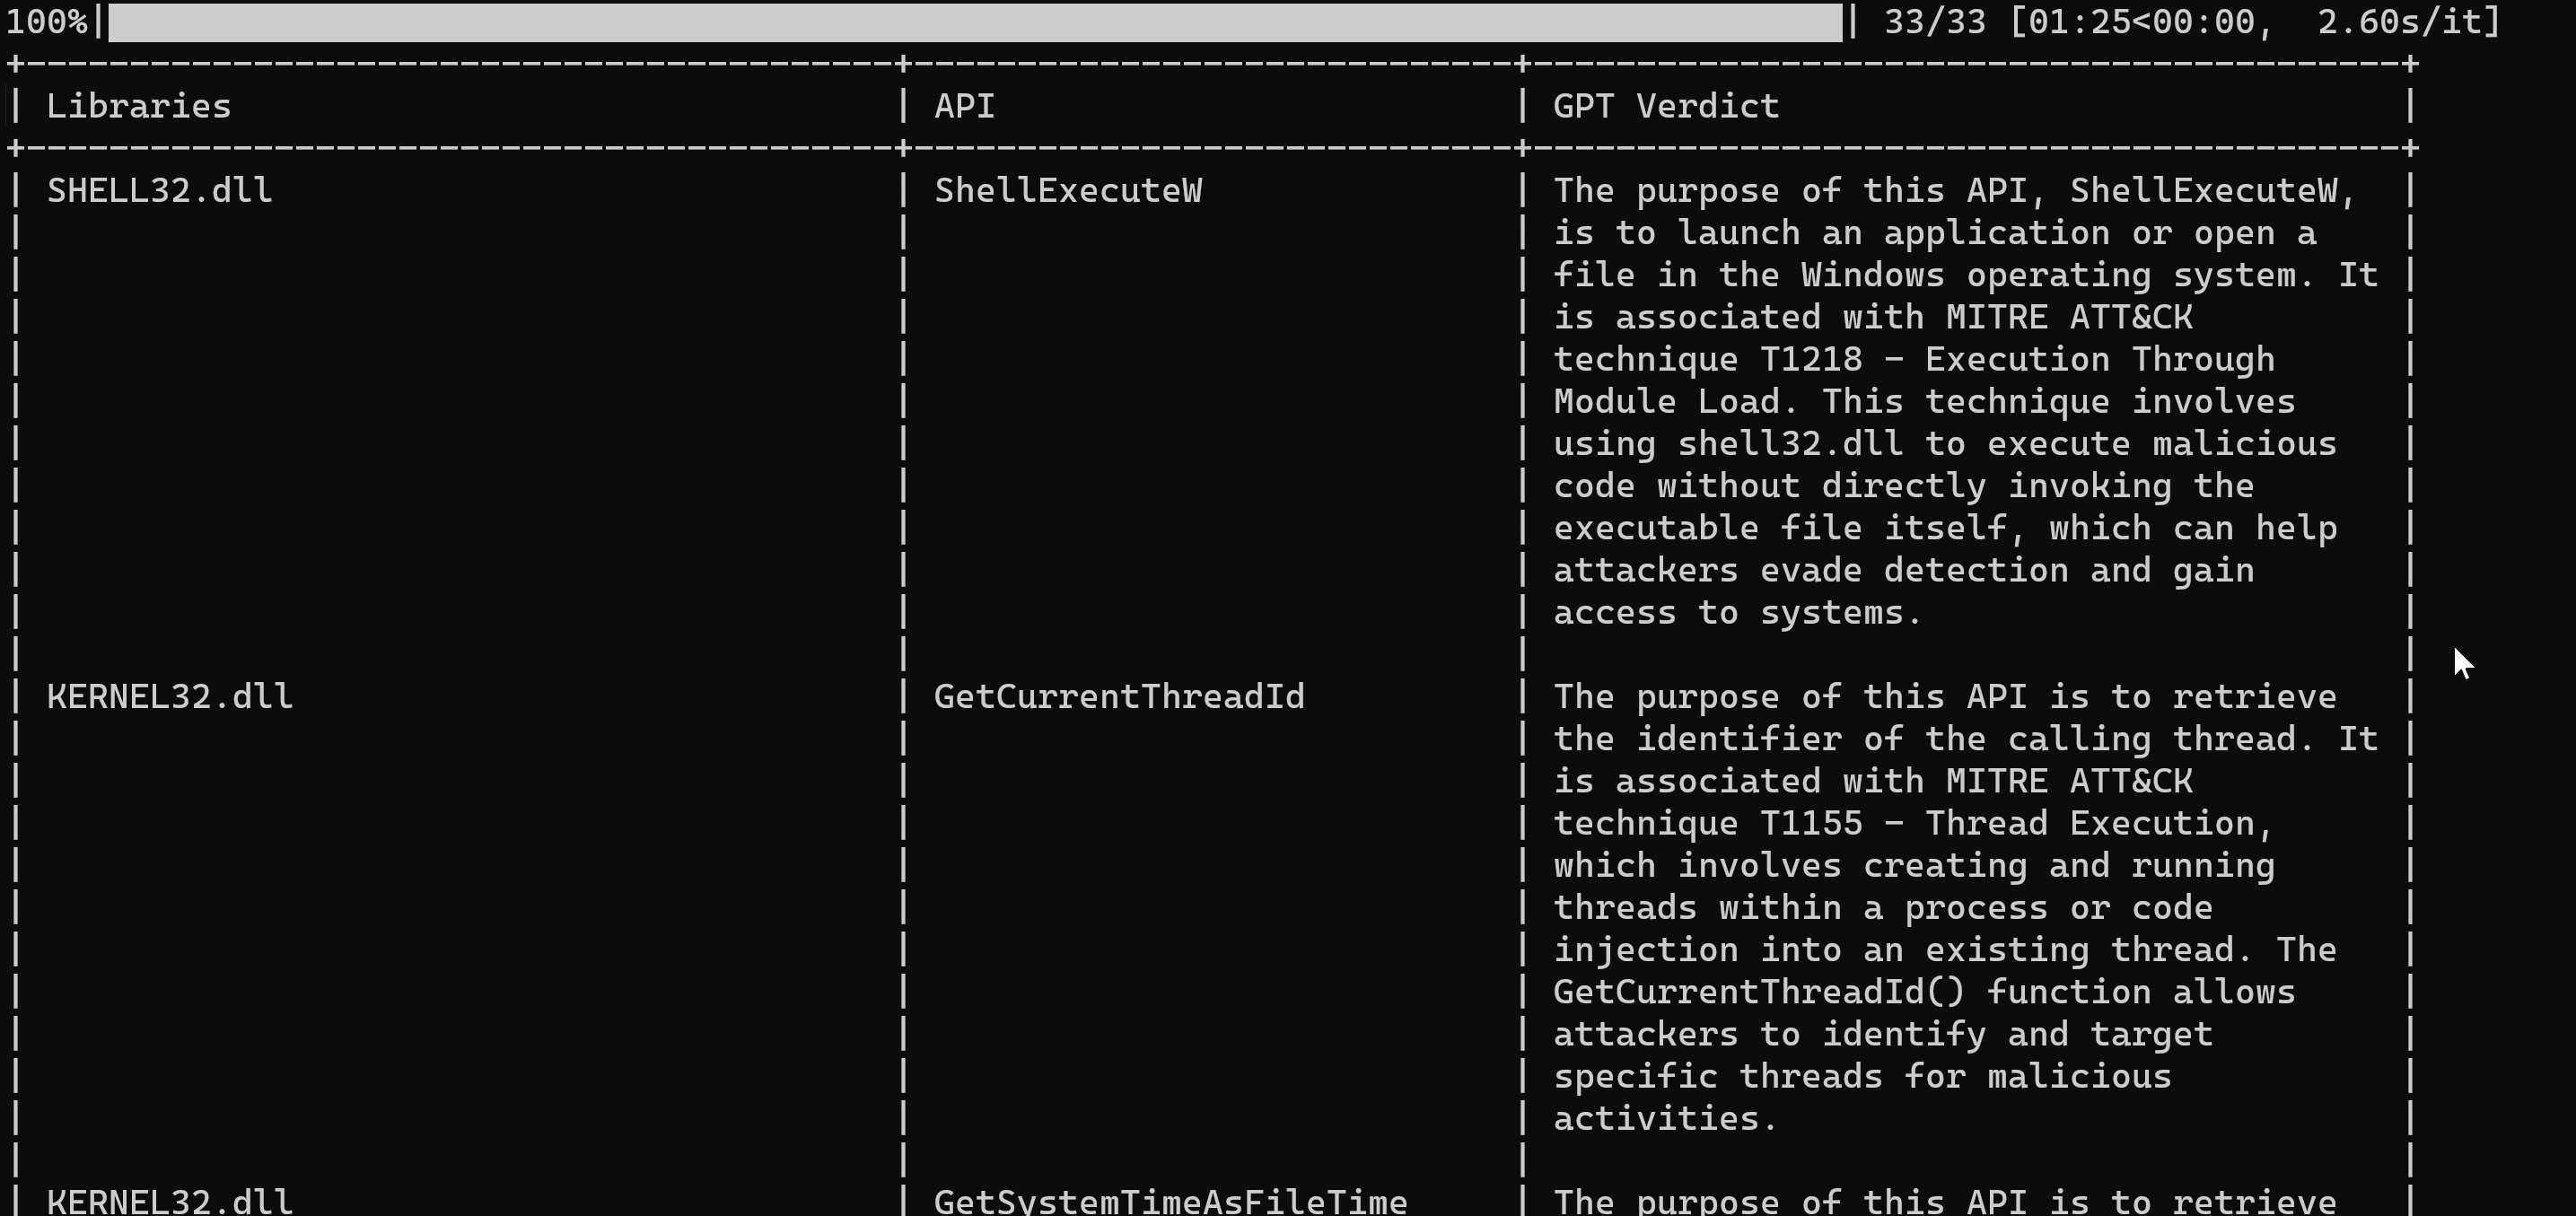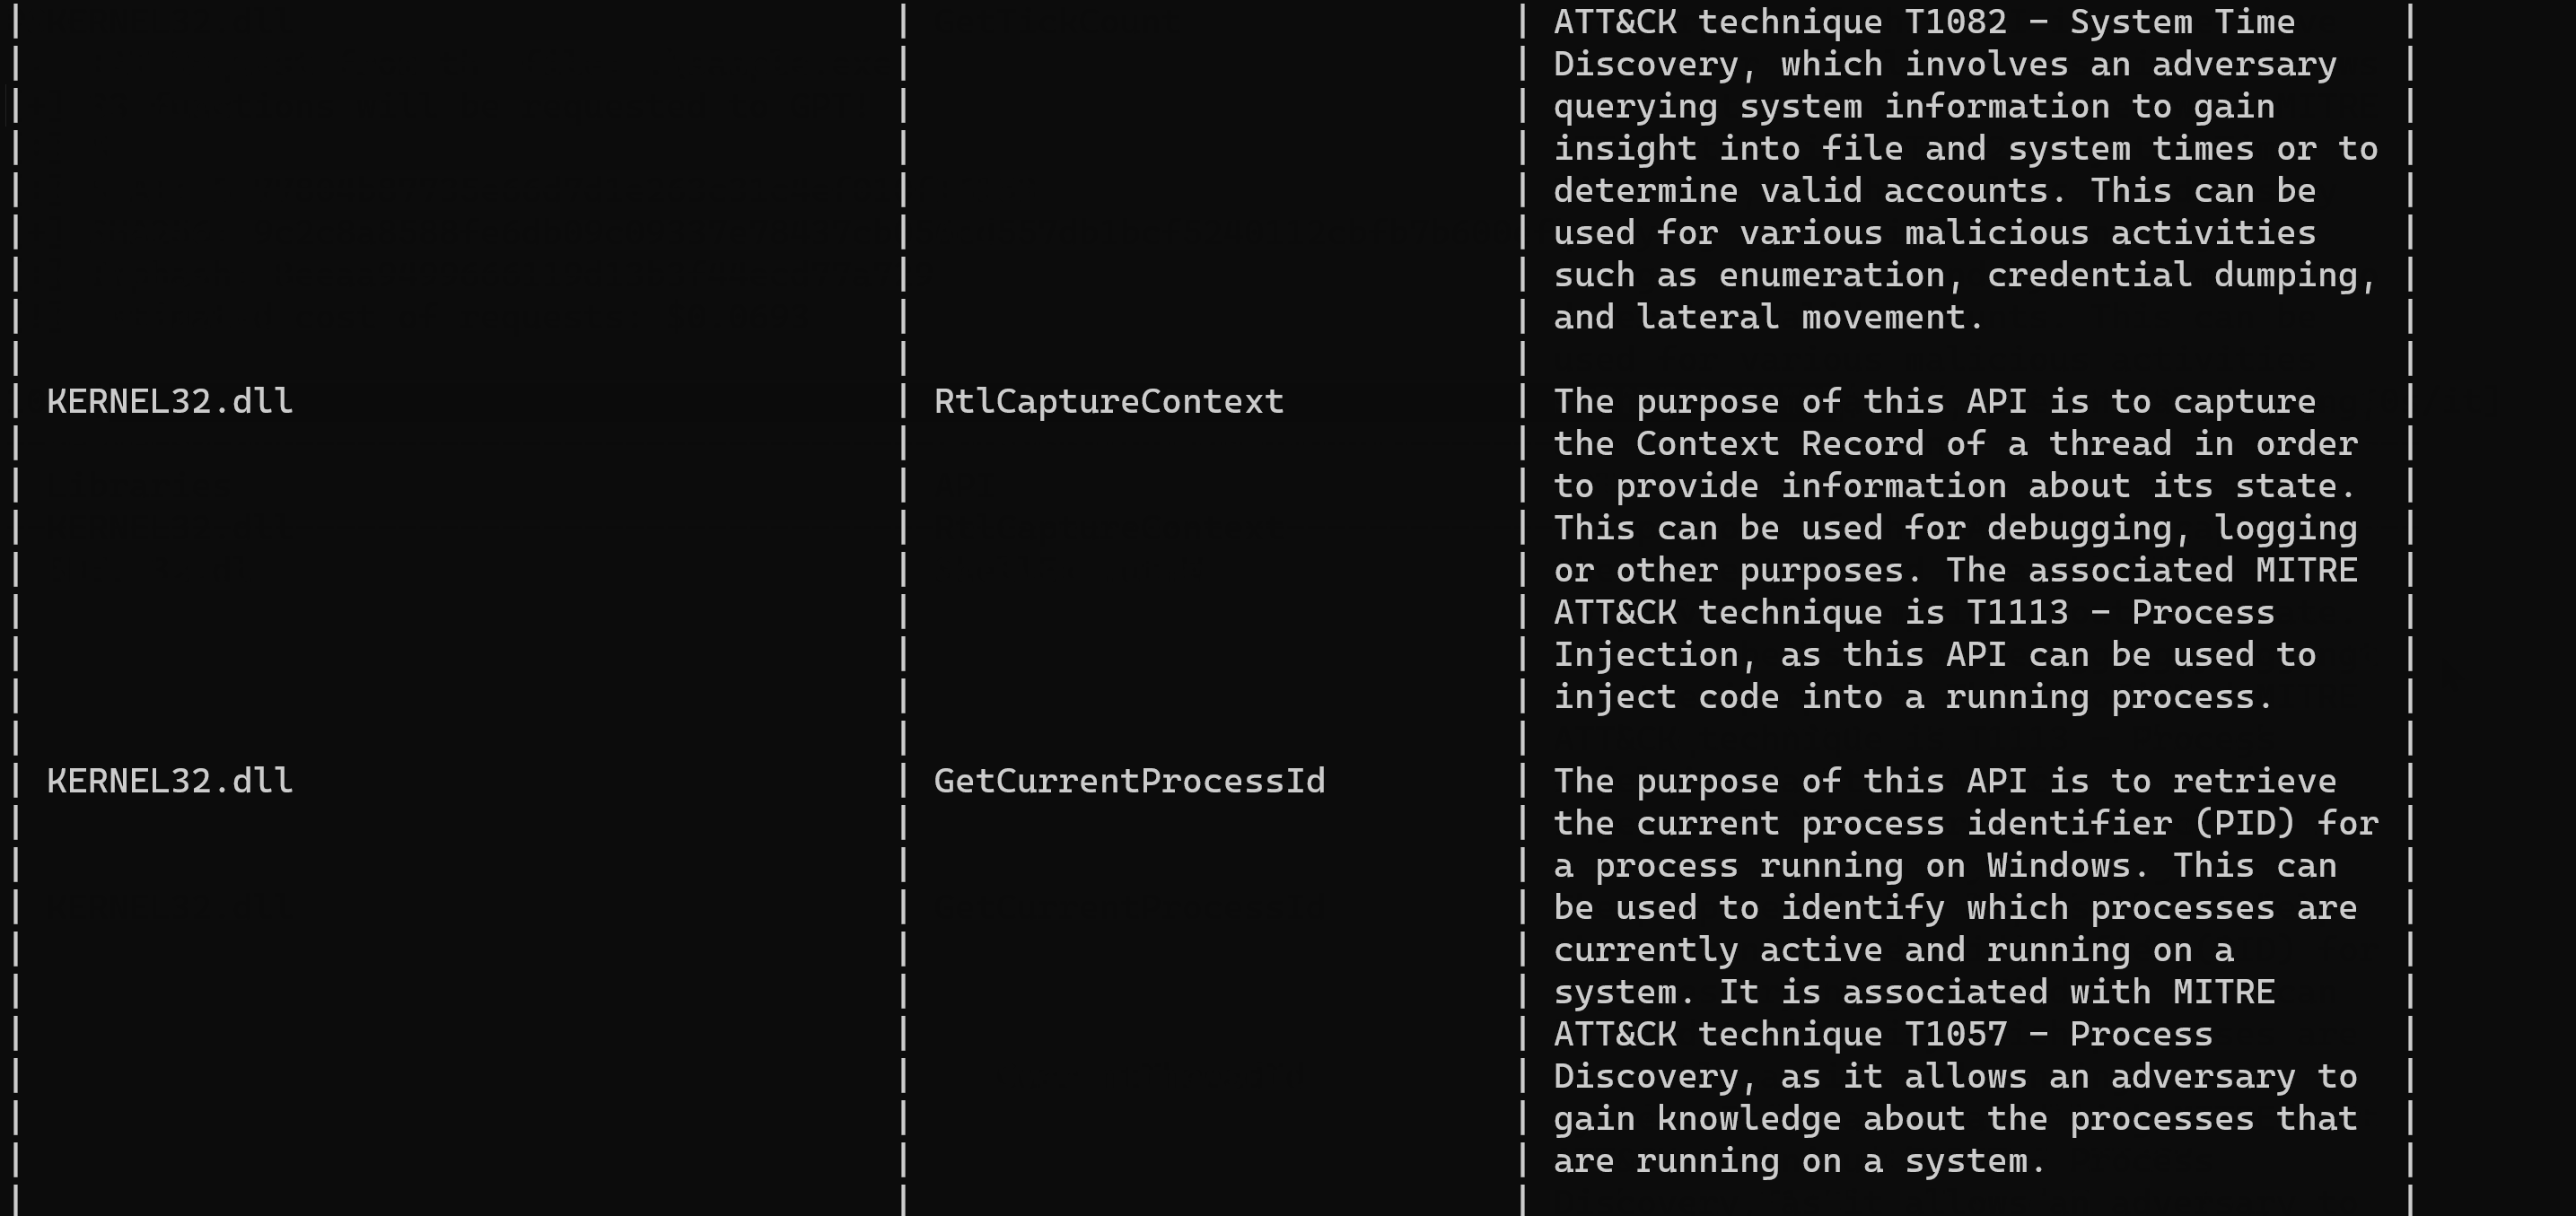 fr0gger/iatelligence
IATelligence è uno script Python che estrae l'IAT di un file PE e richiede a GPT di ottenere maggiori informazioni sull'API e sulla matrice ATT&CK…
 nccgroup/susanrtti
Un altro plugin IDA per il parsing RTTI








