
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 21 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8h 17m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k4h 20m fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k3 mesi fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k2 giorni fa
angr preview#6

angr

GitHubangr/angr
9.0k6h 7m fa
capa preview#7

capa

GitHubmandiant/capa
6.1k22h 57m fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k13 ore fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k22 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1650 risultati
VMPacker preview

VMPacker

GitHubleochen-coremind/vmpacker

Sistema di protezione per macchine virtuali ARM64 ELF
embedded-systems-securityexploit-frameworksiot-security+8
4777 mesi fa
DarunGrim preview

DarunGrim

GitHubohjeongwook/darungrim

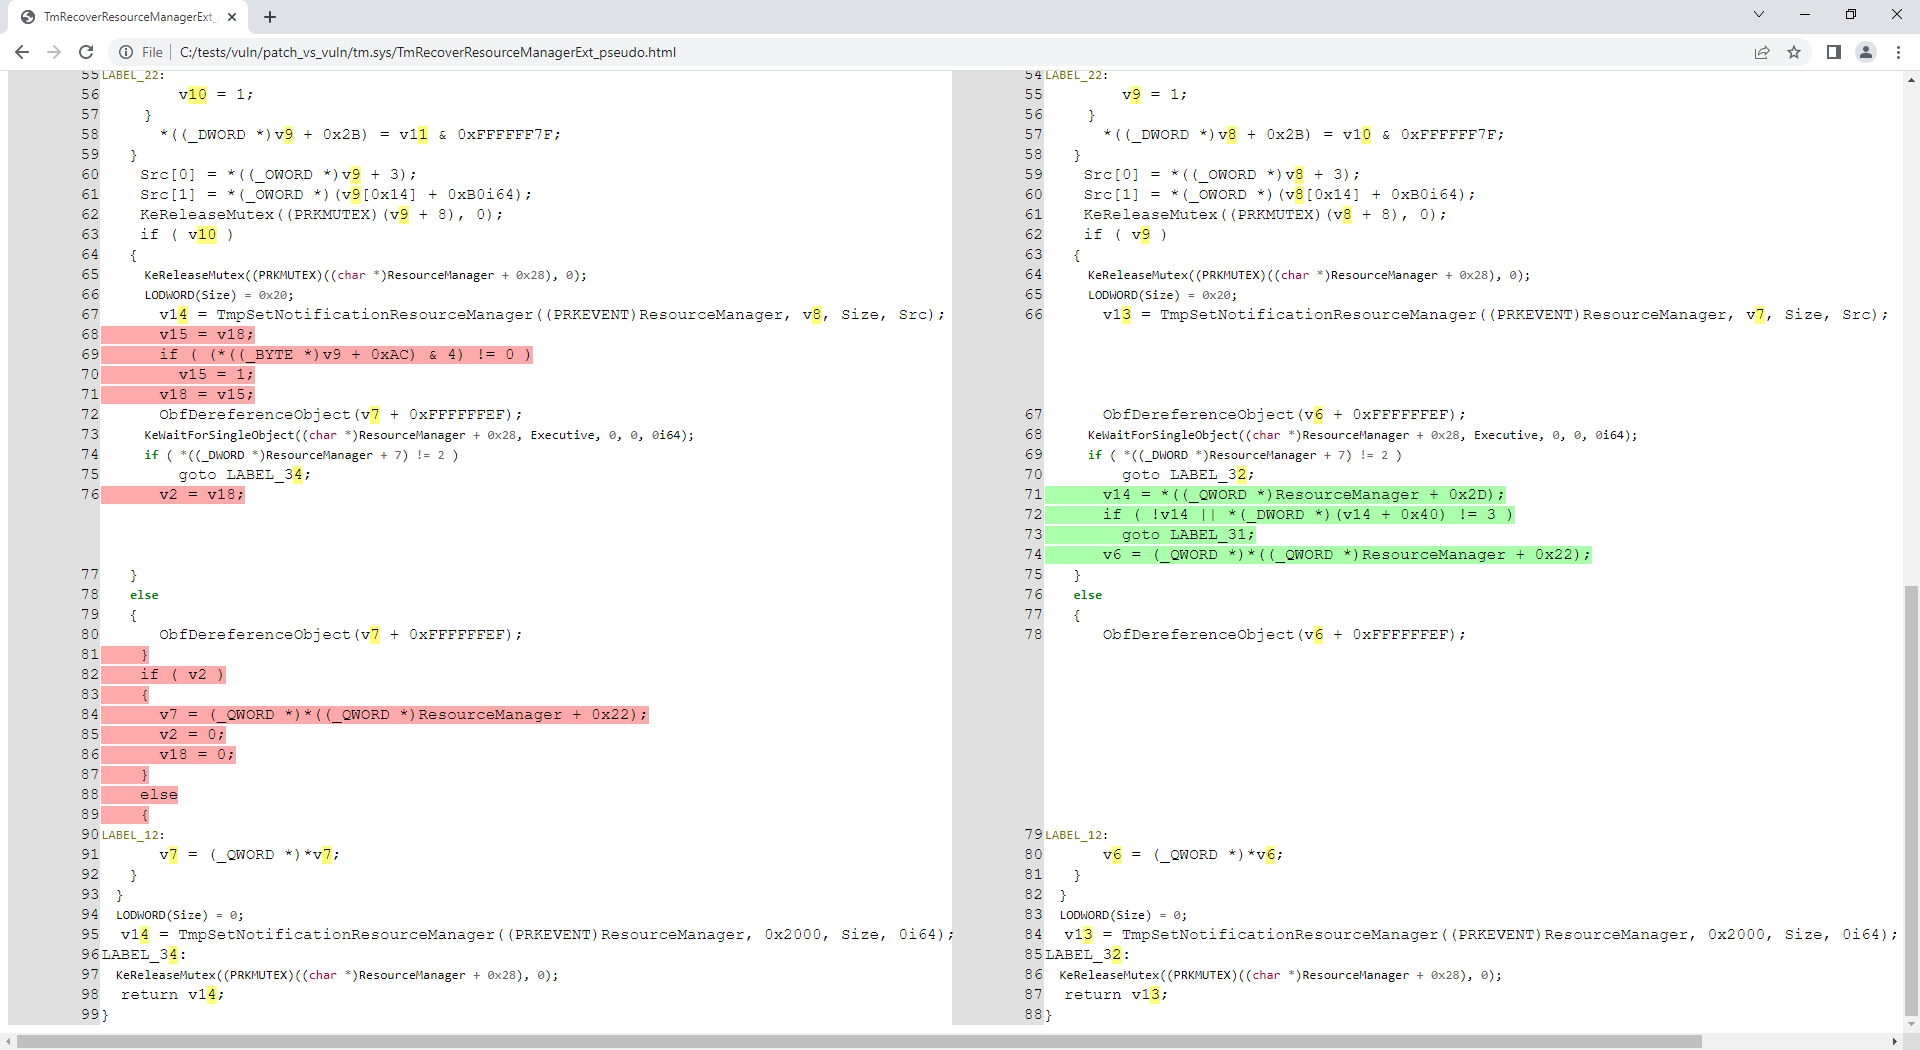
Uno strumento di analisi delle patch
static-analysisvulnerability-analysisreverse-engineering+2
3656 anni fa
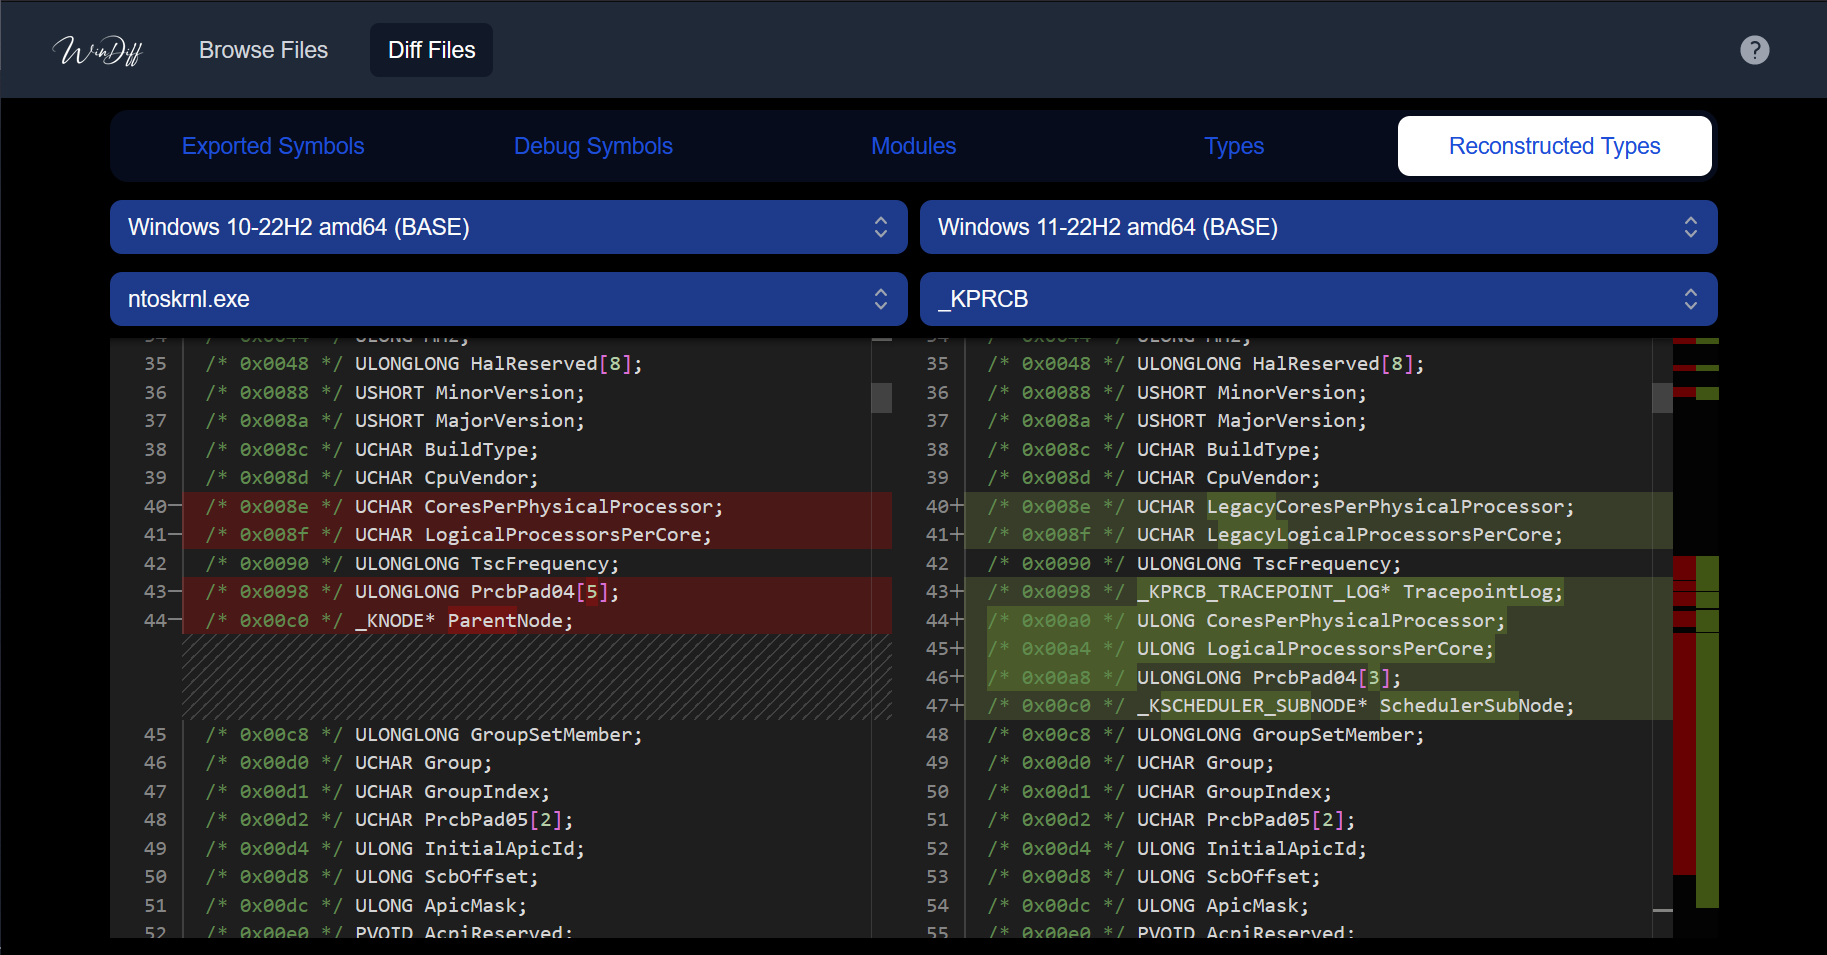
windiff preview

windiff

GitHubergrelet/windiff

Strumento che consente di confrontare le informazioni su simboli, tipi e syscall di binari di Microsoft Windows attraverso diverse versioni del…
vulnerability-analysisreverse-engineeringinformation-gathering+1
3921 giorno fa
applepie preview

applepie

GitHubgamozolabs/applepie

Un ipervisore per fuzzing costruito con WHVP e Bochs
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
3847 anni fa
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

Uno strumento per aiutarti a scrivere exploit binari
exploitationreverse-engineeringdebuggers+3
6127 anni fa
WFH preview

WFH

GitHubconscioushacker/wfh

Strumento di analisi dinamica basato su Frida che identifica automaticamente vulnerabilità di DLL sideloading e COM hijacking negli eseguibili…

dynamic-analysis-sandboxingexploitationfuzzing+1
4364 anni fa
Fermion preview

Fermion

GitHubfuzzysecurity/fermion

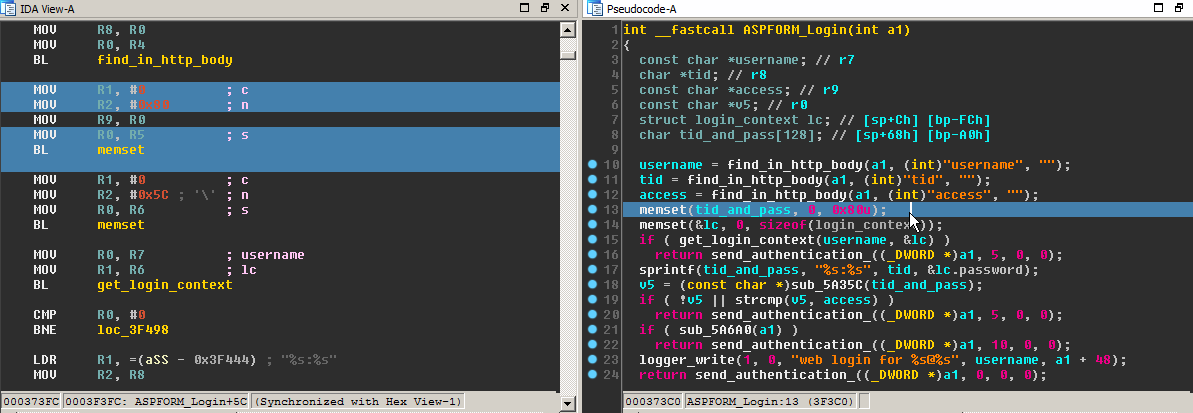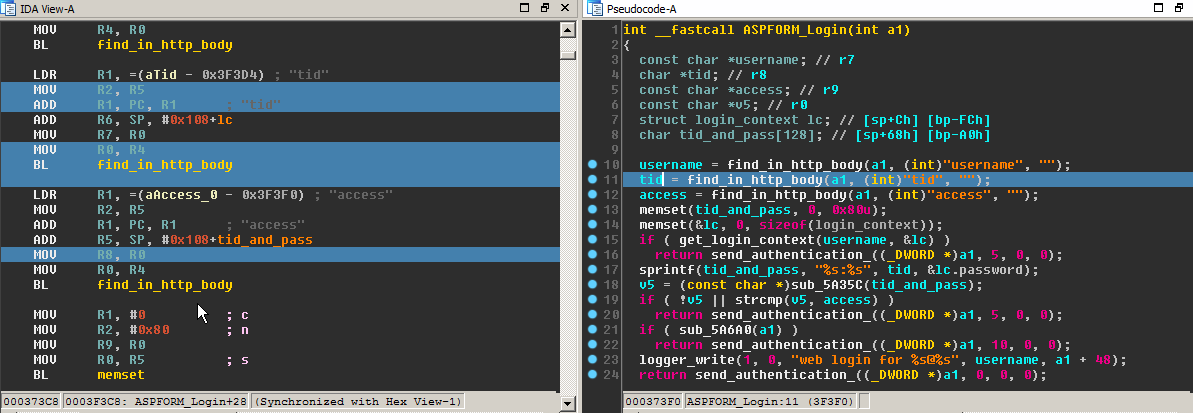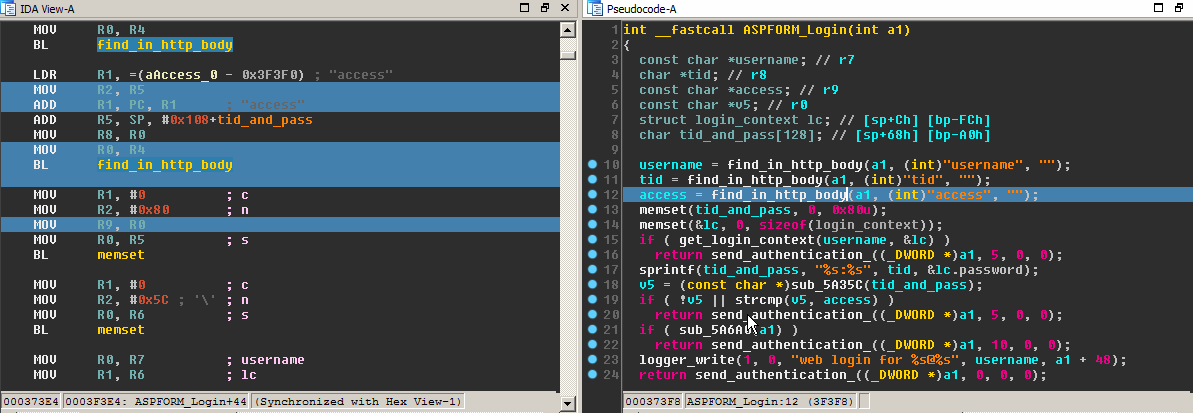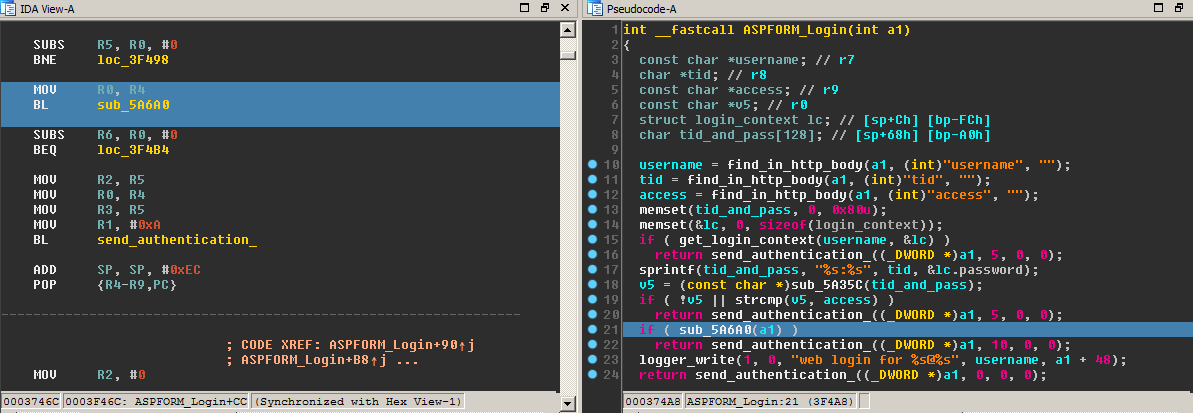
Fermion, un wrapper electron per Frida e Monaco.
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+4
7001 anno fa
dsync preview

dsync

GitHubpatois/dsync

Plugin IDAPython che sincronizza le viste del disassemblatore e del decompilatore
reverse-engineeringdebuggersbinary-analysis
4585 anni fa
DriverBuddy preview

DriverBuddy

GitHubnccgroup/driverbuddy

DriverBuddy è uno script IDA Python per assistere nel reverse engineering dei driver del kernel Windows.
vulnerability-analysisreverse-engineeringbinary-analysis
3837 anni fa
firmware-reverse-engineering preview

firmware-reverse-engineering

GitHuborbitcurve/firmware-reverse-engineering

Competenze dell'agente per l'estrazione del firmware, l'analisi statica, il reverse engineering con Ghidra, l'emulazione e la reportistica di…
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+5
22917 giorni fa
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

Una GUI multipiattaforma per analisi, elaborazione e visualizzazione basate su bit.
reverse-engineeringforensicsdata-recovery+1
7471 anno fa
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Scanner di memoria open source scritto in C++
memory-forensicsexploitationreverse-engineering+2
3696 anni fa
metame preview

metame

GitHuba0rtega/metame

metame è un motore di codice metamorfico per eseguibili arbitrari
payload-generationreverse-engineeringmalware-analysis+2
6057 anni fa
Arkari preview

Arkari

GitHubkomimoe/arkari

Ancora un altro offuscatore basato su llvm e su goron.
defensive-toolsstatic-analysiscode-analysis+4
3891 mese fa
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

Un deofuscatore Dalvik basato su pattern che utilizza l'esecuzione limitata per migliorare l'analisi semantica.
android-securityreverse-engineeringmalware-analysis+1
5047 anni fa
VulFi preview

VulFi

GitHubaccenture/vulfi

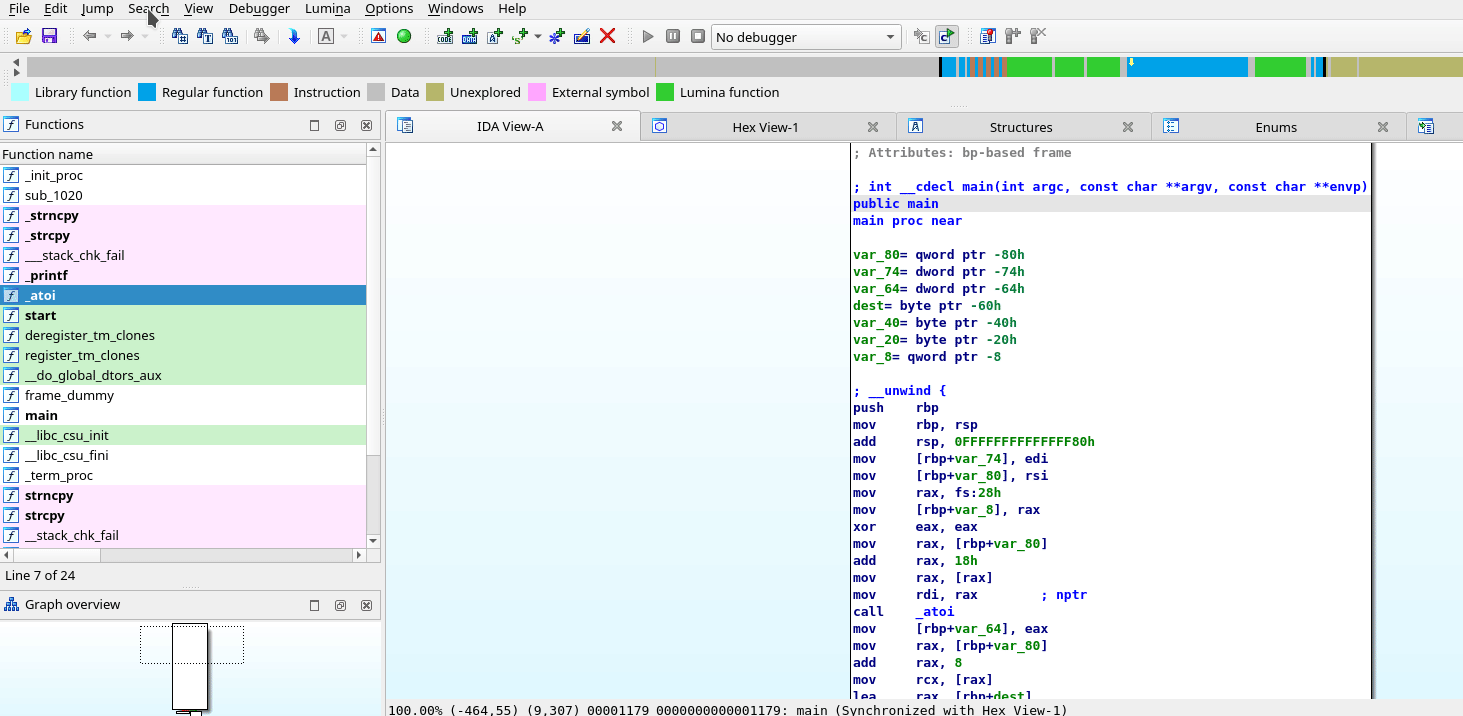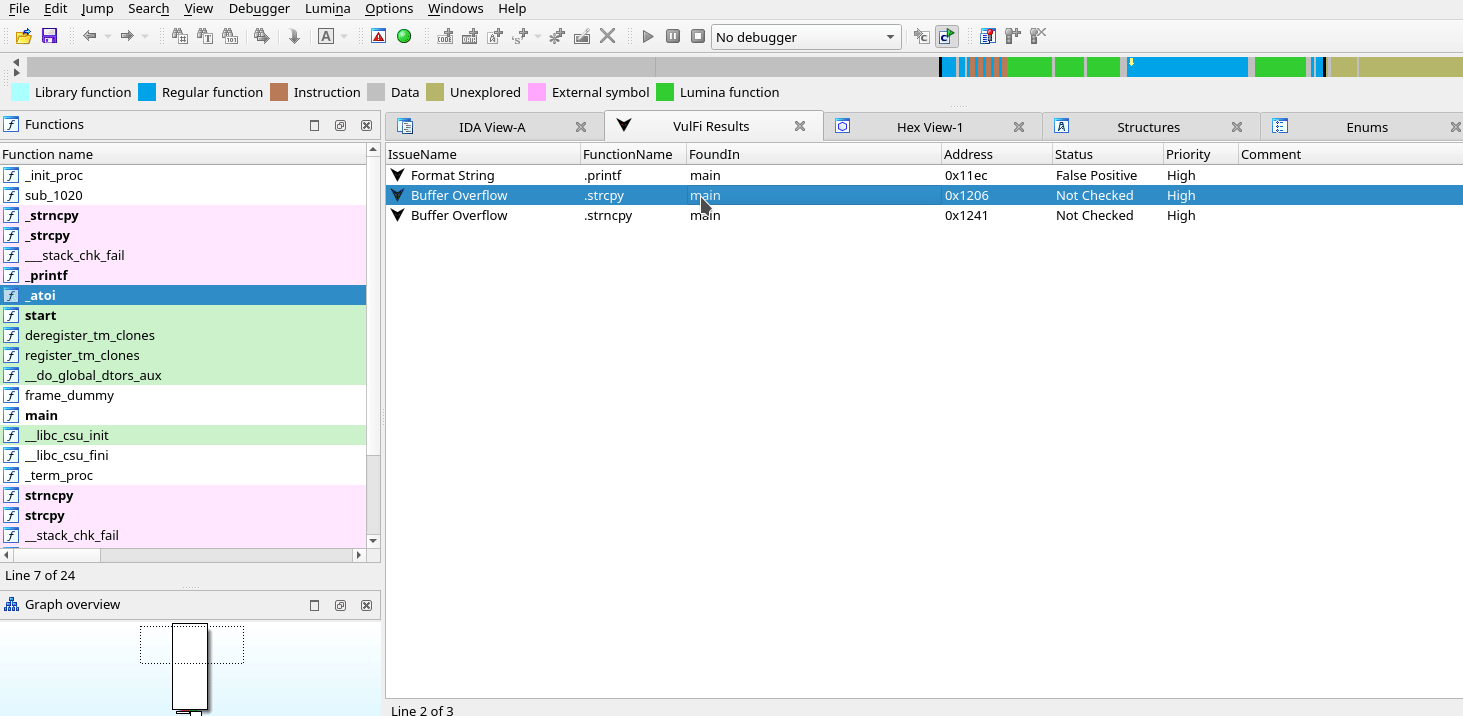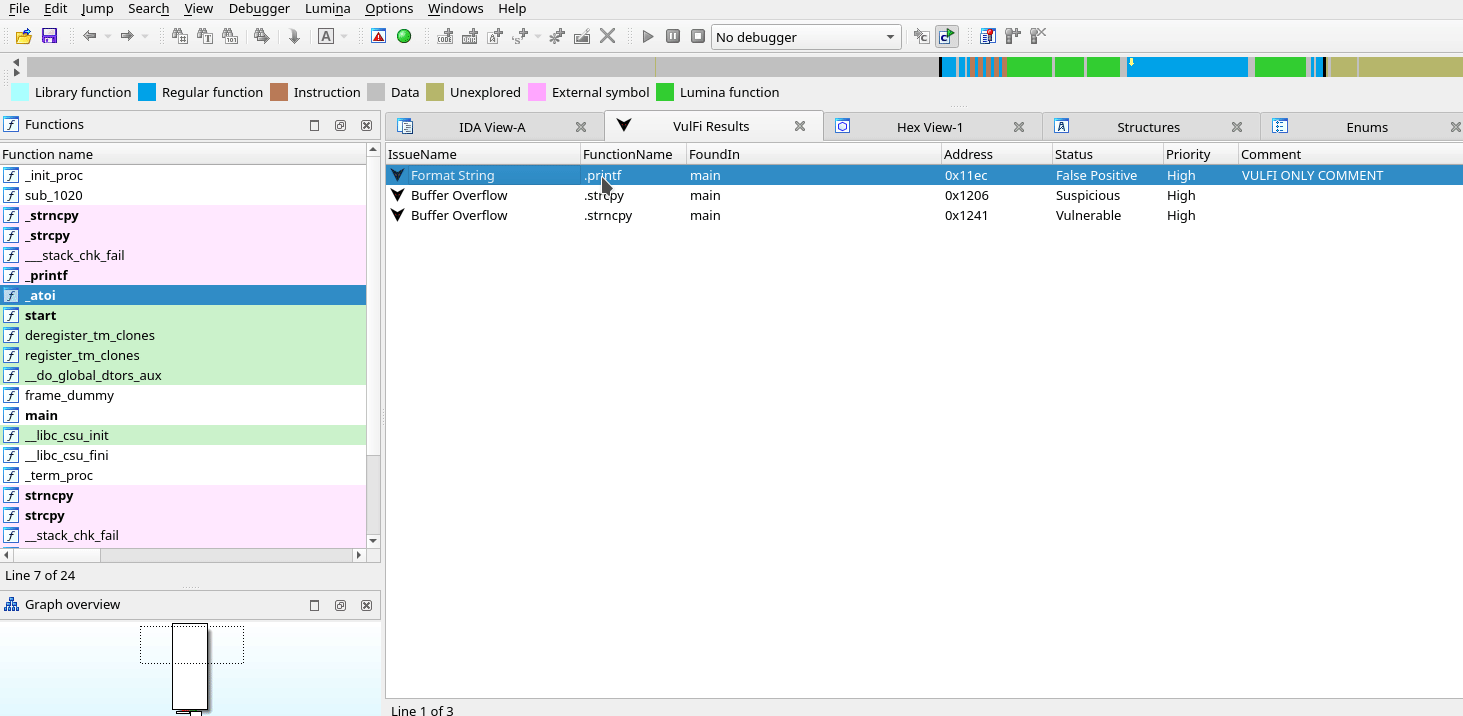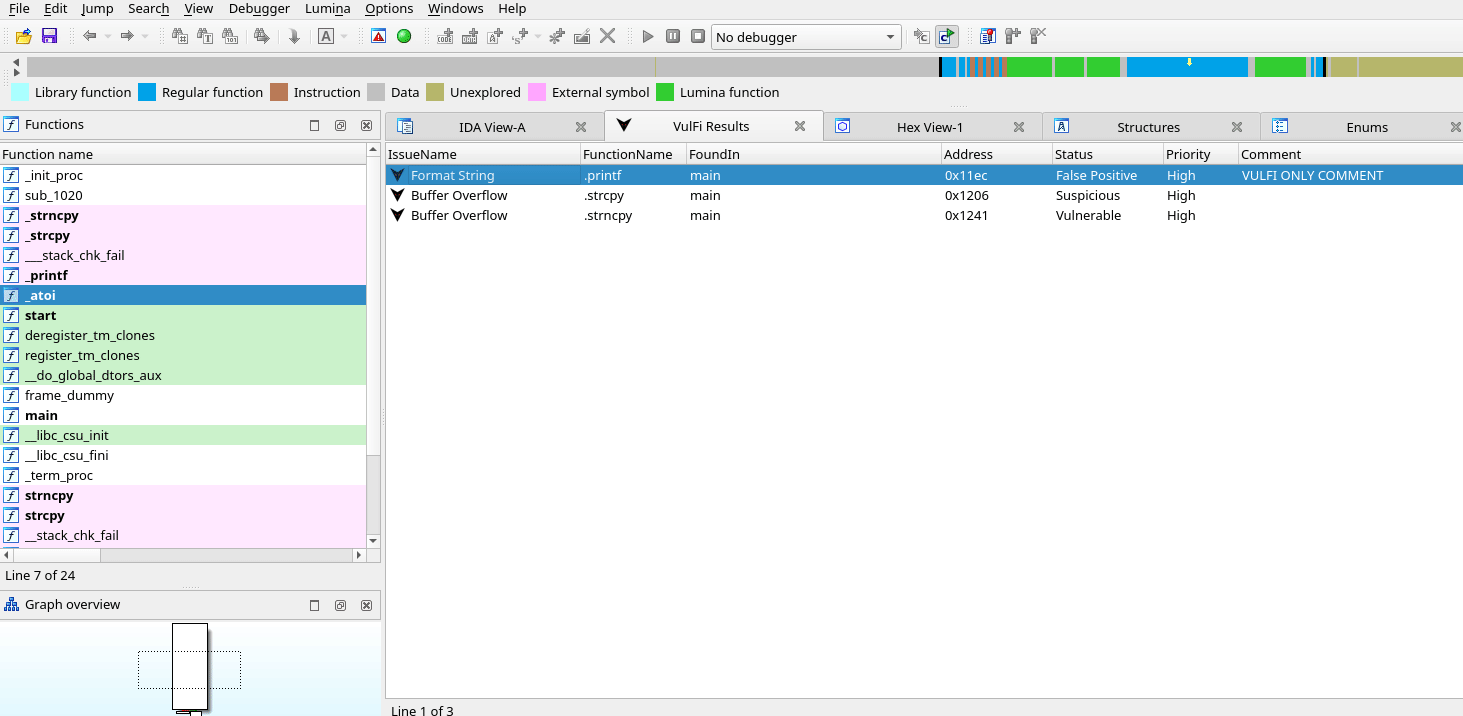
Plugin per IDA Pro per la ricerca basata su query all'interno del binario, utile principalmente per la ricerca di vulnerabilità.
static-analysisvulnerability-analysisreverse-engineering+1
6691 anno fa
idahunt preview

idahunt

GitHubnccgroup/idahunt

idahunt è un framework per analizzare i binari con IDA Pro e cercare elementi in IDA Pro.
embedded-systems-securityvulnerability-analysisreverse-engineering+4
3933 anni fa
zkar preview

zkar

GitHubphith0n/zkar

Analizzatore di protocollo di serializzazione Java basato su Go che analizza, scarica e genera payload di diserializzazione con supporto per i gadget…


payload-generationvulnerability-analysisexploitation+1
6536 mesi fa
Precedente1…202122…92Successivo







