
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 snowsnowsnows/eaglevm
Virtualizzatore di codice nativo per binari x64
 trailofbits/maat
Framework di esecuzione simbolica dinamica e analisi binaria con analisi delle macchie, risoluzione di vincoli, emulazione multi-architettura tramite…
 foundryzero/binder-trace
Binder Trace è uno strumento per intercettare e analizzare i messaggi Binder di Android. Pensalo come "Wireshark per Binder".
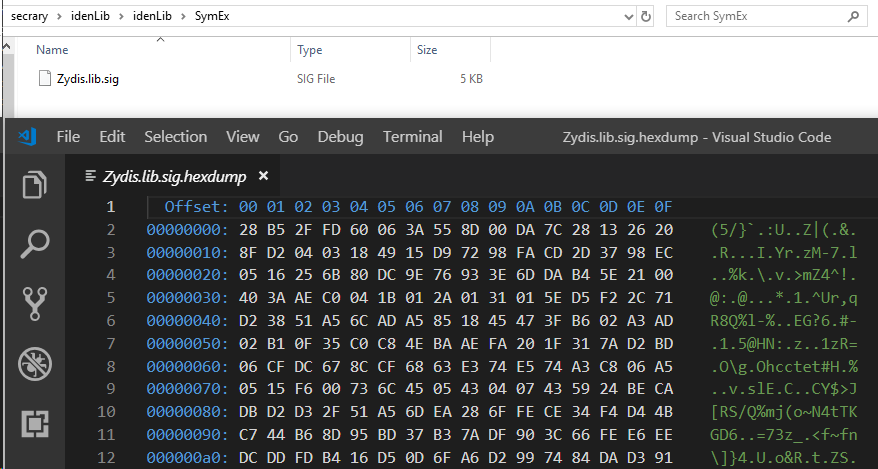 secrary/idenlib
idenLib - Identificazione delle funzioni di libreria [Questo progetto non è più mantenuto]
 hugsy/defcon_27_windbg_workshop
DEFCON 27 workshop - Debugging moderno con WinDbg Preview
 c3rb3ru5d3d53c/binlex
Un Framework Lexer per Tratti Genetici Binari
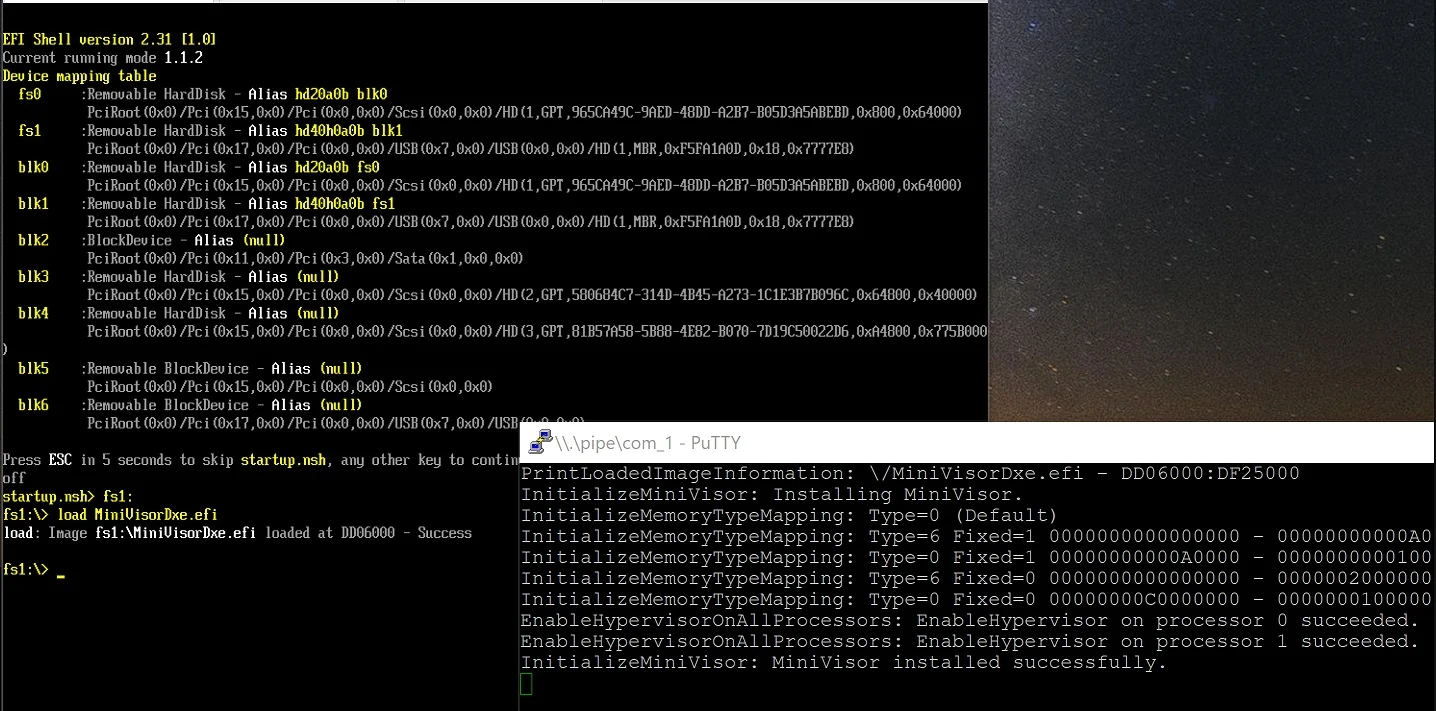 tandasat/minivisorpkg
L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
 ucsb-seclab/difuze
Fuzzer per driver del kernel Linux
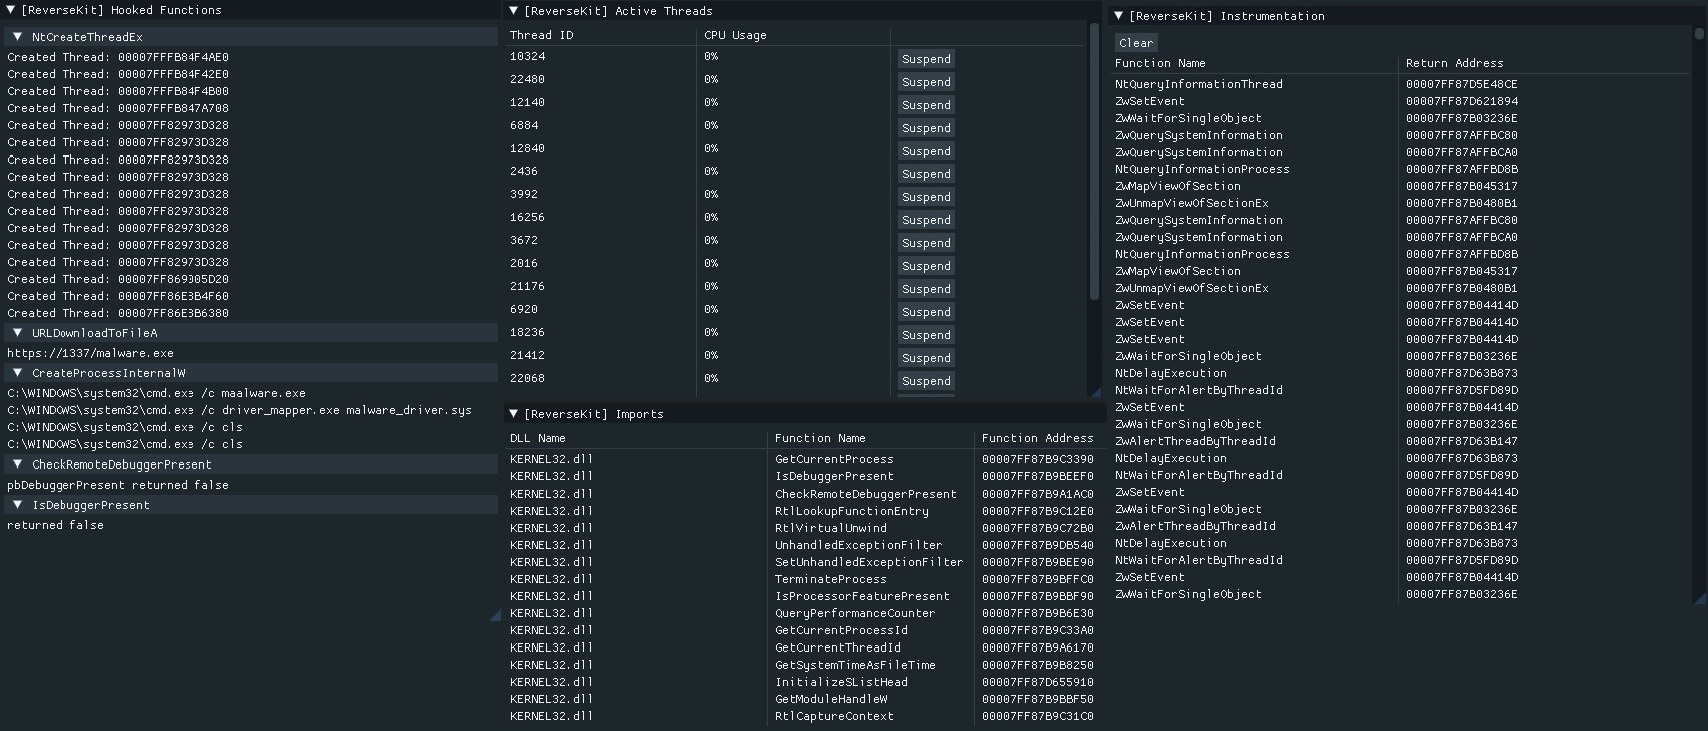 zer0condition/reversekit
# Kit di Reverse Engineering Dinamico x64
 ucsb-seclab/bootstomp
BootStomp: un rilevatore di vulnerabilità del bootloader
 sterrasec/apk-medit
strumento di ricerca e patch della memoria su APK debuggabile senza root e NDK
 tothi/pwn-hisilicon-dvr
Exploit proof-of-concept e divulgazione di vulnerabilità per dispositivi DVR/NVR HiSilicon hi3520d. Dimostra RCE tramite interfaccia web, credenziali…
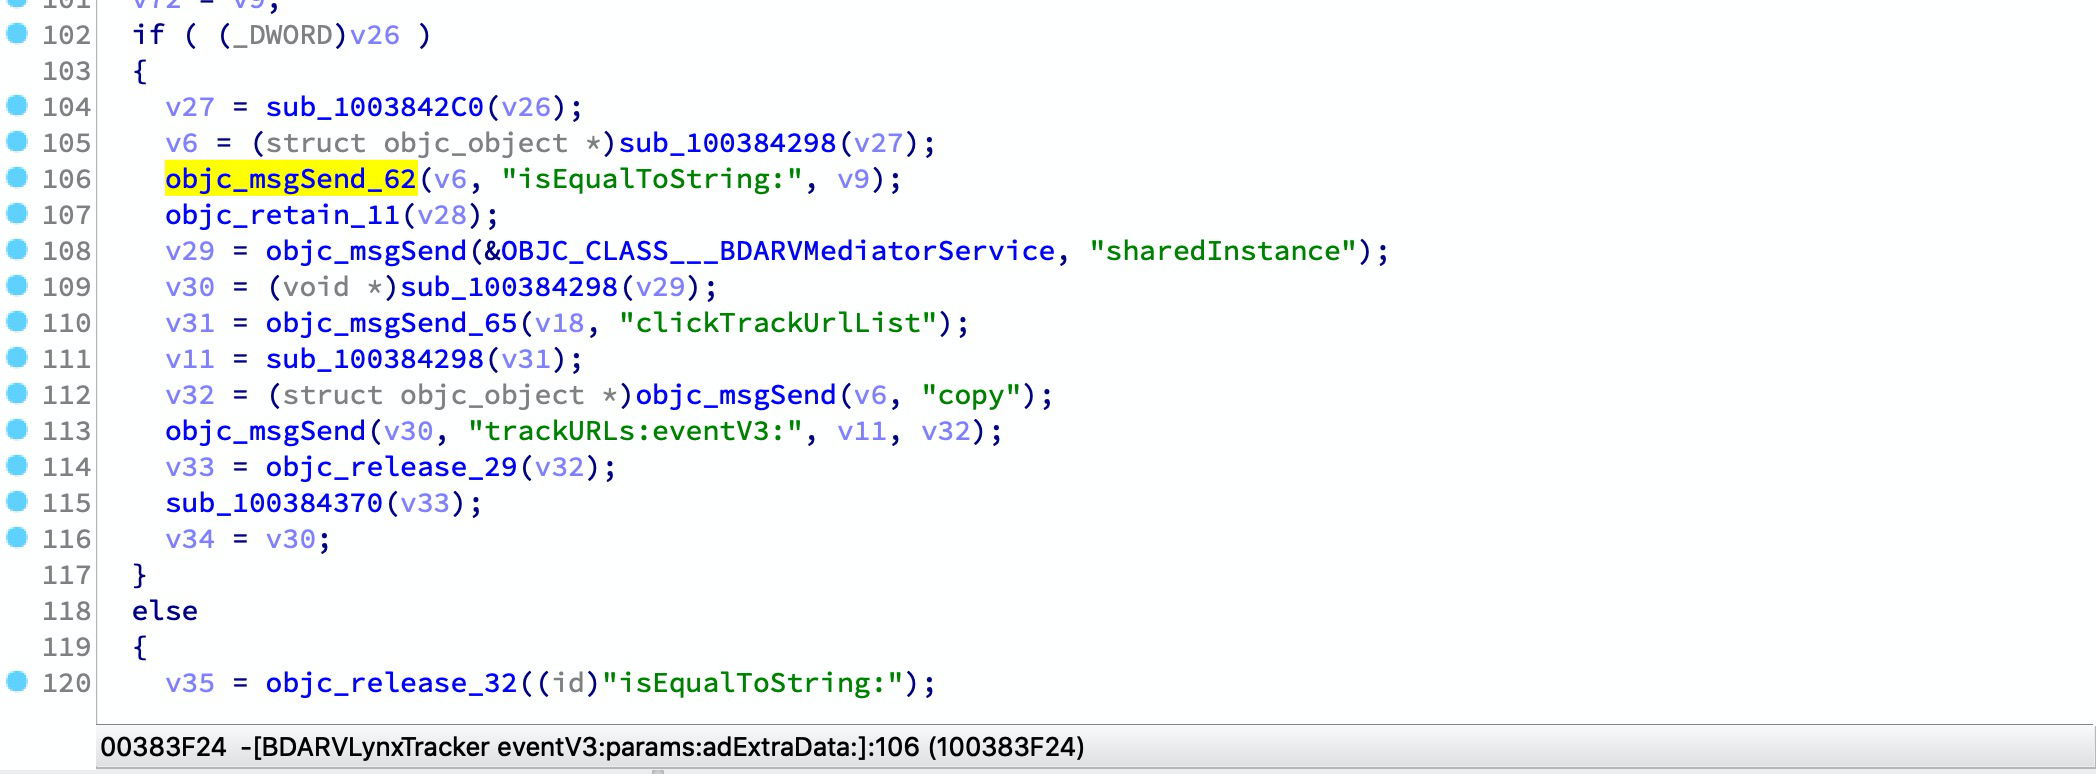 soulghost/iblessing
iblessing è un toolkit per la sicurezza iOS, che include principalmente raccolta di informazioni sulle applicazioni, analisi statica e analisi…
 smackers/smack
Catena di strumenti modulare per la verifica software che traduce LLVM IR nel linguaggio intermedio di verifica Boogie per il controllo di asserzioni…
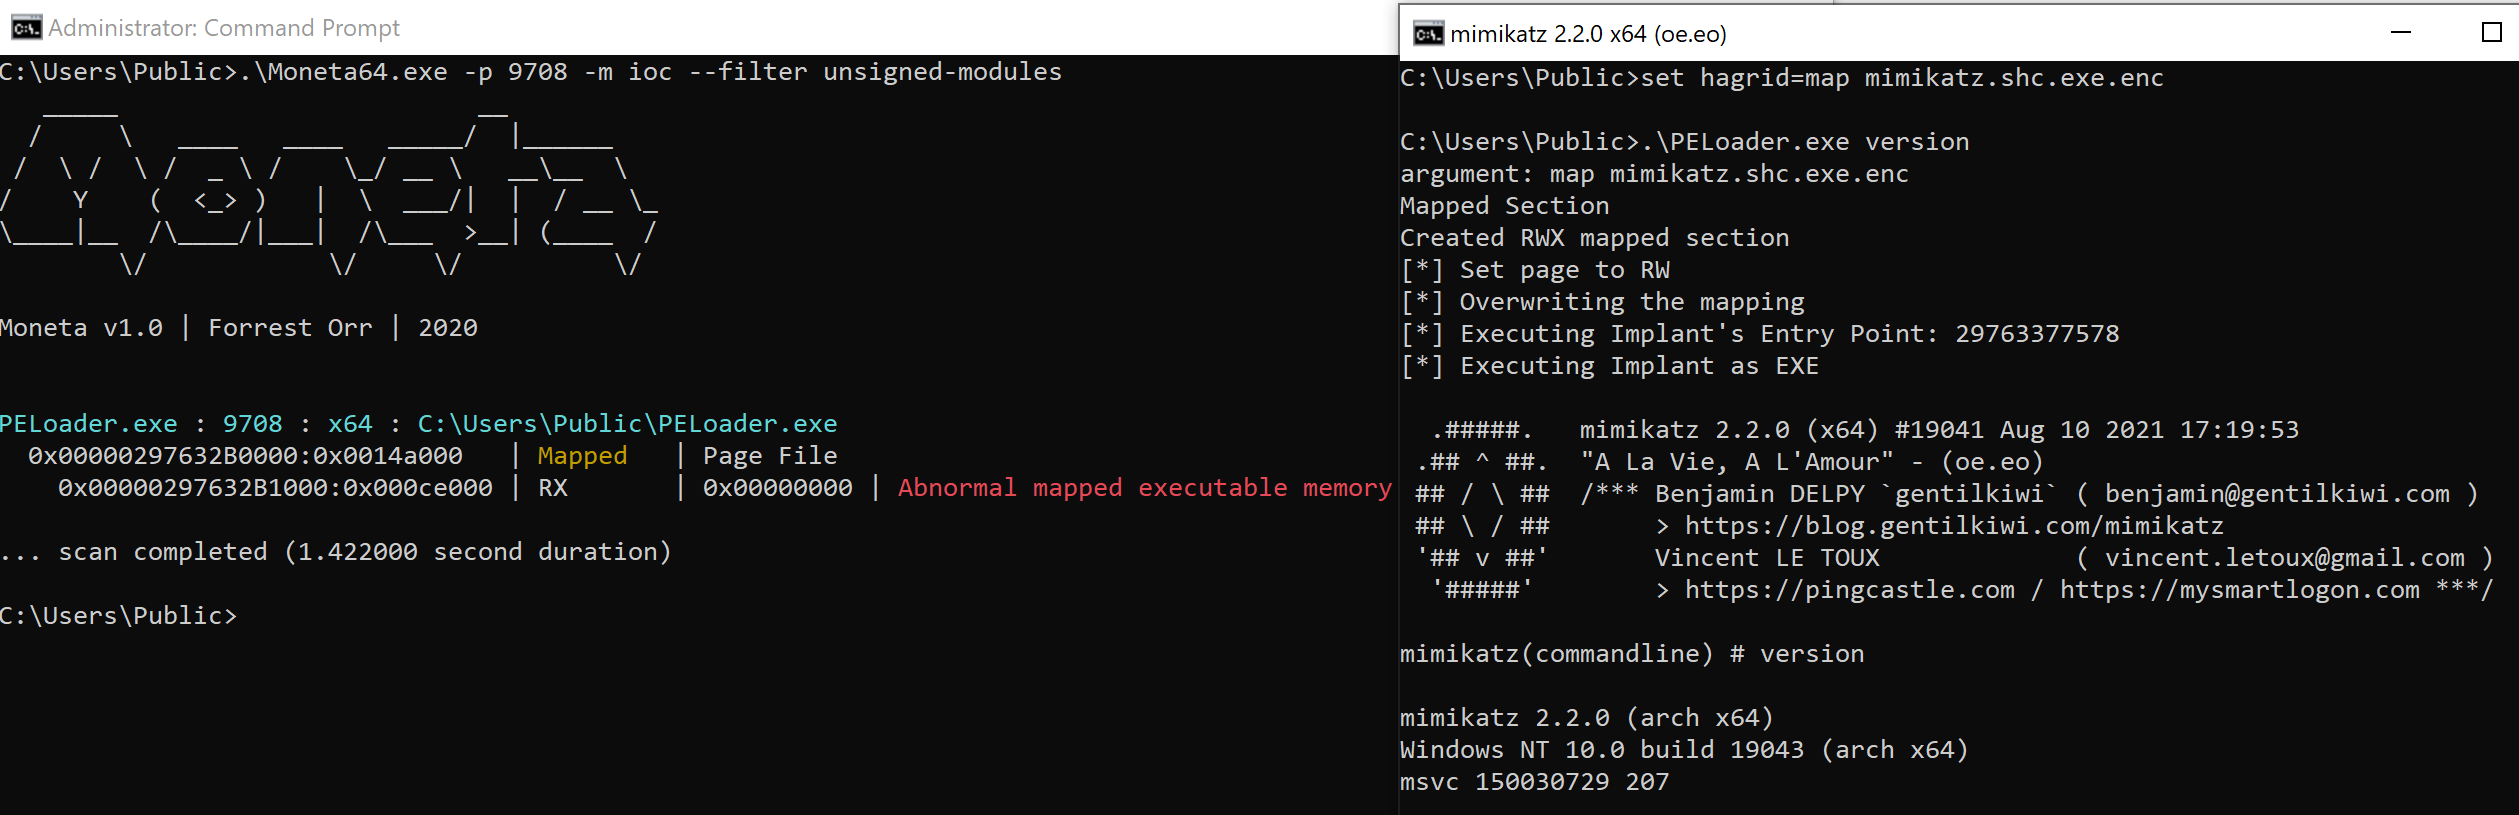 hagrid29/peloader
Caricatore PE con varie tecniche di iniezione di shellcode
 allthingsida/idasql
Vibe Reverse Engineer con IDA Pro: un'interfaccia per IDA in SQL tramite tabelle virtuali live. Non lasciarti ingannare dalle apparenze! :)
 theqmaks/phantom-frida
Costruisci server Frida anti-rilevamento dal sorgente. ~90 patch che coprono 16 vettori di rilevamento, build automatiche settimanali con nomi…
 eiln/ane
Driver del kernel Linux e libreria userspace sottoposti a reverse engineering per l'Apple Neural Engine (ANE), che consentono l'accesso hardware e…








