
 #1
Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.
Raccomandato da Kitploit
 vitoplantamura/bugchecker
SoftICE-like kernel debugger per Windows 11
 loerting/threadtear
Suite di strumenti multifunzionale per la deofuscazione Java
 nac-l/mergen
Deofuscazione tramite ottimizzazione con utilizzo di LLVM IR e parsing dell'assembly.
 416rehman/deepzero
Trova zero-days mentre dormi. DeepZero è un framework automatizzato di ricerca delle vulnerabilità che effettua il parsing, decompila e analizza…
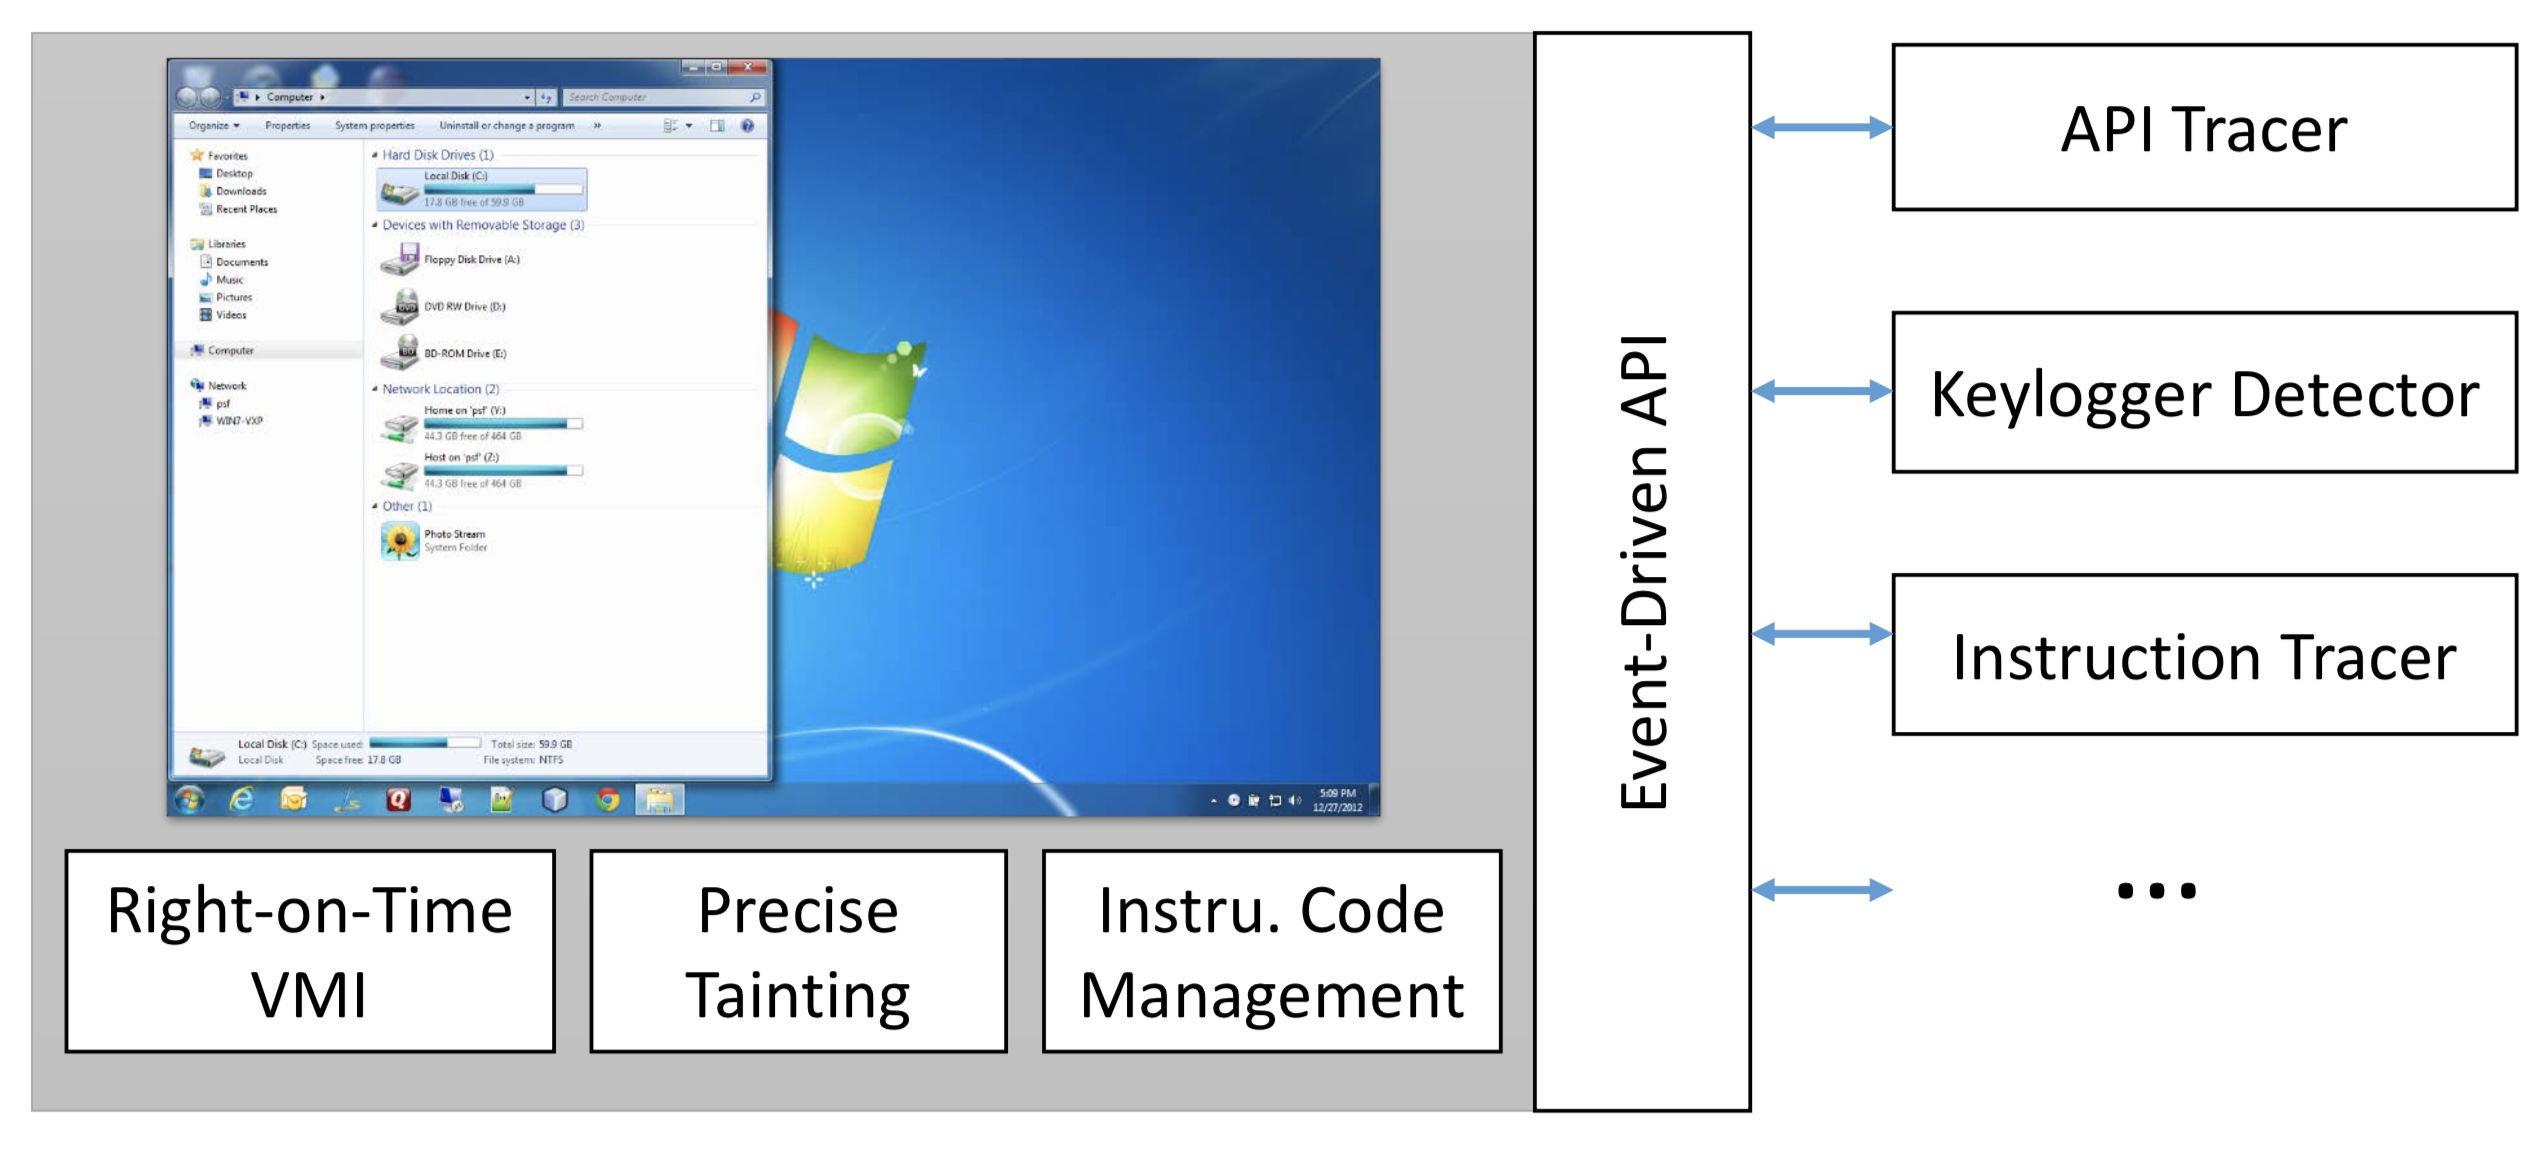 decaf-project/decaf
DECAF (acronimo di Dynamic Executable Code Analysis Framework) è una piattaforma di analisi binaria basata su QEMU. Questa è anche la sede della…
 clearbluejar/pyghidra-mcp
Python Ghidra MCP da riga di comando
 lunixbochs/patchkit
patching binario da Python
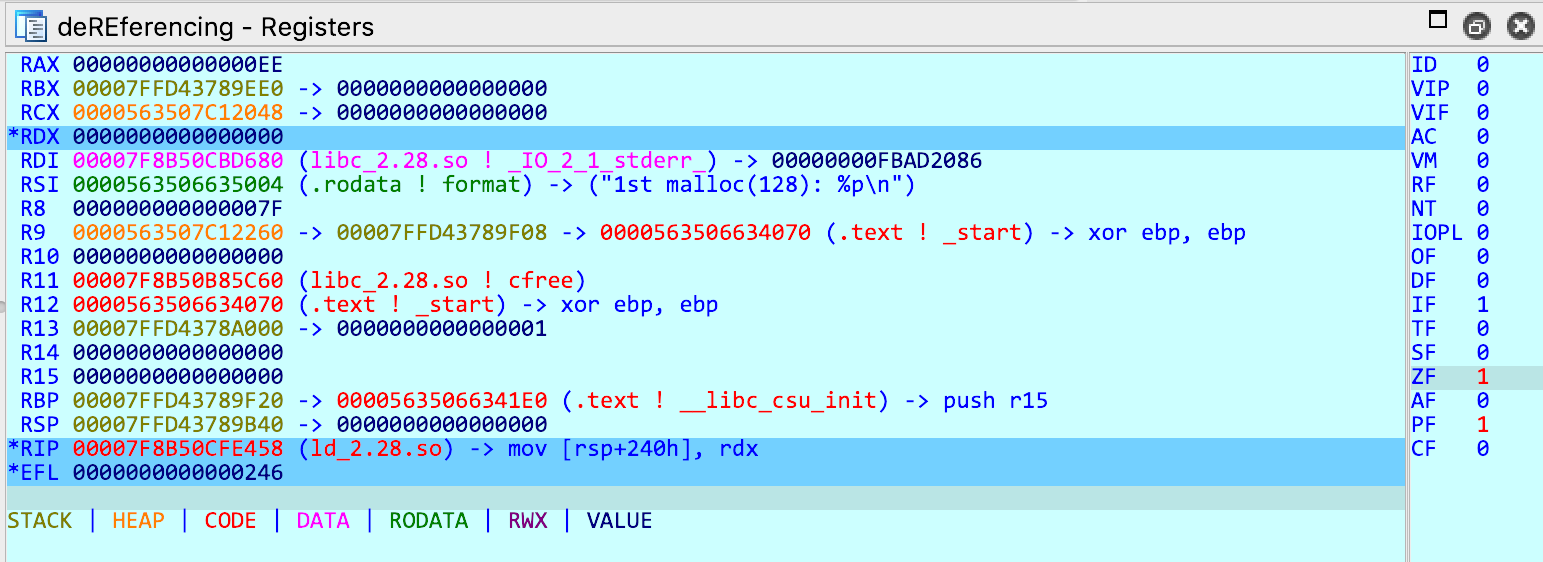 danigargu/dereferencing
Plugin per IDA Pro che implementa viste dei registri e dello stack più intuitive.
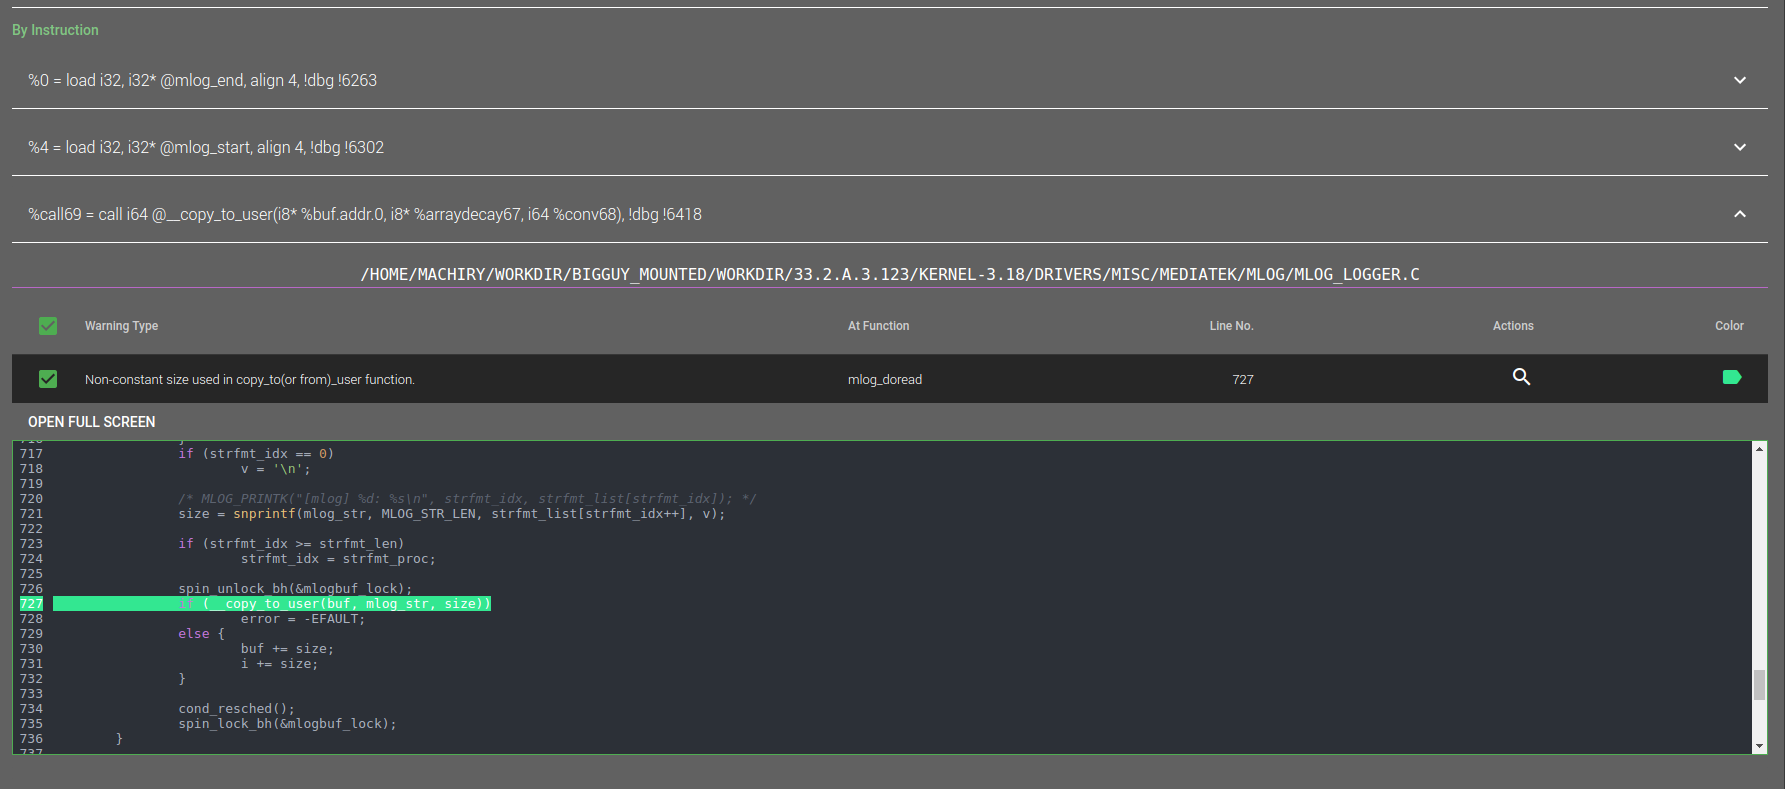 ucsb-seclab/dr_checker
DR.CHECKER : Uno strumento di rilevamento delle vulnerabilità Soundy per i driver del kernel Linux
 panda-re/lava
LAVA: Aggiunta automatizzata di vulnerabilità su larga scala
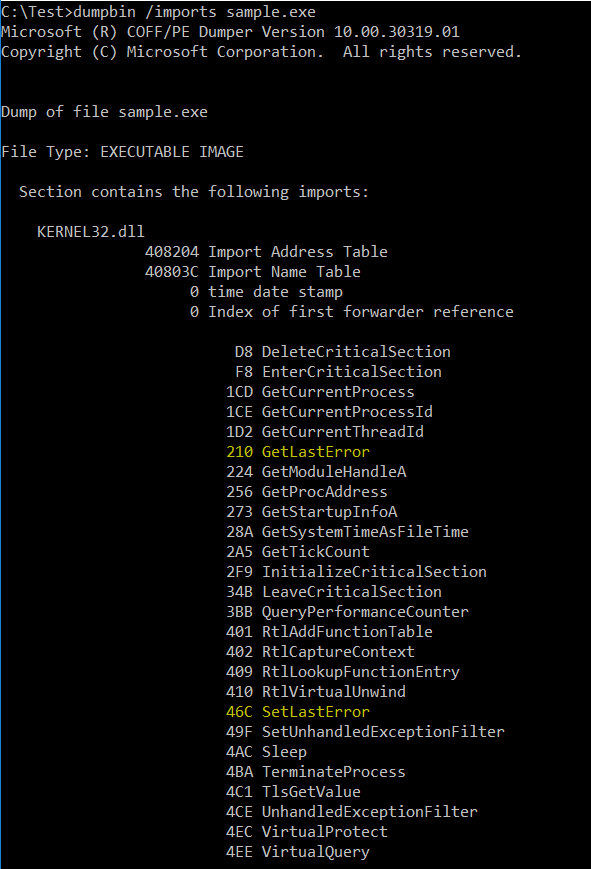 d35ha/callobfuscator
Offusca API specifiche di Windows con API diverse
 netzob/netzob
Toolkit open-source per reverse engineering, modellazione e fuzzing di protocolli di comunicazione. Deduce formati dei messaggi e macchine a stati…
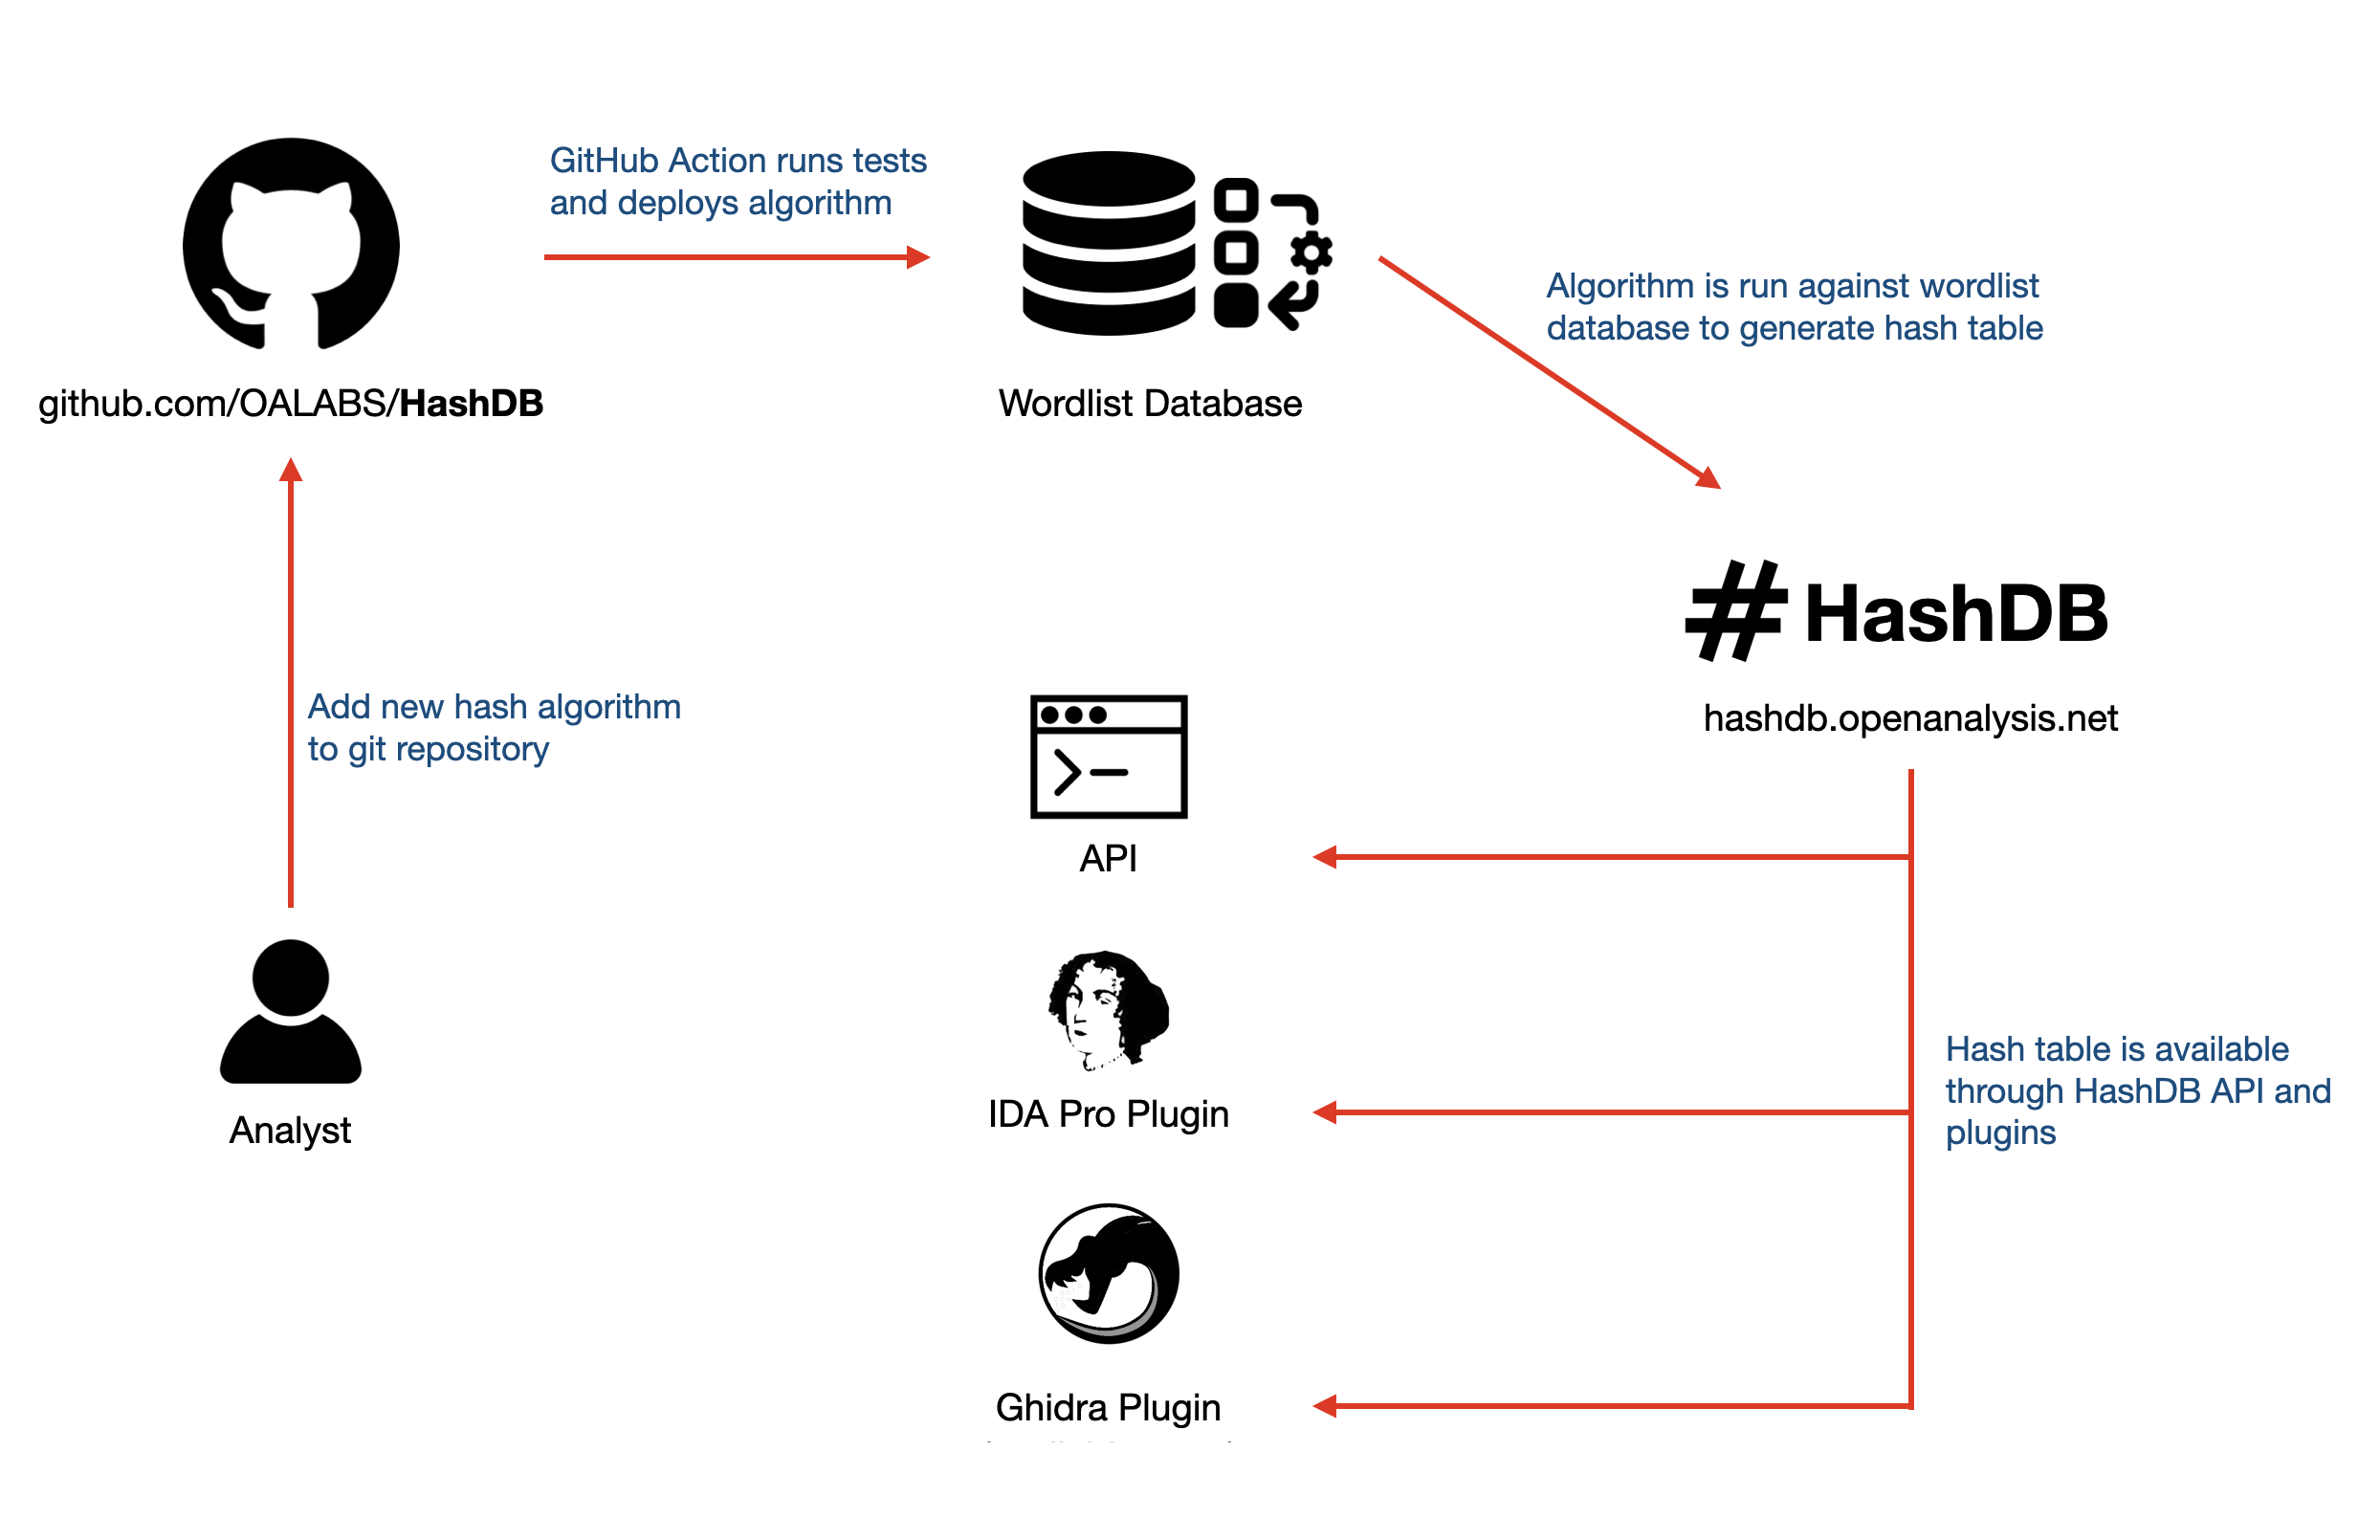 oalabs/hashdb
Assortimento di algoritmi di hashing utilizzati nel malware
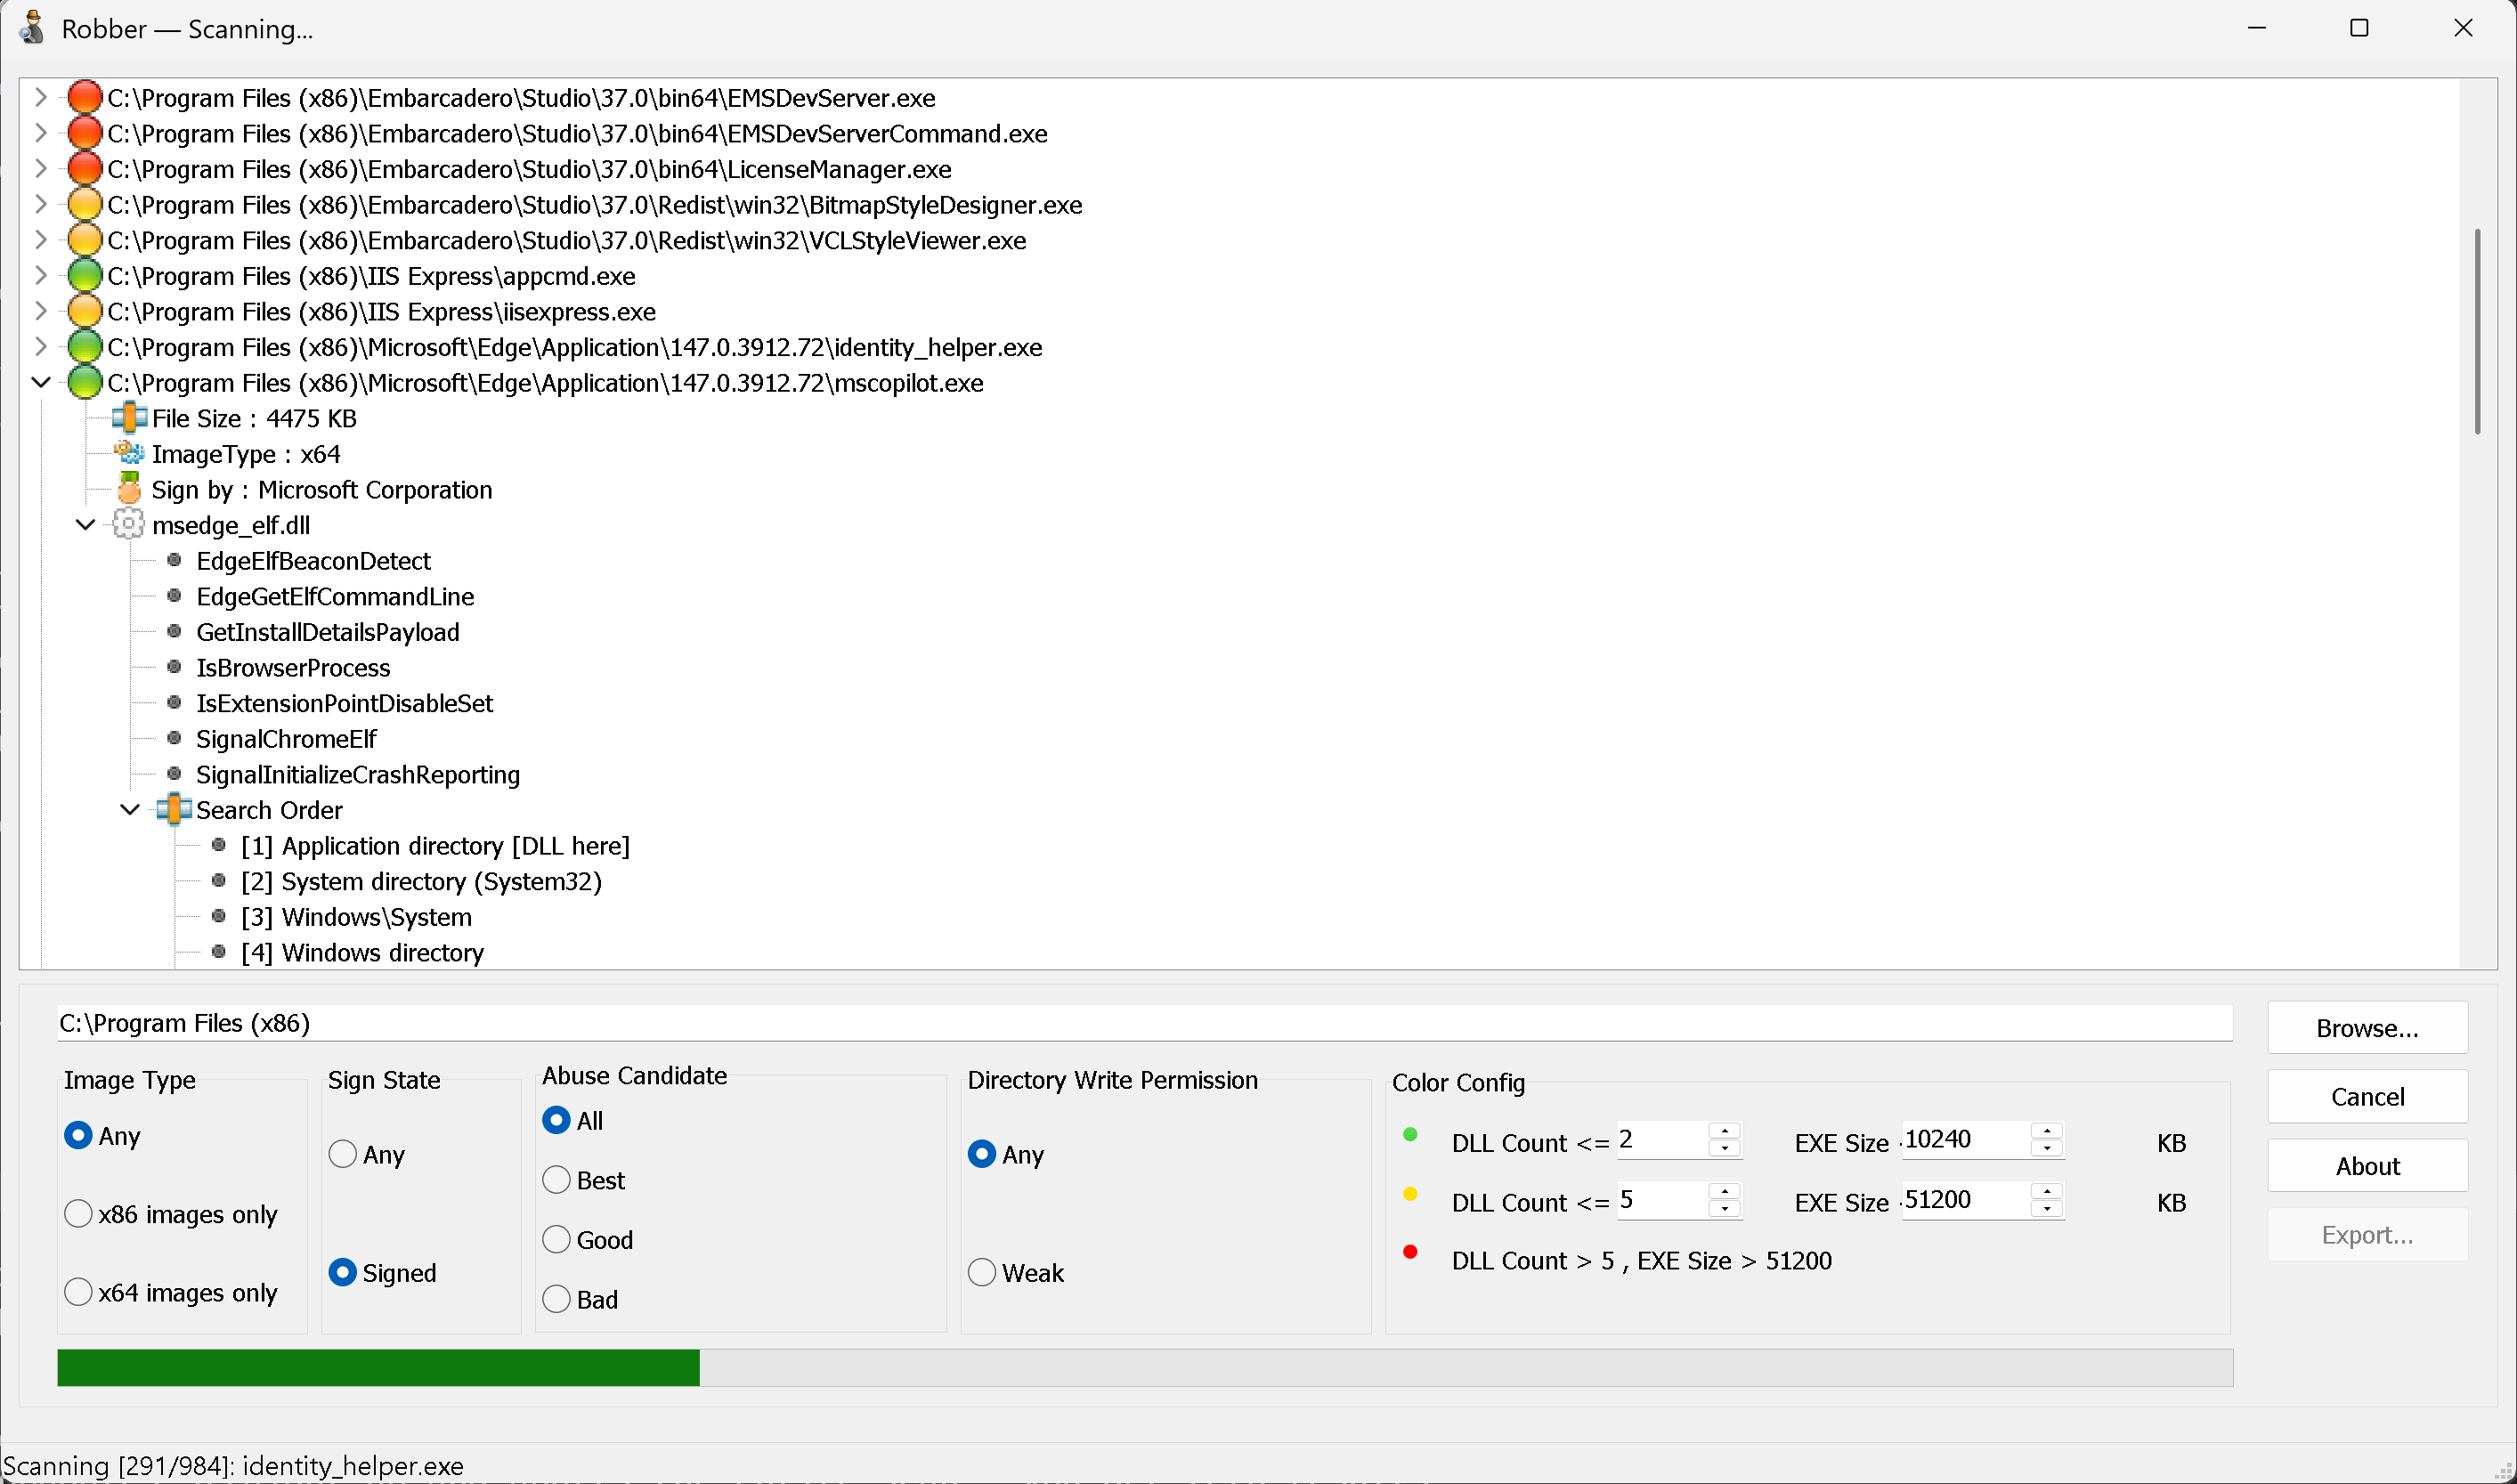 mojtabatajik/robber
Robber è uno strumento open source per trovare eseguibili soggetti a DLL hijacking
 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
Esegui attacchi di recupero della chiave privata tramite riutilizzo del nonce ECDSA e DSA per analizzare le vulnerabilità delle firme e recuperare le…
 radareorg/r2ai
Plug-in AI per Radare2 che usa LLM locali o remoti per decompilazione, spiegazione delle funzioni, rilevamento delle vulnerabilità, rinomina e…
 mandiant/flare-emu
Framework di emulazione binaria scriptabile che integra IDA Pro/Radare2 con il motore Unicorn per l'analisi automatizzata di malware, la decifrazione…








