
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Pagina 17 | Kitploit
Categorie

Analisi di Binari

Strumenti per reverse engineering binario, disassemblaggio, decompilazione e patching.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1k16h 51m fa
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5k0 giorni fa
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4k1 mese fa
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1k1 giorno fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k1 giorno fa
angr preview#6

angr

GitHubangr/angr
9.0k1 giorno fa
capa preview#7

capa

GitHubmandiant/capa
6.1k8 giorni fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k12h 31m fa
LIEF preview#9

LIEF

GitHublief-project/lief
5.5k4 giorni fa
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4k21 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
1649 risultati
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Raccolta di strumenti forensi

disk-forensicsmemory-forensicsnetwork-forensics+7
7012 mesi fa
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
4399 ore fa
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

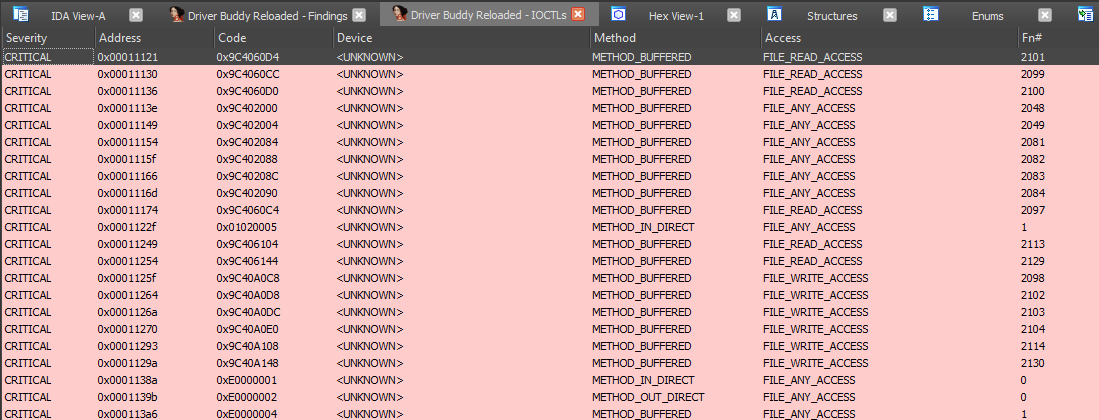
Driver Buddy Reloaded è un plugin Python per IDA Pro che aiuta ad automatizzare alcuni noiosi compiti di reverse engineering dei driver del kernel di…
static-analysisvulnerability-analysisreverse-engineering+2
43510 giorni fa
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

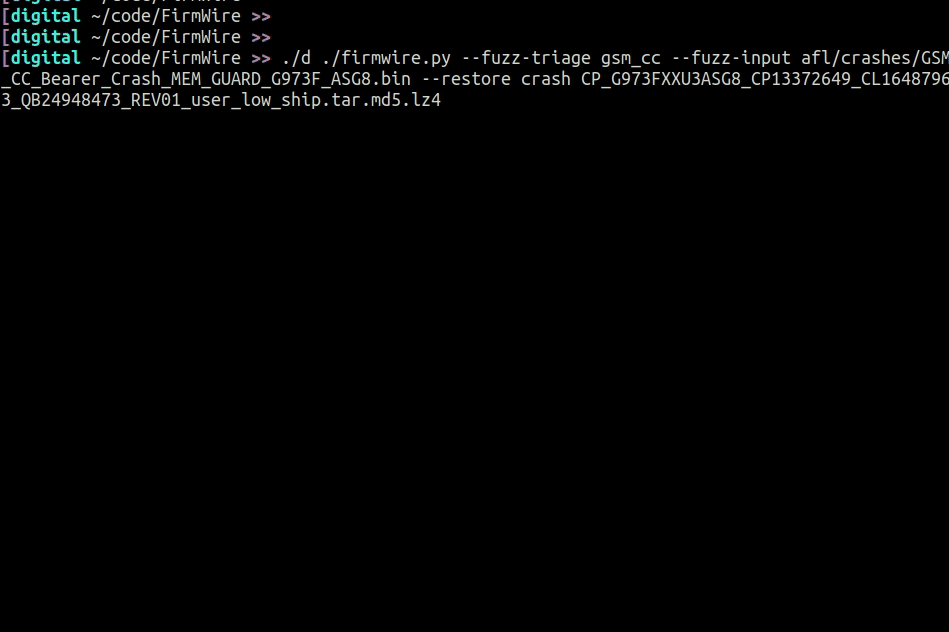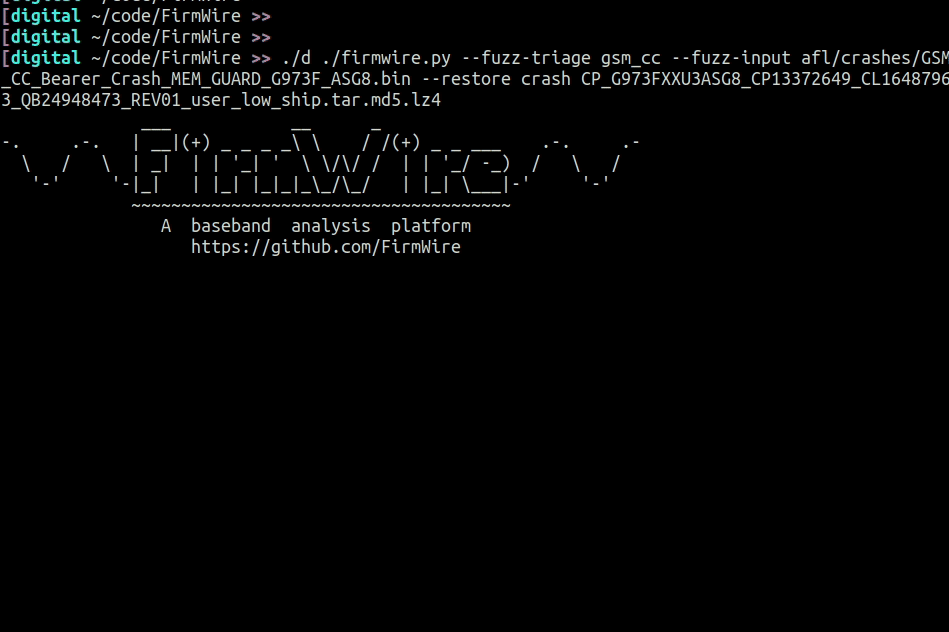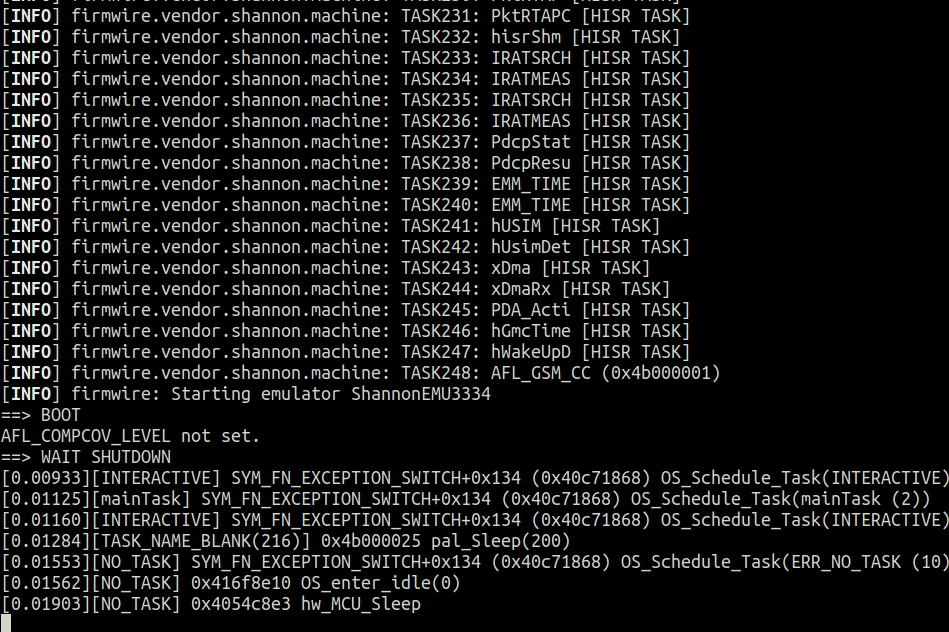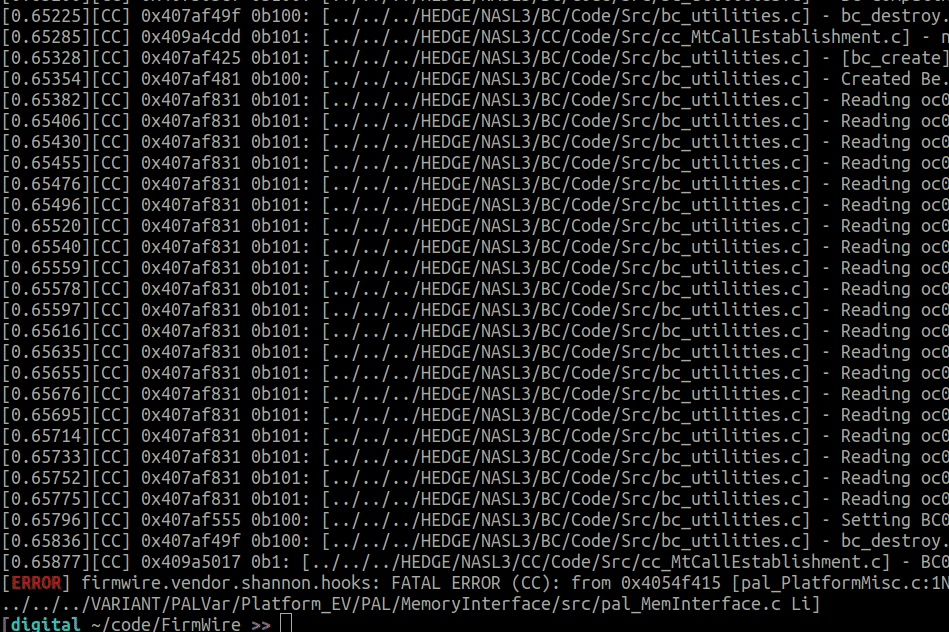
FirmWire è una piattaforma di emulazione firmware baseband a livello di sistema completo per fuzzing, debugging e analisi delle cause profonde dei…
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
8743 anni fa
ghidra-scripts preview

ghidra-scripts

GitHub0xdea/ghidra-scripts

Script Ghidra selezionati per automatizzare il reverse engineering e l'analisi delle vulnerabilità: individuare funzioni non sicure, estrarre lo…

static-code-analysisvulnerability-analysisreverse-engineering+1
3029 giorni fa
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Profilazione di sicurezza per iOS blackbox
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
74010 anni fa
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

Script IDApython per l'analisi di binari Golang
static-analysisreverse-engineeringdebuggers+2
6722 anni fa
Andromeda preview

Andromeda

GitHubsecrary/andromeda

Strumento interattivo di reverse engineering in C/C++ per applicazioni Android, che consente una rapida analisi statica e l'ispezione binaria dei…
android-securitystatic-analysisreverse-engineering+1
7146 anni fa
Am-I-affected-by-Meltdown preview

Am-I-affected-by-Meltdown

GitHubraphaelsc/am-i-affected-by-meltdown

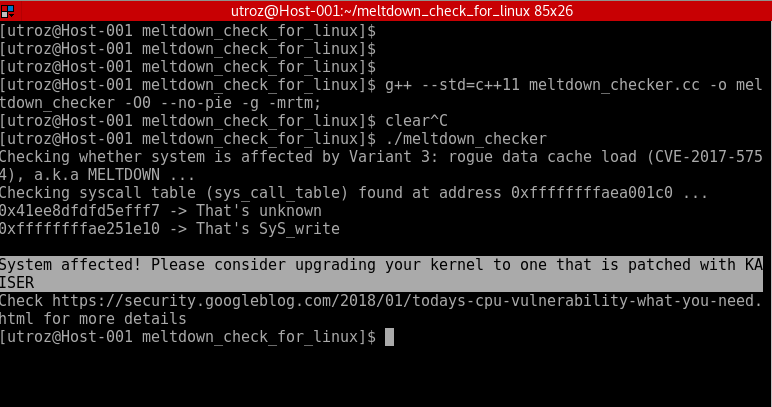
Meltdown Exploit / Proof-of-concept / controlla se il sistema è affetto dalla Variante 3: rogue data cache load (CVE-2017-5754), nota anche come…
vulnerability-analysisexploitationhardware-security+1
5398 anni fa
View8 preview

View8

GitHubsuleram/view8

Decompila il bytecode V8 serializzato (file JSC) in codice JavaScript di alto livello leggibile e simile al codice originale, con supporto per più…
static-analysisvulnerability-analysisreverse-engineering+2
38511 giorni fa
pydbg preview

pydbg

GitHubopenrce/pydbg

Un'interfaccia debugger win32 in puro Python.
vulnerability-analysisexploitationreverse-engineering+2
46314 anni fa
Karta preview

Karta

GitHubcheckpointsw/karta

Plugin IDA Python per il rapido matching basato sulla posizione di simboli di librerie open-source in binari, consentendo un efficiente reverse…
static-analysisvulnerability-analysisreverse-engineering+1
9084 anni fa
RedTeamCCode preview

RedTeamCCode

GitHubmr-un1k0d3r/redteamccode

Repo di codice C per Red Team

defensive-toolsmalware-analysisbinary-analysis+1
5731 anno fa
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
2941 giorno fa
idacode preview

idacode

GitHubioncodes/idacode

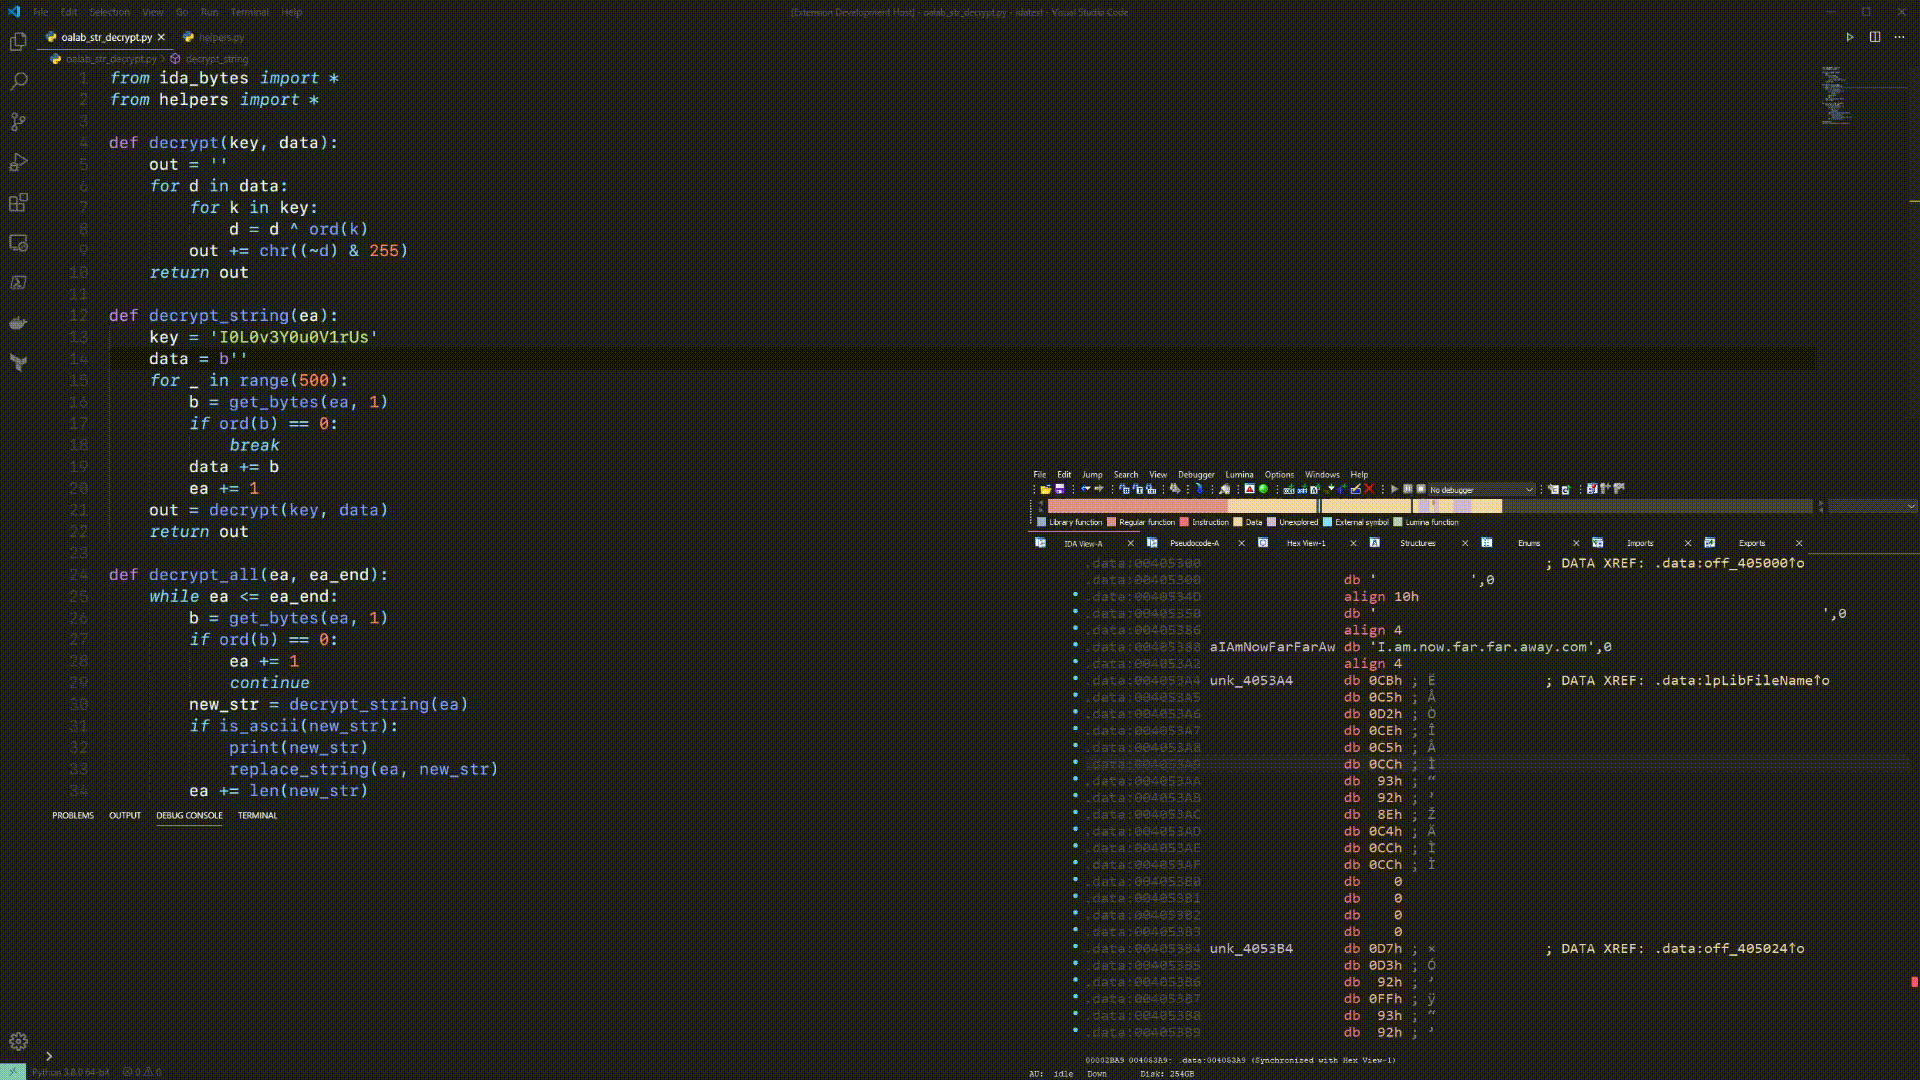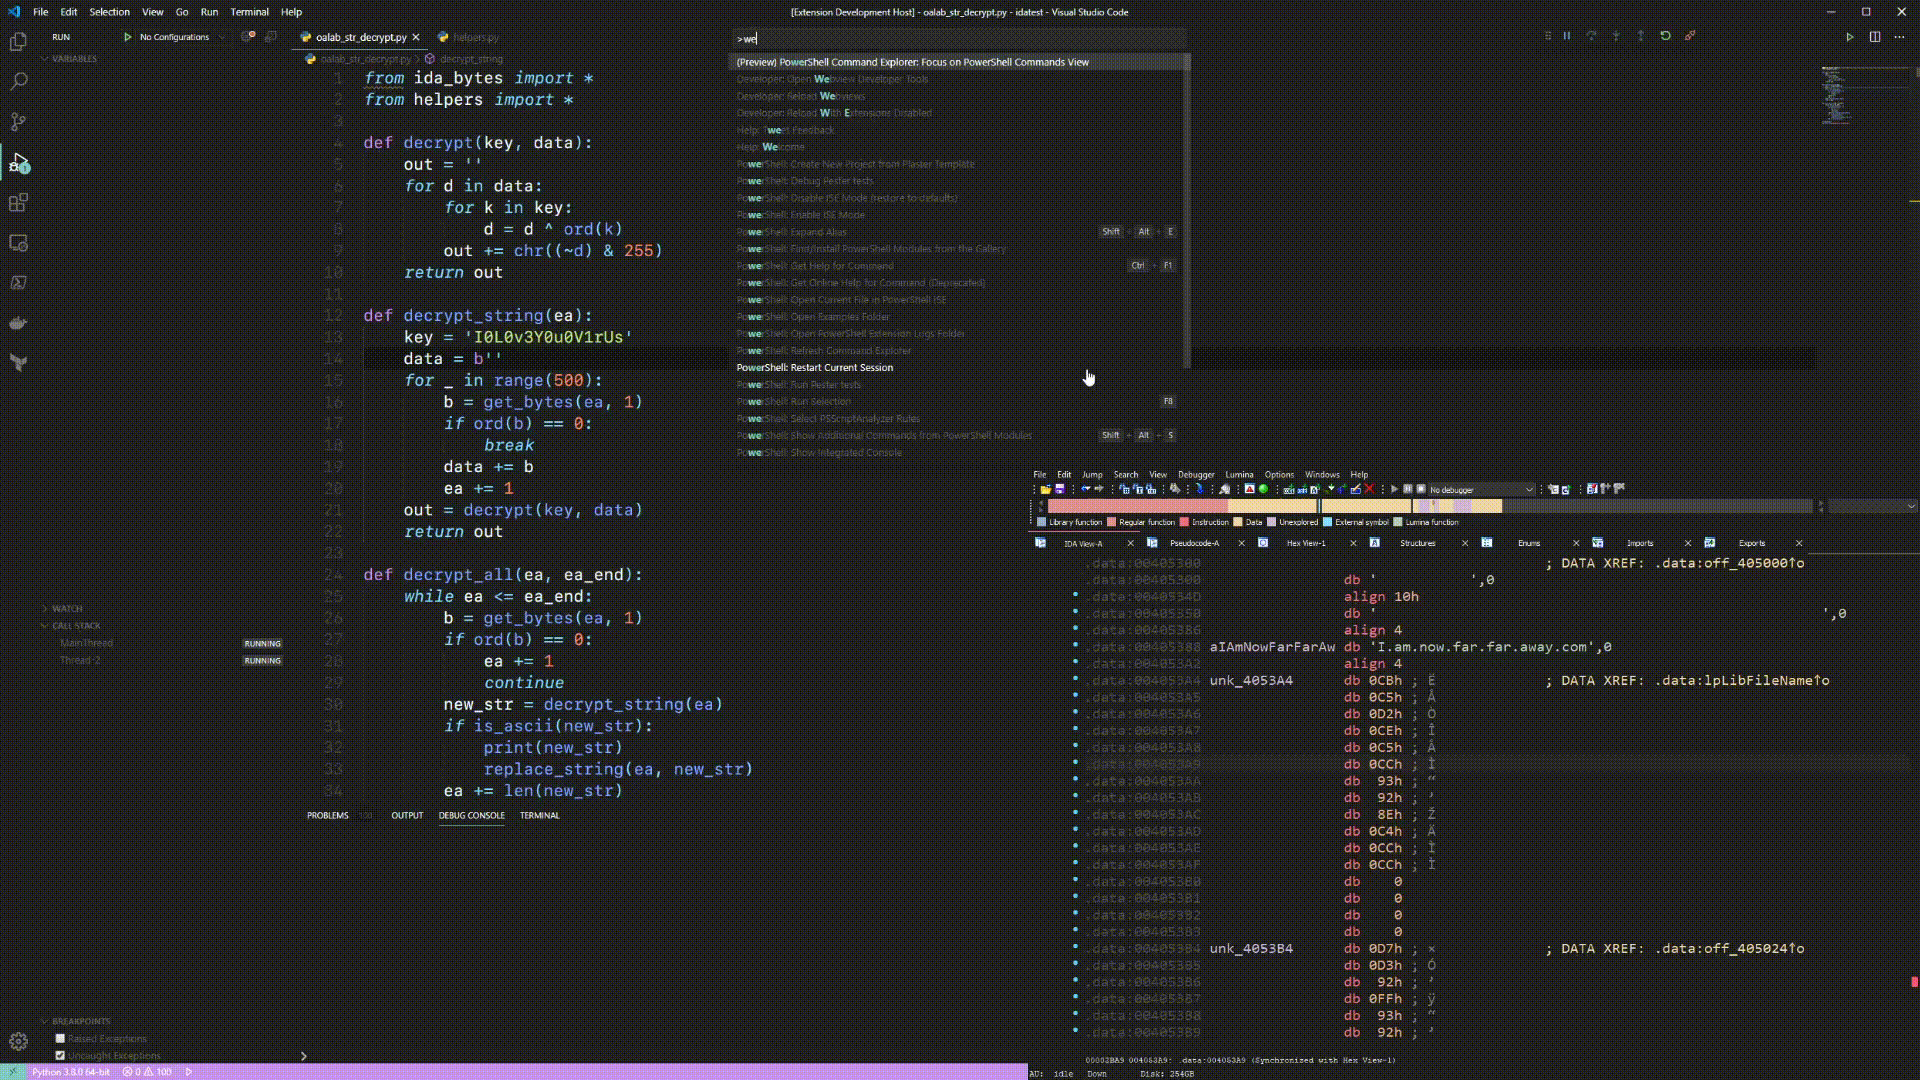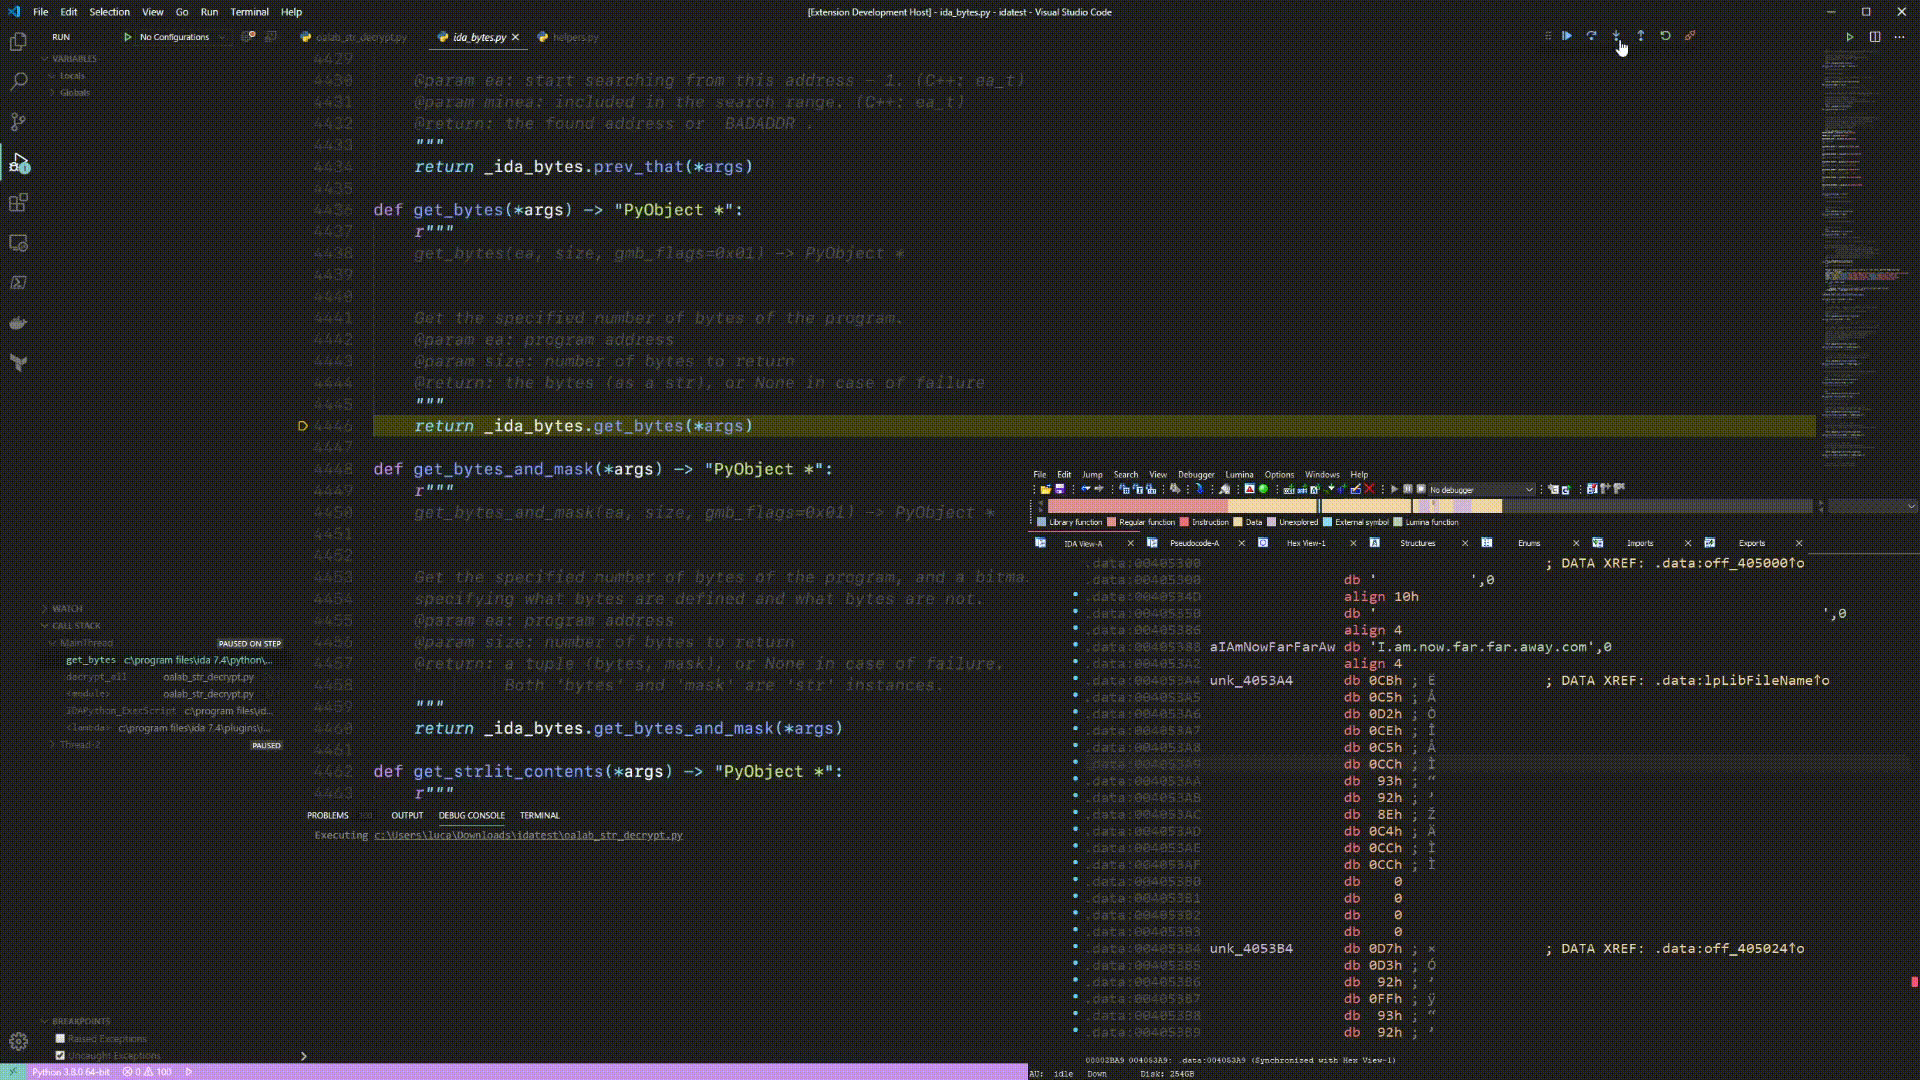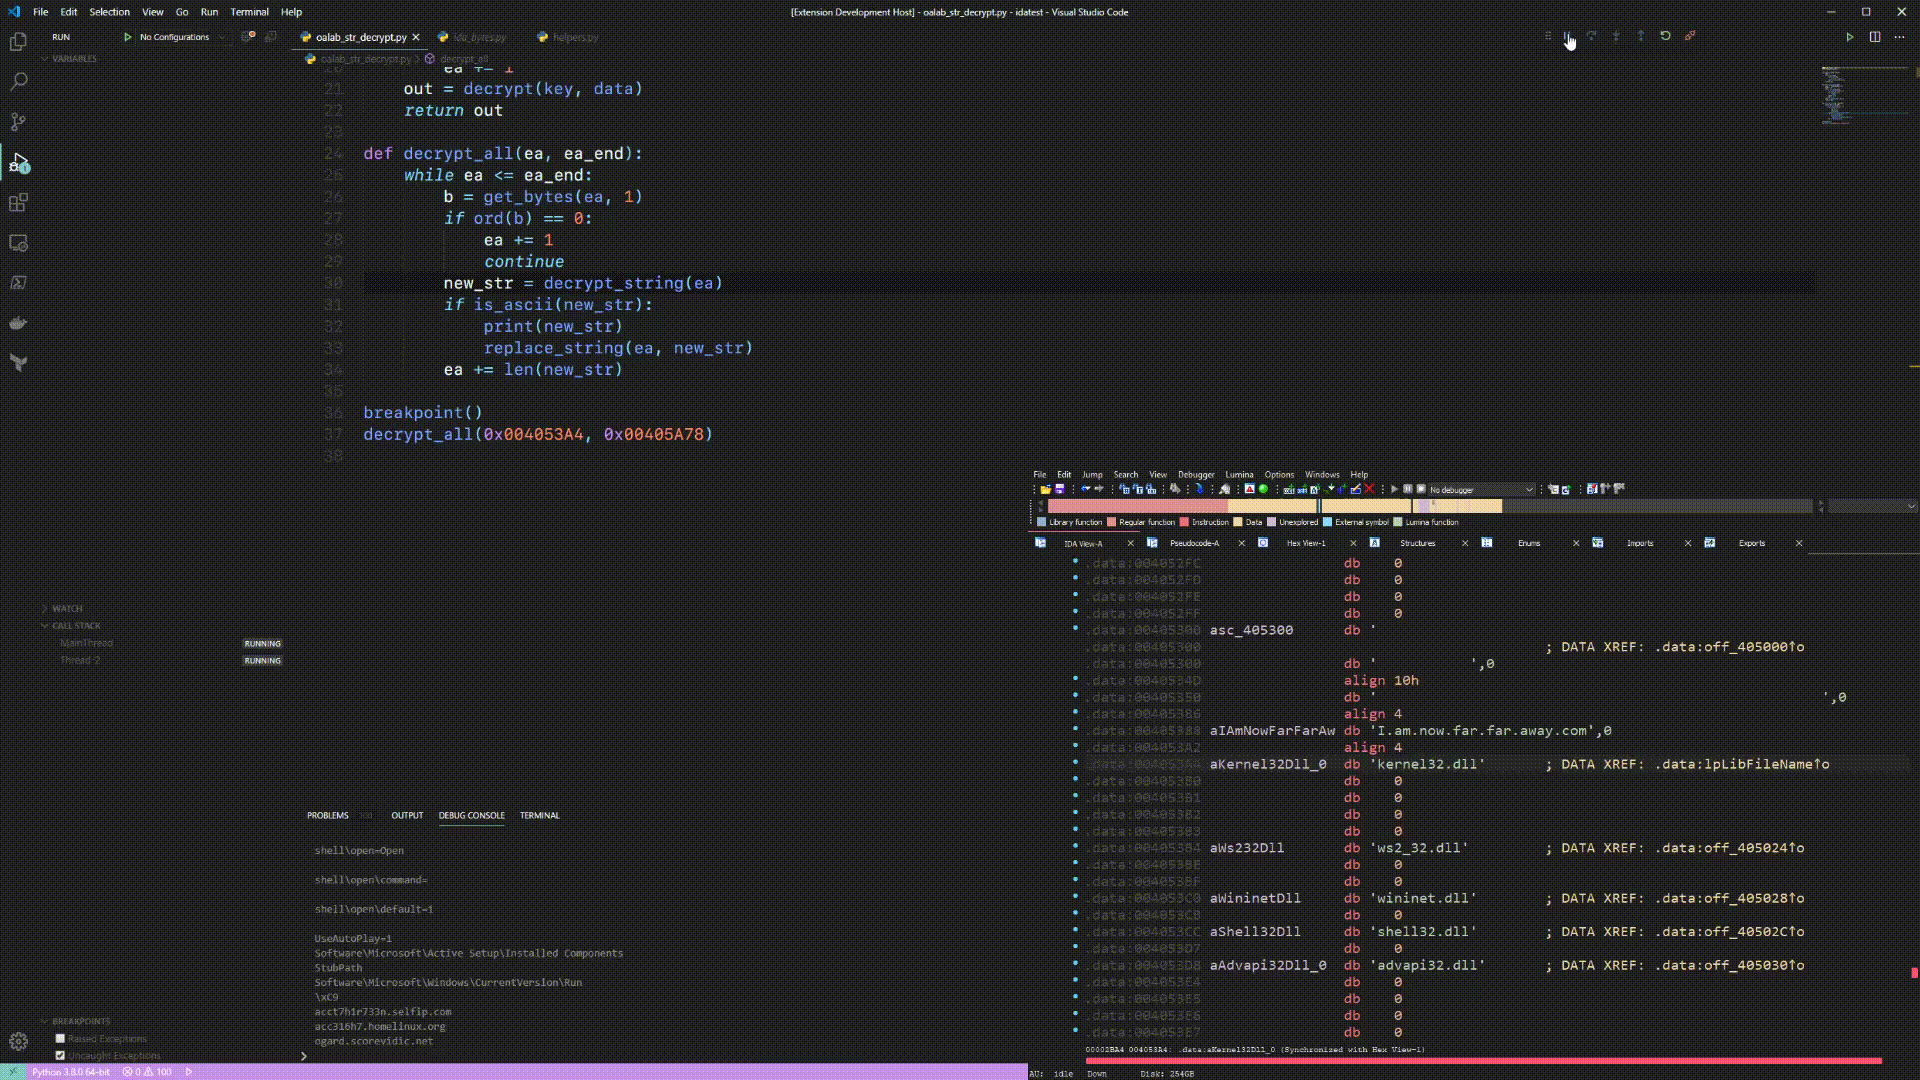
Un'integrazione per IDA e VS Code che li collega per eseguire e debuggare facilmente script IDAPython.
reverse-engineeringscripting-automationdebuggers+1
9871 anno fa
Crassus preview

Crassus

GitHubvu-ls/crassus

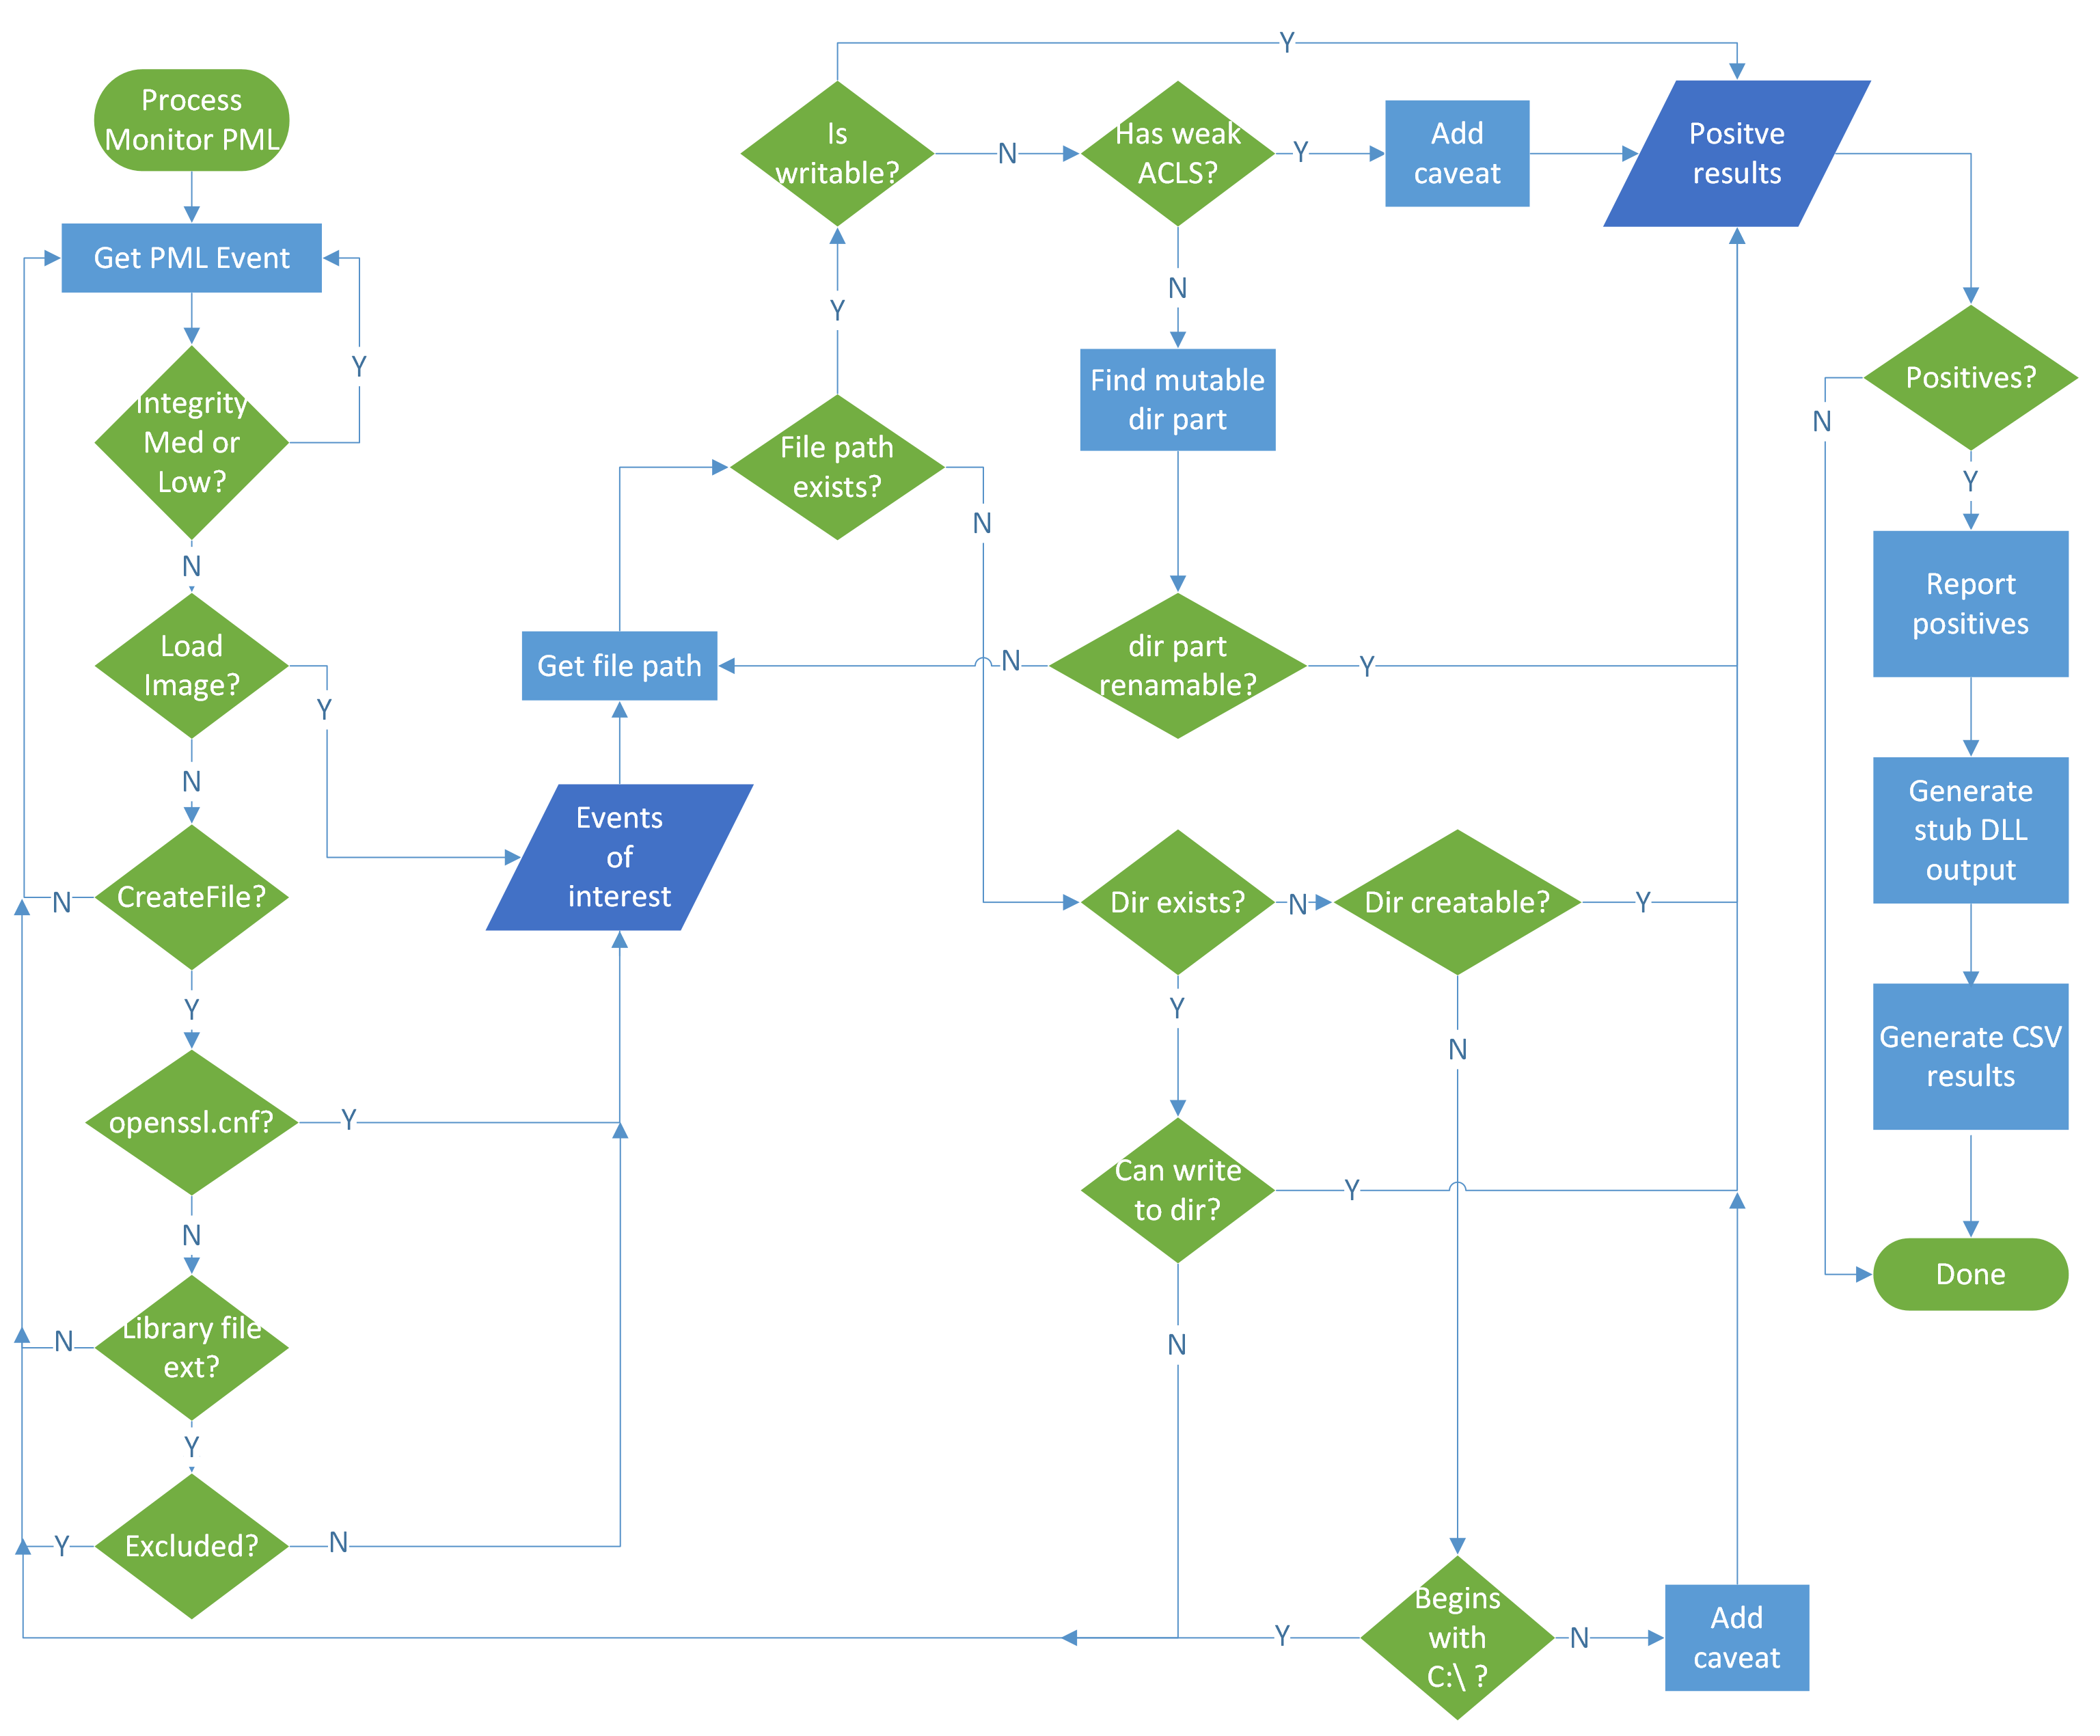
Strumento di scoperta per escalation dei privilegi su Windows che analizza i log di boot di Process Monitor per identificare DLL hijacking, ACL…

privilege-escalationexploitationpenetration-testing+1
6331 giorno fa
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Disassembla QUALSIASI file inclusi .so (NDK, JNI), Windows PE (EXE, DLL, SYS, ecc.), binari Linux, librerie e qualsiasi altro file come immagini,…
android-securityreverse-engineeringdebuggers+4
7097 mesi fa
protobuf-inspector preview

protobuf-inspector

GitHubmildsunrise/protobuf-inspector

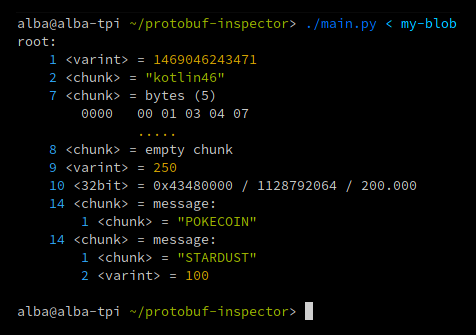
🕵️ Strumento per fare reverse engineering di Protocol Buffers con definizione sconosciuta

reverse-engineeringutilities-frameworksbinary-analysis
1.1k5 anni fa
Precedente1…161718…92Successivo








