
 #1
Strumenti MFA, SSO, passwordless, biometrici e provider di identità.
Raccomandato da Kitploit

 roninreilly/wazuh-unauth-chain
PoC Wazuh che concatena CVE-2026-74034 (lettura di file) e CVE-2026-74041 (esecuzione di comandi); corretto in 4.14.8. Solo libreria standard di…
 phinode-labs/nginx-cve-2026-97629
Proof-of-concept di exploit, analisi della causa radice e patch di una riga per CVE-2026-97629, una falsificazione dei session-ticket TLS di nginx…
 murrez/cve-2026-97657
PoC in Python per CVE-2026-97657: falsifica token di recupero AES-CTR tramite malleabilità XOR per aggirare l'autenticazione e assumere il controllo…
 n3chik/cve-2026-63765
PoC in Python per CVE-2026-63765: sfrutta il caricamento diretto non autenticato di ActiveStorage in Chatwoot < 4.16.0 per scrivere file arbitrari e…
 maxprog-svg/cve-2026-76504-cisco
Exploit in Python per CVE-2026-76504, un bypass dell'autenticazione di Cisco Catalyst SD-WAN Manager tramite j_security_check con codifica…
 im-hanzou/cve-2026-89026
PoC in Python per CVE-2026-89026: falsifica un JWT HS256 con la chiave hard-coded di Issabel pbxapi per aggirare l'autenticazione ed eseguire comandi…
 aduli198/cve-2026-21589
Proof-of-concept per CVE-2026-21589: lettura di file tramite path traversal non autenticato nei prodotti Atlassian Data Center, concatenata tramite…
 ashrafzaryouh/cve-2026-21962
Avviso per CVE-2026-21962, un bypass di autenticazione critico non autenticato in Oracle HTTP Server e nei plug-in proxy WebLogic, con versioni…
 yakissa/cve-2026-22747
Proof-of-concept basato su Docker che riproduce CVE-2026-22747, utilizzando una PKI generata e certificati client malevoli o malformati contro un…
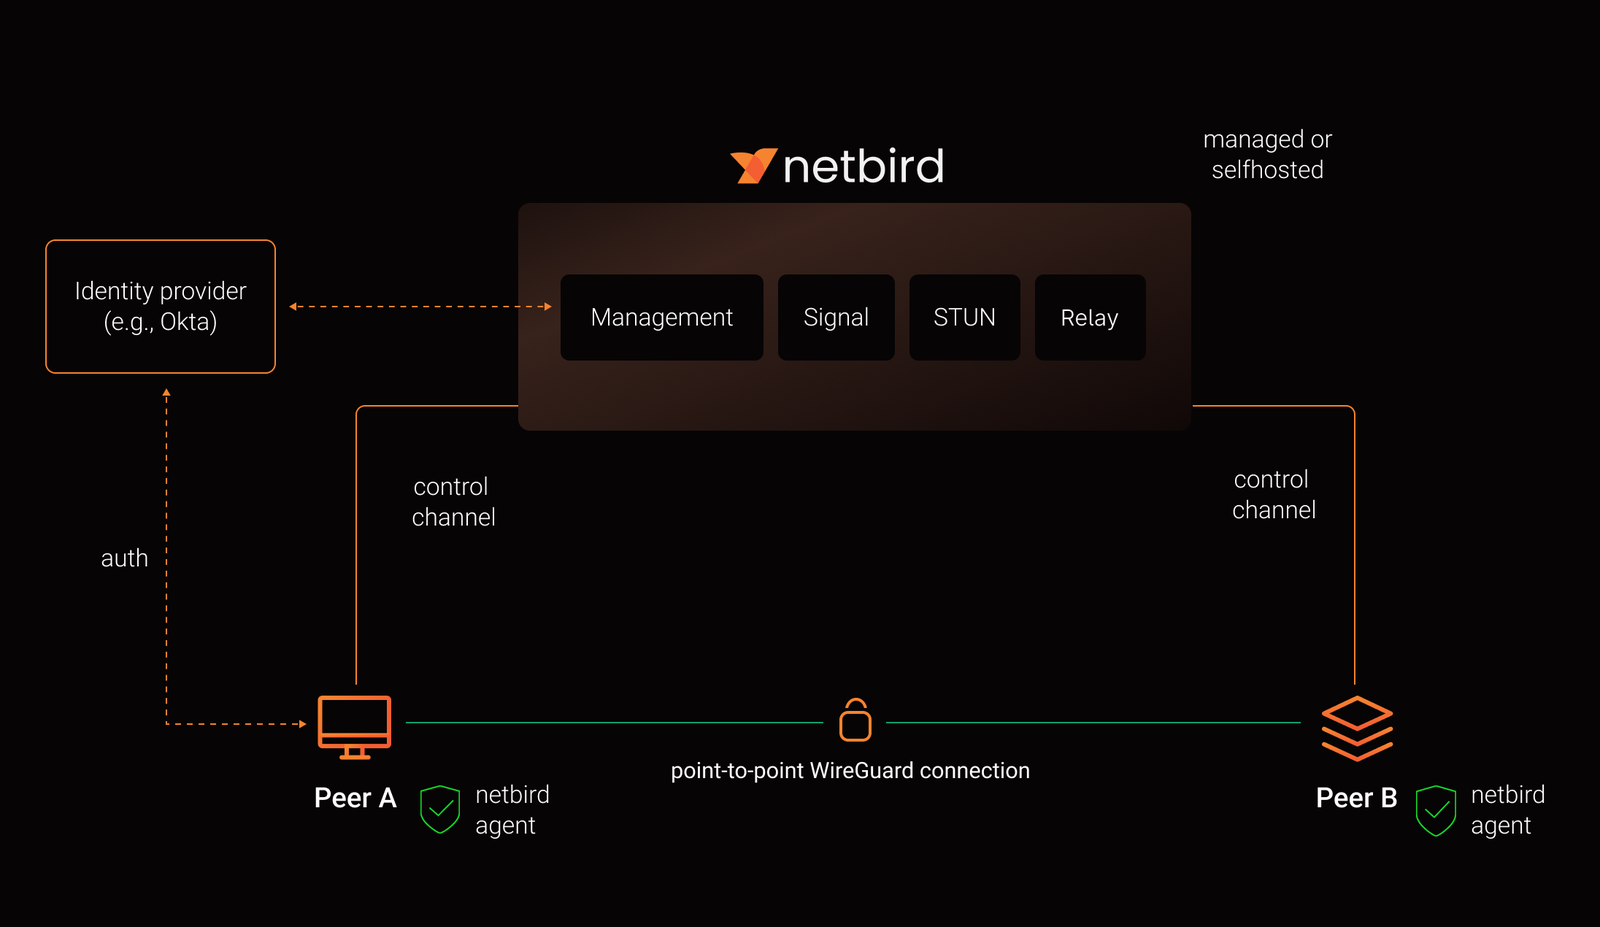 netbirdio/netbird
Piattaforma di networking Zero Trust basata sull'identità che crea reti overlay WireGuard peer-to-peer con policy di accesso granulari, SSO/MFA e…
 apache/shiro
Framework di sicurezza Java che fornisce API per autenticazione, autorizzazione, crittografia e gestione delle sessioni per proteggere le…
 cyberaeonic/security-research
Ricerca sulle vulnerabilità, verifica non distruttiva delle CVE (CVE-2026-23813 ArubaOS-CX) e suite automatizzate di hardening per Linux/PHP — di…
 abraxas/loom-oauth-flag-follow
Su un connettore Loom non migrato, lo spostamento dell'URL non cancella il client secret OAuth, e un test di connessione presenta un bearer token al…
 abraxas/loom-idp-issuer-swap
Un amministratore della sicurezza di Loom può modificare solo l'issuer SSO e mantenere una mappatura del gruppo super-admin. Il login diventa quindi…
 ivancabrera02/admintosystem-http.sys
PoC di escalation dei privilegi da Admin a SYSTEM su Windows che costringe i processi SYSTEM ad autenticarsi a un listener HTTP.sys locale, cattura…

 chrisdcode1/vault-zero
VaultZero: password manager offline e zero-knowledge e vault cifrato per Android. AES-256-GCM, kit di recupero BIP-39 a 128 bit, biometria hardware,…
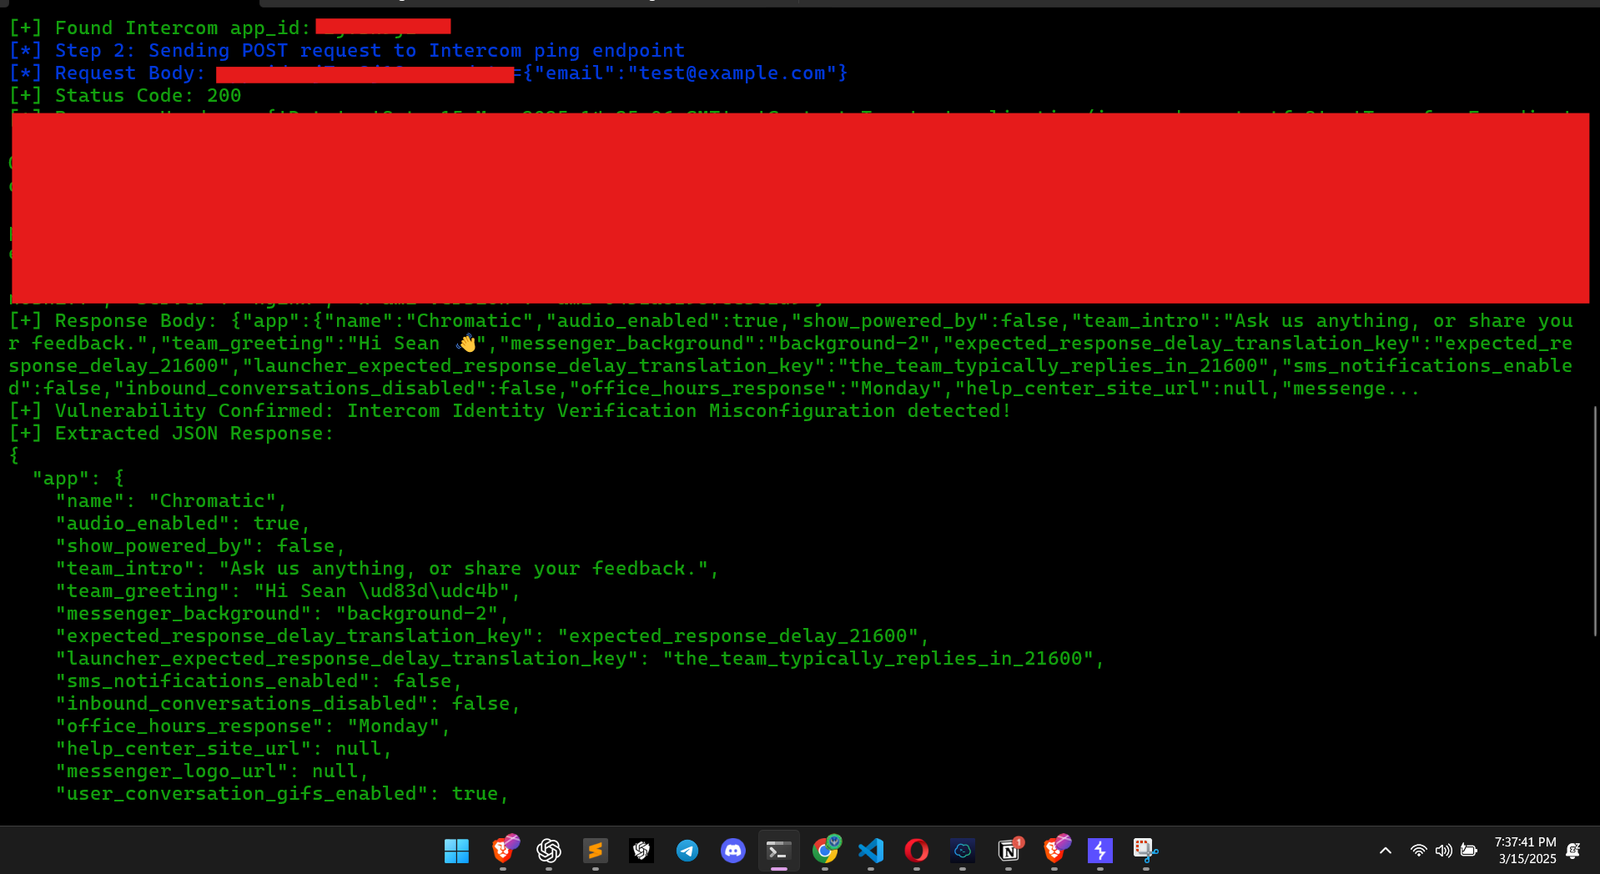 muhammadwaseem29/intercom-exploit
La verifica dell'identità non è configurata sul widget di Intercom, consentendo a un attaccante di impersonare un utente e accedere alla sua…
 googlesky/cve-2026-76954
PoC differenziale containerizzato e laboratorio per CVE-2026-76954, un'iniezione SQL pre-autenticazione nell'API Auth di Synology DSM causata da un…








