Ricerca sulle vulnerabilità, verifica non distruttiva delle CVE (CVE-2026-23813 ArubaOS-CX) e suite automatizzate di hardening per Linux/PHP — di Abishek M A (CyberAeonic)

Autore: Abishek M A (@cyberaeonic) — Qualificazione alle Finali Nazionali InCTF 2026 • CCNA • Ingegneria della Sicurezza Offensiva e Difensiva
Questo repository contiene metodologie di verifica delle vulnerabilità sanitizzate, sonde differenziali sui confini di autenticazione e suite automatizzate di hardening a runtime sviluppate durante attività di ricerca sulla sicurezza e validazioni in laboratorio.
CVE-2026-23813)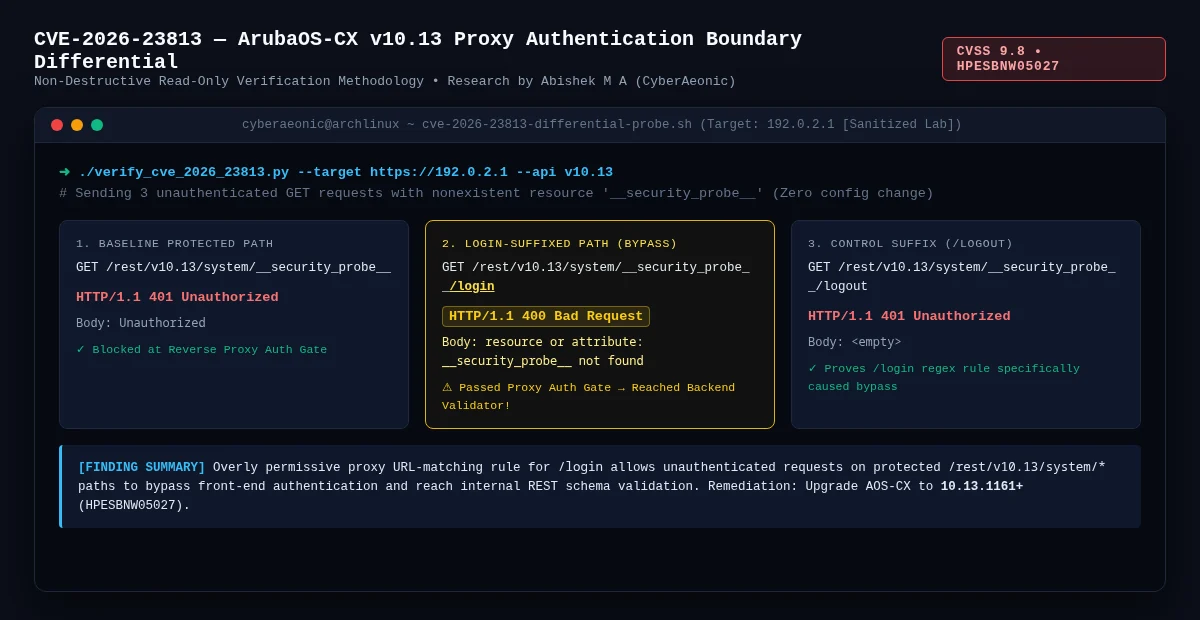
Sviluppata una metodologia di probing HTTP differenziale al 100% in sola lettura e non distruttiva per verificare i bypass dei confini di autenticazione del reverse-proxy su apparati di rete HPE ArubaOS-CX (v10.13) coerenti con CVE-2026-23813 (CVSS 9.8, Advisory HPESBNW05027).
Invece di eseguire modifiche distruttive alla configurazione o payload di reset delle password su infrastrutture live, questa tecnica utilizza una risorsa intenzionalmente inesistente (__security_probe__) attraverso tre percorsi differenziali per dimostrare se la regola regex del proxy front-end consente alle richieste con suffisso /login di superare il gate di autenticazione:
| Tipo di Sonda | Richiesta HTTP Non Autenticata | Stato | Corpo della Risposta | Interpretazione del Confine |
|---|---|---|---|---|
| 1. Baseline Protetta | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Bloccata al Gate di Autenticazione del Reverse Proxy |
| 2. Bypass tramite Suffisso | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Gate di Autenticazione del Proxy Superato → Raggiunto il Validatore di Schema del Backend |
| 3. Suffisso di Controllo | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Bloccata al Gate del Proxy (conferma la specificità del suffisso /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)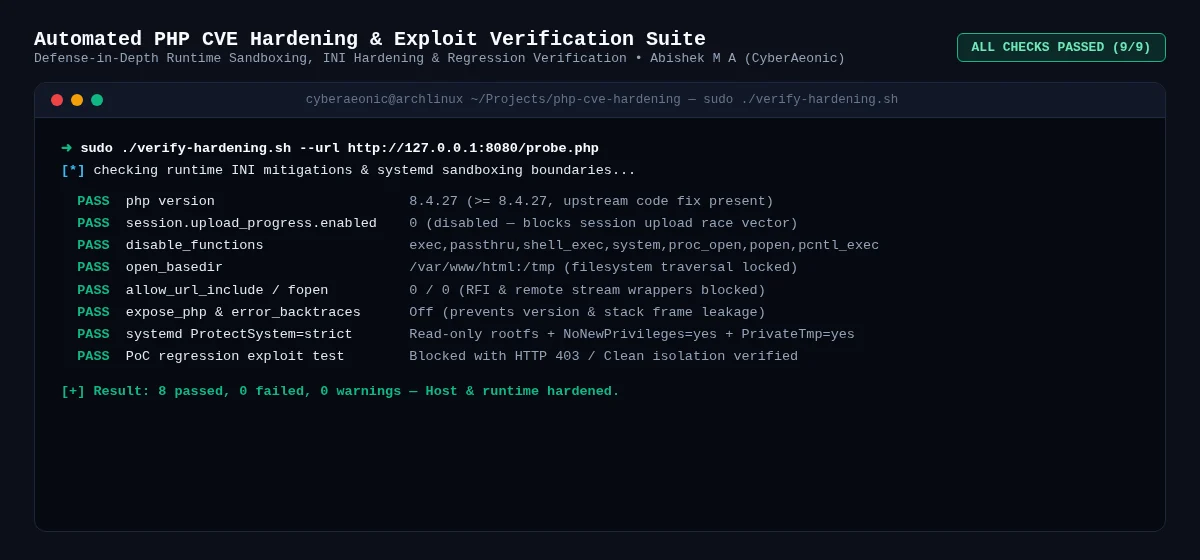
Una suite end-to-end di hardening defense-in-depth, sandboxing e verifica di regressione progettata per mitigare vulnerabilità critiche di race condition negli upload di sessione e PHP/CGI (mitigazioni della classe CVE-2026-109618 / CVE-2026-109619) su server Linux di produzione.
php-cve-hardening/apply-hardening.sh: Automatizza il lockdown di php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) e applica un rigoroso sandboxing del servizio systemd (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh: Motore di verifica dual-mode (ispezione dell'host locale + controllo remoto tramite sonda --url) con output JSON che riporta PASS/FAIL per tutti i controlli di mitigazione.update-php.sh e rollback.sh: Script di aggiornamento sicuro e rollback atomico della configurazione per una risposta agli incidenti a zero downtime.@cyberaeonicgithub.com/cyberaeonic/Reaper): Piattaforma ad alta concorrenza in Go per l'esposizione di repository e l'intelligence sui segreti, con scoring basato sull'entropia di Shannon e pool di worker.github.com/cyberaeonic/reaper-agent): Remediator di segreti basato su AI che preserva la privacy, mascherando le credenziali in memoria e aprendo automaticamente PR di correzione su GitHub.github.com/cyberaeonic/vocal.sh): Rilevatore in tempo reale di brute-force SSH su /var/log/auth.log di Linux e daemon di allerta SOC uditivo con latenza <130ms.Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.


