
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
netbird — Piattaforma di networking Zero Trust basata sull'identità che crea reti overlay WireGuard peer-to-peer con policy di accesso granulari, SSO/MFA e gestione self-hosted. | Kitploit
Strumenti/GitHubGitHub/netbirdio/netbird
Strumenti di Crittografia/DecrittografiaMappatura della ReteSicurezza di ReteSicurezza CloudDevSecOpsPrivacyGestione Identità e Accessi (IAM)AutenticazioneStrumento di Accesso Remoto
GitHubnetbirdio/netbird

netbird

31.1k1.9k2h 34m faRevisionato da Kitploit
Condividi

Piattaforma di networking Zero Trust basata sull'identità che crea reti overlay WireGuard peer-to-peer con policy di accesso granulari, SSO/MFA e gestione self-hosted.
Vedi RepositorySito web

NetBird logo

SonarCloud alert status BSD-3 License NetBird Slack Community forum Gurubase: Ask NetBird Guru

Inizia a usare NetBird su netbird.io
Consulta la Documentazione
Unisciti al nostro canale Slack o al nostro forum della community


🚀 Stiamo assumendo! Unisciti a noi su https://netbird.io/careers

🤖 NetBird Agent Network (Beta)

Controllo degli accessi basato sull'identità per agenti AI — accesso senza chiavi alle API LLM e alle risorse private tramite il tunnel cifrato di NetBird. Vedi agent-network/ o leggi la documentazione su netbird.ai.

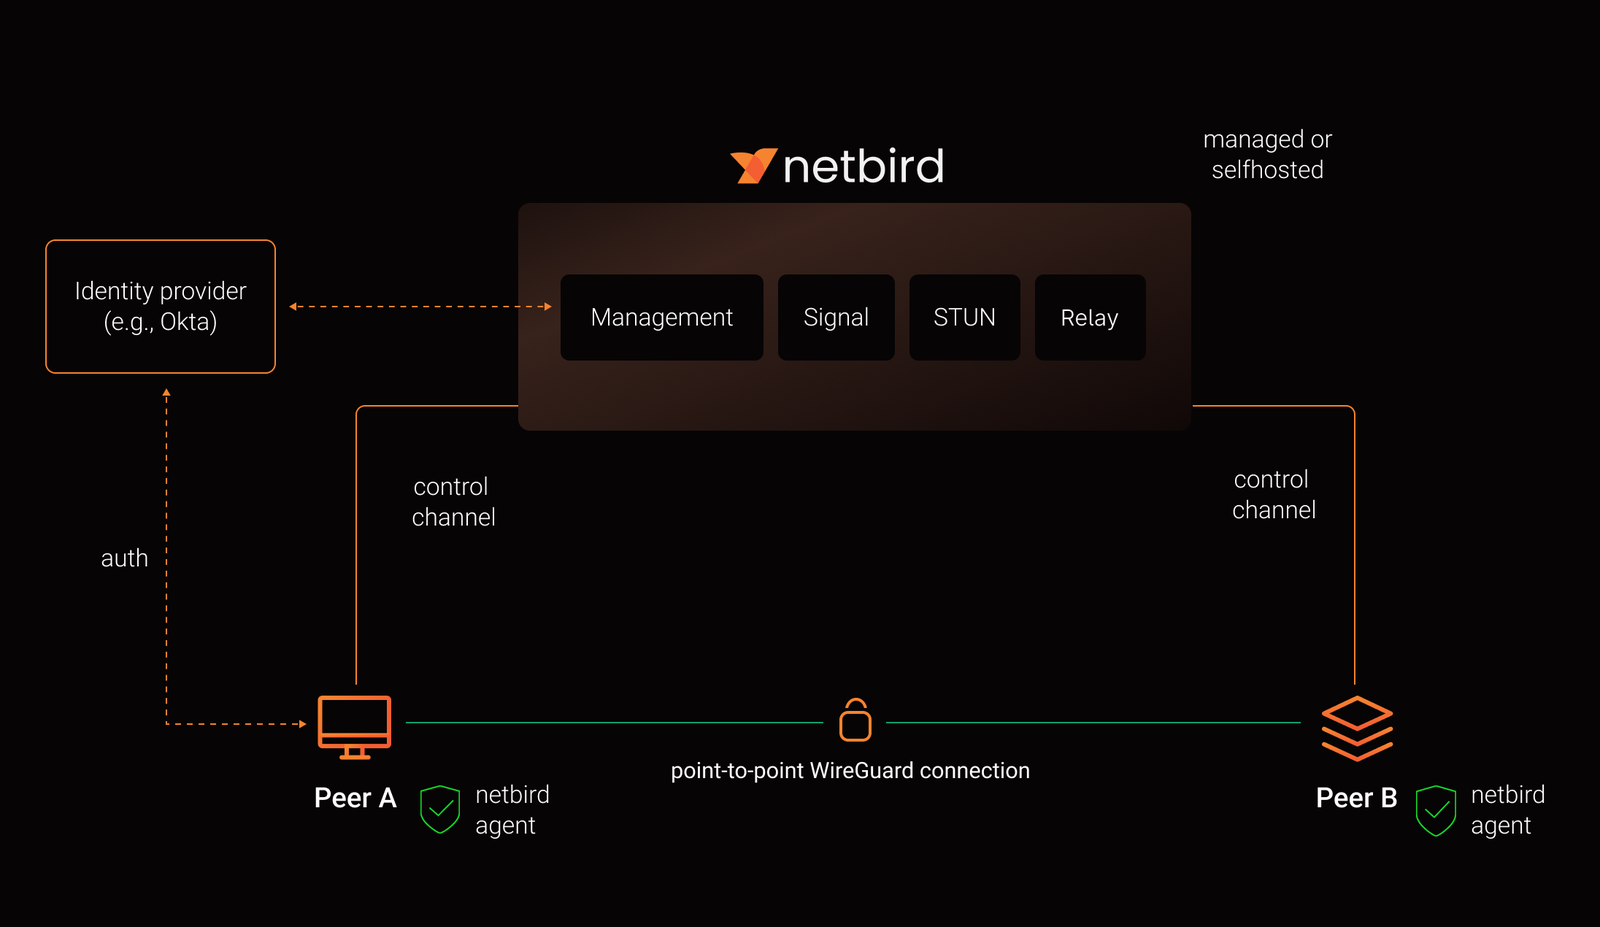
NetBird combina una rete privata peer-to-peer senza configurazione e un sistema centralizzato di controllo degli accessi in un'unica piattaforma, rendendo semplice creare reti private sicure per la tua organizzazione o per la tua casa.

Connetti. NetBird crea una rete overlay basata su WireGuard che connette automaticamente le tue macchine tramite un tunnel cifrato, eliminando la seccatura di aprire porte, regole firewall complesse, gateway VPN e così via.

Proteggi. NetBird consente un accesso remoto sicuro applicando policy di accesso granulari e permettendoti di gestirle in modo intuitivo da un unico punto. Funziona universalmente su qualsiasi infrastruttura.

https://github.com/user-attachments/assets/10cec749-bb56-4ab3-97af-4e38850108d2
Self-host NetBird (video)

Watch the video

Funzionalità principali

ConnettivitàGestioneSicurezzaAutomazionePiattaforme
✓ Kernel WireGuard✓ Admin Web UI✓ Supporto SSO e MFA✓ API pubblica✓ Linux
✓ Connessioni peer-to-peer✓ Rilevamento e configurazione automatica dei peer✓ Controllo degli accessi: gruppi e regole✓ Setup key per il provisioning in blocco✓ macOS
✓ Fallback tramite relay di connessione✓ Integrazioni IdP✓ Registrazione delle attività✓ Script quickstart per self-hosting✓ Windows
✓ Route verso reti esterne✓ DNS privato✓ Eventi di traffico✓ Sincronizzazione dei gruppi IdP con JWT✓ Android
✓ Route DNS basate su dominio✓ Zone DNS personalizzate✓ Controlli di postura del dispositivo✓ Provider Terraform✓ Android TV
✓ Exit node✓ Supporto multiutente✓ Crittografia peer-to-peer✓ Collezione Ansible✓ iOS
✓ Overlay dual-stack IPv6✓ Cambio profilo multi-account✓ SSH con policy di accesso centralizzate✓ Apple TV
✓ SSH e RDP da browser✓ Resistenza quantistica con Rosenpass✓ FreeBSD
✓ Reverse proxy con TLS automatico✓ Ri-autenticazione periodica✓ pfSense
✓ OPNsense
✓ MikroTik RouterOS
✓ OpenWRT
✓ Synology
✓ TrueNAS
✓ Proxmox
✓ Raspberry Pi
✓ Serverless
✓ Container

Avvio rapido con NetBird Cloud

  • Scarica e installa NetBird da https://app.netbird.io/install.
  • Segui i passaggi per registrarti con Google, Microsoft, GitHub o il tuo indirizzo email.
  • Controlla la UI di amministrazione di NetBird.

Avvio rapido con NetBird self-hosted

Questo è il modo più rapido per provare NetBird self-hosted. Dovrebbero servire circa 5 minuti per iniziare se disponi già di un dominio pubblico e di una VM. Segui la guida avanzata con un provider di identità personalizzato per installazioni con IdP diversi.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    339
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    317
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





